

afot
 harris21/afot
Outil d'automatisation forensique pour Windows
osinthash-analysisscripting-automation+3
harris21/afotOutil d'automatisation forensique pour Windows
 korczis/foremost
Utilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…
 jessek/hashdeep
Ensemble d'outils de hachage multiplateforme pour le calcul de condensés de messages (MD5, SHA-1, SHA-256, Tiger, Whirlpool) avec parcours récursif…
 trolldbois/python-haystack
Framework d'analyse du tas de processus - Windows/Linux - inférence de type d'enregistrement et forensique
 elevenpaths/iphonerestrictionspasscodebf
Extrait et déchiffre le code d'accès à 4 chiffres des sauvegardes iPhone sur les machines Windows, permettant de récupérer les contrôles d'accès de…
 ustayready/physical-analyzer-scripts
Scripts Python pour Cellebrite Physical Analyzer afin d'aider les analystes avec des fonctionnalités étendues.
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 opensourcesec/cirtkit
Outils pour l'équipe de réponse aux incidents informatiques :computer:
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire
 nccgroup/untrue
Tool for checking passwords against TrueCrypt encrypted volumes and disks, and/or decrypting the data.
 mhelwig/adwind-decryptor
Simple déchiffreur pour les chevaux de Troie Java AdWind, jRAT et jBifrost
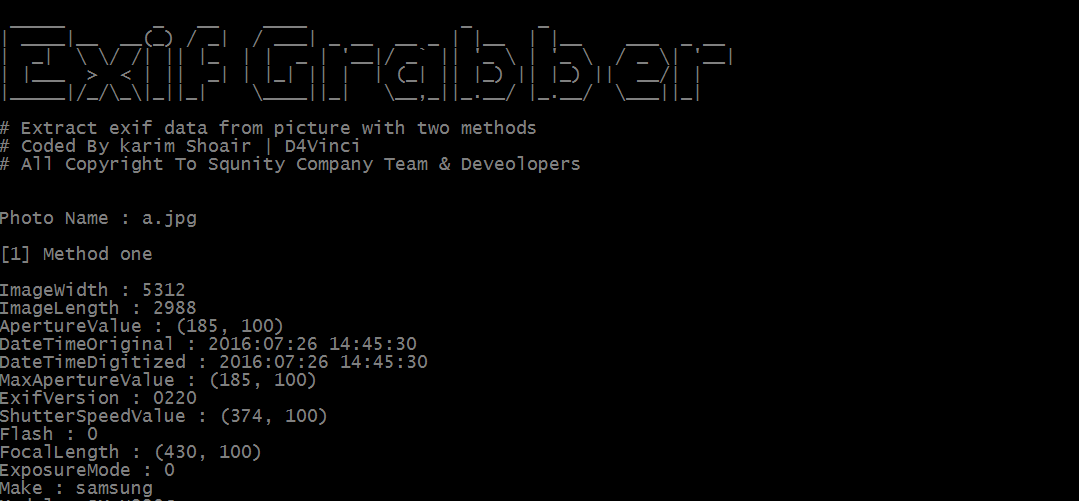 d4vinci/exif-grabber
Un outil Python qui extrait les données EXIF d'une image avec deux méthodes
 d4vinci/chrome-extractor
Script Python qui extrait tous les mots de passe enregistrés de votre base de données Google Chrome sur Windows uniquement.
 cherojeong/extundelete
Récupérer et restaurer les fichiers supprimés accidentellement des systèmes de fichiers ext3 et ext4, en utilisant l'analyse des inodes et la…
 ajmartel/irtriage
Triage de réponse aux incidents - Collecte de preuves Windows pour analyse forensique
 dbrant/bios_memimage
Utilitaire d’imagerie mémoire.

 nowsecure/android-forensics
Application et framework open source de criminalistique Android