
yaml2yara
 nccgroup/yaml2yara
Générer des règles YARA en masse à partir d'une entrée YAML
static-analysismalware-analysisdigital-forensics+4
nccgroup/yaml2yaraGénérer des règles YARA en masse à partir d'une entrée YAML
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
 forensicmatt/rswindowsthingies
Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
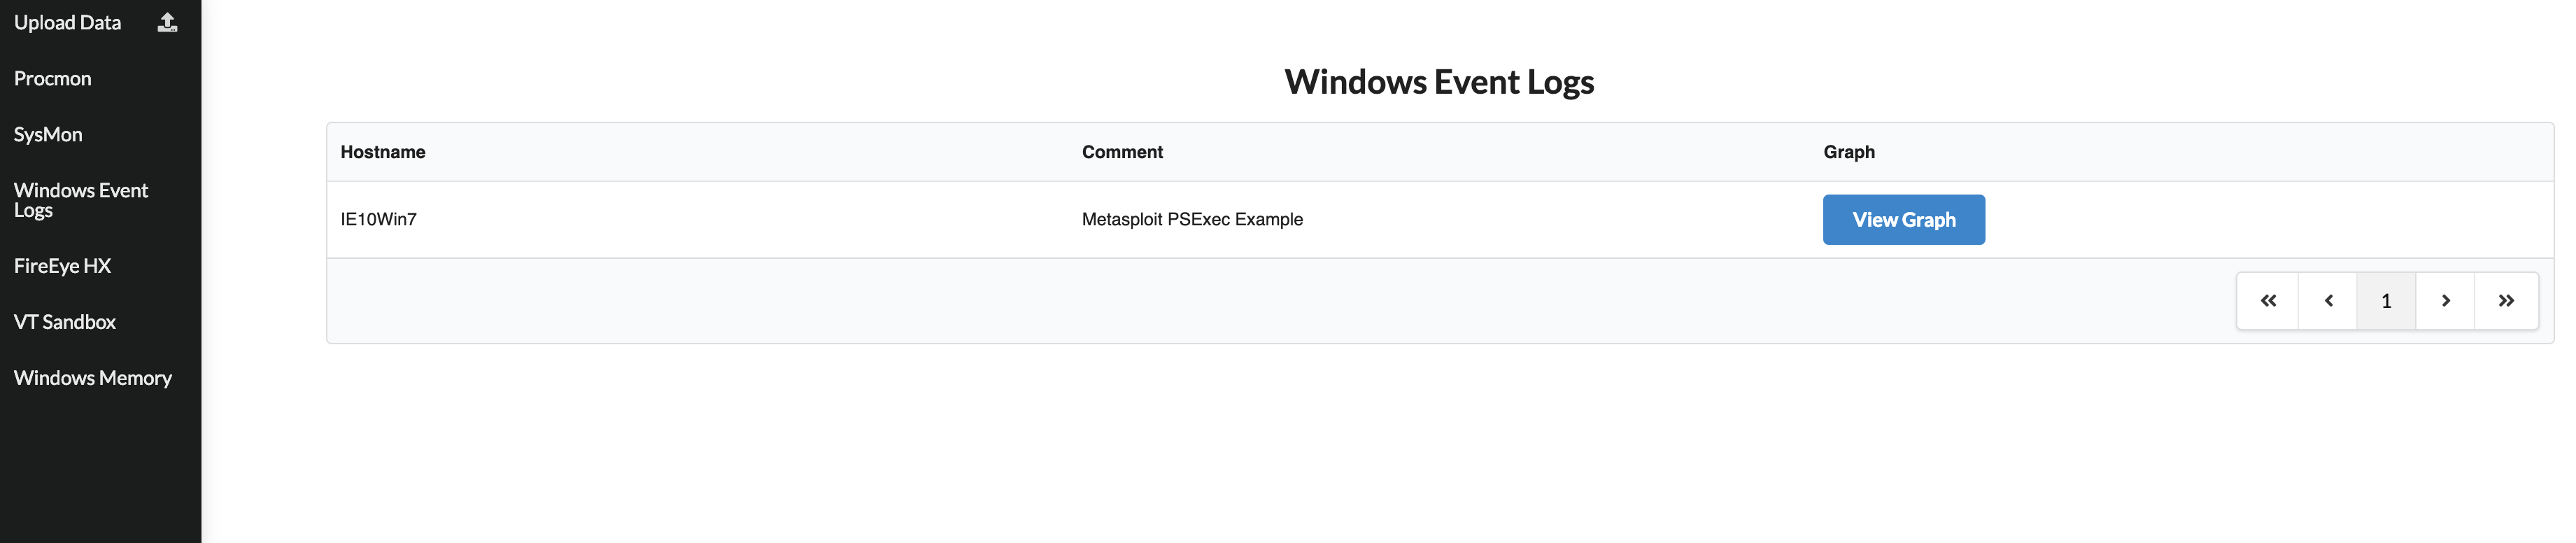 yampelo/beagle
Beagle est un outil de réponse aux incidents et de criminalistique numérique qui transforme les journaux de sécurité et les données en graphiques.
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents
 volatilityfoundation/community
Collection de plugins Volatility maintenue par la communauté pour la forensique mémoire, étendant l'analyse des dumps mémoire avec des modules pour…
 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…
 c0decave/pdfgrab
Outil pour rechercher des PDFs dans Google et extraire les métadonnées PDF.
 carmaa/interrogate
Interrogate est un outil de preuve de concept pour l'identification de clés cryptographiques dans du matériel binaire (indépendamment du système…
 redaelli/imago-forensics
Imago est un outil Python qui extrait des preuves numériques à partir d'images.
 mozilla/mig
Forensique numérique distribuée et en temps réel à la vitesse du cloud.
 jschicht/extractusnjrnl
Outil pour extraire le $UsnJrnl d'un volume NTFS
 jschicht/rawcopy
Extracteur de fichiers bas niveau en ligne de commande pour NTFS
 davidjacobson/safetext
Script pour supprimer les homoglyphes et les caractères de largeur nulle afin de permettre la distribution sécurisée de documents provenant de…
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 am0nt31r0/osint-search
Utile pour les enquêtes de criminalistique numérique ou le footprinting initial d'un test d'intrusion en boîte noire.
 kd8bny/limeaide
Une application Python conçue pour vider à distance la RAM d'un client Linux et créer un profil volatility pour une analyse ultérieure sur votre hôte…
 nightbringer21/fridump
Cross-platform memory dumper using Frida to extract accessible memory from iOS, Android, and Windows applications for forensic analysis and…