
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
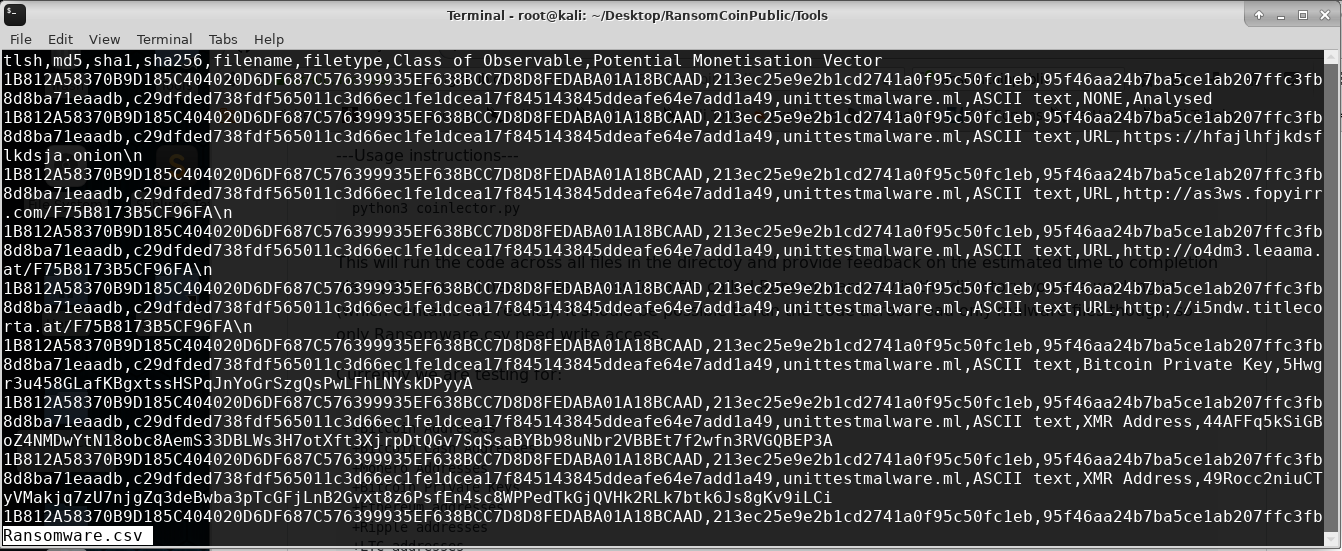
RansomCoinPublic preview

RansomCoinPublic

GitHubconcinnity-risks/ransomcoinpublic

Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
ioc-managementforensicsmalware-analysis+3
56
il y a 5 ans
ntfsDump preview

ntfsDump

GitHub3gstudent/ntfsdump

Sert à copier un fichier depuis un volume partitionné en NTFS en lisant le volume brut et en analysant les structures NTFS.
data-exfiltrationpost-exploitationdata-recovery+3
119il y a 5 ans
security-onion preview
Archived

security-onion

GitHubsecurity-onion-solutions/security-onion

Security Onion 16.04 - Distribution Linux pour la chasse aux menaces, la surveillance de la sécurité d'entreprise et la gestion des journaux
packet-sniffing-analysisids-ips-evasionnetwork-forensics+5
3.1kil y a 5 ans
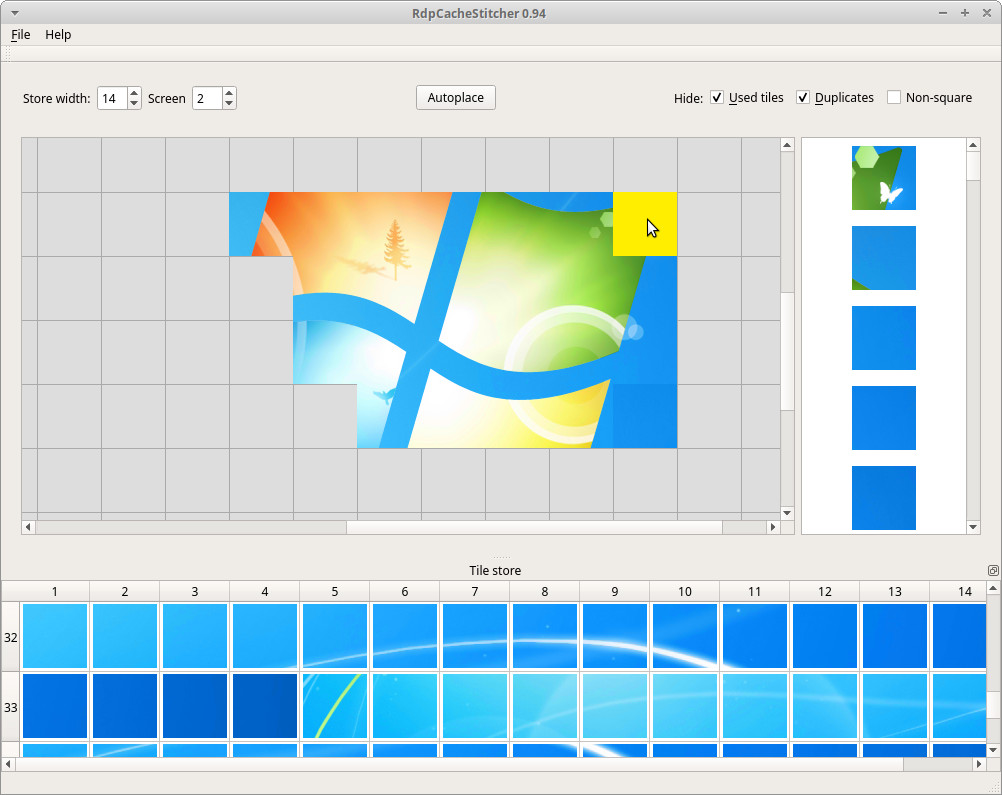
RdpCacheStitcher preview

RdpCacheStitcher

GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
forensicsdata-recoverydigital-forensics+1
331il y a 5 ans
gargamel preview

gargamel

GitHublifars/gargamel

Un acquéreur de preuves médico-légales
memory-forensicsforensicsinformation-gathering+3
86il y a 5 ans
scalpel preview

scalpel

GitHubsleuthkit/scalpel

Outil de carving et d'indexation de fichiers pour la criminalistique numérique, qui récupère des fichiers à partir d'images disque en se basant sur…
disk-forensicssteganographydata-recovery+1
690il y a 5 ans
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

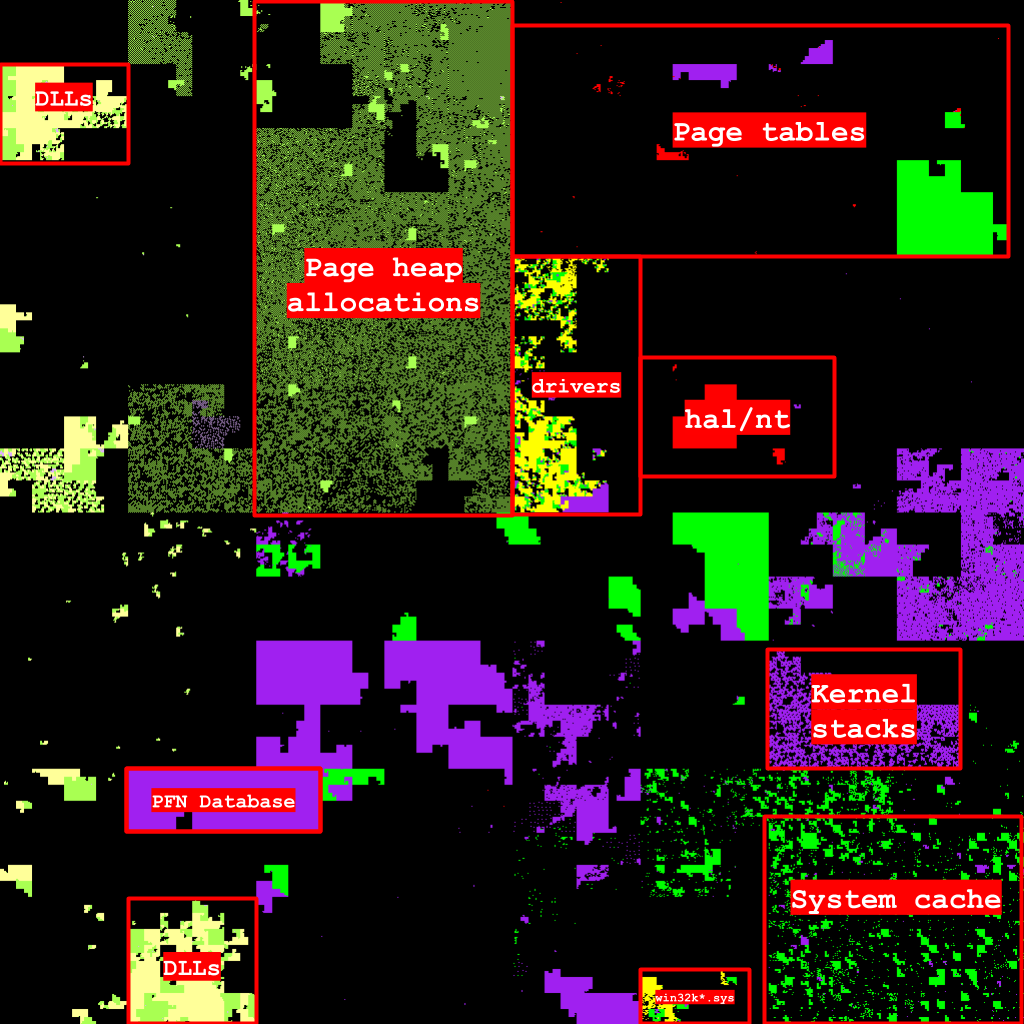
Visualisez l'espace d'adressage virtuel d'un processus Windows sur une courbe de Hilbert.
memory-forensicsforensicsdigital-forensics
308il y a 5 ans
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Outil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
disk-forensicsmemory-forensicsmalware-analysis+2
56il y a 5 ans
Zirconium preview

Zirconium

GitHubbyinarie/zirconium

Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
defensive-toolsioc-managementvulnerability-scanners+3
2il y a 5 ans
HAFNIUM-IOC preview
Archived

HAFNIUM-IOC

GitHubsoteria-security/hafnium-ioc

Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865
ioc-managementvulnerability-analysisforensics+3
22il y a 5 ans
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

Un canari conçu pour minimiser l'impact de certains acteurs de ransomware.

defensive-toolsmemory-forensicsdigital-forensics+2
101il y a 5 ans
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.

disk-forensicsmemory-forensicsnetwork-forensics+6
489il y a 5 ans
Fastir_Collector preview

Fastir_Collector

GitHubsekoialab/fastir_collector

Outil d'acquisition forensique en direct pour Windows qui collecte les artefacts système (registre, mémoire, disque, fichiers) au format CSV/JSON…
disk-forensicsmemory-forensicsforensics+3
521il y a 5 ans
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

Un script Python qui vous permet d'extraire les données de géolocalisation de vos fichiers image stockés dans un ensemble de données. Il produit…
osintreconnaissanceforensics+2
44il y a 5 ans
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
forensicsdigital-forensicsthreat-intelligence+2
31il y a 5 ans
VolExp preview

VolExp

GitHubmemoryforensics1/volexp

volatility explorateur (volatility 2)

memory-forensicsforensicsmalware-analysis+2
95il y a 5 ans
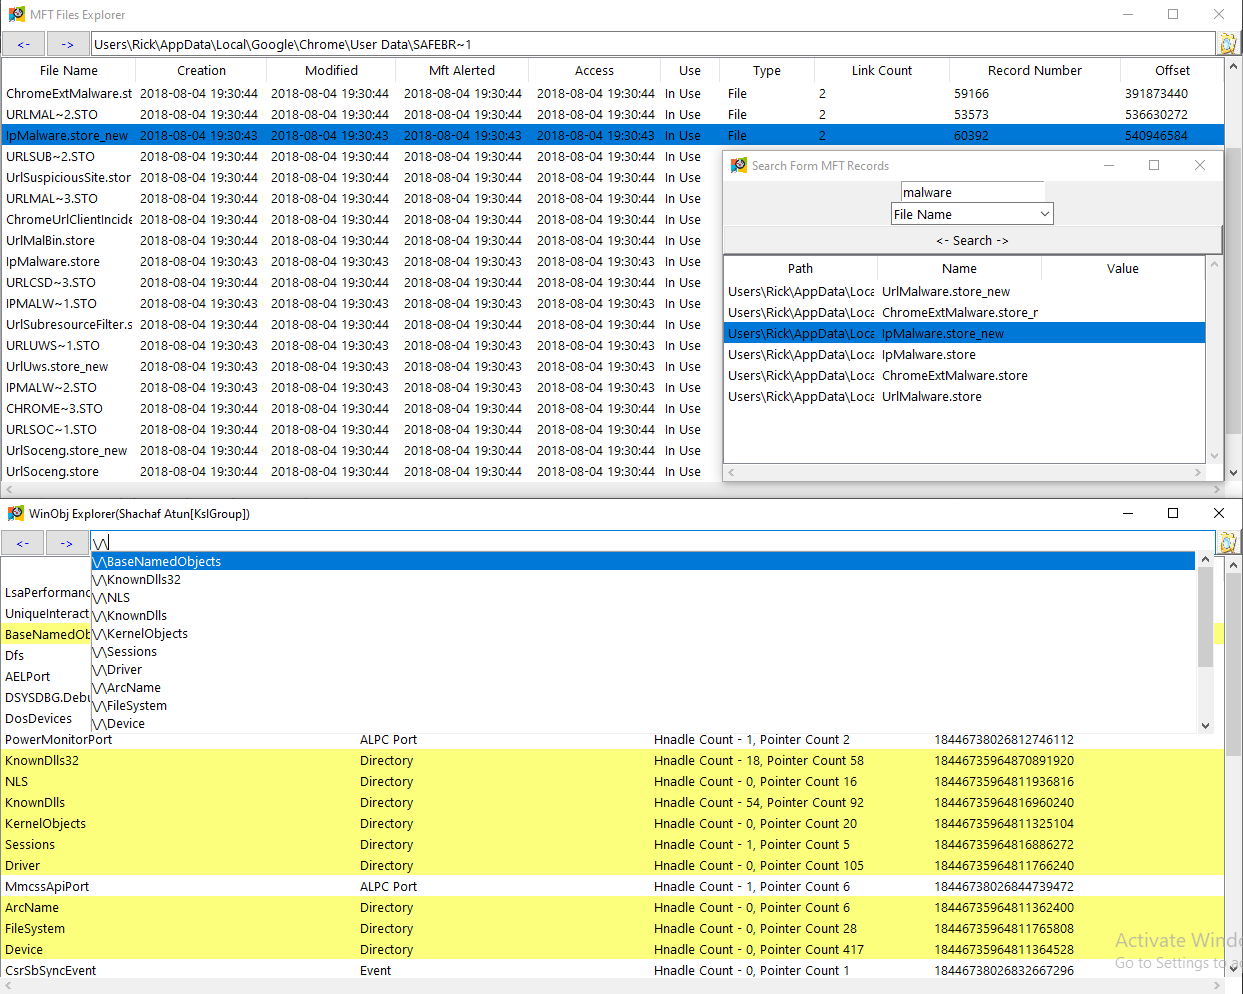
010-Editor-Template preview

010-Editor-Template

GitHubjas502n/010-editor-template

Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…
reverse-engineeringforensicsdata-recovery+4
44il y a 5 ans
CVE-2020-1472-visualizer preview

CVE-2020-1472-visualizer

GitHubmingchen-script/cve-2020-1472-visualizer

Script PowerShell pour analyser les journaux d'événements Windows à la recherche d'indicateurs CVE-2020-1472 (événements 5827-5831), exporter en CSV…

vulnerability-analysisforensicsdigital-forensics+2
1il y a 5 ans
Précédent1…282930…34Suivant