
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
LaZagneForensic preview

LaZagneForensic

GitHubalessandroz/lazagneforensic

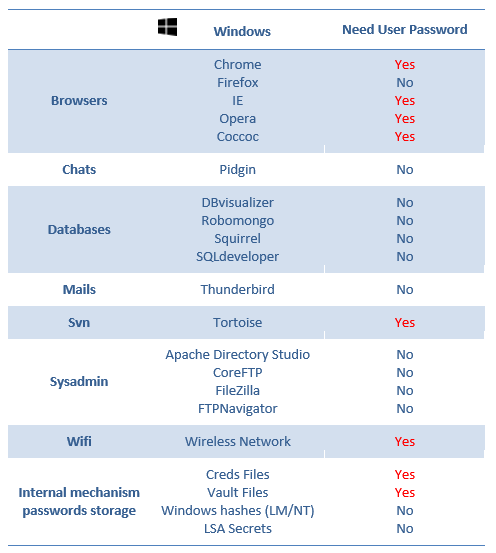
Déchiffrement des mots de passe Windows à partir de fichiers de dump
password-crackingencryption-decryption-toolsforensics+1
520
il y a 3 ans
pict preview

pict

GitHubthomasareed/pict

Kit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…

forensicsinformation-gatheringpost-exploitation+2
95il y a 3 ans
whodunit preview

whodunit

GitLabbontchev/whodunit

Reconnaître les groupes APT les plus susceptibles d'être à l'origine d'un incident
digital-forensicsthreat-intelligenceincident-response
3il y a 3 ans
EVTX-ATTACK-SAMPLES preview

EVTX-ATTACK-SAMPLES

GitHubsbousseaden/evtx-attack-samples

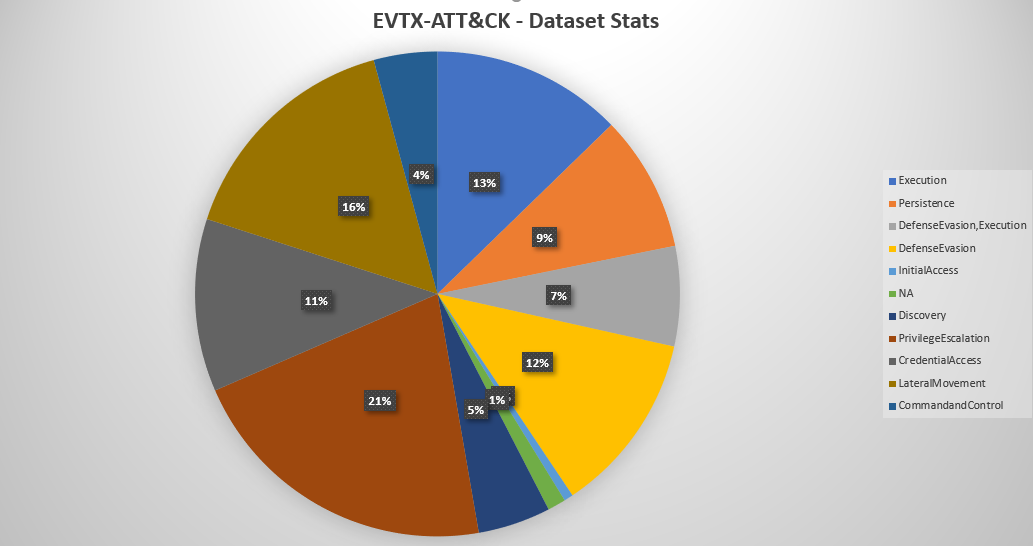
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…

digital-forensicsthreat-intelligenceeducation+2
2.6kil y a 3 ans
py_certificate_extractor preview

py_certificate_extractor

GitHubpassword123456/py_certificate_extractor

Extrait et exporte les informations de certificat des fichiers PE signés numériquement en utilisant Python et pefile, permettant l'analyse forensique…
static-analysiscode-analysismalware-analysis+1
il y a 3 ans
Vol3xp preview

Vol3xp

GitHubmemoryforensics1/vol3xp

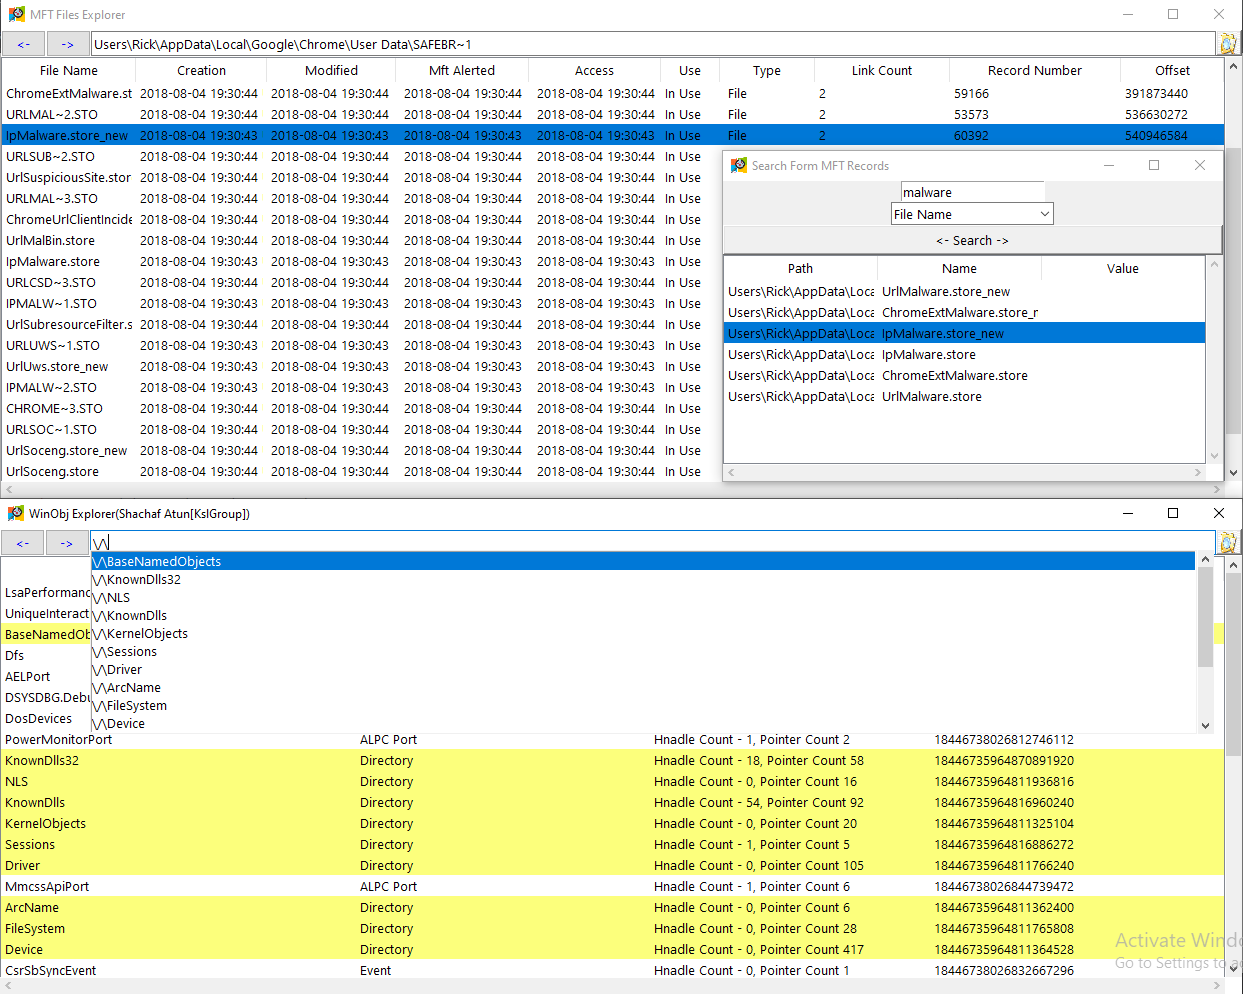
Volatility Explorer Suit (volatility 3)

memory-forensicsreverse-engineeringforensics+3
70il y a 3 ans
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

Plateforme graphique pour la détection et la réponse

reconnaissancethreat-feeds-aggregatorsforensics+8
699il y a 3 ans
CyberThreatIntel preview

CyberThreatIntel

GitHubstrangerealintel/cyberthreatintel

Analyse de logiciels malveillants et renseignement sur les cybermenaces des groupes APT et cybercriminels
phishingmalware-analysisdigital-forensics+3
726il y a 3 ans
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

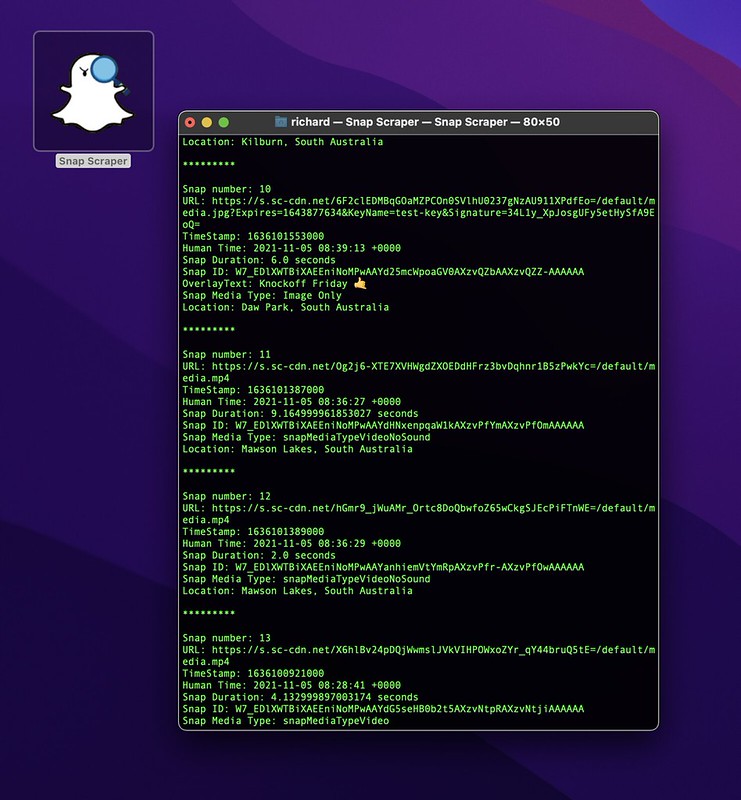
Extrait et télécharge les médias Snap Map par coordonnées pour l'OSINT, l'analyse forensique et la recherche. Prend en charge la journalisation des…

osintreconnaissanceforensics+3
114il y a 3 ans
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
android-securityencryption-decryption-toolsvulnerability-analysis+4
278il y a 3 ans
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
information-gatheringdigital-forensicscloud-security+3
795il y a 3 ans
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

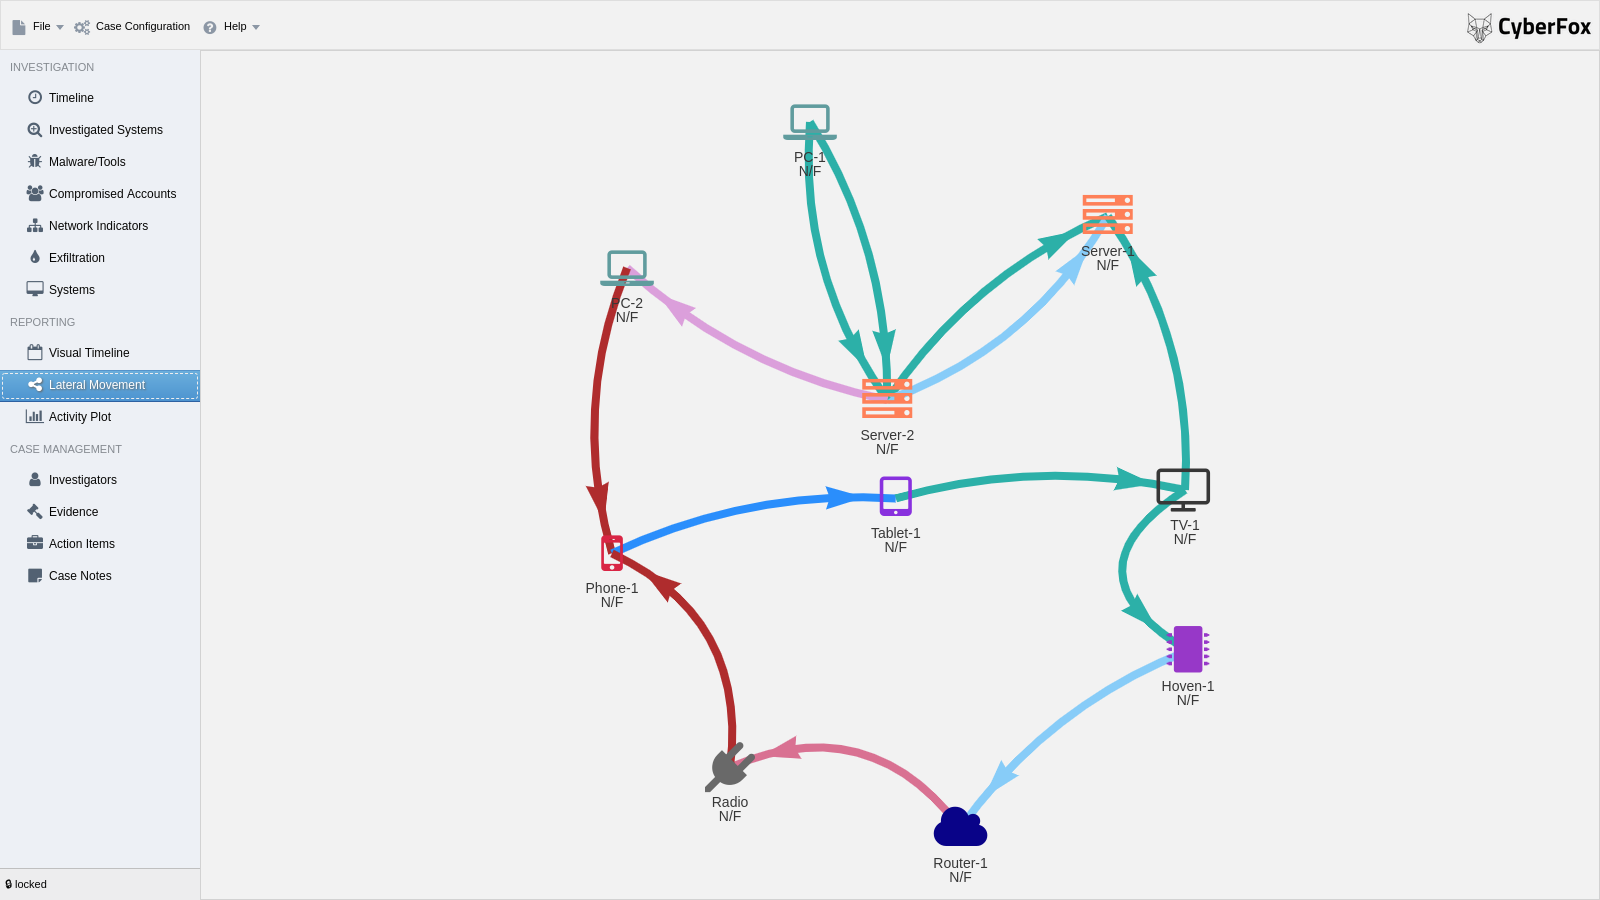
Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
446il y a 3 ans
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…

forensicsinformation-gatheringdigital-forensics+3
1.1kil y a 3 ans
Skadi preview

Skadi

GitHuborlikoski/skadi

Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux

disk-forensicsosintmemory-forensics+9
517il y a 3 ans
Random-Scripts preview

Random-Scripts

GitHubstar-sg/random-scripts

Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…
osinthash-analysisscripting-automation+5
2il y a 3 ans
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Suivi de l'historique des événements USB sous GNU/Linux
forensicsdigital-forensicsthreat-intelligence+2
1.2kil y a 4 ans
Challenges_2022_Public preview

Challenges_2022_Public

GitHubdownunderctf/challenges_2022_public

Fichiers + Writeups pour les défis DownUnderCTF 2022

osintreverse-engineeringweb-security+6
247il y a 4 ans
BlueCloud preview

BlueCloud

GitHubiknowjason/bluecloud

Cyber Range incluant Velociraptor + système HELK avec une VM Windows pour les tests de sécurité et la R&D. Support Terraform pour Azure et AWS.

cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+7
148il y a 4 ans
Précédent1…252627…34Suivant