
MetadataPlus
 nccgroup/metadataplus
Un outil permettant d'exploiter des emplacements inédits pour extraire les métadonnées des documents Office.
osintforensicsinformation-gathering+1
64
nccgroup/metadataplusUn outil permettant d'exploiter des emplacements inédits pour extraire les métadonnées des documents Office.
 mandiant/mandiant-azure-ad-investigator
Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…
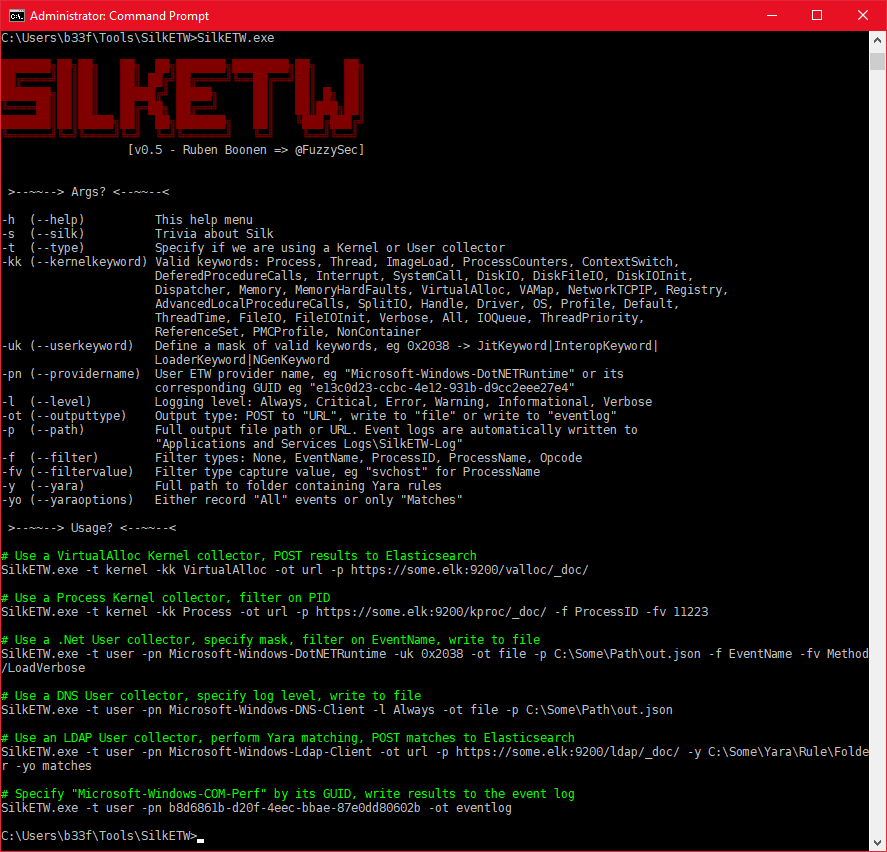 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
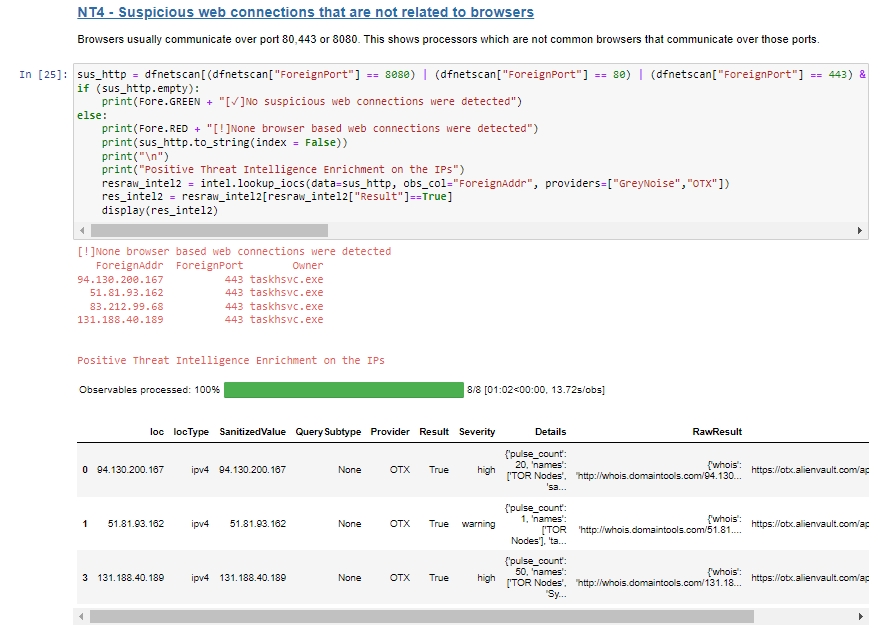 blueteam0ps/memoptix
Un notebook Jupyter pour faciliter l'analyse de la sortie générée par le framework d'extraction mémoire Volatility.
 patrickdw123/paranoidf
ParanoiDF - Suite d'analyse PDF basée sur PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Outils ajoutés : cassage de mots de passe,…
 cryptolok/crykex
Extracteur de clés cryptographiques de la mémoire Linux
 c3n7ral051nt4g3ncy/osint_inception-links
Liens actuels du projet start-me OSINT Inception
 azeemering/cve-2019-19781-dfir-notes
Mes notes DFIR sur la vulnérabilité CVE-2019-19781 de Citrix ADC NetScaler.
 andyjsmith/registry-spy
Navigateur de registre multiplateforme pour fichiers bruts de registre Windows
 withsecurelabs/garbageman
GarbageMan est un ensemble d'outils pour analyser les binaires .NET via l'analyse du tas.
 clong/detectionlab
Automatisez la création d'un environnement de laboratoire complet avec des outils de sécurité et les meilleures pratiques de journalisation.
 notaswe/gocropalypse
Détection de CVE-2023-21036 en Go
 kacos2000/evtx_log_browser
Evtx Log (xml) Navigateur
 ashemery/anti-forensics
Un dépôt pour suivre les techniques anti-forensiques.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
 fastfire/ioc_attack_esxi_feb_2023
Collection d'IoC disponibles et liés aux attaques sur les infrastructures ESXi survenues à partir du vendredi 3 février 2023.
 unicornunicode/fact
Collecte, traite et visualise les données forensiques provenant de clusters de machines cloud et sur site pour la réponse aux incidents et les…