
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP

packet-sniffing-analysisnetwork-forensicsforensics+2
50
il y a 2 ans
ntdsdotsqlite preview

ntdsdotsqlite

GitHubalmandin/ntdsdotsqlite

Un petit utilitaire pour convertir les fichiers NTDS.dit au format SQLite.
encryption-decryption-toolspassword-attackspost-exploitation+2
85il y a 2 ans
Security-Datasets preview

Security-Datasets

GitHubotrf/security-datasets

Rejeu d'événements de sécurité
digital-forensicsctfthreat-intelligence+4
1.8kil y a 3 ans
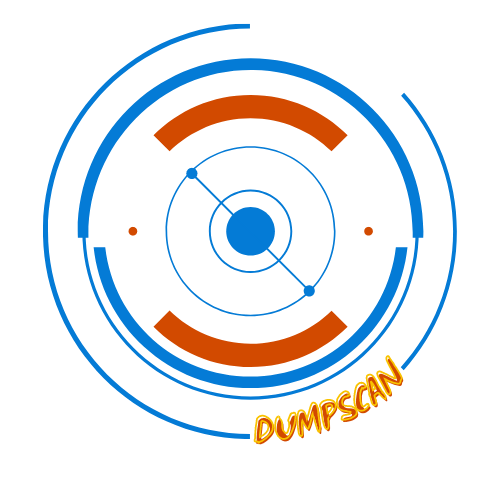
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

Générateur de chronologie forensique macOS utilisant les DBs de résultats d'analyse de mac_apt
forensicsdigital-forensics
95il y a 3 ans
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

Trouver des secrets dans la mémoire du noyau et de l'utilisateur

encryption-decryption-toolsmemory-forensicsforensics+4
118il y a 3 ans
citrix-ioc-scanner-cve-2023-3519 preview
Archived

citrix-ioc-scanner-cve-2023-3519

GitHubmandiant/citrix-ioc-scanner-cve-2023-3519

Scanner basé sur Bash détectant les indicateurs de compromission liés à l'exploitation de CVE-2023-3519 sur les appareils Citrix ADC, prenant en…

ioc-managementvulnerability-analysisforensics+3
65il y a 3 ans
forensic-msvpn preview

forensic-msvpn

GitHubsynacktiv/forensic-msvpn

Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.
forensicsdigital-forensicsincident-response+1
6il y a 3 ans
awesome-soc-analyst preview

awesome-soc-analyst

GitHubletsdefend/awesome-soc-analyst

Ressources utiles pour les analystes SOC et les candidats analystes SOC.

phishingmalware-analysisdigital-forensics+6
986il y a 3 ans
truffleproc preview

truffleproc

GitHubcontrolplaneio/truffleproc

truffleproc — chassez les secrets dans la mémoire des processus (mashup de TruffleHog et gdb)

memory-forensicsdebuggersdigital-forensics+1
128il y a 3 ans
openstego preview

openstego

GitHubsyvaidya/openstego

OpenStego est une application de stéganographie qui offre deux fonctionnalités : a) Dissimulation de données : elle peut cacher toute donnée dans un…
encryption-decryption-toolssteganographydigital-forensics
1.4kil y a 3 ans
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Wrapper Python ctypes pour Event Tracing for Windows (ETW) permettant le contrôle de sessions, la capture d'événements et des rappels personnalisés…
defensive-toolsdigital-forensicsthreat-intelligence+2
303il y a 3 ans
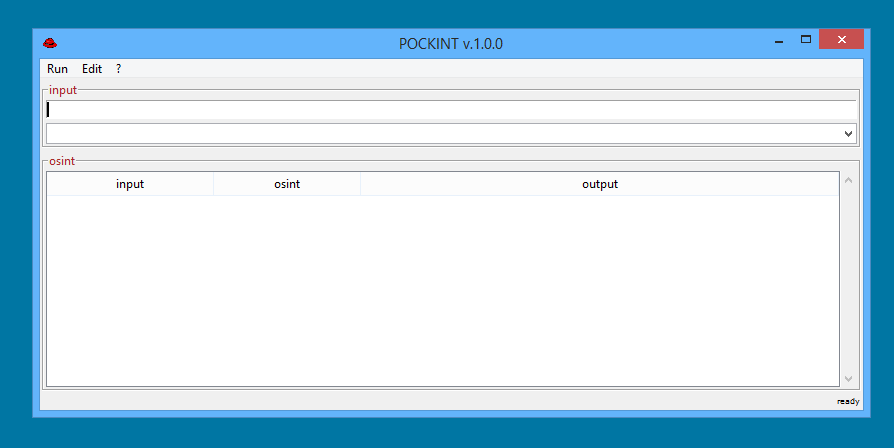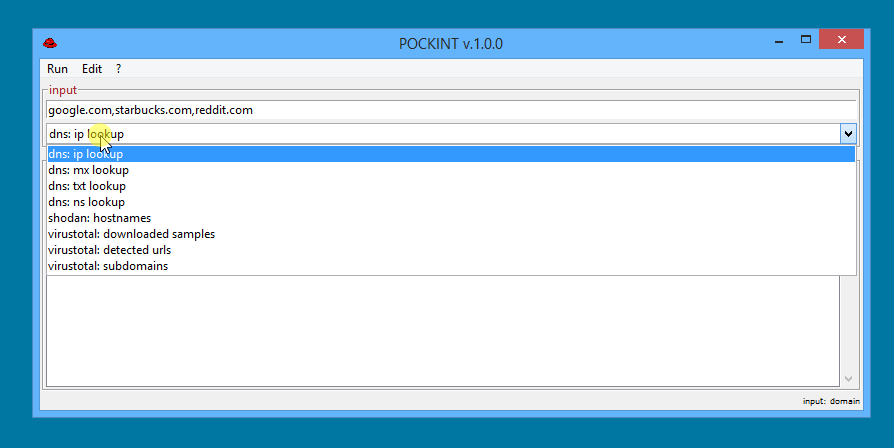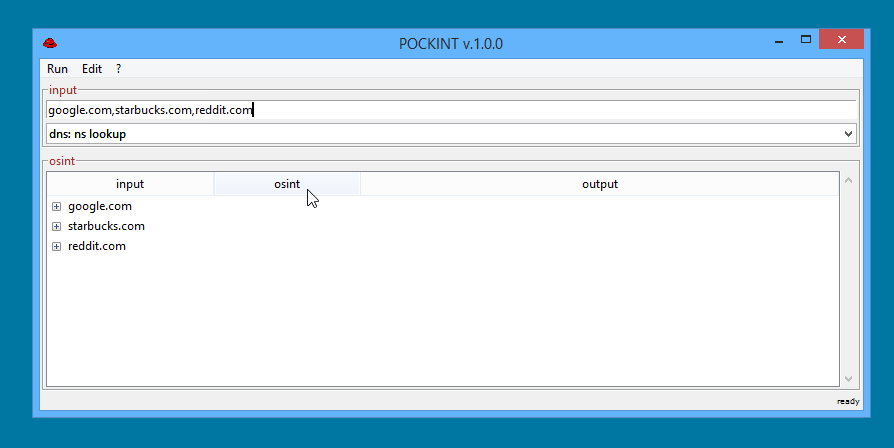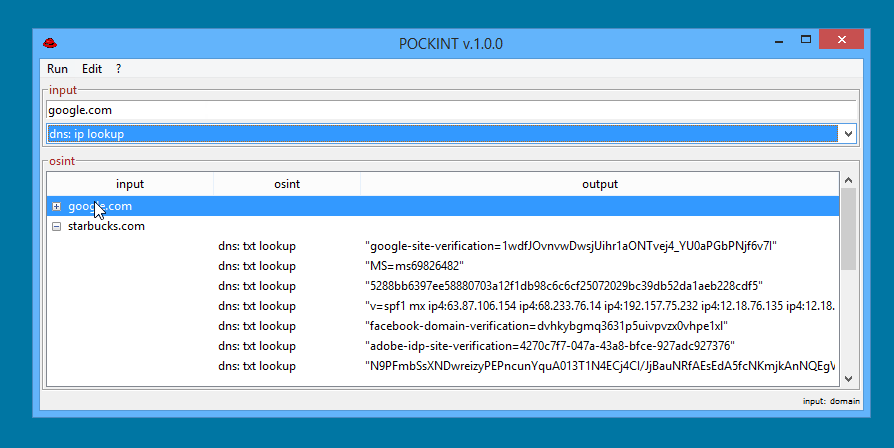
pockint preview

pockint

GitHubedoardogerosa/pockint

Un couteau suisse OSINT portable pour les professionnels de la DFIR/OSINT 🕵️ 🕵️ 🕵️
osintreconnaissancevulnerability-analysis+5
285il y a 3 ans
VISION-ProcMon preview

VISION-ProcMon

GitHubforensicxlab/vision-procmon

Une application de visualisation ProcessMonitor écrite en Rust.

malware-analysisdigital-forensicslog-analysis
182il y a 3 ans
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Suite de criminalistique numérique pour drones DJI qui analyse les fichiers de télémétrie, extrait des données cachées via stéganographie, visualise…

forensicssteganographydata-recovery+3
363il y a 3 ans
LinuxForensics preview

LinuxForensics

GitHubashemery/linuxforensics

Tout ce qui concerne la criminalistique Linux
forensicsdigital-forensicseducation+3
726il y a 3 ans
Detection preview

Detection

GitHubsifalcon/detection

Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
ioc-managementmalware-analysisdigital-forensics+4
24il y a 3 ans
winevt_logs_analysis preview

winevt_logs_analysis

GitHubgeorgi-i/winevt_logs_analysis

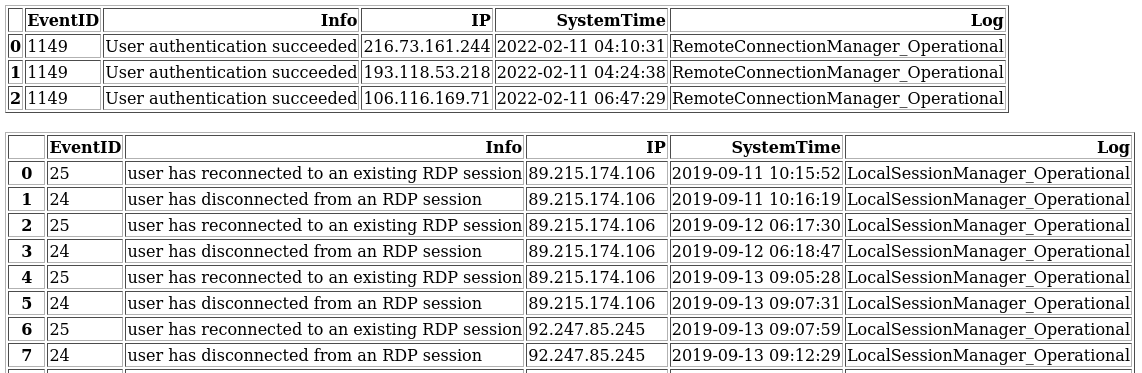
Analyse les logs .evtx Windows pour identifier les connexions distantes et les IP publiques en analysant les EventIDs liés aux connexions et sessions…
forensicsdigital-forensicslog-analysis
24il y a 3 ans
DeepBlueCLI preview

DeepBlueCLI

GitHubsans-blue-team/deepbluecli

Outil de chasse aux menaces basé sur PowerShell qui analyse les journaux d'événements Windows pour détecter les activités malveillantes, notamment…

malware-analysisdigital-forensicsintrusion-detection+2
2.4kil y a 3 ans
Précédent1…232425…34Suivant