
dpapi-ng
 jborean93/dpapi-ng
Python DPAPI NG Decryptor pour plateformes non-Windows
encryption-decryption-toolsdigital-forensicscryptography+2
71
jborean93/dpapi-ngPython DPAPI NG Decryptor pour plateformes non-Windows
 farghlymal/config-extractors
Extrait et déchiffre les données de configuration des logiciels malveillants à partir d'échantillons capturés, automatisant la découverte des points…
 op7ic/blueteam.lab
Laboratoire de détection Blue Team créé avec Terraform et Ansible dans Azure.
 cado-security/varc
Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…
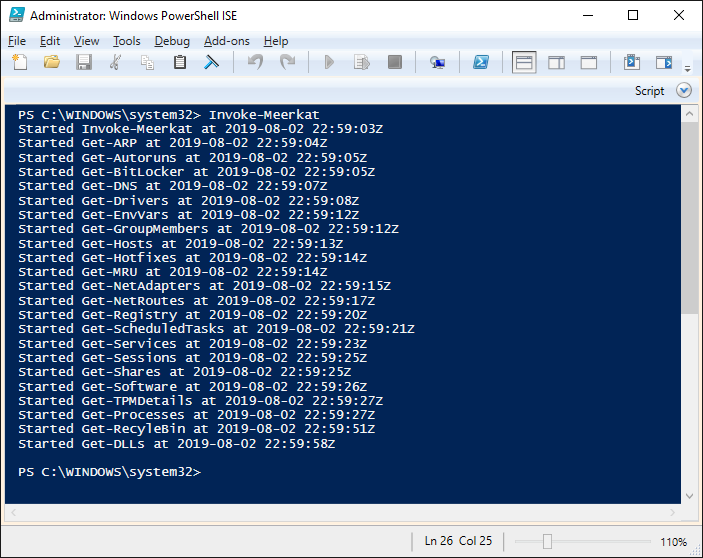 tonyphipps/meerkat
Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
 microsoft/ics-forensics-tools
Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…
 anssi-fr/dfir4vsphere
Module Powershell pour la forensique VMWare vSphere
 gmh5225/memtools
Outil de lecture et d'écriture de mémoire Windows/Linux DMA, Dump, Direct, inject
 adrecon/adrecon
Outil PowerShell qui extrait les artefacts Active Directory via LDAP ou ADWS et génère des rapports Excel pour l'audit, le DFIR et les tests…
 volatilityfoundation/dwarf2json
Convertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3
 executemalware/malware-iocs
Collection organisée d'indicateurs de compromission extraits d'enquêtes sur des malwares réels, comprenant des hashs, des domaines et des adresses IP…
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 ra3edaj/lab-dfir-cve-2023-38831
d
 corelight/community-id-spec
Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
 rotarydrone/globalunprotect
Décrypter les fichiers de configuration et de cookies de GlobalProtect.
 ccob/beaconeye
Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.