

awesome-lists
 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
ioc-managementthreat-feeds-aggregatorsdigital-forensics+4
1.9k
mthcht/awesome-listsDépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
 velocidex/velociraptor
Creuser plus profond....
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
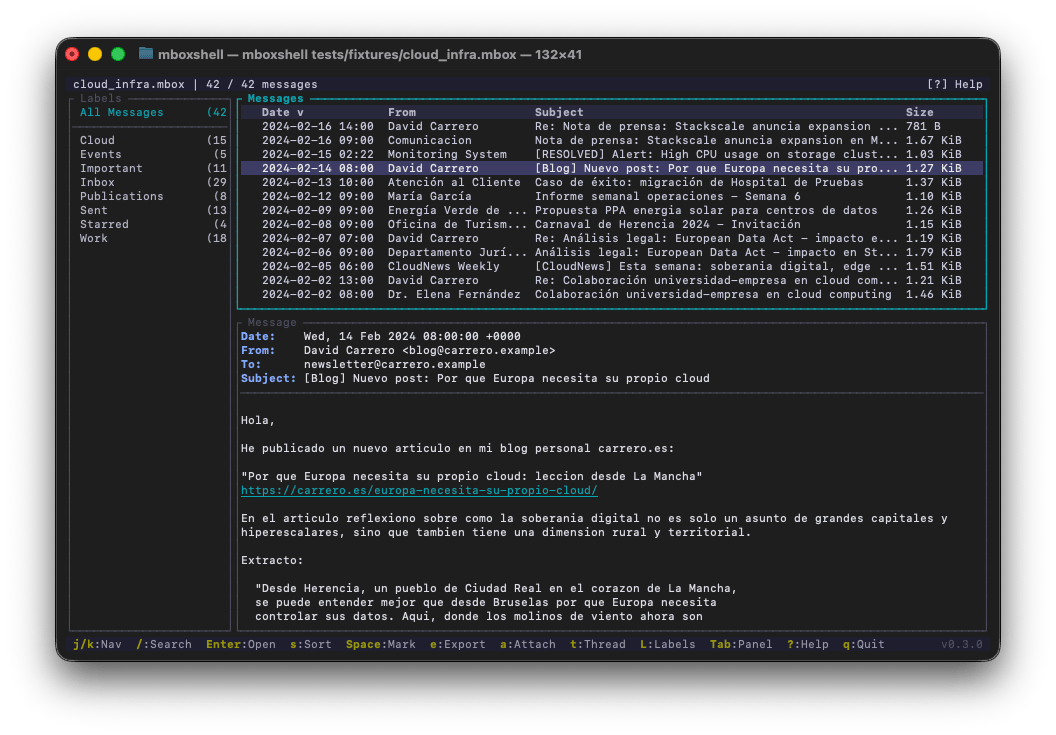 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 horsicq/detect-it-easy
Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 sjkim1127/reversecore_mcp
A security-first MCP server that empowers AI agents to perform automated reverse engineering, malware analysis, forensics, vulnerability research,…
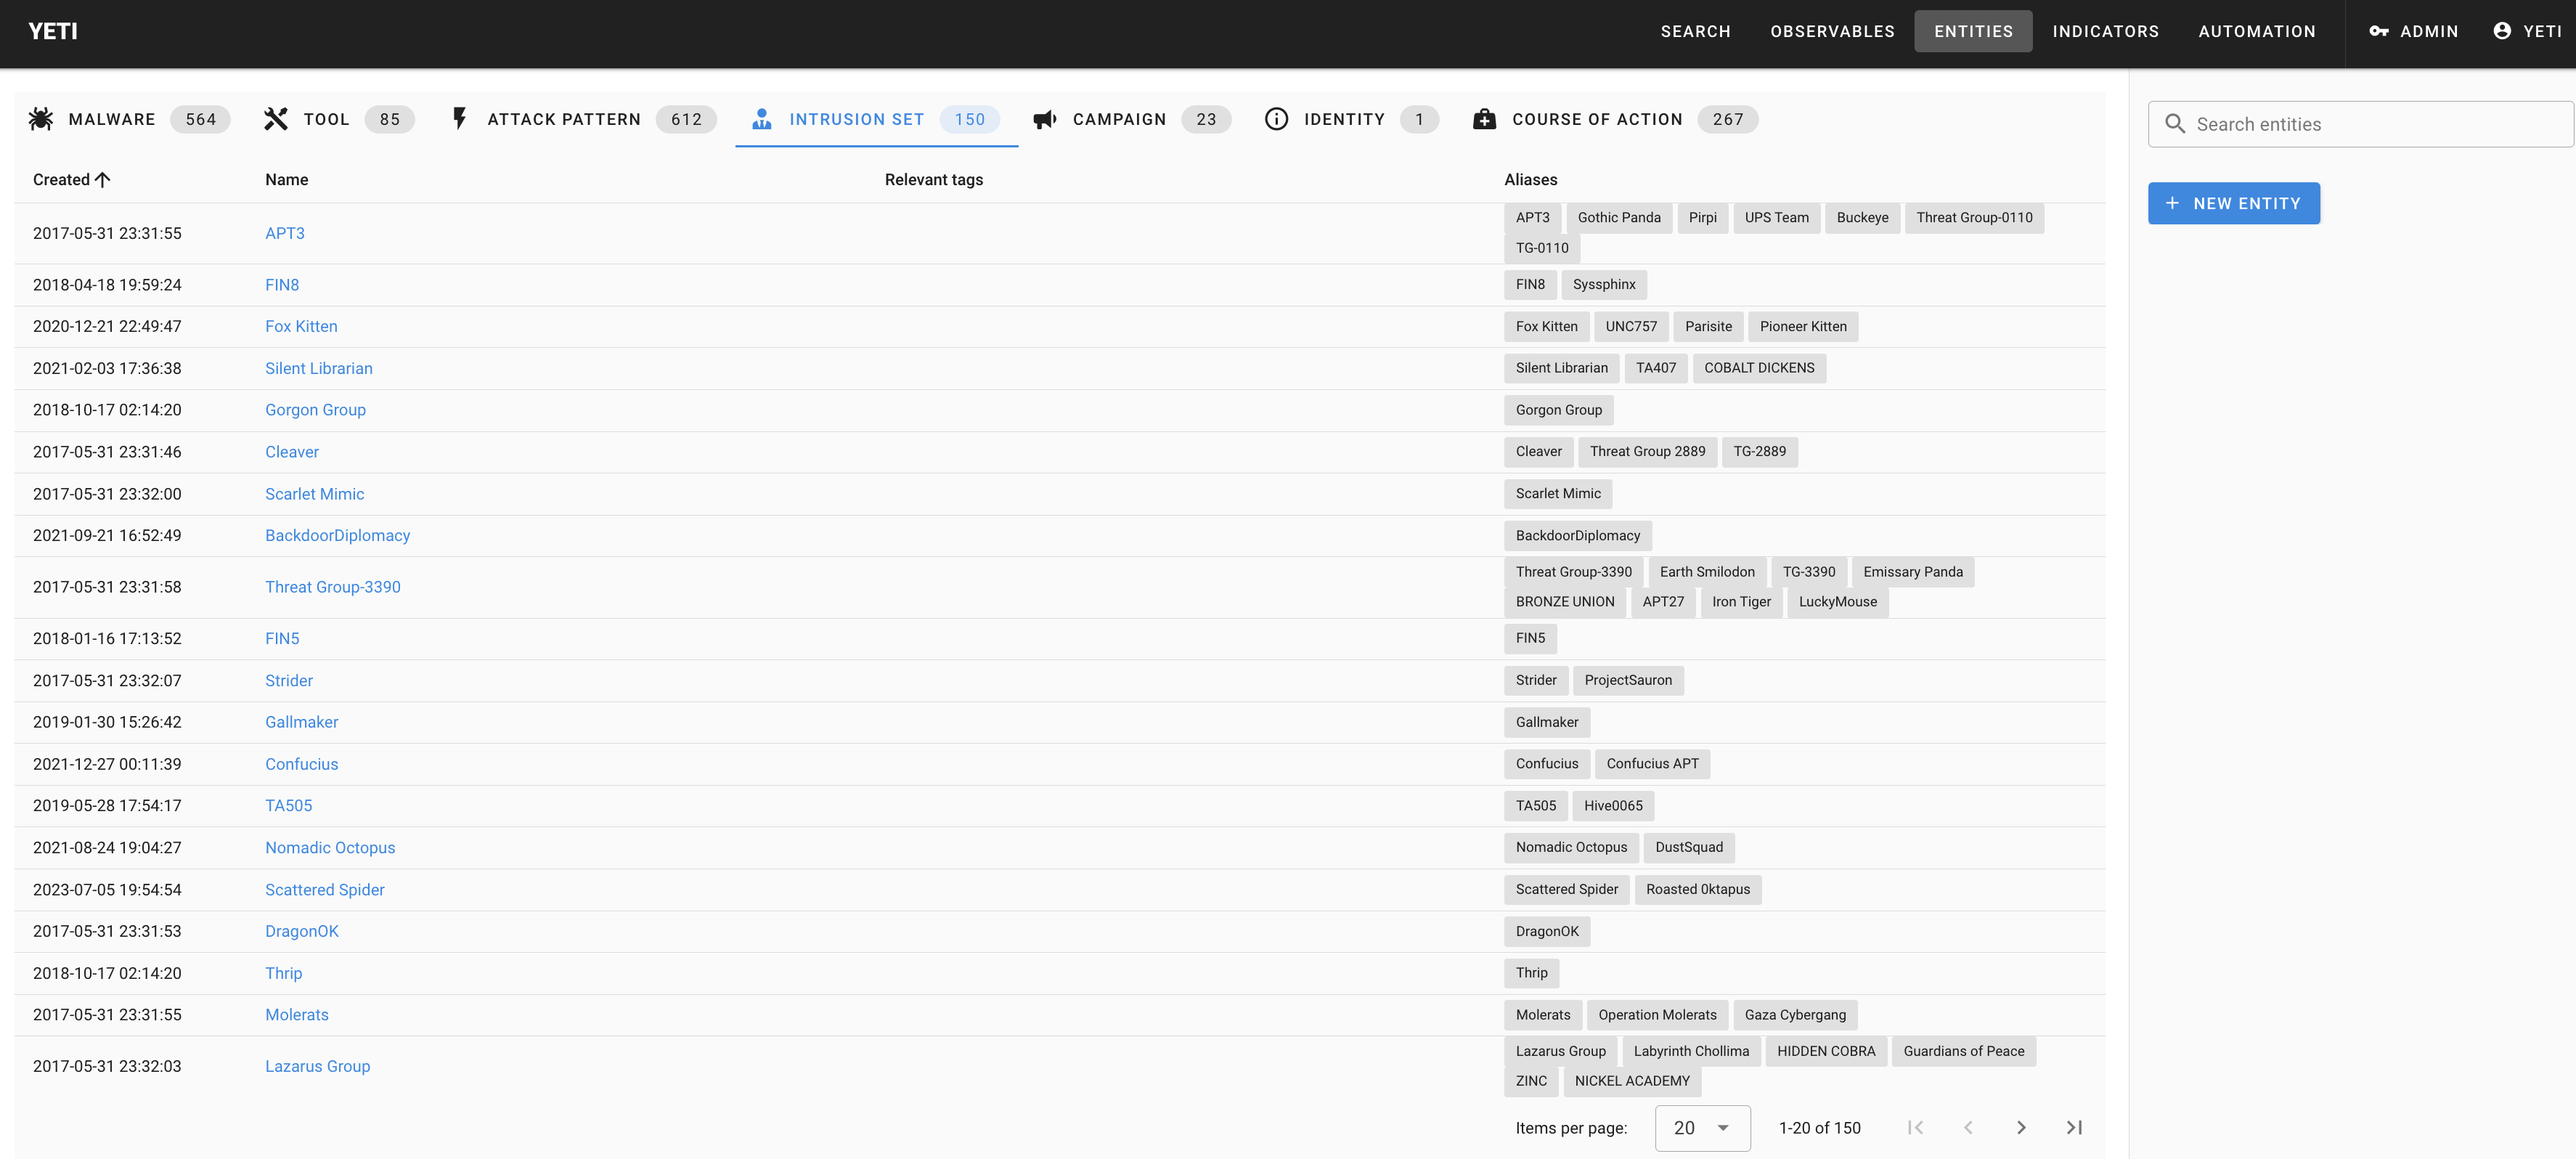 yeti-platform/yeti
Votre intelligence des menaces au quotidien
 essexrich/threatactors-ttps
Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 daffainfo/vol-rs
Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
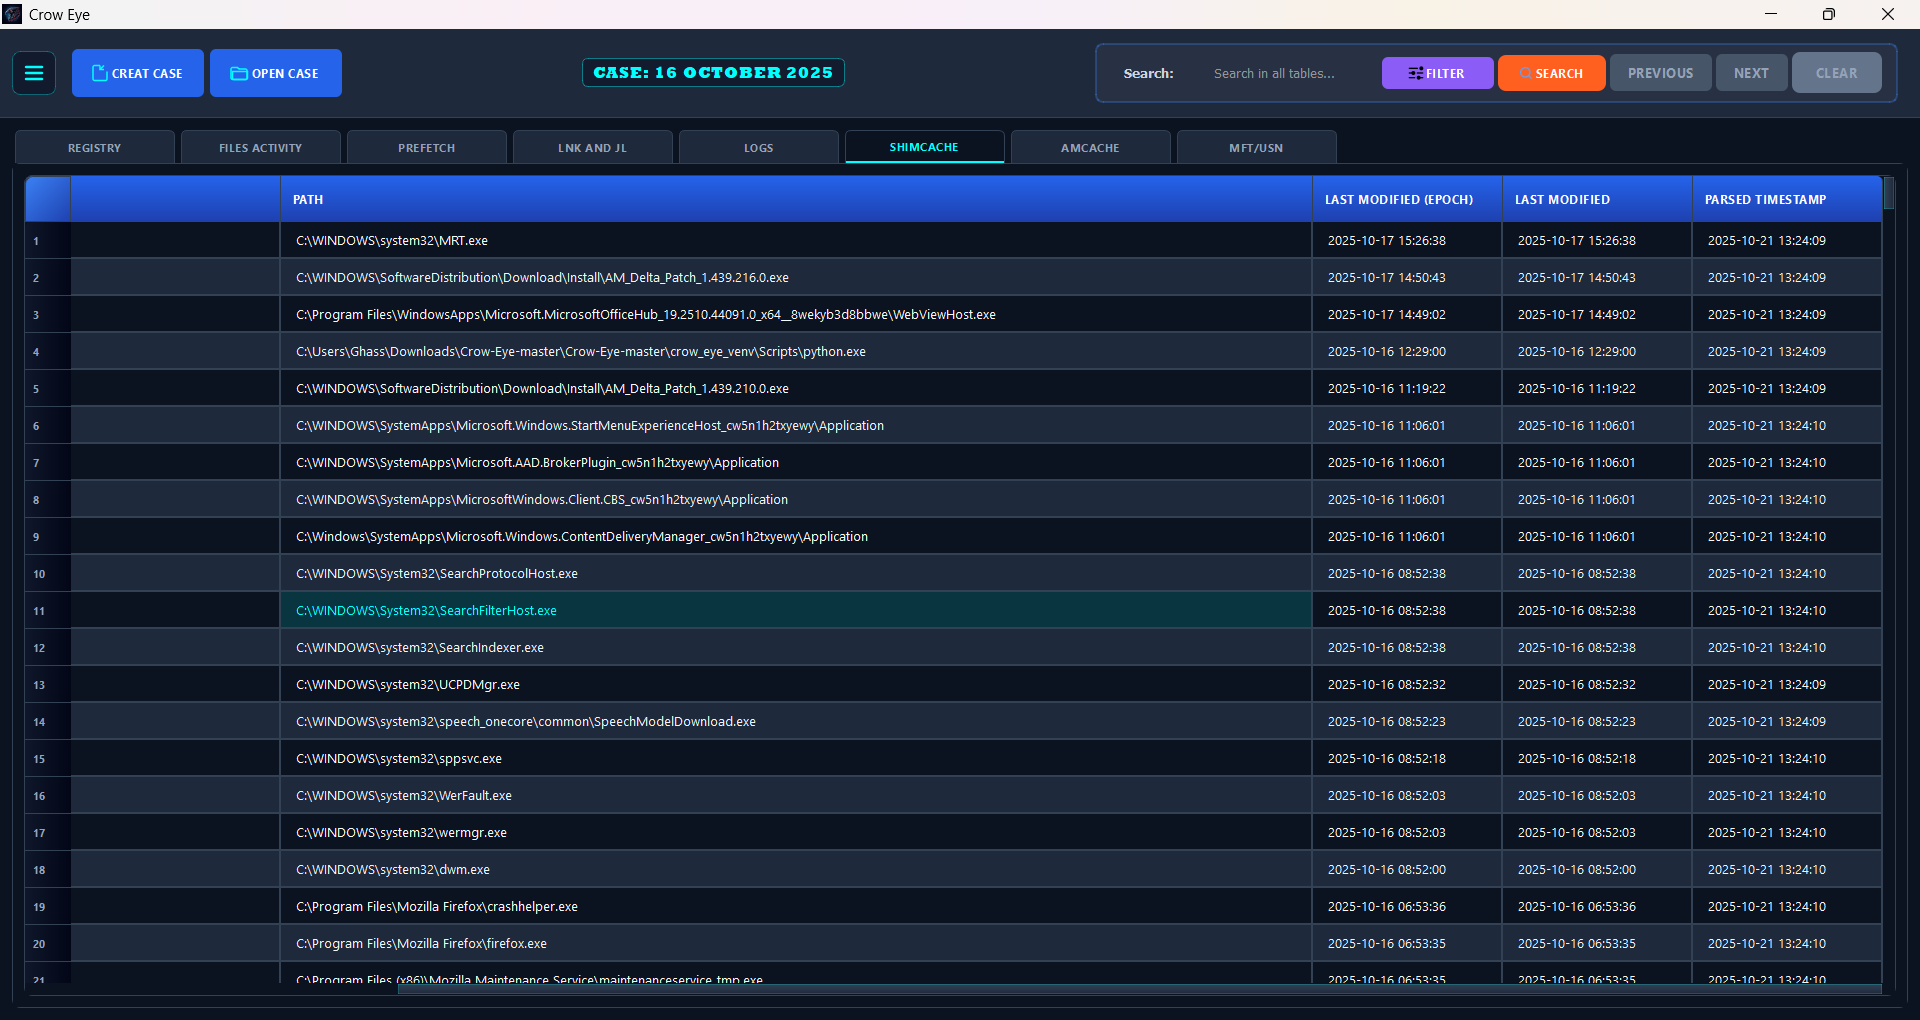 ghassan-elsman/crow-eye
Moteur open source de forensique Windows qui acquiert, analyse et corrèle les artefacts (MFT, USN, Registry, etc.) pour reconstruire des chronologies…