

Labtainers
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
vulnerability-analysisforensicsweb-security+9
310
mfthomps/labtainersLabtainers : Un cadre de laboratoire cyber basé sur Docker
 asmitdesai/ubuntils
CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
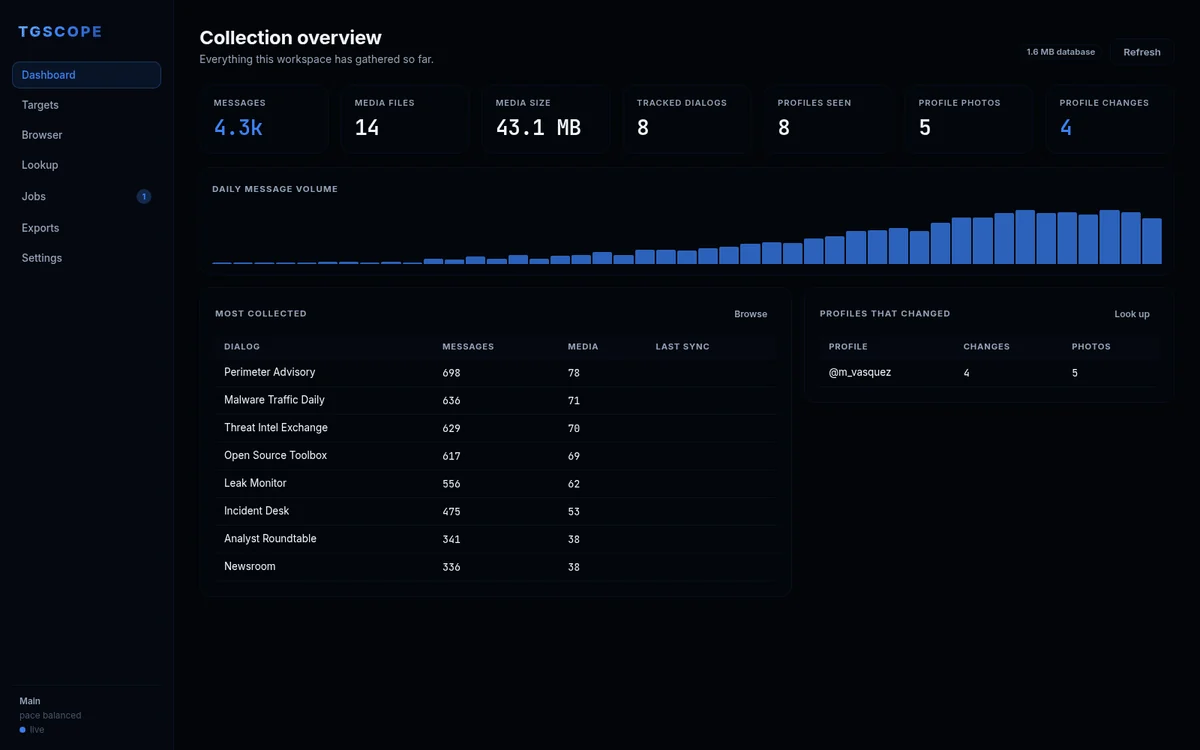 itsmoorgrove/tgscope
OSINT Telegram, scraping et archivage sous forme d'application web locale. Collecte multi-comptes, consultation de profils avec photos historiques et…
 gregwar/fatcat
Outil d'exploration, d'extraction, de réparation et de forensique des systèmes de fichiers FAT
 mukul975/anthropic-cybersecurity-skills
817 compétences structurées en cybersécurité pour agents IA · Mappées sur 6 frameworks : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF…
 simsong/bulk_extractor
Ceci est l'arbre de développement. Les téléchargements de production se trouvent à :
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
 sunweb3sec/defihacklabs
Reproduce DeFi hacked incidents using Foundry.
 forrest-orr/moneta
Moneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
 microsoft/ics-forensics-tools
Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…
 soteria-security/hafnium-ioc
Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865