

forensicscanner
 appliedsec/forensicscanner
Forensic Scanner
disk-forensicsmemory-forensicsnetwork-forensics+3
41
appliedsec/forensicscannerForensic Scanner
 nccgroup/yaml2yara
Générer des règles YARA en masse à partir d'une entrée YAML
 sumidcyber/zeroscout
🦅 ZeroScout : Le chasseur de menaces autonome local et cloud. Visualisez les attaques dans une War Room en direct, identifiez les groupes APT via…
 eyesecurity/wp2shell-compromise-scanner-plugin
Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)

 abdom.seada/security-checks
vérifications de sécurité linux
 microsoft/routeros-scanner
Outil pour scanner les artefacts forensiques et les vulnérabilités de RouterOS (Mikrotik).
 withsecurelabs/esfang
ESF modular ingestion tool for development and research.
 simsong/tcpflow
Démultiplexeur de paquets TCP/IP. Télécharger depuis :
 emalderson/thephish
ThePhish : un outil automatisé d'analyse d'e-mails de phishing
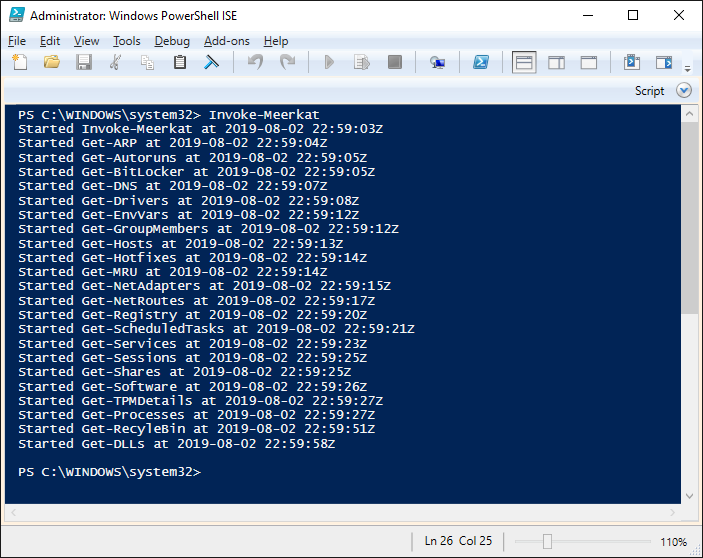 tonyphipps/meerkat
Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 mandiant/macos-unifiedlogs
Un analyseur multiplateforme pour les journaux unifiés d'Apple !
 bsi-bund/rdpcachestitcher
RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
 securityfirst/umbrella_android
Application open source Android, iOS et Web pour apprendre et gérer la sécurité numérique et physique. De l'envoi d'un message sécurisé à la gestion…
 edoardogerosa/pockint
Un couteau suisse OSINT portable pour les professionnels de la DFIR/OSINT 🕵️ 🕵️ 🕵️
 redaelli/imago-forensics
Imago est un outil Python qui extrait des preuves numériques à partir d'images.
 securityjoes/forensicminer
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
 jschicht/extractusnjrnl
Outil pour extraire le $UsnJrnl d'un volume NTFS