

distro
 remnux/distro
Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…
dynamic-analysis-sandboxingreverse-engineeringforensics+5
121
remnux/distroFournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…
 spieglt/whatfiles
Journaliser les fichiers accédés par tout processus Linux
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…
 hotstartlabs/sift
Triage des expositions d'identifiants et de données sensibles pour les partages de fichiers
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 0x0v1/audix
Audix est un outil PowerShell pour configurer rapidement les politiques d'audit des événements Windows pour la surveillance de la sécurité
 0xsp-srd/aether
Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
 s4larie/walletool
Un utilitaire pour extraire les données de portefeuilles de cryptomonnaies à partir de fichiers wallet.dat.
 0x0allenace/soc-analyst-portfolio
Un portfolio organisé présentant mes investigations SOC, mes projets de threat hunting, mes laboratoires DFIR, mon ingénierie de détection, mes blogs…
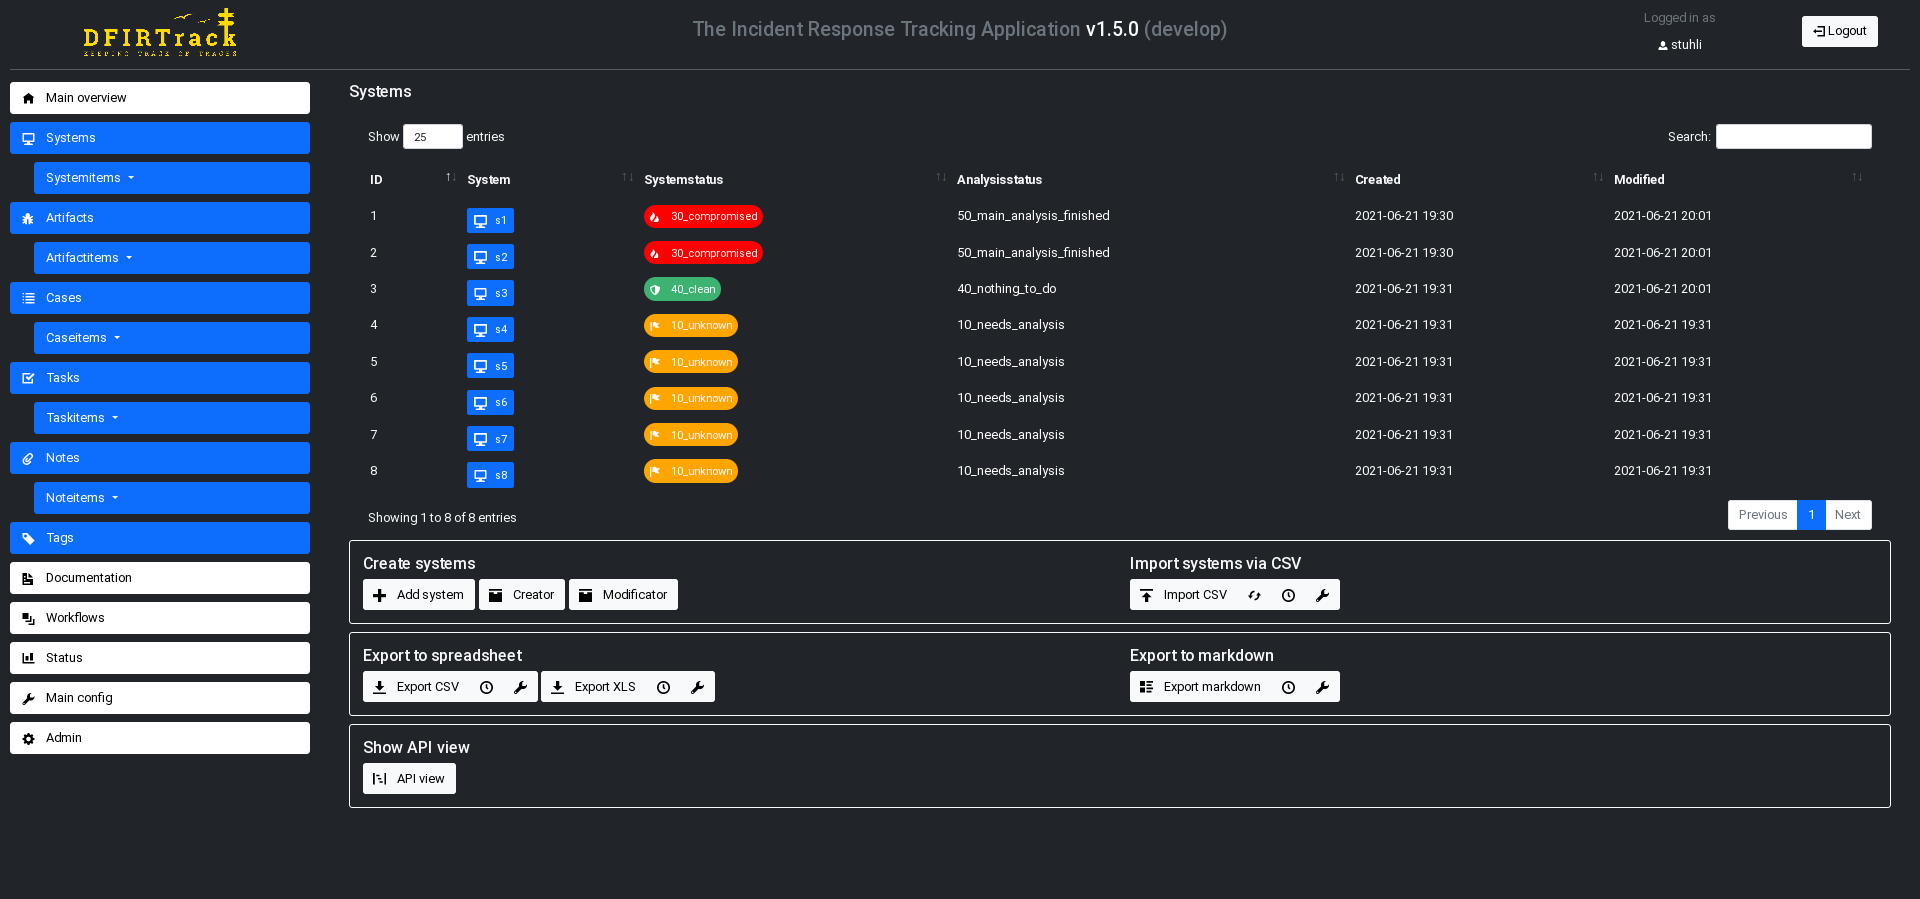 dfirtrack/dfirtrack
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 lcbower33/stegoscan
Outil automatisé de détection de stéganographie qui scanne les sites web, les serveurs web et les répertoires locaux en utilisant la reconnaissance…
 lethal-forensics/macos-collector
macos-collector - Collecte automatisée des artefacts forensiques macOS pour le DFIR
 theevidencehunter/forensix
Framework de renseignement en forensique numérique
 0xcomposure/fftstegpic
Un script Python pour la stéganographie d'images numériques utilisant la transformée de Fourier rapide.
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 dwexi/entropystrip
Désobfuscateur PE algorithmique, radar d'entropie de Shannon et moteur de triage d'incidents