

foremost
 korczis/foremost
Utilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…
disk-forensicsforensicssteganography+2
382
korczis/foremostUtilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…
 aburgh/disk-arbitrator
Un utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
 magnetforensics/swishdbgext
Extension de débogage pour la réponse aux incidents et la criminalistique numérique
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux

 k1nd0ne/volweb
Une plateforme centralisée et améliorée d'analyse mémoire
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 zed-0xff/zsteg
détecter les données cachées par stéganographie dans les PNG et BMP
 zx41r/awesome-reverse-engineering-and-malware-analysis
Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
 blakebratcher/wcw-cyberring-pav-decryptor
Cryptanalyse d'un système DRM vidéo propriétaire de 1999. Récupère 61 vidéos de catch cryptées à partir du CD-ROM WCW Internet Powerdisk via une…
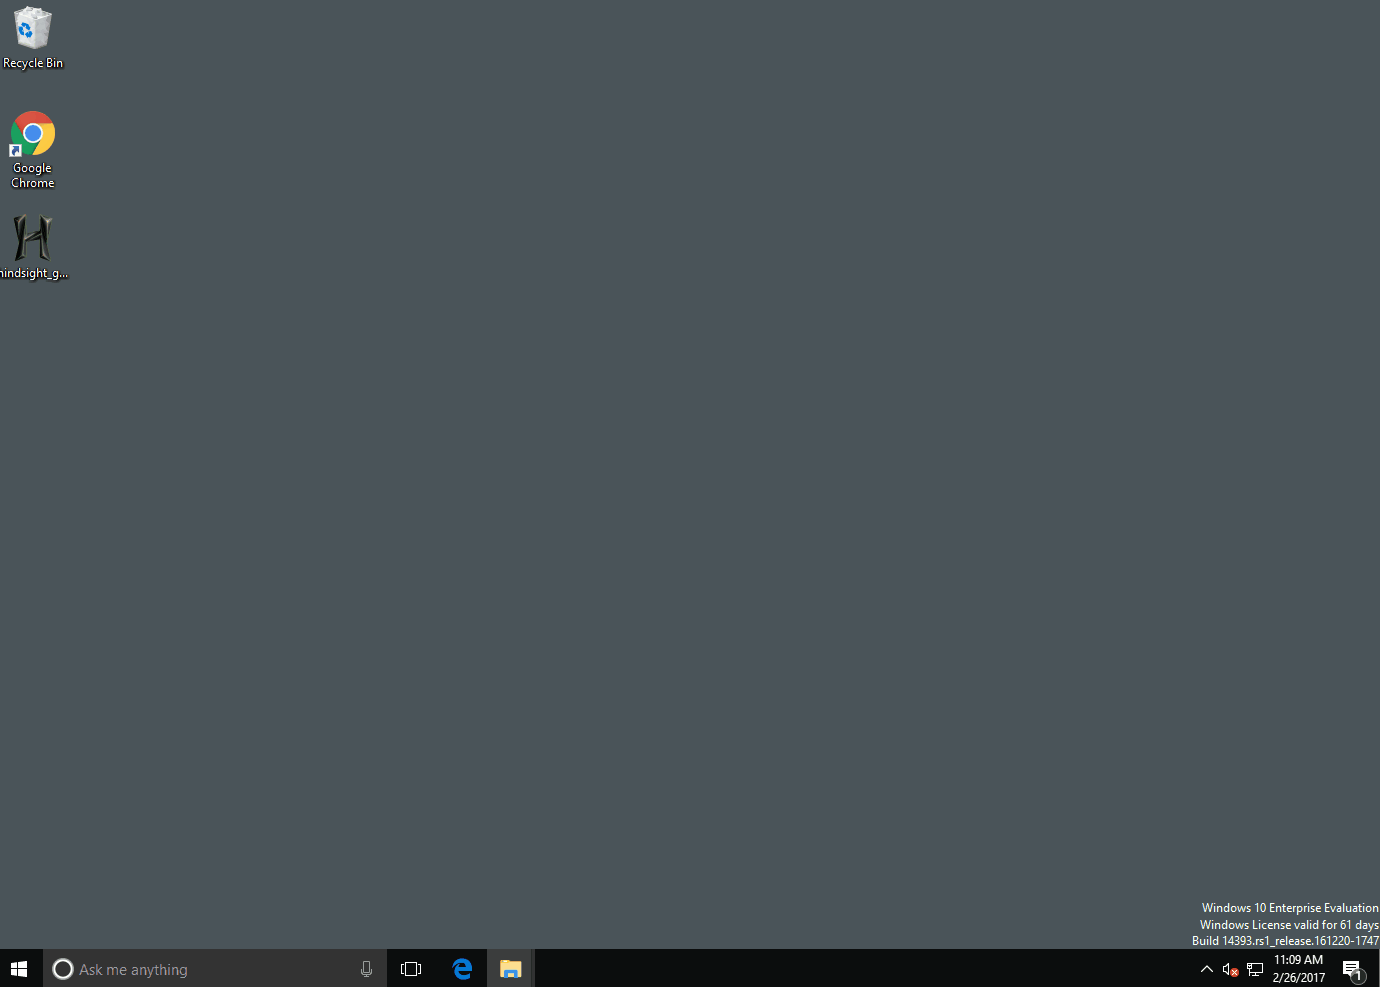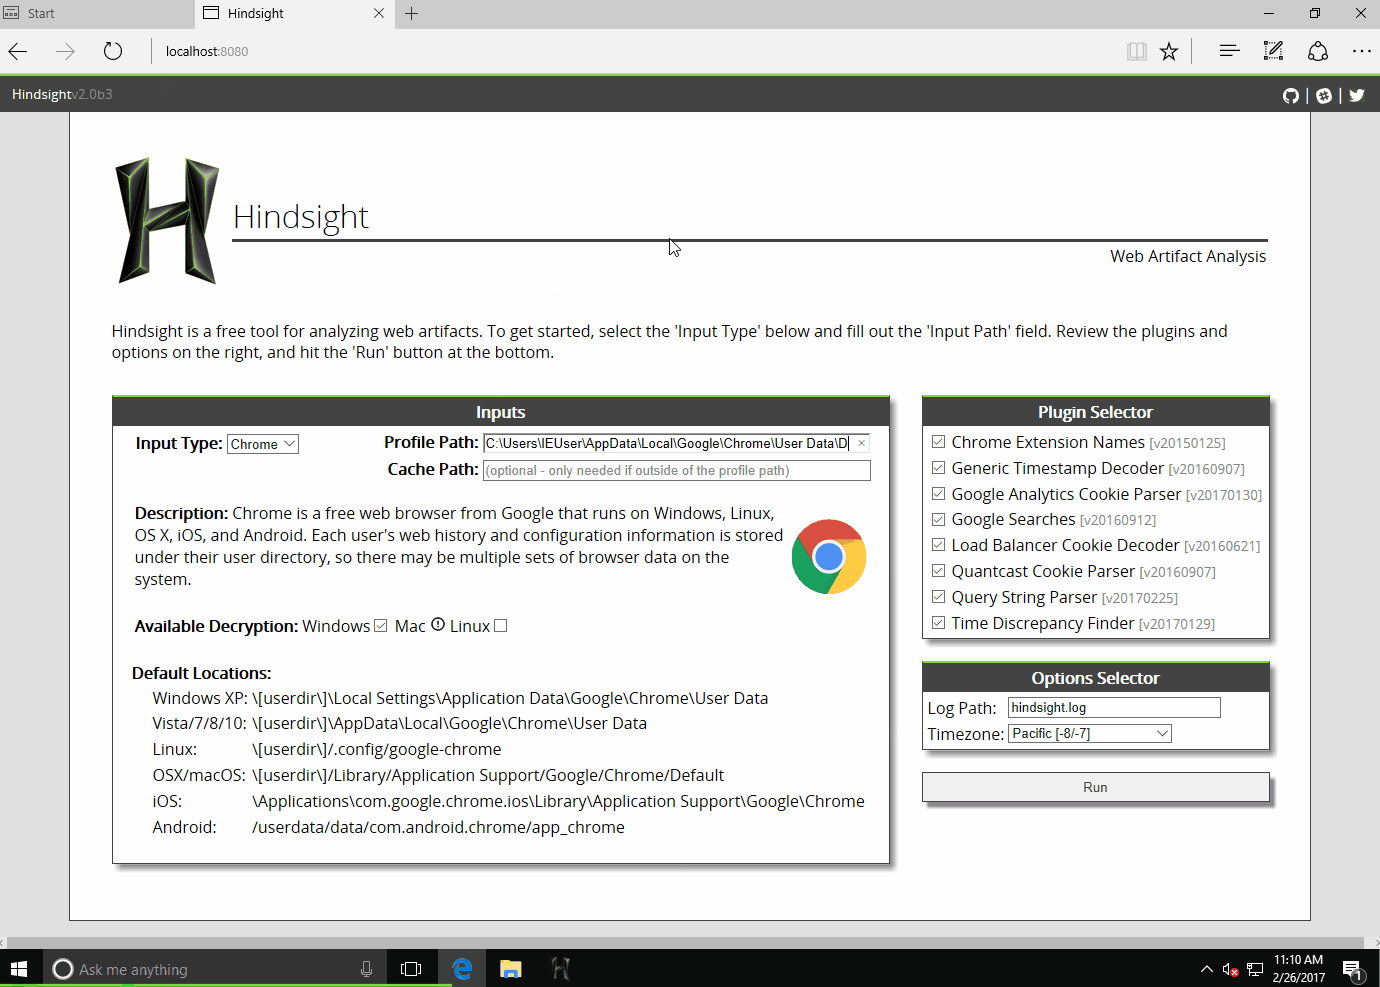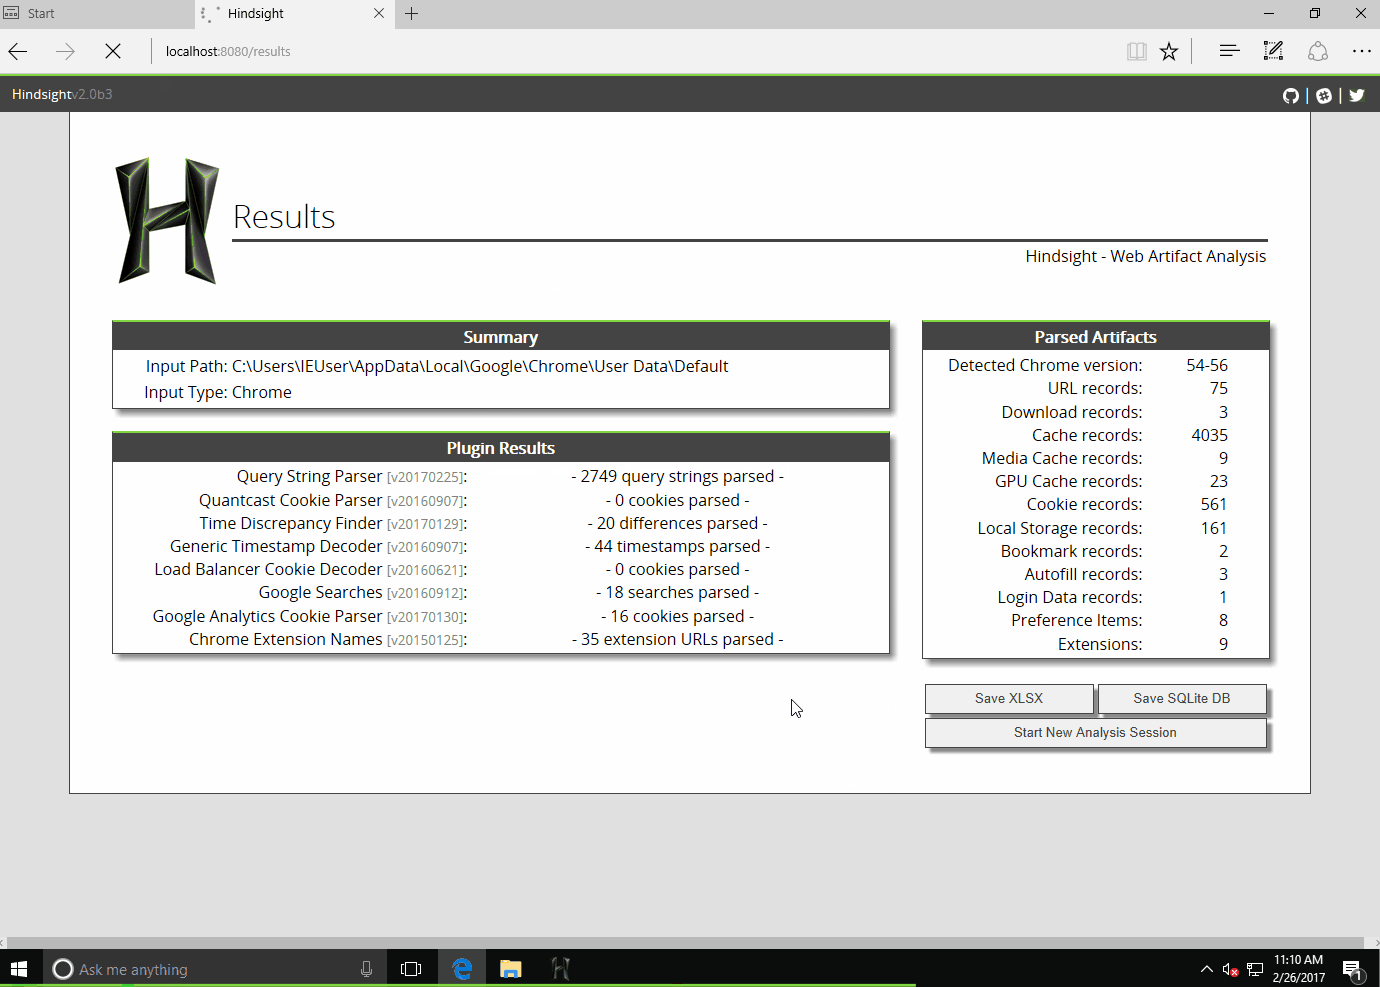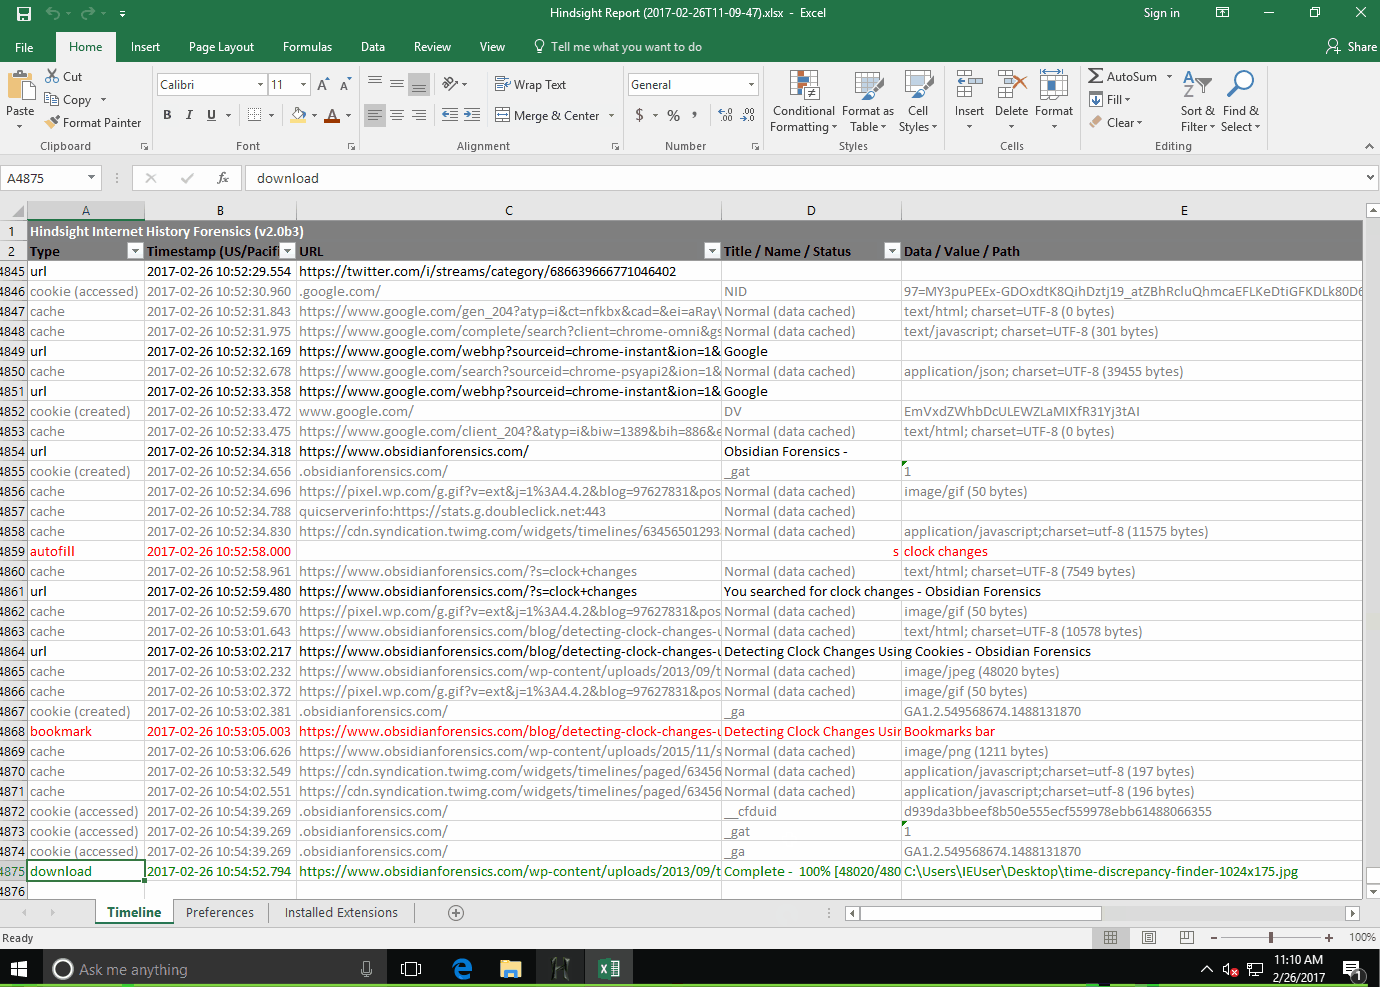 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 tclahr/uac
Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
 korben00/no-gdid
Lisez, comprenez et neutralisez l'identifiant de périphérique GDID de Windows (l'ID qui a permis de tracer un hacker à travers un VPN). Vérifié sur…
 bitcoin/bitcoin
Client Bitcoin en nœud complet qui valide les transactions et les blocs sur le réseau pair-à-pair, avec portefeuille intégré, sécurité…
 aloshdenny/reverse-synthid
rétro-ingénierie de la détection SynthID de Gemini
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 didierstevens/didierstevenssuite
Collection de scripts Python pour l'analyse de logiciels malveillants, l'analyse de formats de fichiers, le hachage et le triage forensique, incluant…