
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
605 résultats
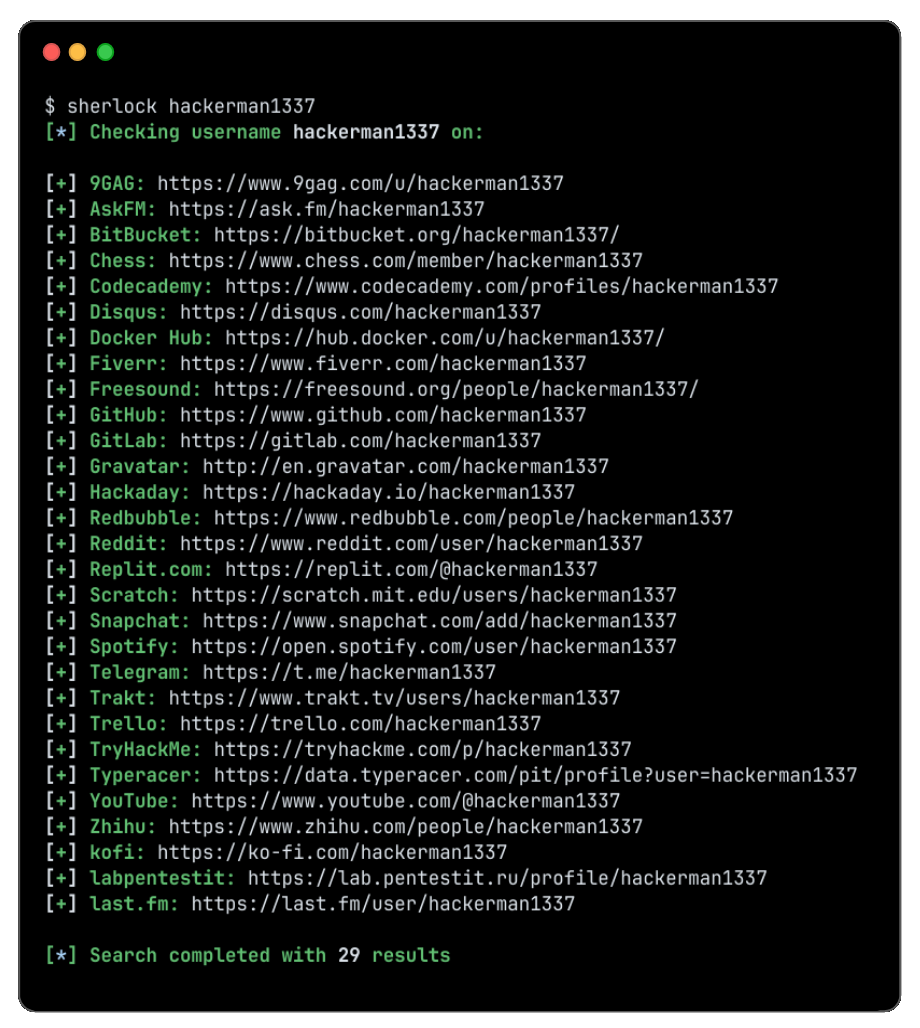
sherlock preview

sherlock

GitHubsherlock-project/sherlock

Traquez les comptes de médias sociaux par nom d'utilisateur à travers différents réseaux sociaux
osintphishing-toolsreconnaissance+11
89.1kil y a 8 jours
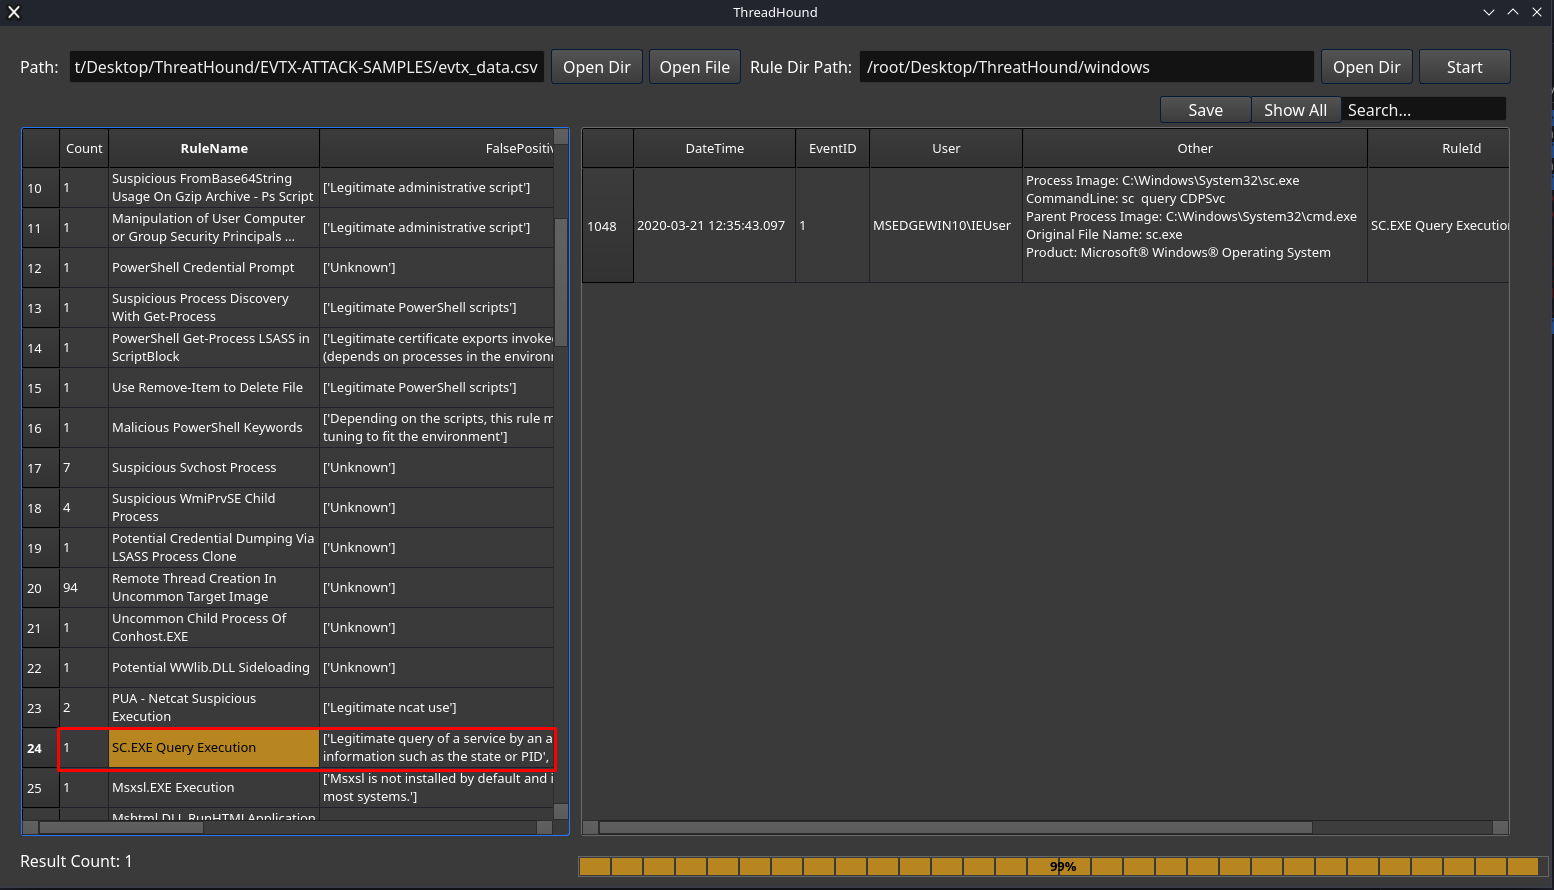
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Outil automatisé de chasse aux menaces et de réponse aux incidents pour les journaux d'événements Windows, avec intégration des règles Sigma,…
digital-forensicsthreat-intelligenceincident-response+1
160il y a 2 ans
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…

general-purpose-utilitiesosintforensics+6
4.5kil y a 14h 40m
zeek preview

zeek

GitHubzeek/zeek

Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.

defensive-toolspacket-sniffing-analysisnetwork-mapping+14
7.8kil y a 3 jours
mvt preview

mvt

GitHubmvt-project/mvt

Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…

android-securitydisk-forensicsioc-management+7
15.2kil y a 4 jours
ipsw preview

ipsw

GitHubblacktop/ipsw

Couteau suisse de recherche pour iOS/macOS
encryption-decryption-toolsios-securityexploitation+9
3.8kil y a 1 jour
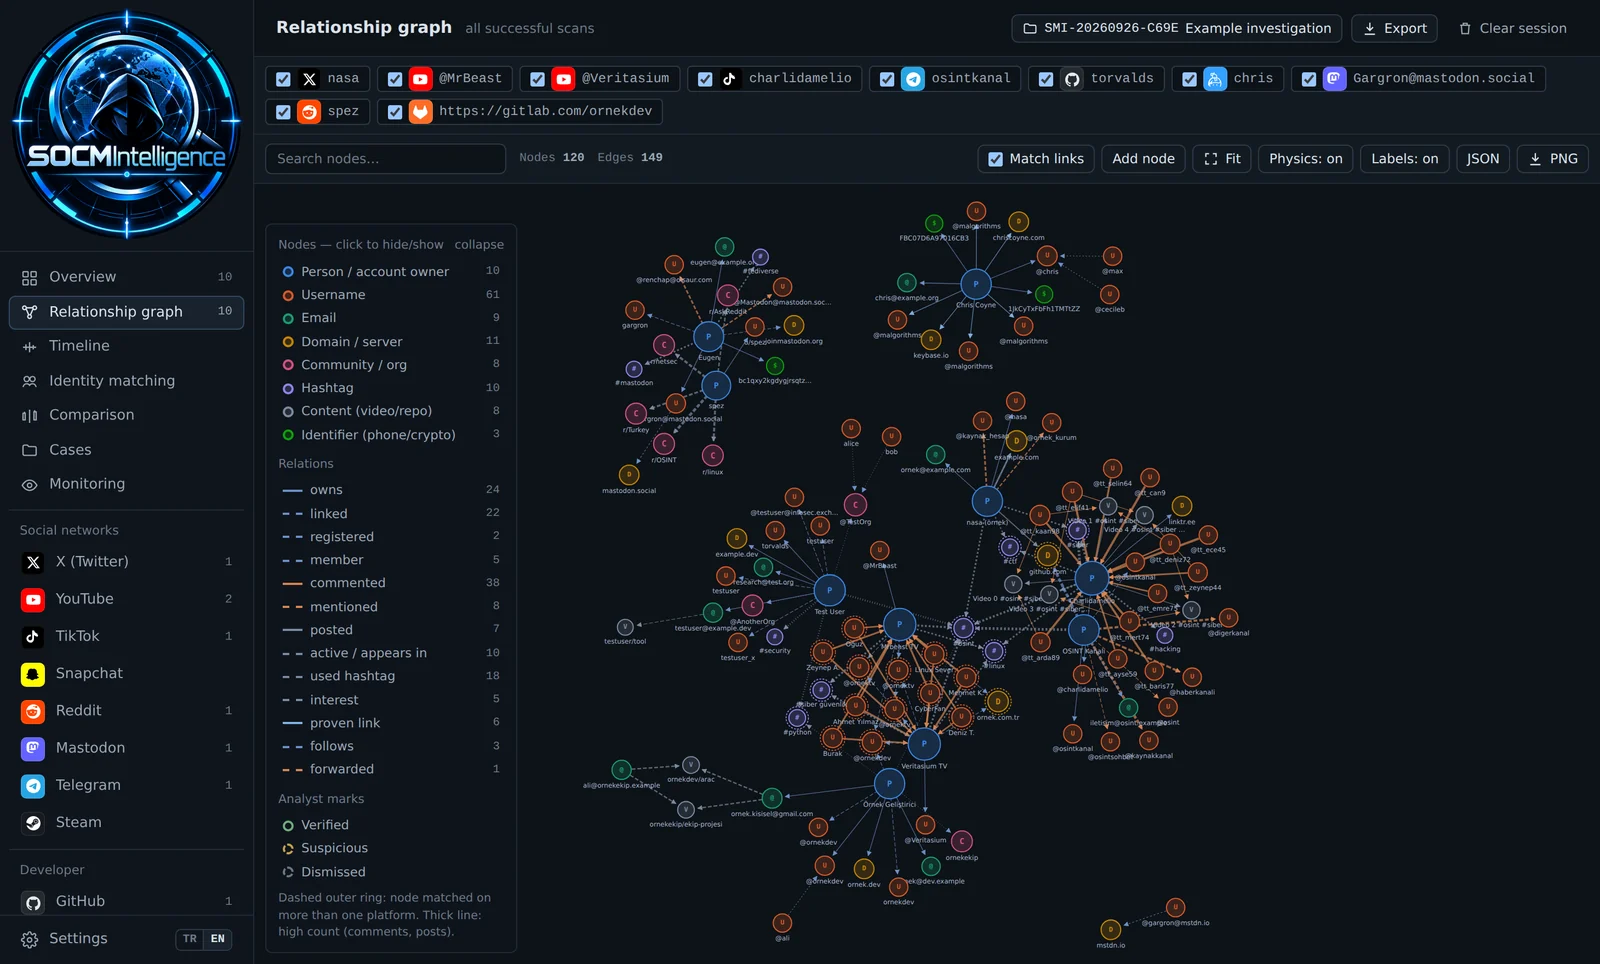
SOCMIntelligence preview

SOCMIntelligence

GitHubemrekybs/socmintelligence

A modular OSINT & SOCMINT framework for social media intelligence, investigation, and public data analysis.
osintreconnaissanceidentity-management+8
1il y a 8 jours
awesome-osint-arsenal preview

awesome-osint-arsenal

GitHubrawfilejson/awesome-osint-arsenal

Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
osintreconnaissanceforensics+8
1.7kil y a 1 mois
pftriage preview

pftriage

GitHubidiom/pftriage

Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
static-analysisdynamic-analysis-sandboxinghash-analysis+4
79il y a 6 ans
h4cker preview

h4cker

GitHubthe-art-of-hacking/h4cker

Collection organisée de ressources en cybersécurité, de laboratoires et de supports de formation couvrant le hacking éthique, le test d'intrusion, le…

threat-feeds-aggregatorsreverse-engineeringdigital-forensics+8
28.9kil y a 6 jours
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell est un framework d'analyse forensique réseau.

packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kil y a 2 ans
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) aide à rassembler rapidement des preuves médico-légales à partir d'appareils Android, afin d'identifier des…

android-securityforensicsmobile-forensics+4
230il y a 1 mois
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 1 jour
wireshark preview

wireshark

GitHubwireshark/wireshark

Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…

packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0kil y a 6h 30m
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…
disk-forensicsioc-managementmemory-forensics+6
807il y a 4 mois
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows

digital-forensicsthreat-intelligenceincident-response+2
3.2kil y a 2 mois
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

Utilitaire qui convertit un fichier .etl contenant une capture de paquets réseau Windows au format .pcapng.
packet-sniffing-analysisnetwork-forensicsforensics+2
735il y a 1 an
watermarks-remover preview

watermarks-remover

GitHubguillaumemeyer/watermarks-remover

Une application axée sur la confidentialité qui supprime les filigranes IA du contenu que vous possédez.

steganographydigital-forensicsprivacy+5
23.3kil y a 2 jours
Précédent12…34Suivant