ansible-role-cve-2026-31431

Rôle Ansible qui applique et vérifie l’atténuation modprobe.d pour CVE-2026-31431 en désactivant le module noyau algif_aead, avec des contrôles de…

Rôle Ansible qui applique et vérifie l’atténuation modprobe.d pour CVE-2026-31431 en désactivant le module noyau algif_aead, avec des contrôles de…

Outil proactif d’audit de sécurité. Pour votre dépôt GitHub, vous souhaiterez une description qui met en avant sa sécurité (non intrusive) et son…

Script shell pour détecter l’exposition à CVE-2026-31431 (Copy Fail) et les mesures d’atténuation sur les systèmes Linux : vérification du noyau,…

# Playbook Ansible pour détecter et appliquer l’atténuation de la ligne de commande du noyau pour CVE-2026-31431 (Copy Fail) sur les flottes…

Outil d'audit en lecture seule pour CVE-2026-0300 (exposition du portail d'authentification User-ID de PAN-OS)

# Un script security-remediation.sh pour CVE-2026-41940 (cPanel), CVE-2026-31431 (kernel « Copy Fail »), CSF, nettoyage optionnel de domaine/proxy,…

Analysez les dépôts locaux pour détecter les versions vulnérables d'axios (CVE-2026-40175) et corrigez-les de manière interactive

Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…

Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…

Apache Kafka 4.1.0 (KRaft) avec authentification Keycloak OAuth2 utilisant Strimzi - contourne la restriction de la liste blanche d'URL CVE-2025-27817

Bibliothèque Log4j 1.2.17 corrigée, avec la classe vulnérable JMSAppender supprimée pour atténuer la CVE-2021-4104, conçue comme un remplacement…

Un outil de détection passive permettant d'identifier une exposition potentielle à CVE-2026-24061 dans les installations telnet de GNU inetutils.

Bibliothèque Go et CLI pour la gestion des migrations de schéma de base de données, avec prise en charge de PostgreSQL, MySQL, SQLite et Cassandra,…

Créé après la divulgation de CVE-2021-44228. Script Bash qui détecte les occurrences de Log4j dans vos projets et systèmes, vous permettant d'obtenir…

Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…

# Analyseur de sécurité des fichiers Wheel Python — analyse les fichiers .whl pour détecter les problèmes de sécurité avant l'installation. Détecte…

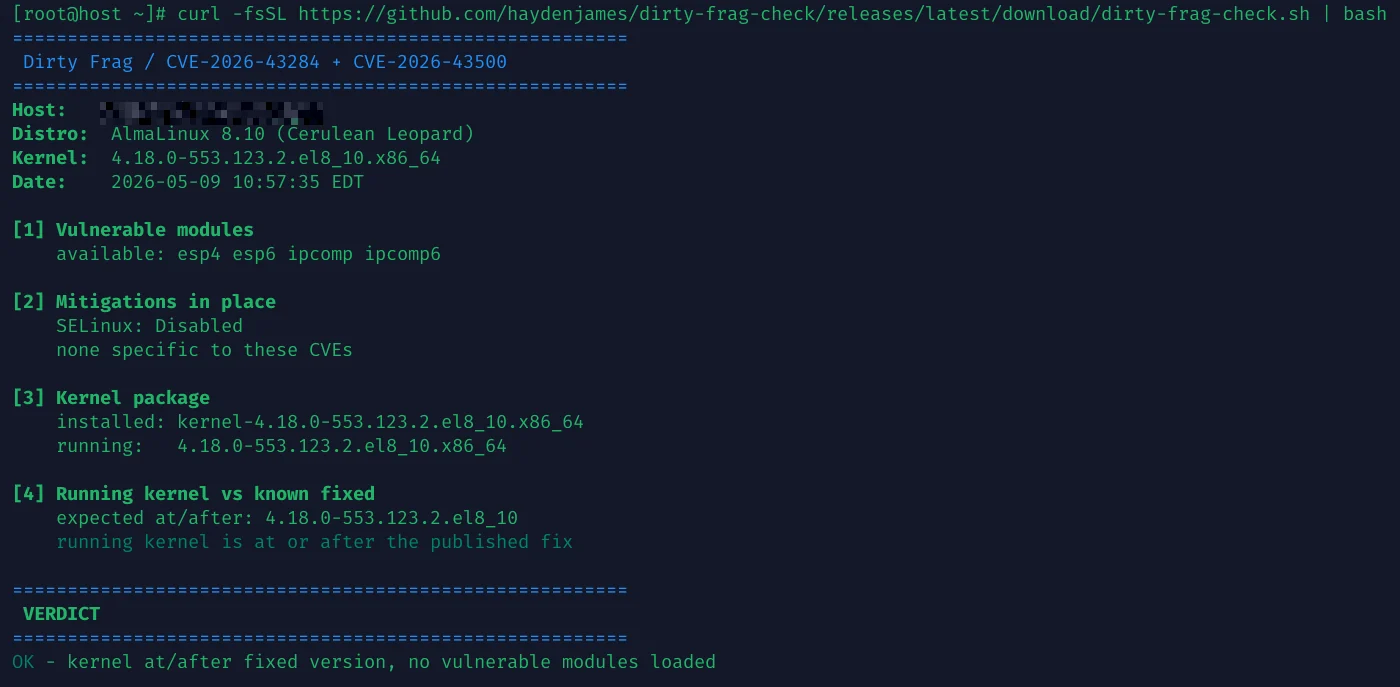
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux

Analyseur CVE local pour OpenClaw qui vérifie les versions par rapport à plus de 522 vulnérabilités connues, affiche les CVE récentes de gravité…