
Archived
vulners-scanner
 vulnerscom/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
vulnerability-scannerscontainer-securityvulnerability-analysis+3
vulnerscom/vulners-scannerScanner de vulnérabilités basé sur l'API d'audit de vulners.com
 jeremylong/dependencycheck
Le dépôt dependency-check a été déplacé :
 openclarity/kubeclarity
KubeClarity est un outil de détection et de gestion des factures logicielles (SBOM) et des vulnérabilités des images de conteneurs et des systèmes de…
 playtikaoss/leaktopus
Scanner automatisé de détection de secrets et de fuites pour GitHub et les sites de paste, avec filtrage heuristique, enrichissement IOL via…
 ansvar-systems/eu_compliance_mcp
EU focused compliance MCP server
 itinerisltd/trellis-cve-2018-6389
Atténuer les attaques CVE-2018-6389 WordPress load-scripts / load-styles
 teyhouse/cve-2024-3094
Vérification de vulnérabilité K8S et Docker pour CVE-2024-3094
 pgporada/ansible-role-cve
Atténue la CVE-2016-5195, alias DirtyCOW.
 praetorian-inc/gato
Outil d'énumération et d'attaque de pipelines GitHub Actions
 spiarh/webhook-cve-2022-0811
Webhook simple pour bloquer l'exploitation de CVE-2022-0811
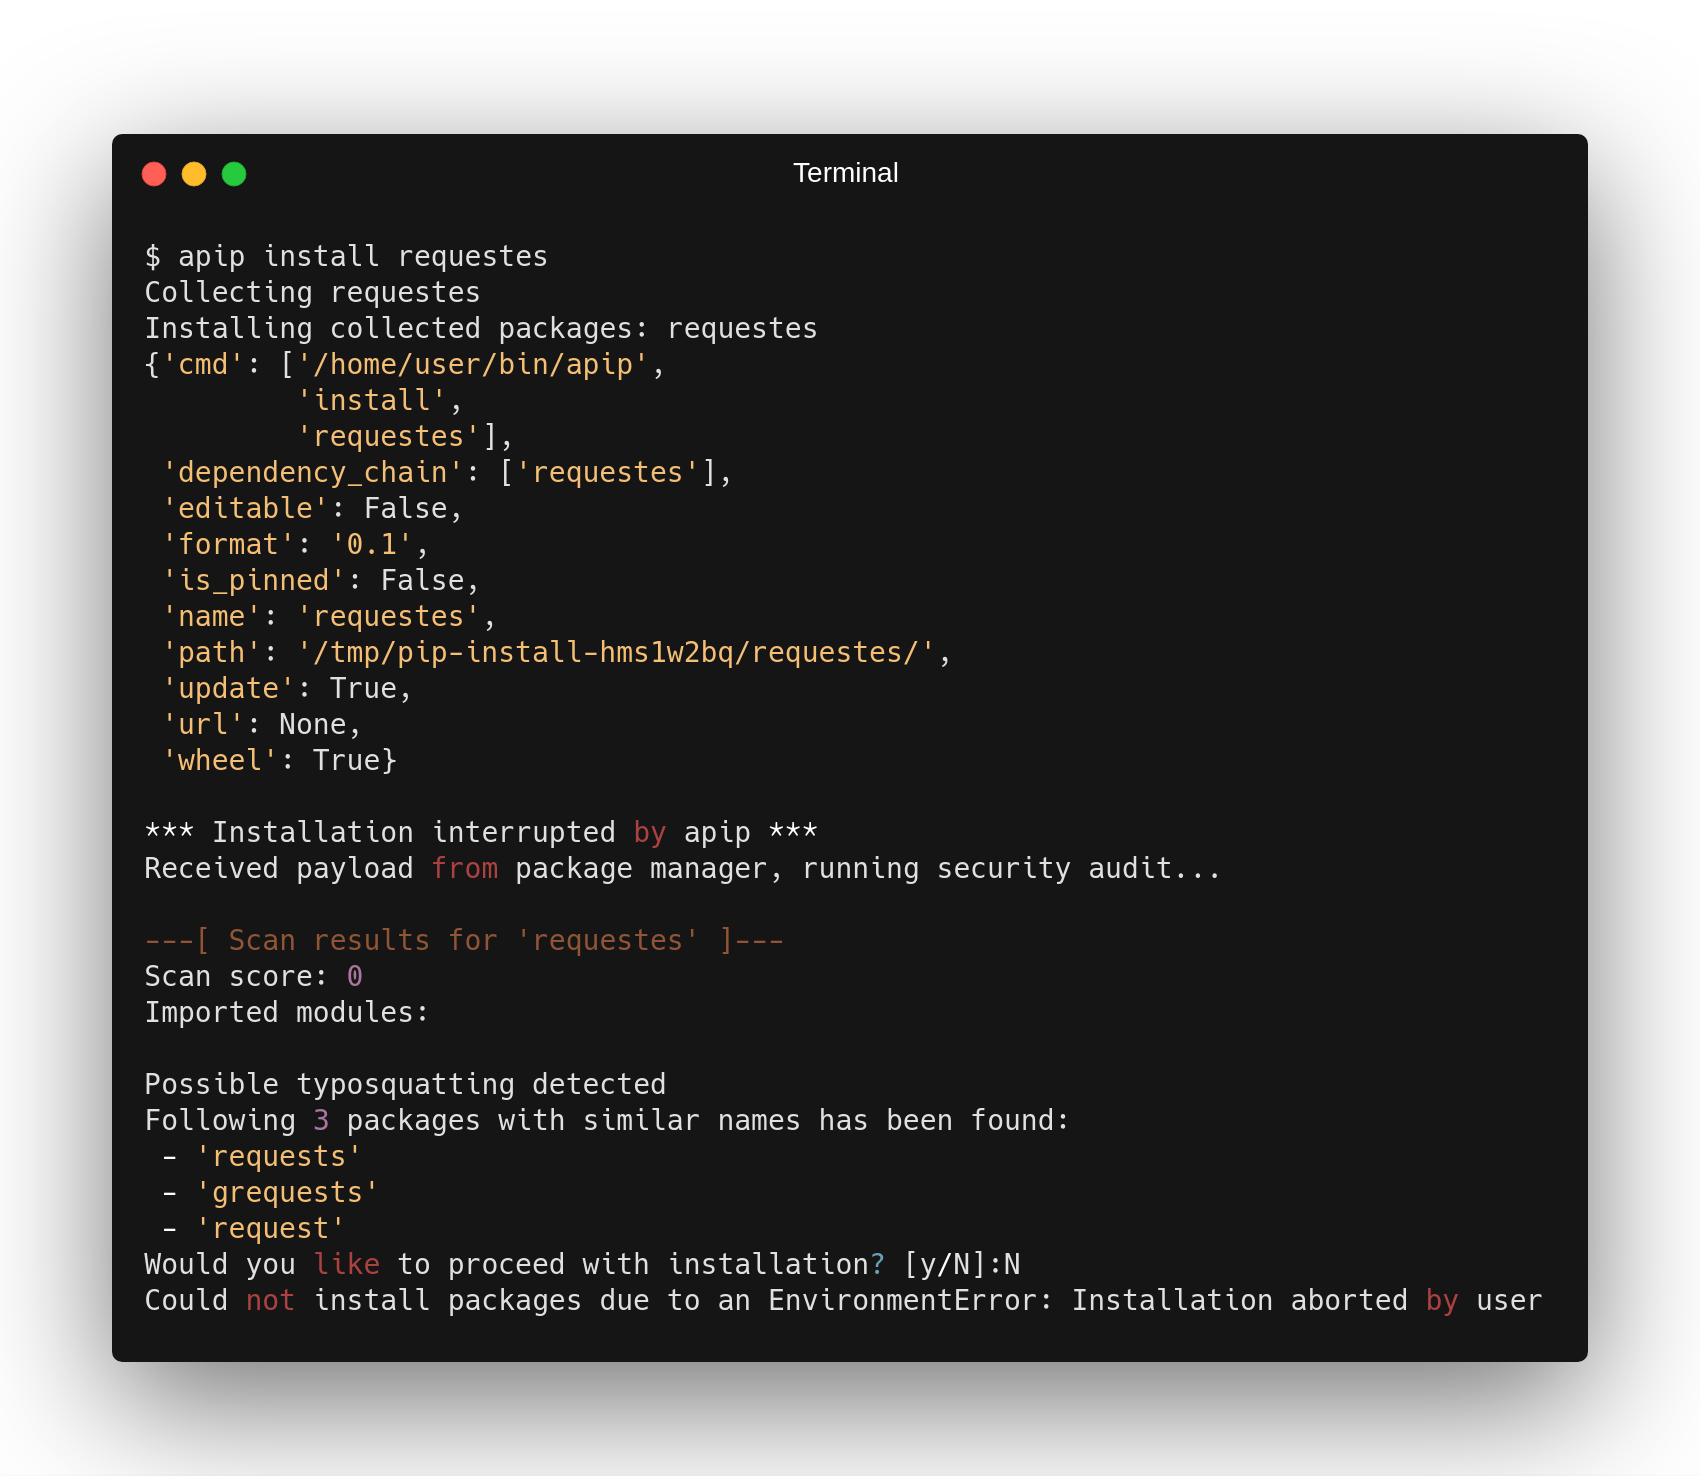 rootlug/aura
Project Aura : Audit de sécurité et introspection de code
 chef-boneyard/bash-shellshock
DÉPRÉCIÉ : Chef cookbook pour auditer et corriger 'Shellshock' (BASH-CVE-2014-7169)
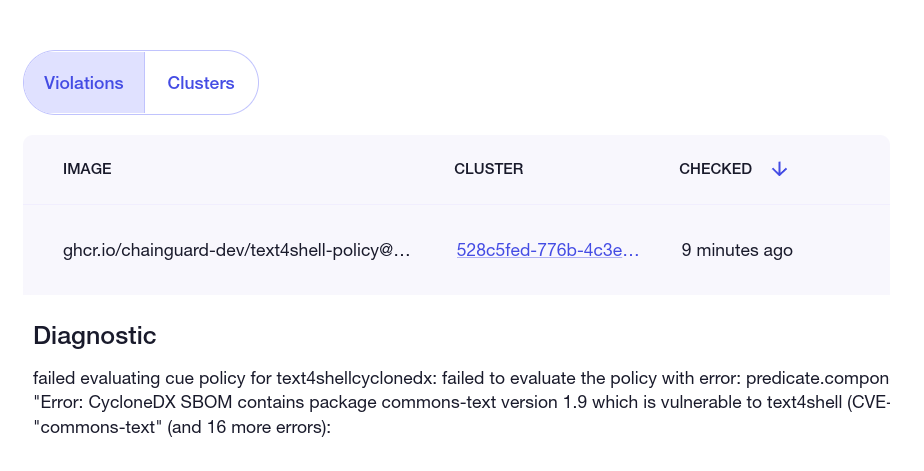 chainguard-dev/text4shell-policy
Démonstration de ClusterImagePolicy pour cve-2022-42889 text4shell
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack fournissant une solution de contournement pour CVE-2021-44228 (exploit RCE Log4j)
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes DaemonSet qui corrige à chaud les JVMs pour atténuer les vulnérabilités Log4j2 (CVE-2021-44228, CVE-2021-45046) en désactivant les…
 vishnunandan555/cordon
Exécutez n'importe quelle commande dans une vue restreinte du système de fichiers sous Linux.
 purpleteam-labs/purpleteam
Composant CLI de purpleteam
 rauc/rauc-1.5-integration
exemples d'intégration pour le correctif CVE-2020-25860