Codeguard-copilot
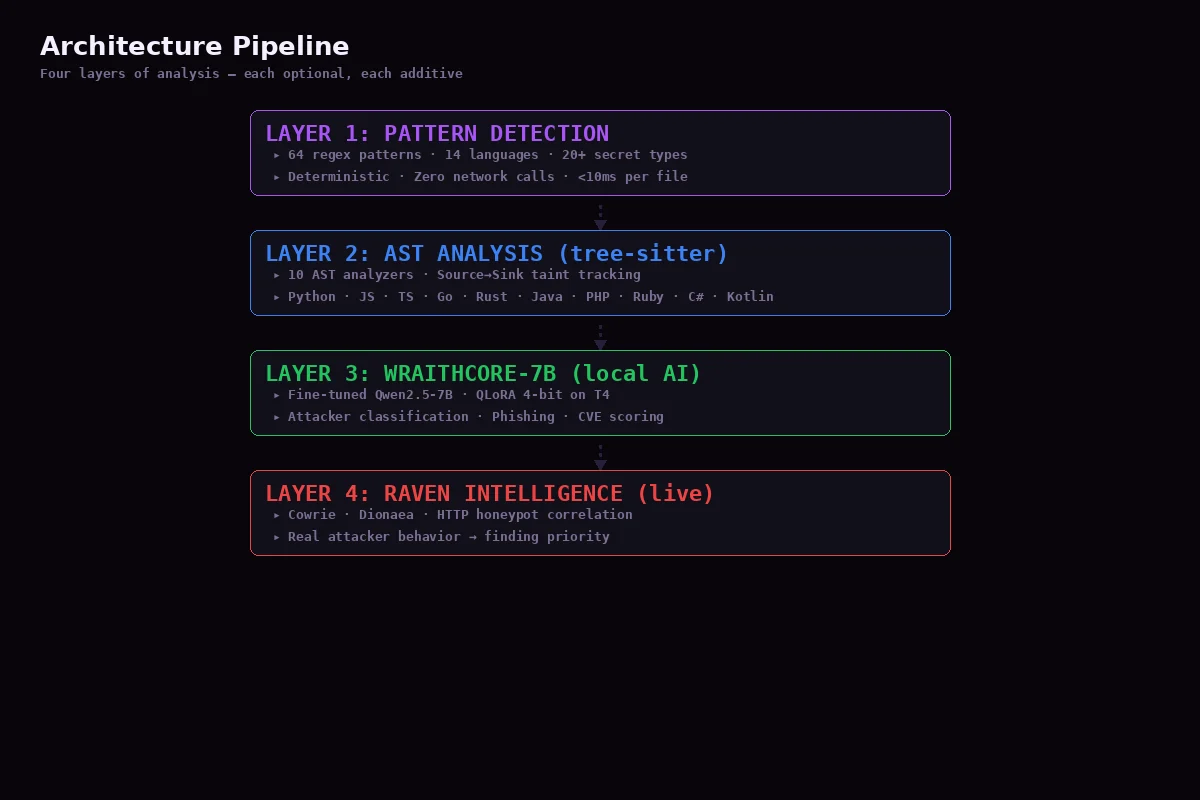
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
defensive-toolsstatic-analysisvulnerability-scanners+8
niffyhunt/codeguard-copilotCo-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 0sec-labs/0
Un harnais de cybersécurité pour des tests d'intrusion full-stack pilotés par LLM. Trouvez et corrigez les vulnérabilités de manière autonome, 24h/24…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 philippeabraxas-jpg/responsible-alliance-protocol
La sécurité ne peut pas être une instruction de prompt. TBP fournit une frontière externe au niveau de la couche d'exécution pour les agents…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour les boutiques Mage-OS, via cweagans/composer-patches.…
 dev-sec/ansible-ssh-hardening
Ce rôle Ansible fournit de nombreuses configurations SSH liées à la sécurité, offrant une protection de base complète.
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Scanner local simple pour les instances log4j vulnérables
 tenable/terrascan
Détectez les violations de conformité et de sécurité dans l'Infrastructure as Code pour atténuer les risques avant de provisionner une infrastructure…
 feeicn/cobra
Source Code Security Audit (Audit de sécurité du code source)
 microsoft/onefuzz
Une plateforme Fuzzing-As-A-Service auto-hébergée
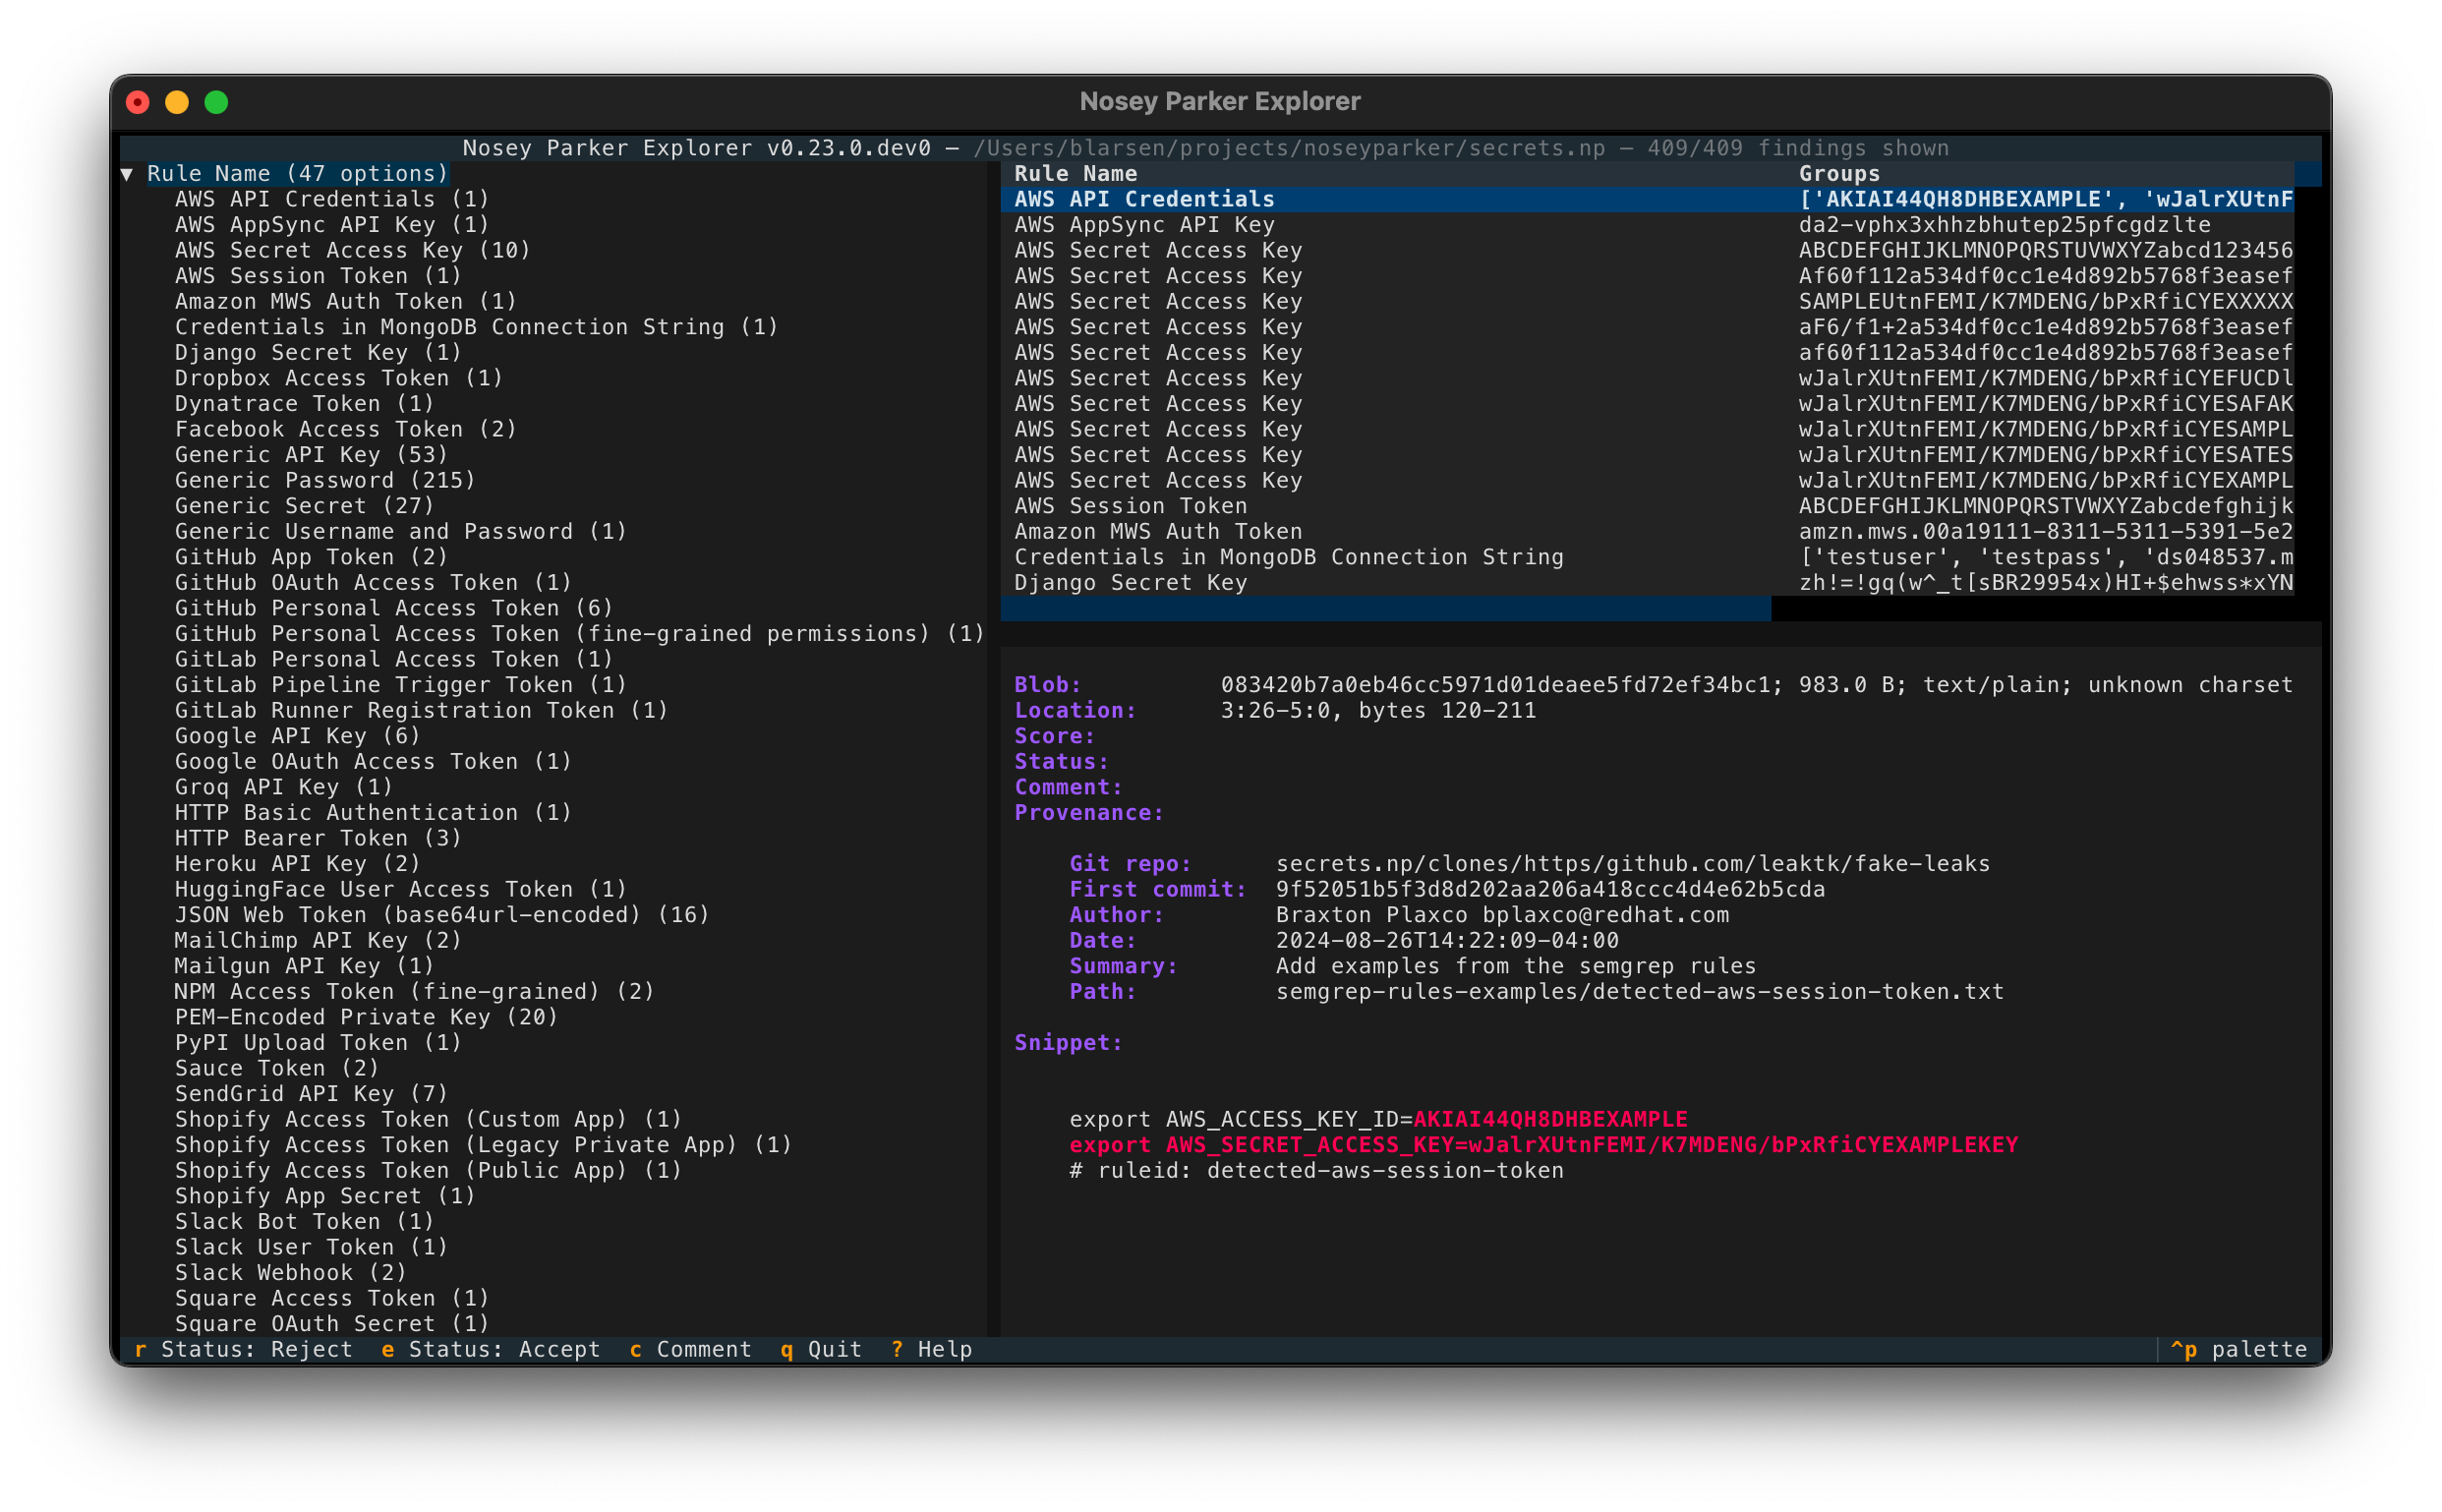 praetorian-inc/noseyparker
Nosey Parker est un outil en ligne de commande qui trouve des secrets et des informations sensibles dans les données textuelles et l'historique Git.
 praetorian-inc/gokart
Un outil d'analyse statique pour sécuriser le code Go
 shopify/kubeaudit
kubeaudit vous aide à auditer vos clusters Kubernetes par rapport aux contrôles de sécurité courants
 anchore/anchore-engine
Un service qui analyse les images Docker et recherche les vulnérabilités.
 openclarity/openclarity
OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.
 hasecuritysolutions/vulnwhisperer
Créer des données exploitables à partir de vos scans de vulnérabilités