
aws-log4j-mitigations
 markuman/aws-log4j-mitigations
Atténuation de CVE-2021-44228 log4j à l'aide de aws wafv2 avec ansible
vulnerability-scannersscripting-automationconfiguration-auditing+3
markuman/aws-log4j-mitigationsAtténuation de CVE-2021-44228 log4j à l'aide de aws wafv2 avec ansible
 vkaushik-chef/regresshion
Profil Chef Inspec pour vérifier la vulnérabilité regreSSHion CVE-2024-6387
 didoatanasov/cve-2021-44228
Ansible playbook qui applique une variable d'environnement JVM globale pour atténuer la vulnérabilité d'exécution de code à distance Log4j…
 cybervixy/vulnerability-management
NGINX Durcissement de la Sécurité & Analyse de Remédiation des Vulnérabilités des CVE critiques (CVE-2021-23017, failles DoS HTTP/2) dans les…
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
Un Ansible Playbook pour atténuer le risque de RCE (CVE-2024-6387) jusqu'à ce que les plateformes mettent à jour OpenSSH vers une version non…
 ziadsaleemi/polkit_cve-2021-4034
Rôle Ansible pour corriger RHSB-2022-001 Élévation de privilèges Polkit - (CVE-2021-4034)
 test-avm-714877d2df585126/vuln-ejs-critical
Dépôt npm avec ejs CVE-2022-29078 (CVSS 9.8, EPSS 32%) pour les tests d'automerge de Dependabot
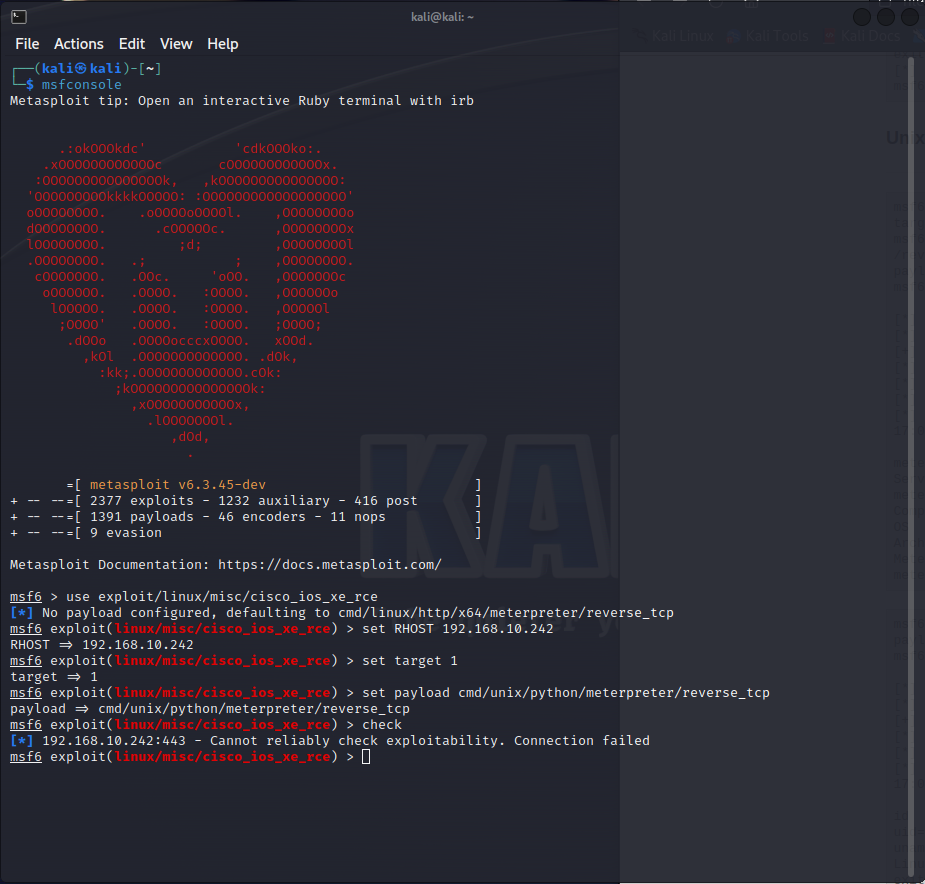 netbell/cve-2023-20198-fix
Vérifier et corriger les conditions qui rendent un périphérique IOS-XE vulnérable à la CVE-2023-20198
 git-rep-src/cved
Un outil pour gérer les conteneurs docker vulnérables
 axisops/cve-2021-44228
Travaux de mitigation log4j
 f88/ghostbusters15
Playbooks 'Correctif pour CVE-2015-0235(GHOST)' exécutés sur Ansible
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 zenzue/cve-2024-6387-mitigation
Guide d'atténuation pour CVE-2024-6387 dans OpenSSH
 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
Script PowerShell pour appliquer la mitigation du registre Windows pour CVE-2018-3639 (Speculative Store Bypass), permettant un durcissement…
 teedeedubya/bash-fix-exploit
Rôle Ansible pour vérifier la vulnérabilité CVE-2014-6271
 skulkarni-mv/goissue_dunfell
résolveur de problèmes de correctif CVE-2023-24538 pour Go - Dunfell
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
Framework de bascule de fonctionnalités pour Java permettant l'activation de fonctionnalités à l'exécution, l'accès basé sur les rôles, la bascule…
 sondermc/git-cveissues
vulnérabilités, CVE-2022-41903, et CVE-2022-23521, qui affectent les versions 2.39 et antérieures. Git for Windows a également été corrigé pour…