
lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…

Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…

Détecte CVE-2020-16898 : "Bad Neighbor"

Un paquet Bro pour identifier les connexions en rafale (beaucoup de données transférées rapidement).

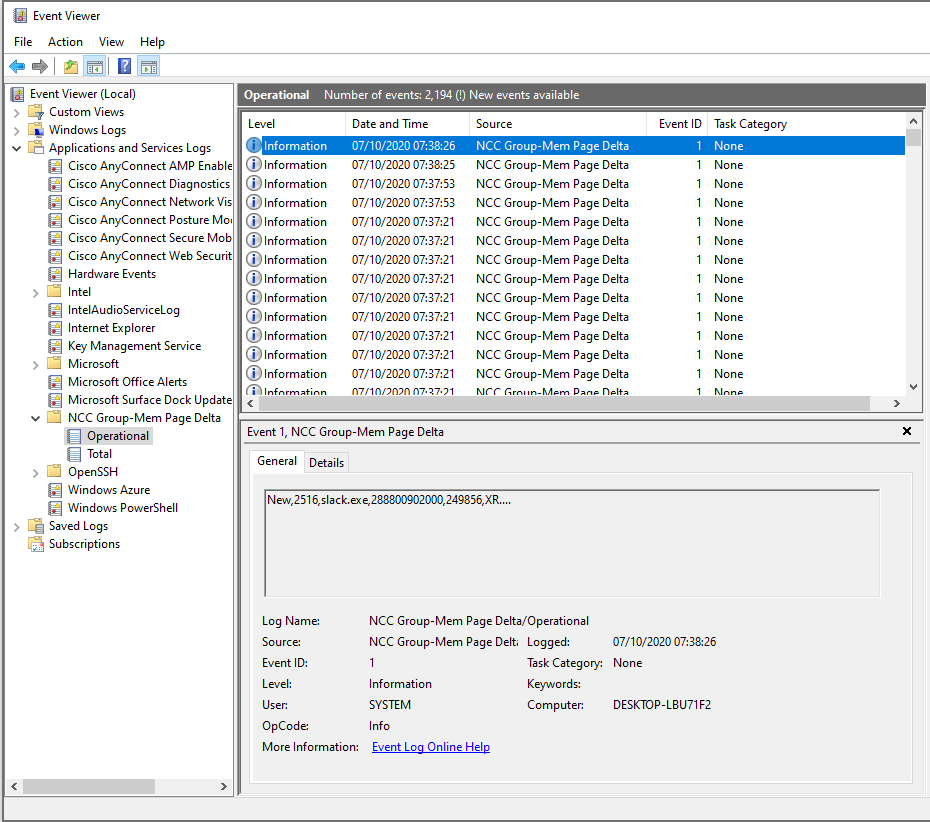
Un service Microsoft Windows pour fournir de la télémétrie sur les changements de pages mémoire des exécutables Windows afin de faciliter la…

Protégez vos contrôleurs de domaine contre Zerologon (CVE-2020-1472).

Un système d'autorisation d'applications en mode utilisateur pour macOS écrit en Swift

Portage en C# de la cmdlet PS Get-AppLockerPolicy

:dart: Prévenir les attaques RubberDucky (ou autres injections de frappes clavier)

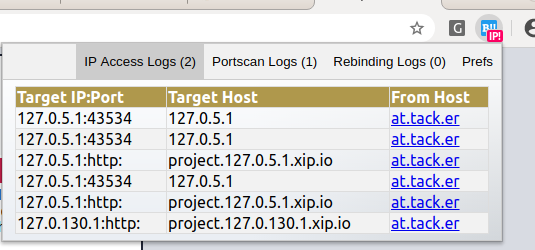
Behave ! Une extension de navigateur de surveillance pour les pages se comportant comme des "bad boi"

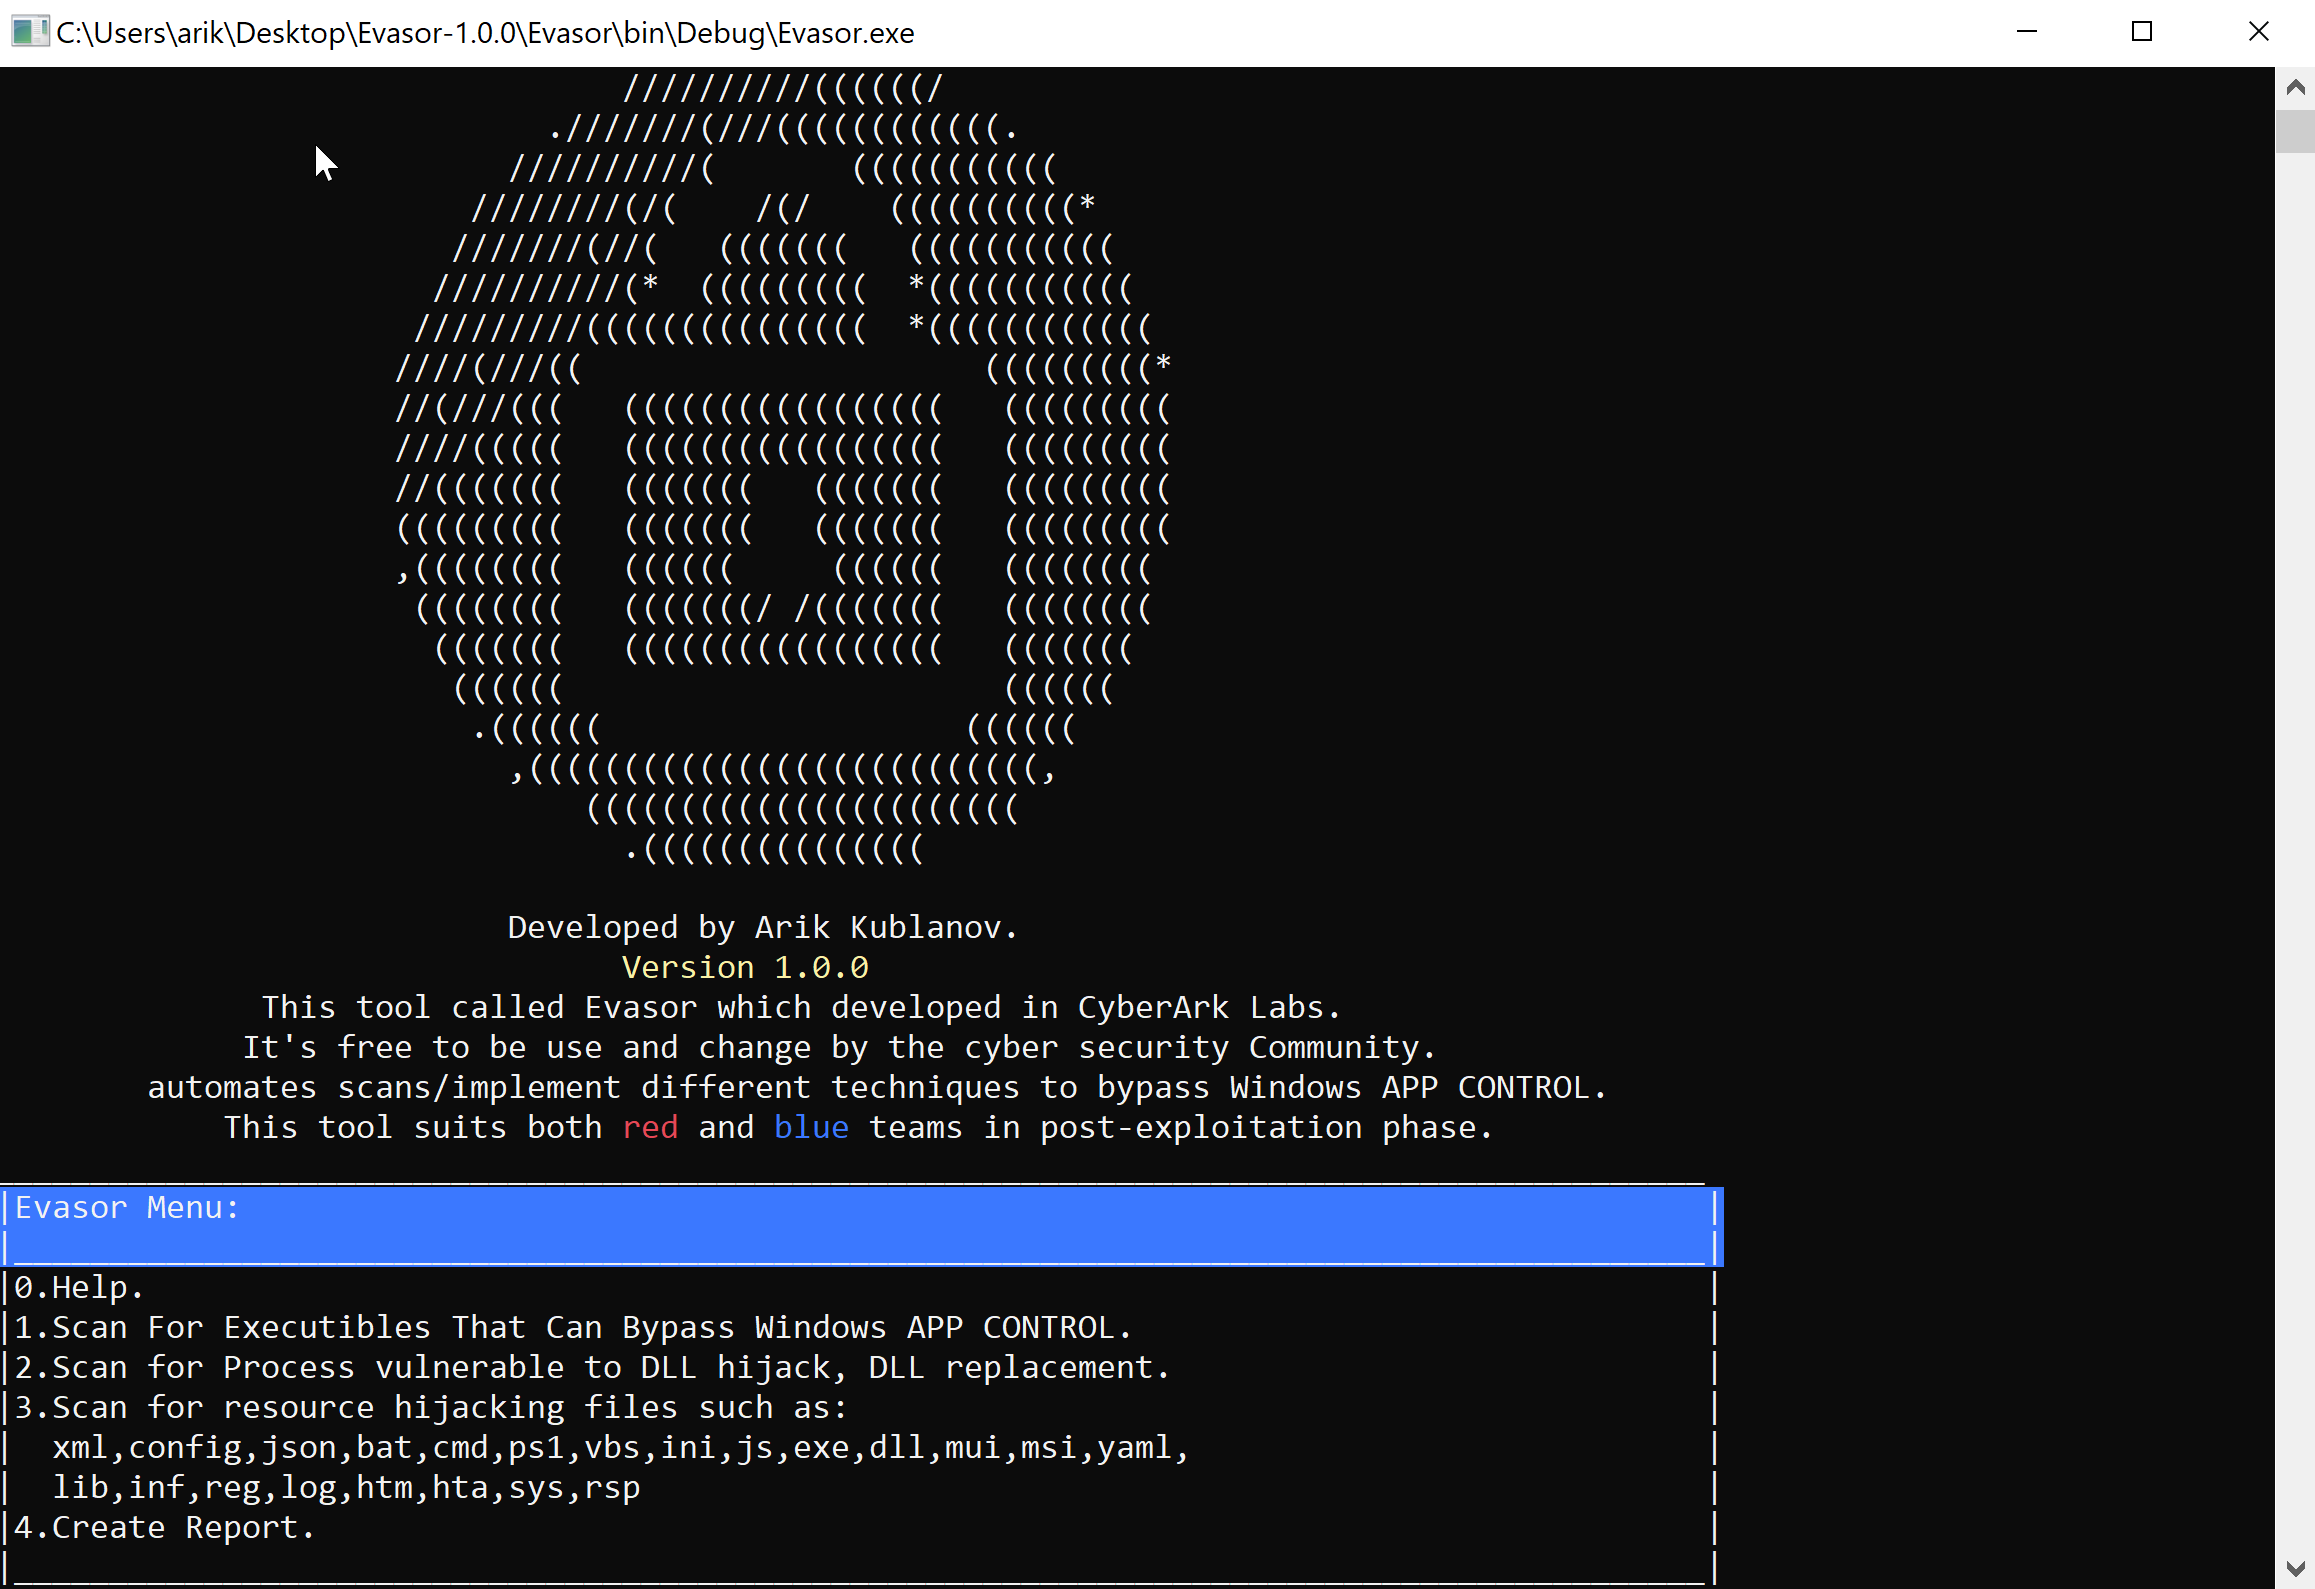
Un outil à utiliser en phase de post-exploitation pour les équipes bleues et rouges afin de contourner les politiques d'APPLICATIONCONTROL

Crescendo est un visualisateur d'événements en temps réel basé sur Swift pour macOS. Il utilise l'Endpoint Security Framework d'Apple.

Projet OWASP ModSecurity Core Rule Set (CRS) (Dépôt Officiel)


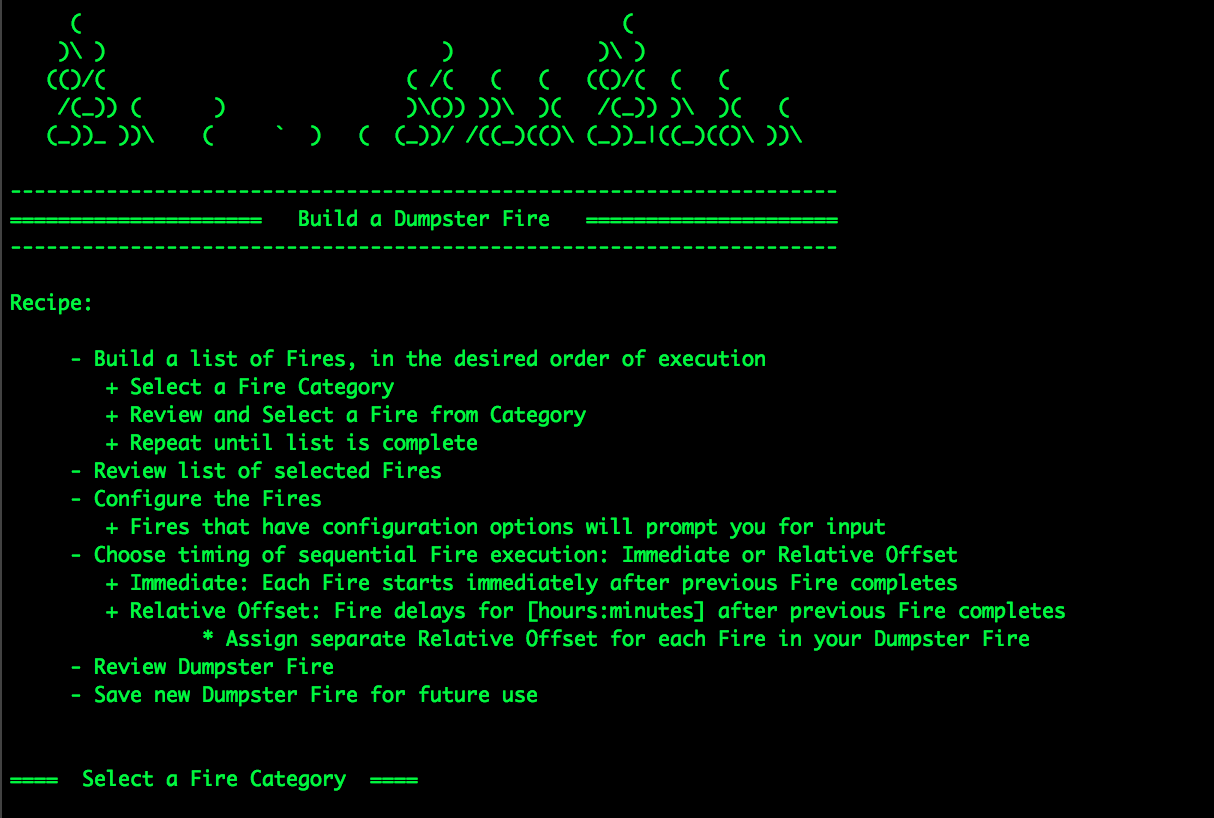
"Des incidents de sécurité en boîte !" Un outil modulaire, piloté par menus, multiplateforme, pour construire des événements de sécurité…

Une collection de SPL (Search Processing Language) de Splunk pour la chasse aux menaces avec CrowdStrike Falcon.

Scripts pour effectuer et détecter le spoofing du PID parent

WebLogic Honeypot est un honeypot à faible interaction permettant de détecter CVE-2017-10271 dans le composant Oracle WebLogic Server d'Oracle Fusion…

Powerglot encode des scripts PowerShell offensifs à l'aide de polyglottes . Outil de sécurité offensif utile pour les stego-malwares, l'élévation de…