custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…

Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…

Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…

Injection SQL par cast JSON Sequelize

Vulnérabilité d'injection SQL dans MikroORM

Injection SQL de second ordre dans Hibernate ORM

CVE-2026-72898

0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Exploit PoC d'exécution de code root à distance / escalade de privilèges MySQL Pour tests…

Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…

Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…

Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…

Scripts Bash et PowerShell pour les évaluations de sécurité Azure, couvrant l'escalade de privilèges IAM, l'exploitation de registre de conteneurs,…

CVE-2026-49048 — JoomCCK 6.4.0 Injection SQL non authentifiée (CVSS 9.8)

Serveur MCP de conformité axé sur l'UE

Ce dépôt héberge un ensemble de données multimodal d'attaques web (MWAD) pour faire progresser la recherche sur la détection des menaces pilotée par…

Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)

Outil automatisé de détection et d'exploitation d'injections SQL pour extraire des informations de bases de données à partir d'applications web,…

Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…

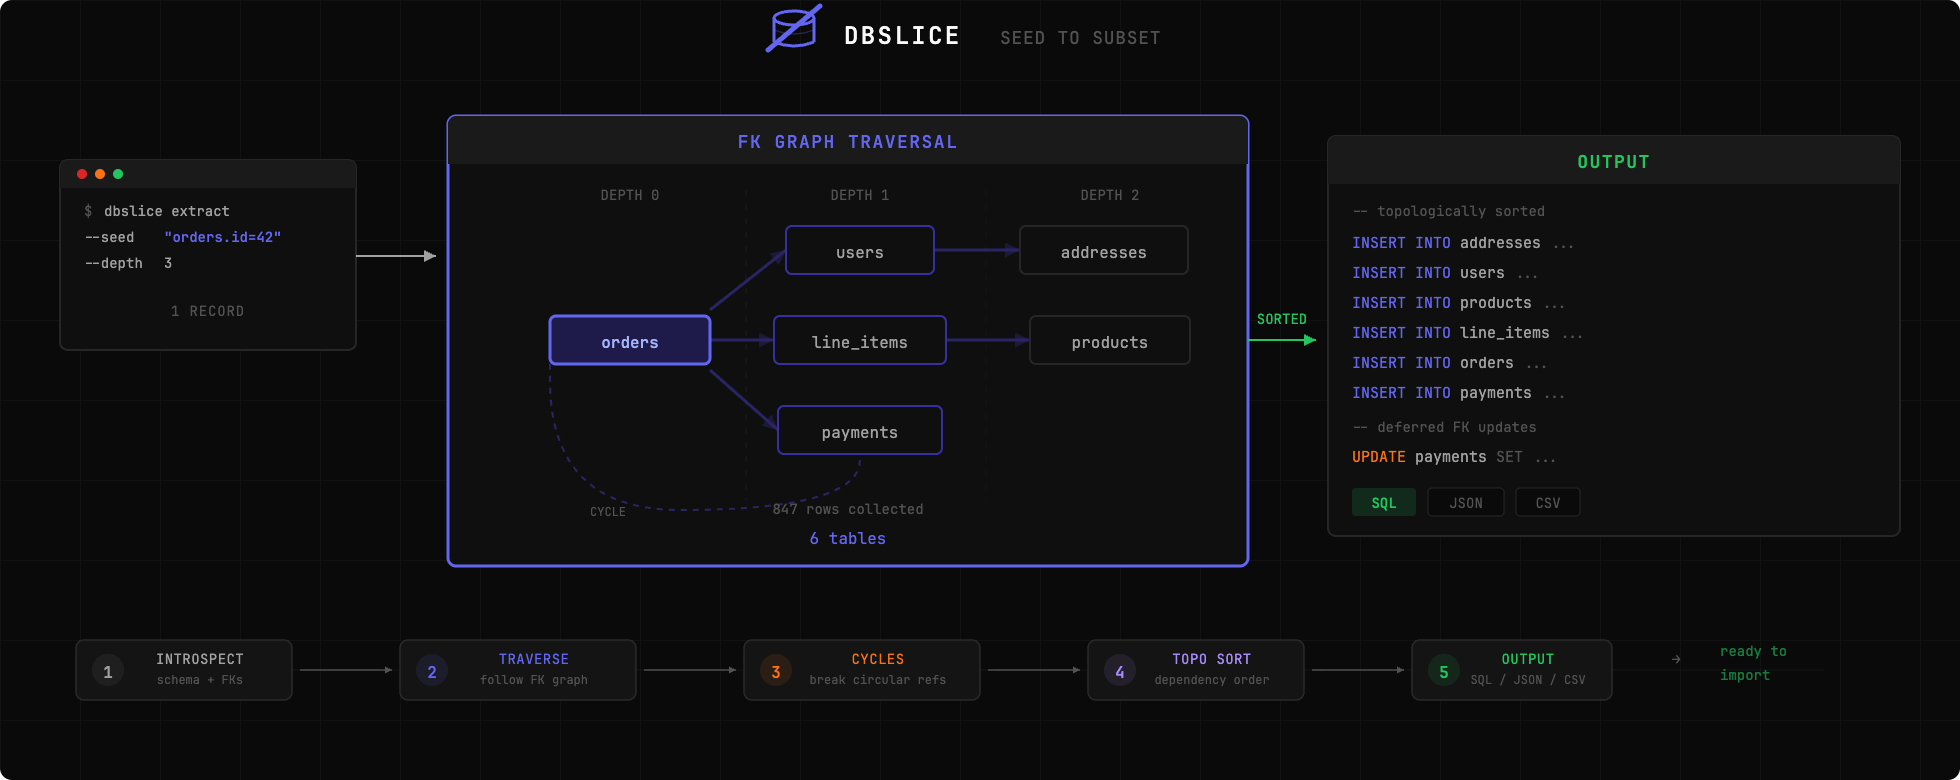
Extrayez une tranche de votre base de production pour reproduire des bugs localement. Pointez dbslice sur un enregistrement, il suit les clés…