
lynis
 cisofy/lynis
Outil d'audit de sécurité sans agent pour les systèmes Linux, macOS et UNIX. Effectue des analyses approfondies pour les vulnérabilités, les…
defensive-toolsvulnerability-scannersvulnerability-analysis+5
16.1k
cisofy/lynisOutil d'audit de sécurité sans agent pour les systèmes Linux, macOS et UNIX. Effectue des analyses approfondies pour les vulnérabilités, les…
 canyonroad/agentsh
Sécurité de la couche d'exécution (ELS) pour les agents IA — shell avec application de politiques et audit.
 dev-sec/chef-mysql-hardening
Ce cookbook chef fournit une configuration de sécurité pour mysql.
 pgedge/pgedge-anonymizer
Un outil d'anonymisation pour remplacer les PII et autres données similaires dans les bases de données de développement/test copiées depuis la…
 pingidentity/ldapsdk
SDK LDAP UnboundID pour Java
 sw33tlie/bbscope
Outil d'agrégation de scope pour HackerOne, Bugcrowd, Intigriti, YesWeHack et Immunefi !
 cve-search/cve-search
Base de données locale de vulnérabilités CVE/CPE avec recherche, classement, interface web et API pour l'analyse et la gestion hors ligne des…
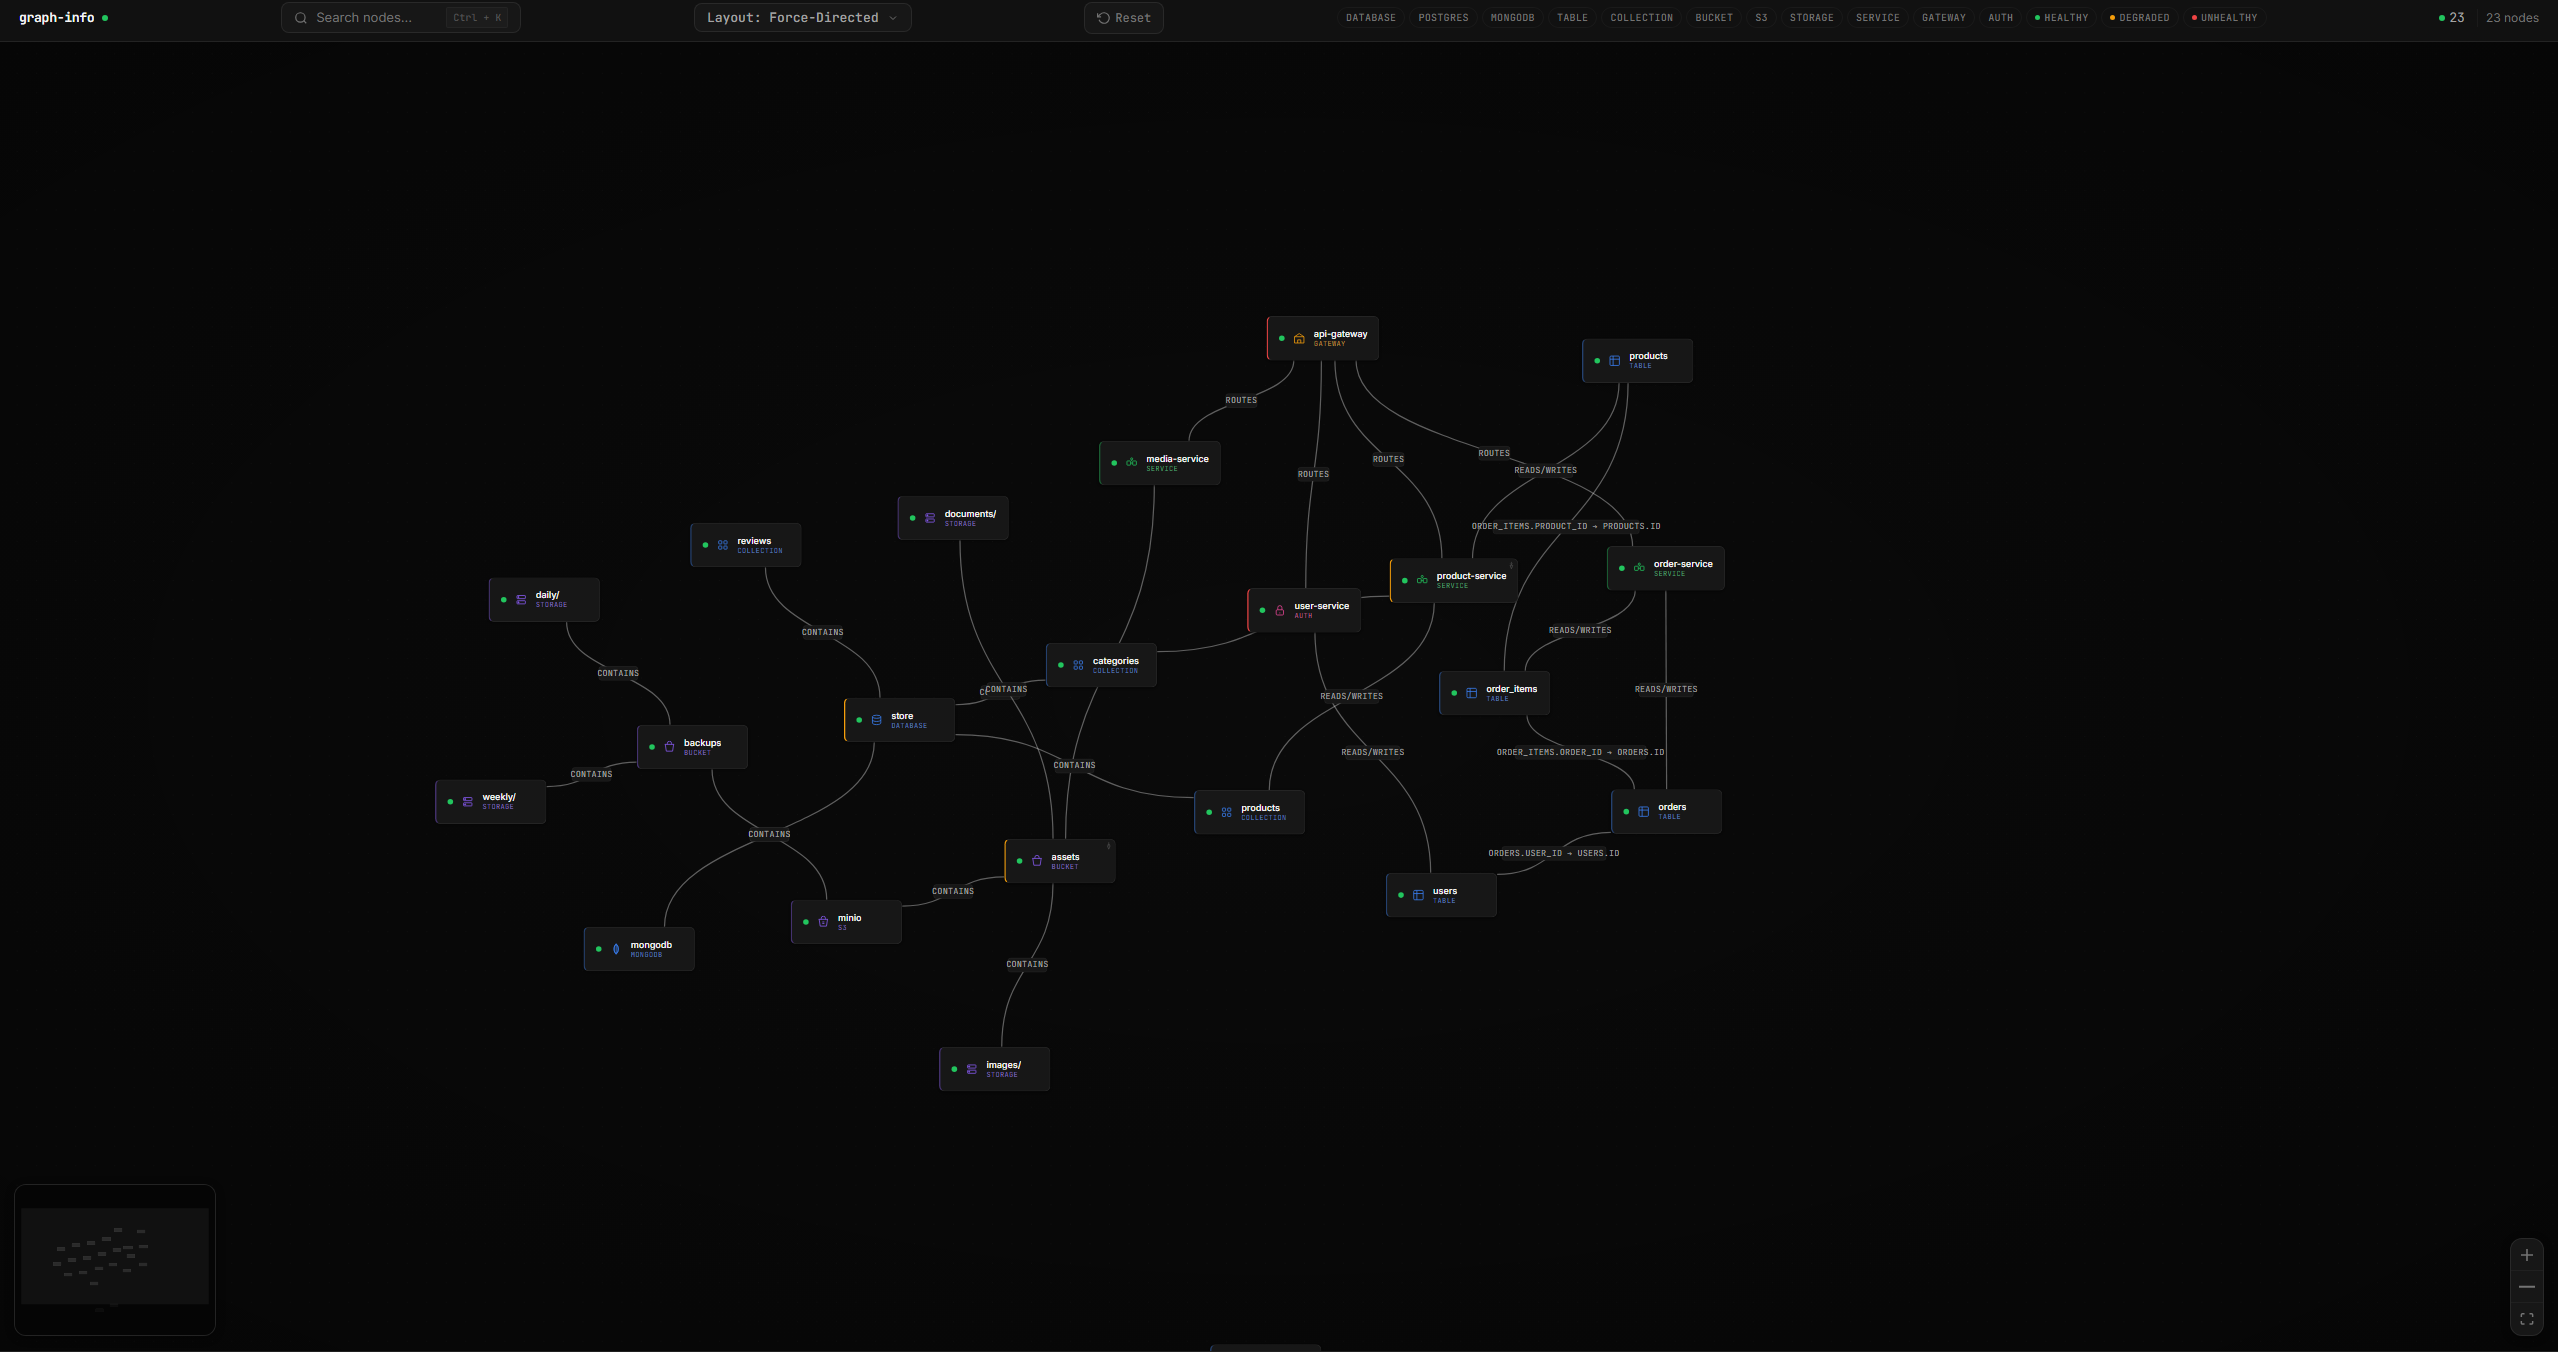 guilherme-grimm/graph-go
simplement des nœuds et des graphes
 gravitational/teleport
Le moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
 eqstlab/cve-2026-30951
Injection SQL par cast JSON Sequelize
 eqstlab/cve-2026-34220
Vulnérabilité d'injection SQL dans MikroORM
 eqstlab/cve-2026-0603
Injection SQL de second ordre dans Hibernate ORM
 hikari-systems/slater
Graphdb à faible empreinte mémoire avec prise en charge de Bolt+tls, chiffrement au repos et vecteurs conçus pour les cas d’utilisation de graphes en…
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
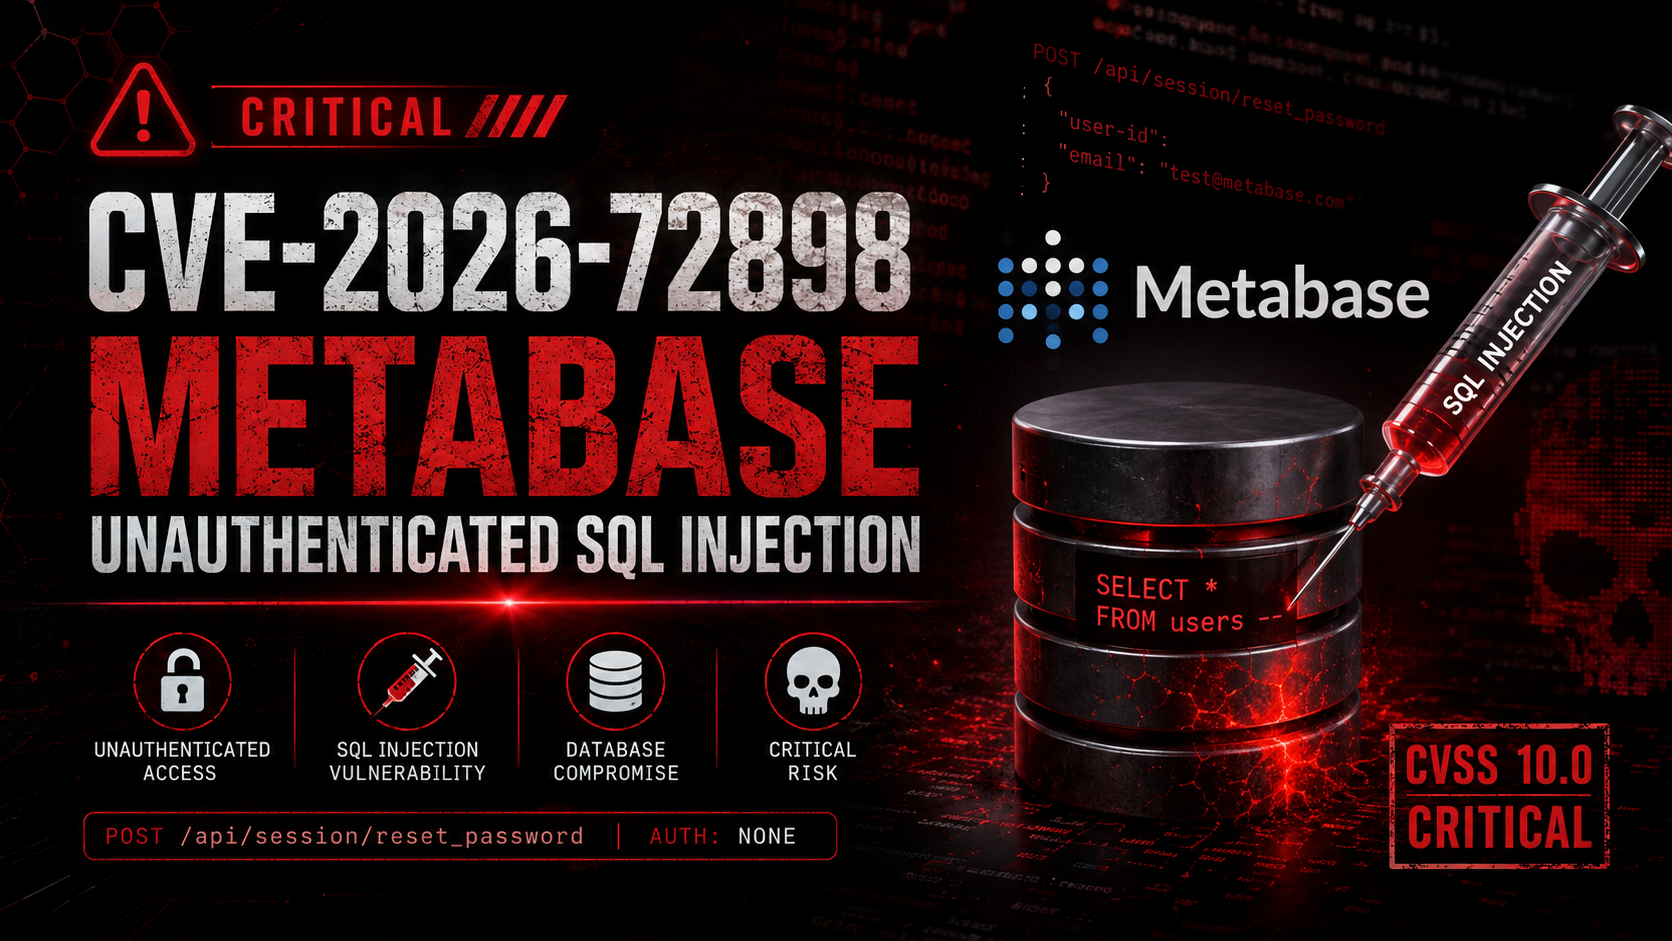 0xblackash/cve-2026-72898
CVE-2026-72898