

USBArmyKnife
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
packet-sniffing-analysiswi-fi-auditingbluetooth-security+8
2.8k
i-am-shodan/usbarmyknifeUSB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 princessauroraj/chinese-cybercrime-research
Ressources pour en savoir plus sur les acteurs de la cybercriminalité en langue chinoise.
 ooafa/bucketbuster
Analyse les points de terminaison publics de stockage d'objets dans les clouds Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei et Baidu afin…
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
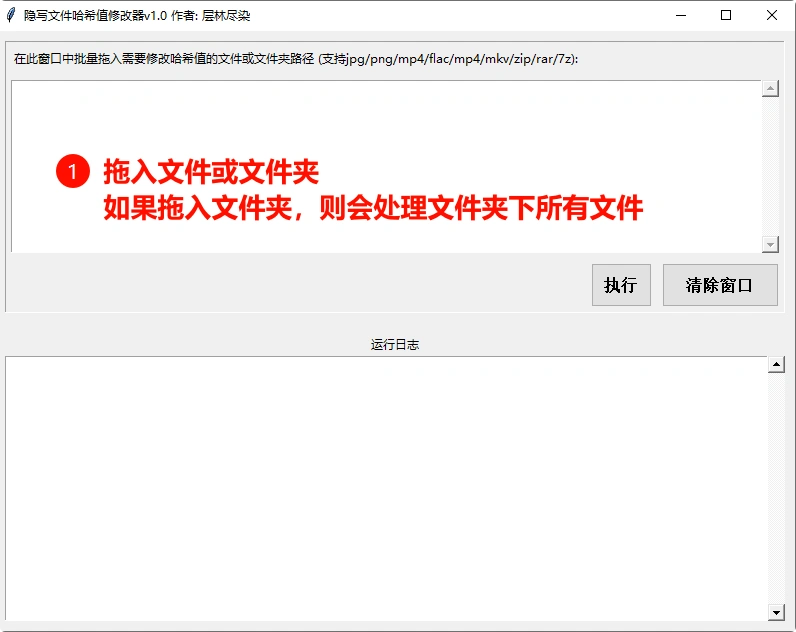 cenglin123/steganographiergui
Cacher des fichiers par stéganographie dans des fichiers MP4/MKV (Intégrer des fichiers dans des fichiers MP4/MKV.)
 albertrg99/redditosint
OSINT Reddit par nom d'utilisateur. Découvrez les publications indexées, les commentaires, le contenu supprimé et actif, les schémas d'activité, les…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 iulianvostrut/contexthound
CLI d'analyse statique qui scanne les bases de code pour les injections de prompt LLM, les exfiltrations de données, les jailbreaks et les…
 kaill-jlq/mmskillrisk
Banc d'essai et harnais d'évaluation testant si les agents LLM résistent aux instructions malveillantes cachées dans des images de compétences…
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 bande-a-bonnot/boucle-framework
Framework d'agent autonome avec mémoire structurée, hooks de sécurité et gestion des boucles. Construit par l'agent qui s'exécute dessus.
 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) est un outil de sécurité complet conçu pour simuler des attaques de corruption de données…
 ivancabrera02/srhollow
Extrait les secrets LSA et les clés DPAPI des ruches du registre Windows via des copies shadow VSS existantes ou nouvellement créées, avec un parseur…
 hac01/azure-pentesting-suite
Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…
 neur0map/polymaster
Surveiller les transactions importantes sur les marchés de prédiction Polymarket et Kalshi avec détection d'anomalies