

malware-samples
 jstrosch/malware-samples
Échantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.
network-forensicsmalware-analysisbinary-analysis+3
1.7k
jstrosch/malware-samplesÉchantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.
 nixawk/labs
Laboratoires de vulnérabilité pour l'analyse de sécurité
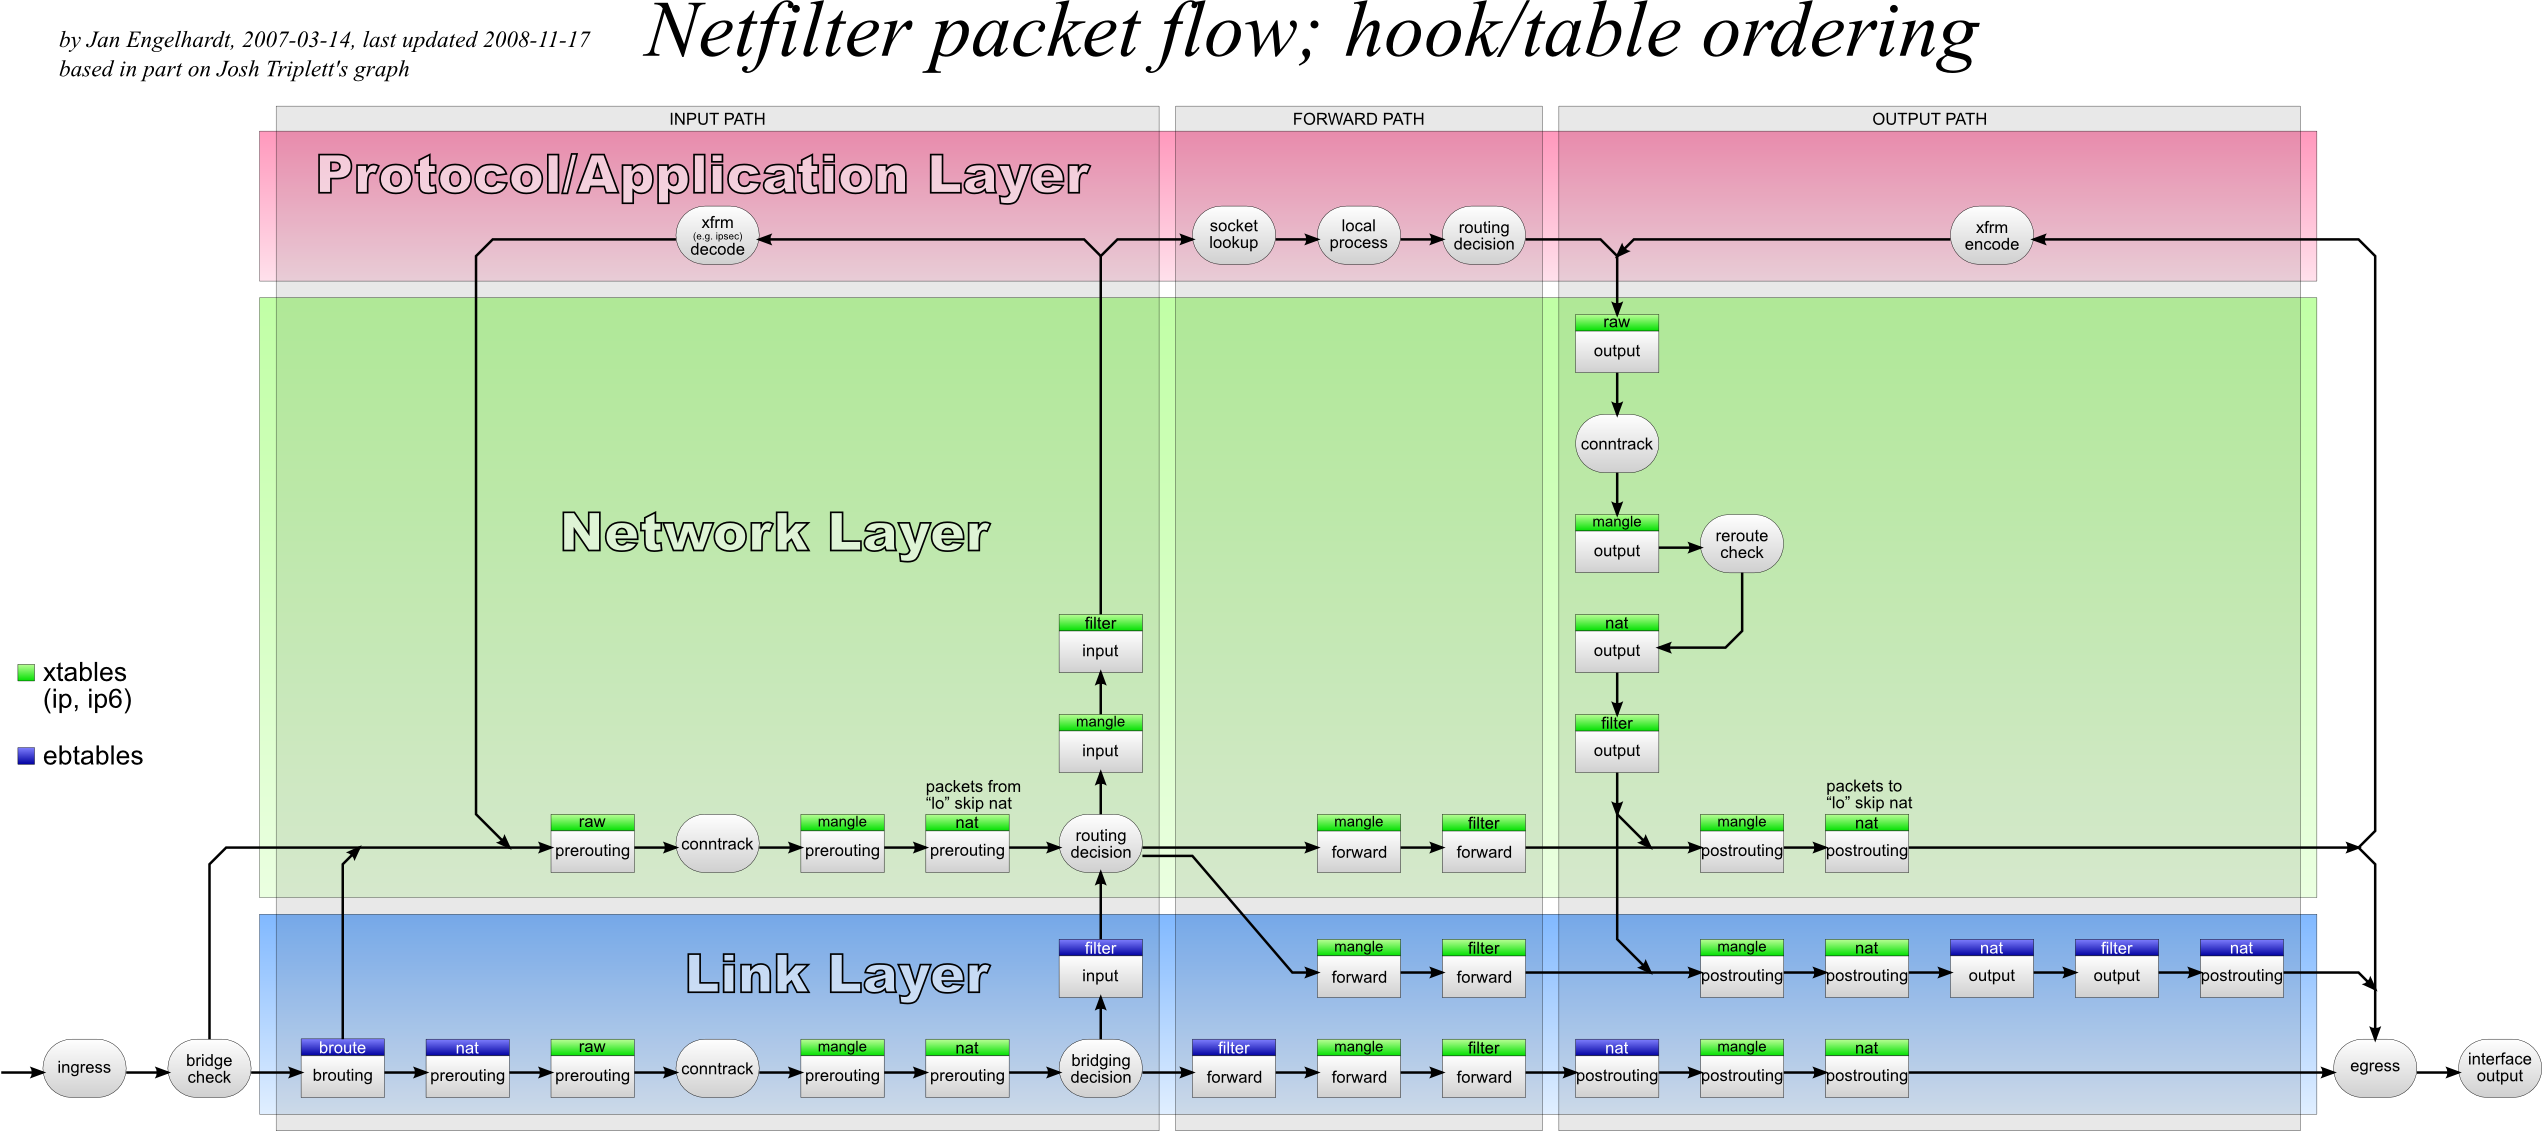 trimstray/iptables-essentials
Iptables Essentials : Règles et commandes de pare-feu courantes.
 matro7sh/bypassav
Cette carte répertorie les techniques essentielles pour contourner les antivirus et les EDR.
 owasp/aisvs
La norme de vérification de la sécurité de l'IA (AISVS) se concentre sur la fourniture aux développeurs, architectes et professionnels de la sécurité…
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 orange-cyberdefense/ocd-mindmaps
Orange Cyberdefense mindmaps
 rob-med/awesome-ts-anomaly-detection
Liste d'outils et de jeux de données pour la détection d'anomalies sur les données de séries temporelles.
 danielmiessler/robotsdisallowed
Une liste sélectionnée des répertoires interdits par robots.txt les plus courants et les plus intéressants.
 cyb3rmik3/kql-threat-hunting-queries
Un dépôt de requêtes KQL axées sur la chasse aux menaces et la détection des menaces pour Microsoft Sentinel et Microsoft XDR (anciennement Microsoft…
 owasp/owasp-vwad
⚠️ Ce dépôt n'est plus utilisé. Veuillez vous référer à https://github.com/OWASP/www-project-vulnerable-web-applications-directory
 taksec/google-dorks-bug-bounty
Une liste de Google Dorks pour le Bug Bounty, la sécurité des applications web et le pentesting.
 microsoft/msrc-security-research
Recherche en sécurité du Microsoft Security Response Center (MSRC)
 sushegaad/claude-skills-governance-risk-and-compliance
Installable Claude Skills providing expert-level compliance guidance for 30+ frameworks including ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF,…
 protectai/ai-exploits
Une collection d'exploits réels d'IA/ML pour des vulnérabilités divulguées de manière responsable
 owasp/www-project-top-10-for-large-language-model-applications
OWASP Top 10 pour les applications de grands modèles de langage (Faisant partie du projet GenAI Security)
 orangetw/my-presentation-slides
Collections des diapositives de présentations publiques d'Orange Tsai.
