bash-cve-2014-7169-cookbook

Cookbook Chef pour détecter et corriger la vulnérabilité bash Shellshock (CVE-2014-7169) sur les serveurs en utilisant la gestion de configuration…

Cookbook Chef pour détecter et corriger la vulnérabilité bash Shellshock (CVE-2014-7169) sur les serveurs en utilisant la gestion de configuration…

Scripts PowerShell pour appliquer et restaurer la solution de contournement basée sur le registre de Microsoft pour la vulnérabilité CVE-2022-30190…

Serveur de configuration centralisé pour systèmes distribués avec API HTTP, chiffrement/déchiffrement des propriétés, et prise en charge des backends…

Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)

Serveur de messagerie Java modulaire prenant en charge IMAP, SMTP, POP3 et JMAP avec déploiement Docker, architecture distribuée et gestion en ligne…

Client Java offrant un accès DSL fluide aux API REST Kubernetes et OpenShift pour la gestion d'infrastructure cloud-native, de pods, de services et…

Bibliothèque Go et CLI pour la gestion des migrations de schéma de base de données, avec prise en charge de PostgreSQL, MySQL, SQLite et Cassandra,…

Plugin Jenkins offrant des workflows d'approbation de scripts et un sandboxing Groovy pour garantir une exécution sécurisée des scripts, avec des…

Jenkins plugin fournissant une API partagée pour la gestion des identifiants Docker, l'authentification aux registres, la configuration du démon et…

Script d'audit PowerShell pour détecter les correctifs manquants pour CVE-2024-38063, une vulnérabilité IPv6 dans les systèmes Windows, permettant…

Voici deux scripts Python conçus pour appliquer facilement et rapidement une protection temporaire contre la vulnérabilité CVE-2022-30190 (Follina)

Cookbook Chef qui échouera si une vulnérabilité bash est trouvée selon CVE-2014-6271

IngressNightmare (CVE-2025-1974)

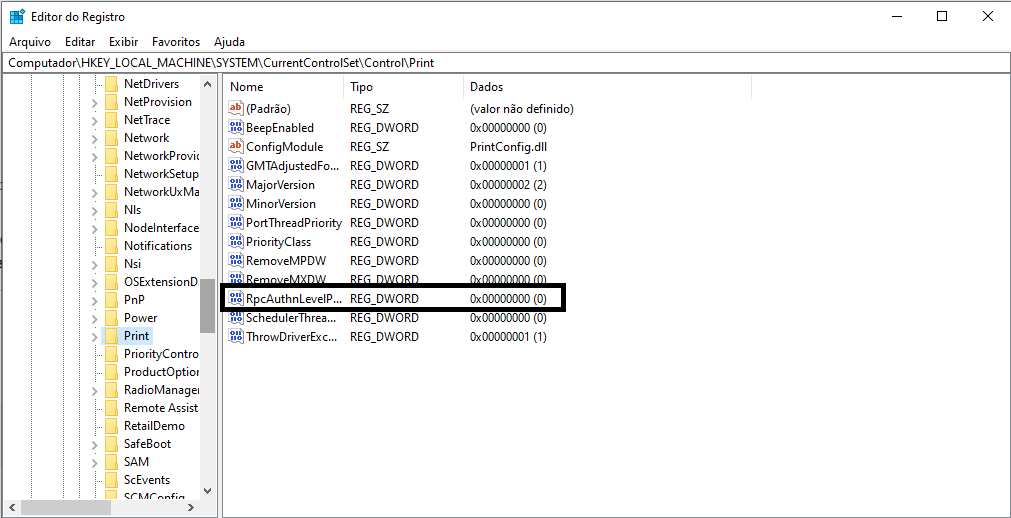
Résout la CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled

vérification et mise à jour de glibc à la lumière de CVE-2015-7547

Une collection de scripts pour aider à définir les clés de registre appropriées pour CVE-2021-34527

Désactive les connecteurs AJP pour remédier à CVE-2020-1938 !

OPA Gatekeeper policy de contrainte qui détecte et empêche les clusters Kubernetes d'être vulnérables à CVE-2020-8554, en imposant une configuration…