thymeleaf-check
Vérificateur hors ligne pour Thymeleaf CVE-2026-40477 / CVE-2026-41901 — vous indique à laquelle des deux failles SSTI de CVSS 9.0 vous êtes exposé,…

Vérificateur hors ligne pour Thymeleaf CVE-2026-40477 / CVE-2026-41901 — vous indique à laquelle des deux failles SSTI de CVSS 9.0 vous êtes exposé,…

Évaluation et maintenance autonomes pour la rotation des certificats Secure Boot de 2011 à 2023 (CVE-2023-24932 / KB5025885). Évaluation seule par…

Partage de secrets sécurisé et éphémère pour développeurs.

Inspectez toutes vos applications Heroku pour voir si elles exécutent une version vulnérable de Rails.

CVE-2026-24880 : les conseils de mise à niveau d'Apache s'appliquent-ils réellement à votre Tomcat ? Détecte le correctif par la présence de classes,…

Outil Java hors ligne qui analyse les jars et les versions pour déterminer l'exposition à sept CVE de netty-codec-http2, recommandant la version…

CVE-2025-55752 : Tomcat 8.5 est en fin de vie (EOL), la version finale étant 8.5.100. Apache déclare, CVE par CVE, que « 8.5 est également affecté »…

Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.

Projet de liste de contrôle des vulnérabilités système et de durcissement de la sécurité réseau, comprenant la reconnaissance, l'analyse du backdoor…

Ansible playbook pour automatiser l'atténuation de CVE-2023-46747 (RCE non authentifié BIG-IP) en appliquant le script officiel de F5 sur plusieurs…

Gestion des vulnérabilités en entreprise sur Azure — Scanner Nessus déployé via Terraform, analyse avec informations d'identification, correction de…

Ce script peut identifier si les appareils Cisco IOS XE sont vulnérables à CVE-2023-20198

Pour lutter contre la faille de sécurité Windows PrintNightmare ! (CVE-2021-34527, CVE-2021-1675)

Boîte à outils d'audit de sécurité pour les équipements réseau Cisco, axée sur l'examen de la configuration, la détection de vulnérabilités et les…

# Playbook Ansible pour détecter et corriger CVE-2026-31431 (Copy Fail) - Vulnérabilité d'élévation de privilèges locale du noyau Linux

CVE-2026-2332 et 4 autres CVE Jetty de 2026 : lesquelles affectent votre build Jetty (ou Spring Boot), et la version corrigée nommée par Jetty…

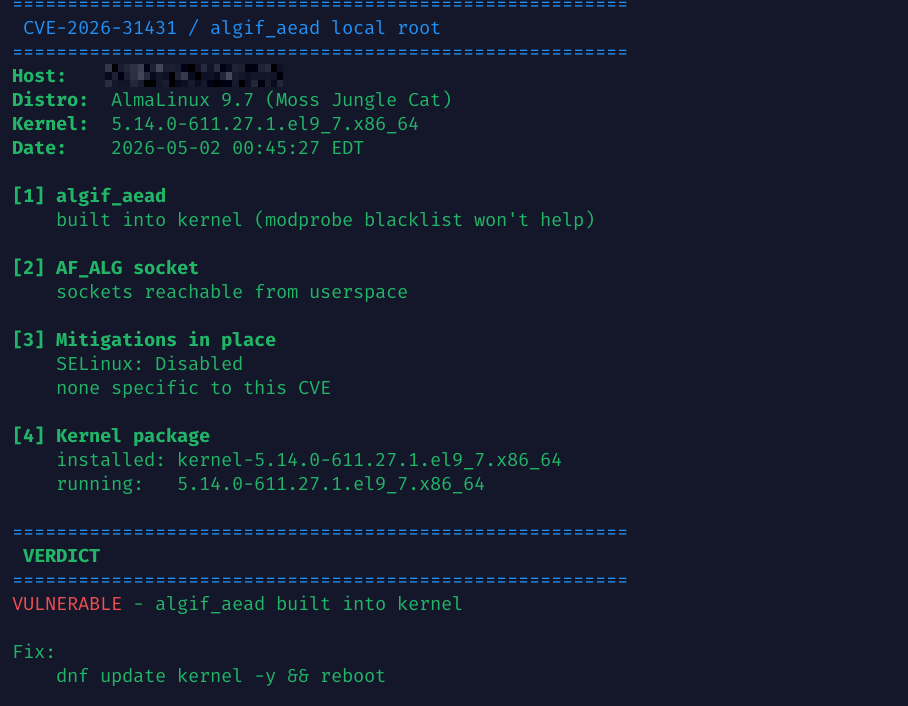
Vérificateur en lecture seule pour CVE-2026-31431 (algif_aead root local). Signale l'état du noyau/module et suggère des mesures d'atténuation.

Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…