
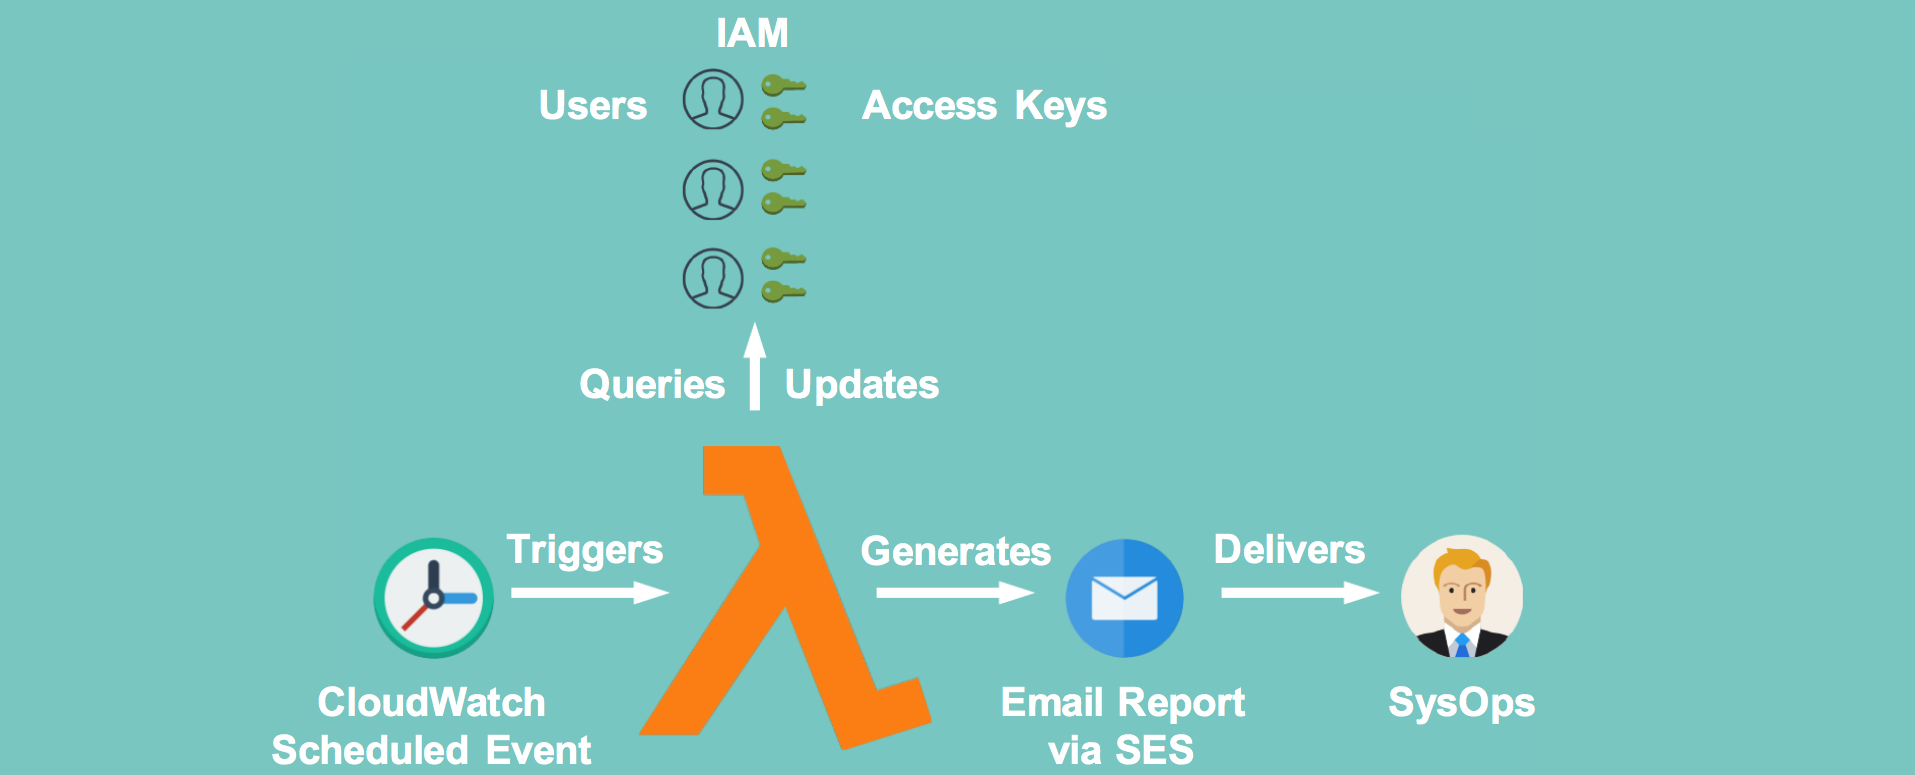
aws-key-disabler
 te-papa/aws-key-disabler
Un petit script lambda qui désactivera les clés d'accès plus anciennes qu'un nombre donné de jours.
configuration-auditingcloud-securityidentity-access-management
153
te-papa/aws-key-disablerUn petit script lambda qui désactivera les clés d'accès plus anciennes qu'un nombre donné de jours.
 twi1ight00/printnightmare
Fournit des scripts PowerShell et batch pour sauvegarder, restaurer et ajuster les listes de contrôle d'accès (ACL) afin d'atténuer les…
 kougyokugentou/cve-2021-1675
Un petit script powershell pour désactiver le service de spouleur d'impression à l'aide de la configuration d'état souhaité.
 arnaudluti/ps-cve-2021-21551
Script pour patcher vos ordinateurs de domaine concernant la CVE-2021-21551. Escalade de privilèges sur les machines qui ont le pilote…
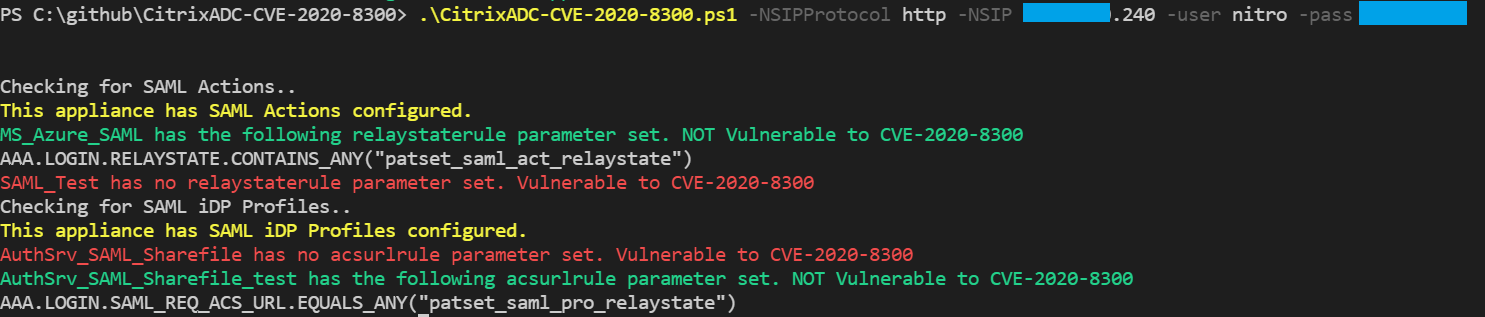 stuartcarroll/citrixadc-cve-2020-8300
Détecter la configuration d'action SAML ou de profil iDP SAML de Citrix ADC vulnérable à CVE-2020-8300 en utilisant l'API NITRO de Citrix ADC
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sont une collection de rôles Ansible et de playbooks qui installent, configurent, exécutent et gèrent une variété de…
 cyberdefenders/detectionlabelk
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.
 nightwatchcybersecurity/airflowscan
Liste de contrôle et outils pour renforcer la sécurité d'Apache Airflow

 isnic/prober
Cadre de test de sécurité réseau automatisé et reproductible utilisant Ansible et BATS pour vérifier le DNS, la disponibilité des hôtes, les ports…
 git-rep-src/cved
Un outil pour gérer les conteneurs docker vulnérables
 deadjakk/reg1c1de
Scanner de permissions du registre écrit en C# pour trouver des vecteurs potentiels d'élévation de privilèges dans le registre.
 owasp/packman
Un projet de documentation et de suivi visant à rendre les systèmes de gestion de paquets plus sécurisés.
 netflix/security_monkey
Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.
 alebedev87/gatekeeper-cve-2020-8554
OPA Gatekeeper policy de contrainte qui détecte et empêche les clusters Kubernetes d'être vulnérables à CVE-2020-8554, en imposant une configuration…
 jrmurray000/cve-2020-8554
Modèles de politiques basés sur OPA Gatekeeper pour atténuer la CVE-2020-8554 en restreignant les adresses IP externes des services Kubernetes à une…
 michelin/chopchop
Scanner CLI piloté par YAML qui détecte les services, fichiers et dossiers exposés sur des points de terminaison web. Conçu pour les développeurs…
 rauc/rauc-1.5-integration
exemples d'intégration pour le correctif CVE-2020-25860
 nccgroup/s3_objects_check
Évaluation en boîte blanche des permissions effectives des objets S3, pour identifier les fichiers accessibles publiquement.