

f5-waf-enforce-sig-CVE-2021-44228
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Ceci applique les signatures pour CVE-2021-44228 sur toutes les politiques d'un appareil BIG-IP ASM.
vulnerability-scannersconfiguration-auditingweb-security+3
irgoncalves/f5-waf-enforce-sig-cve-2021-44228Ceci applique les signatures pour CVE-2021-44228 sur toutes les politiques d'un appareil BIG-IP ASM.
 vinnimarcon/log4j-updater
Script Bash de mise à jour de Log4J permettant d'automatiser le processus de mise à jour du framework sur de nombreuses machines et de prévenir la…
 didoatanasov/cve-2021-44228
Ansible playbook qui applique une variable d'environnement JVM globale pour atténuer la vulnérabilité d'exécution de code à distance Log4j…
 markuman/aws-log4j-mitigations
Atténuation de CVE-2021-44228 log4j à l'aide de aws wafv2 avec ansible
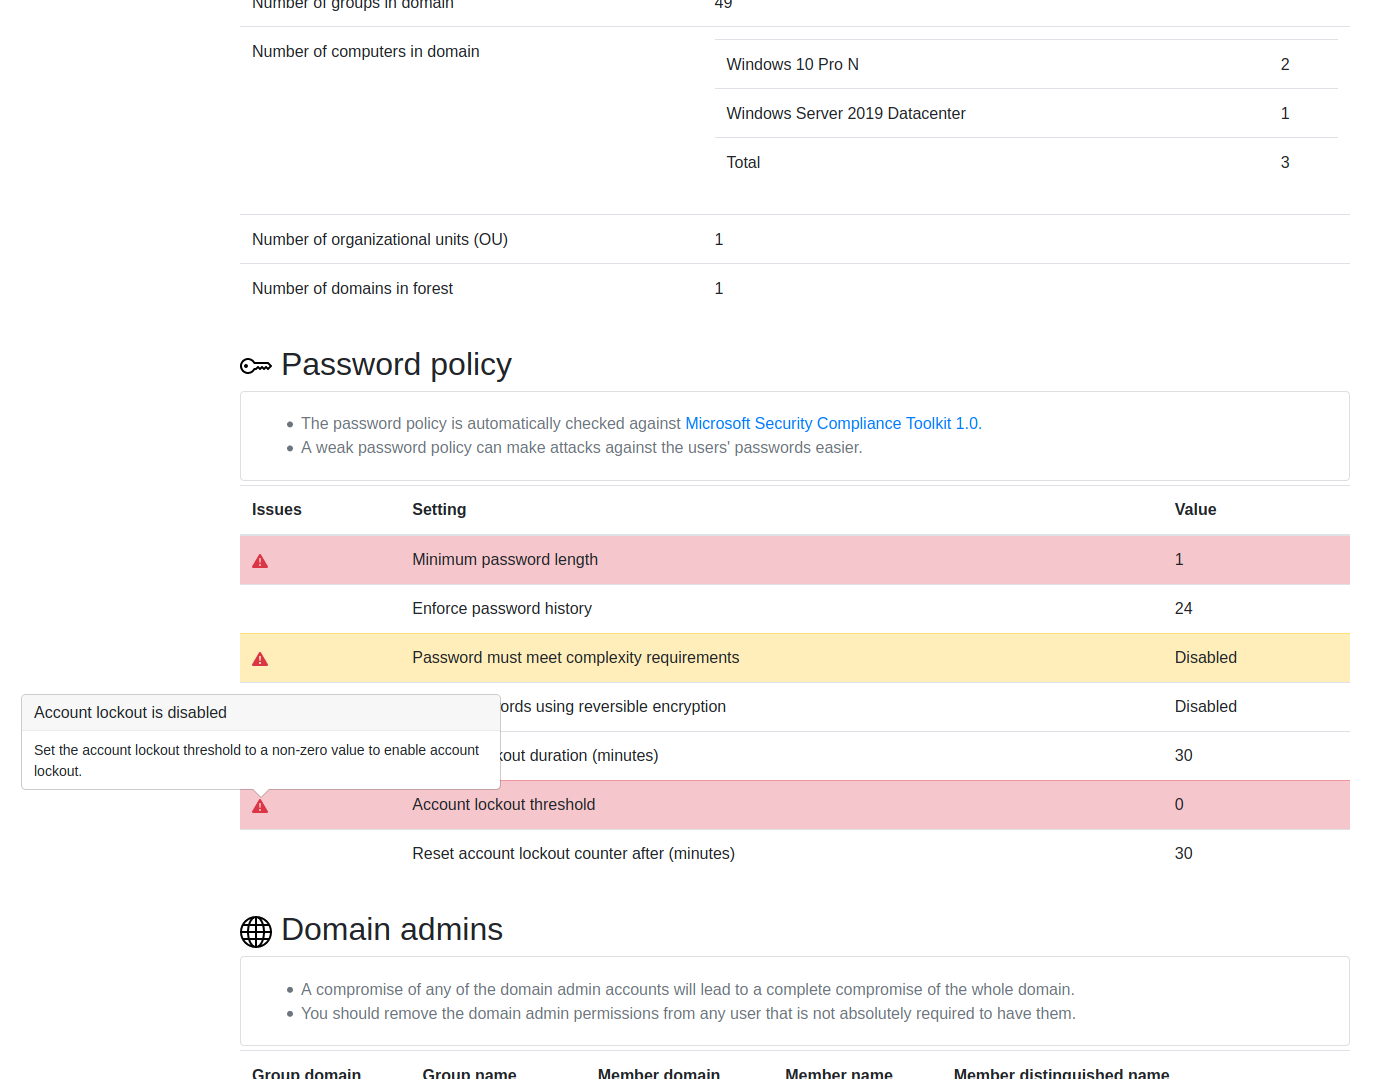 ncsc-fi/tiuku
Tiuku est un outil pour scanner différents types de systèmes et d'environnements à la recherche d'informations liées à la sécurité et afficher les…
 alt3kx/wafparan01d3
Quick WAF « paranoïaque » Évaluation du Docteur | Outil WAFPARAN01D3
 githubfoam/nxlog-ubuntu-githubactions
Pipeline CI pour construire nxlog-ce sur Ubuntu avec détection de vulnérabilité CVE-2020-35488, permettant la collecte automatisée de journaux et…
 swiftonsecurity/sysmon-config
Modèle de configuration Sysmon commenté pour un traçage d'événements Windows de haute qualité, la chasse aux menaces et la réponse aux incidents.…
 jas502n/database-spring-enc
sprint encode (plan text) get enc password
 secforce/snmp-brute
Script rapide de force brute SNMP, d'énumération, de téléchargement de configuration CISCO et de craquage de mots de passe.
 netflix/repokid
Moindre privilège AWS pour un déploiement distribué et à haute vélocité
 tomparte/printnightmare
Pour lutter contre la faille de sécurité Windows PrintNightmare ! (CVE-2021-34527, CVE-2021-1675)
 wiredpulse/invoke-hivedreams
Une capacité à identifier et corriger CVE-2021-36934 (HiveNightmare)
 syntaxbearror/powershell-printnightmare
Une collection de scripts pour aider à définir les clés de registre appropriées pour CVE-2021-34527
 eutectico/printnightmare
Correctif pour PrintNightmare CVE-2021-34527
 rdboboia/disable-registerspoolerremoterpcendpoint
Solution de contournement pour la vulnérabilité d'exécution de code à distance du spouleur d'impression Windows (CVE-2021-34527). Voir :…
 shirkdog/pulledpork
Pulled Pork pour la gestion des règles Snort et Suricata (depuis Google code)
 powershellpr0mpt/printnightmare-cve-2021-34527
Comment corriger la vulnérabilité PrintNightmare