

Grafana-Final-Scanner
 zierax/grafana-final-scanner
Scanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
vulnerability-scannersvulnerability-analysisweb-application-exploitation+3
242
zierax/grafana-final-scannerScanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
 xiaoqimikko/netty-resolver-dns-check
Vérificateur statique hors ligne qui inspecte les jars Java packagés à la recherche de versions vulnérables de netty-resolver-dns et détecte si…
 eskatos/creadur-rat-gradle
Apache RAT (Release Audit Tool) Gradle Plugin
 xiaoqimikko/tomcat85-check
CVE-2025-55752 : Tomcat 8.5 est en fin de vie (EOL), la version finale étant 8.5.100. Apache déclare, CVE par CVE, que « 8.5 est également affecté »…
 xiaoqimikko/tomcat-line-check
CVE-2026-24880 : les conseils de mise à niveau d'Apache s'appliquent-ils réellement à votre Tomcat ? Détecte le correctif par la présence de classes,…
 xiaoqimikko/thymeleaf-check
Vérificateur hors ligne pour Thymeleaf CVE-2026-40477 / CVE-2026-41901 — vous indique à laquelle des deux failles SSTI de CVSS 9.0 vous êtes exposé,…
 xiaoqimikko/netty-http2-check
Outil Java hors ligne qui analyse les jars et les versions pour déterminer l'exposition à sept CVE de netty-codec-http2, recommandant la version…
 xiaoqimikko/log4j-check
Auto-vérification des 7 CVE « échec silencieux de configuration » log4j 2025/2026 : détermination de 4 modules selon la matrice CVE×module, analyse…
 juliosuas/copyfail-guard
Atténuation Linux rapide et vérifiable pour CVE-2026-31431 Copy Fail : blocage algif_aead, vérification et durcissement seccomp AF_ALG.
 disrex-group/stylesmuggler-adobe-patches
composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour Magento, via cweagans/composer-patches. Sélectionne…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour les boutiques Mage-OS, via cweagans/composer-patches.…
 imthenachoman/how-to-secure-a-linux-server
Guide étape par étape pour durcir un serveur Linux, couvrant la sécurité SSH, les pare-feux, la détection d'intrusion, l'audit, et la configuration…
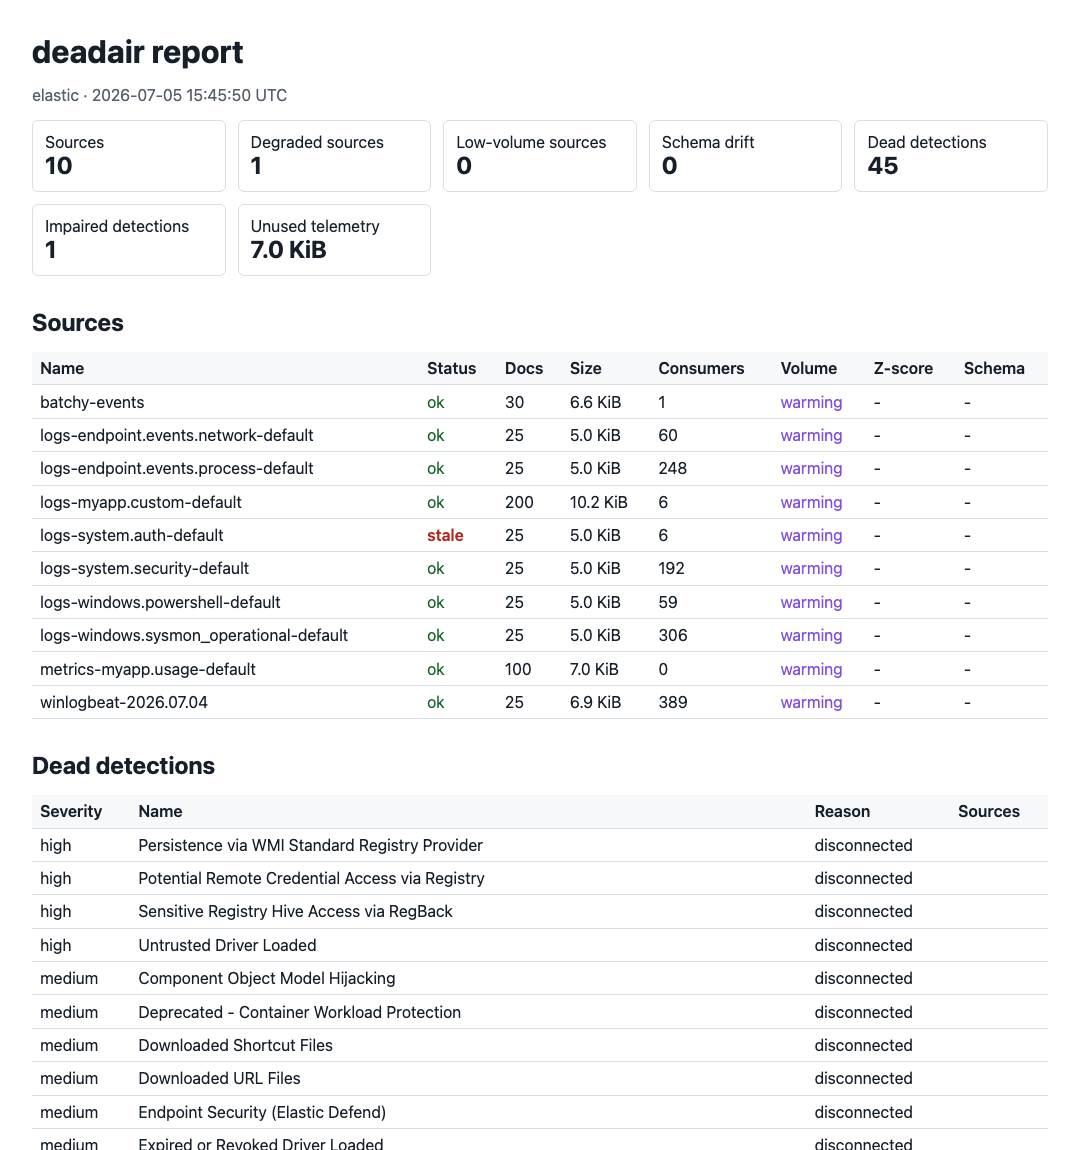 big-comfy/deadair
Trouve les règles de détection de votre SIEM qui sont aveugles.
 osbornepro/btps-secpack
Kit de sécurité basé sur PowerShell pour les petites et moyennes entreprises, fournissant des alertes automatisées, le durcissement d'Active…
 noah4ever/sshconfig-lint
Linter basé sur des règles pour les fichiers de configuration du client OpenSSH qui détecte les hôtes en double, les fichiers d'identité manquants,…
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> Guide d'audit de sécurité et de déploiement renforcé d'OpenClaw — vulnérabilités connues (CVE-2026-25253, compétences malveillantes, fuite…
 adversis/tailsnitch
Un auditeur de sécurité pour les configurations Tailscale. Analyse votre tailnet pour les mauvaises configurations, les contrôles d'accès trop…

 marcstraube/zappzarapp-php-security
Bibliothèque de sécurité PHP 8.4+ (miroir)