GPOZaurr
Group Policy Eater est un module PowerShell qui vise à recueillir des informations sur les stratégies de groupe mais permet également de corriger les…

Group Policy Eater est un module PowerShell qui vise à recueillir des informations sur les stratégies de groupe mais permet également de corriger les…

Atelier de posture multi-cloud hors ligne basé sur navigateur qui simule des chemins d'attaque, audite la conformité IaC, analyse les graphes…

Analyse des risques de sécurité pour les ressources Kubernetes

Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.

Norme OWASP de vérification de la sécurité des applications client lourd

Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…

Vérifie si Kubernetes est déployé conformément aux meilleures pratiques de sécurité telles que définies dans le CIS Kubernetes Benchmark

Trouvez les secrets en texte clair sur votre Mac et placez-les derrière Touch ID, injectés juste à temps sans casser les outils qui les lisent.…

Compilateur LinkML de contrats pour un chercheur en sécurité

Un outil d'audit de sécurité UNIX basé sur plusieurs frameworks de sécurité.

Une boîte à outils d'évaluation de la sécurité des réseaux internes à haute fidélité et en lecture seule pour les infrastructures Linux et Windows.…

Explique pourquoi un port TCP Linux peut être ou ne pas être joignable

Scanner d'évaluation des vulnérabilités avec génération de rapports

Vérification en lecture seule de chaque version du cœur de WordPress sur un serveur. Signale CVE-2026-87902 (corrigée dans 7.1.2 et les…

Framework d'agent autonome avec mémoire structurée, hooks de sécurité et gestion des boucles. Construit par l'agent qui s'exécute dessus.

Audit de sécurité du réseau local avec EOL, CVE, identité des appareils et rapports HTML

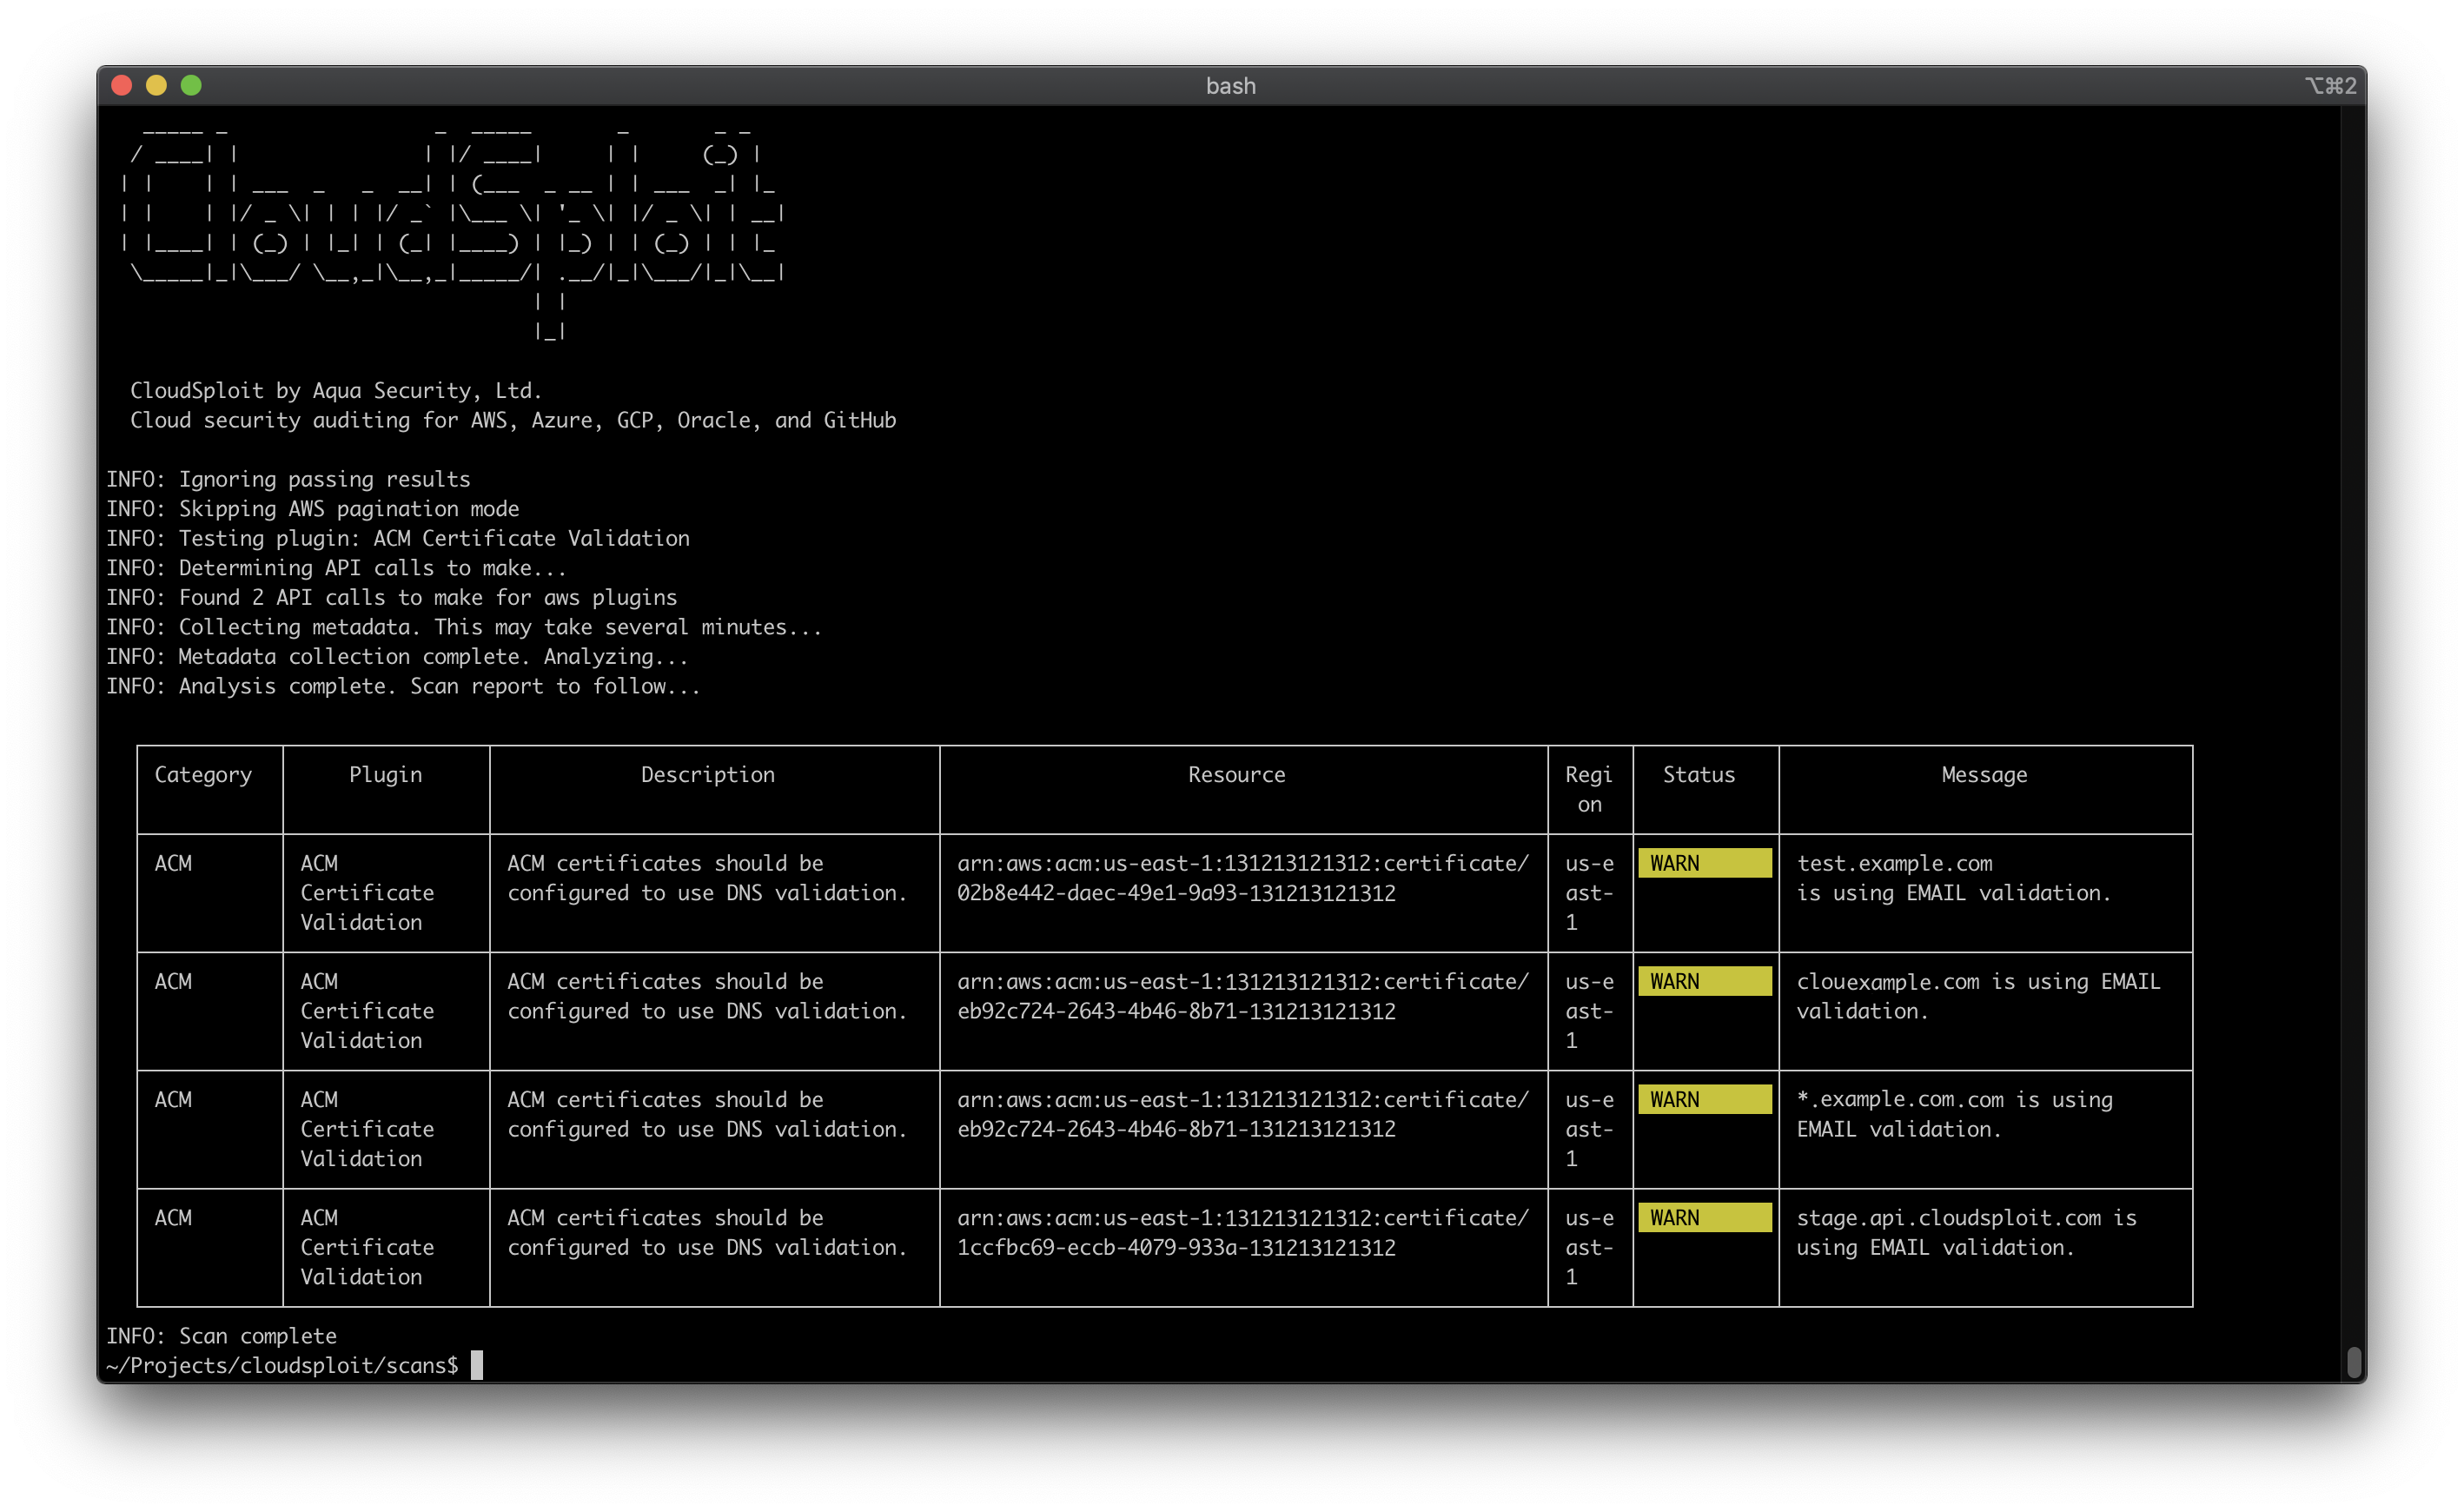
Scanner de posture de sécurité multi-cloud qui audite AWS, Azure, GCP et OCI pour les mauvaises configurations, les violations de conformité (HIPAA,…

Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…