

Paranoid-Copy-Fail-CVE-2026-31431
 scriptzteam/paranoid-copy-fail-cve-2026-31431
Paranoid désactive l'ensemble des modules AF_ALG + algif_* - Échec de copie (CVE-2026-31431)
defensive-toolsvulnerability-analysisconfiguration-auditing+2
scriptzteam/paranoid-copy-fail-cve-2026-31431Paranoid désactive l'ensemble des modules AF_ALG + algif_* - Échec de copie (CVE-2026-31431)
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Un outil de détection passive permettant d'identifier une exposition potentielle à CVE-2026-24061 dans les installations telnet de GNU inetutils.
 riramar/hsecscan
Un scanner de sécurité pour les en-têtes de réponse HTTP.
 espressocake/defender_exclusions-bof
Un BOF pour déterminer les exclusions de Windows Defender.
 zierax/grafana-final-scanner
Scanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
 ttlab-research/awesome-wazuh
🛡️Listes impressionnantes sur toutes sortes de sujets intéressants de Wazuh XDR/SIEM
 ofriouzan/hardeningmeter
HardeningMeter est un outil Python open-source soigneusement conçu pour évaluer de manière exhaustive le durcissement de la sécurité des binaires et…
 mubix/find-wsus
Aide les défenseurs à trouver leurs configurations WSUS à la suite de CVE-2025-59287
 antonlovesdnb/sysmonconfigpusher2
Outil web pour gérer et déployer des configurations Sysmon sur des endpoints Windows via des méthodes sans agent (WMI/SMB) ou basées sur un agent,…
 ajf8729/blacklotus
BlackLotus alias CVE-2023-24932 – Scripts de détection/remédiation pour Intune, ConfigMgr et usage générique
 mikesplain/cve-2015-0235-cookbook
Un cookbook Chef pour tester la vulnérabilité GHOST
 powershellpr0mpt/printnightmare-cve-2021-34527
Comment corriger la vulnérabilité PrintNightmare
 derekpreston81/cve_adc_ioc_2026
Vérificateur de préconditions Citrix NetScaler CVE selon CTX696604 | CVE pris en charge : CVE-2026-8451, CVE-2026-8452, CVE-2026-8655,…
 davidbr27/cve-2013-3900-remediation-script
Script PowerShell pour corriger CVE-2013-3900 en activant la vérification du remplissage des certificats via le durcissement du registre sur les…
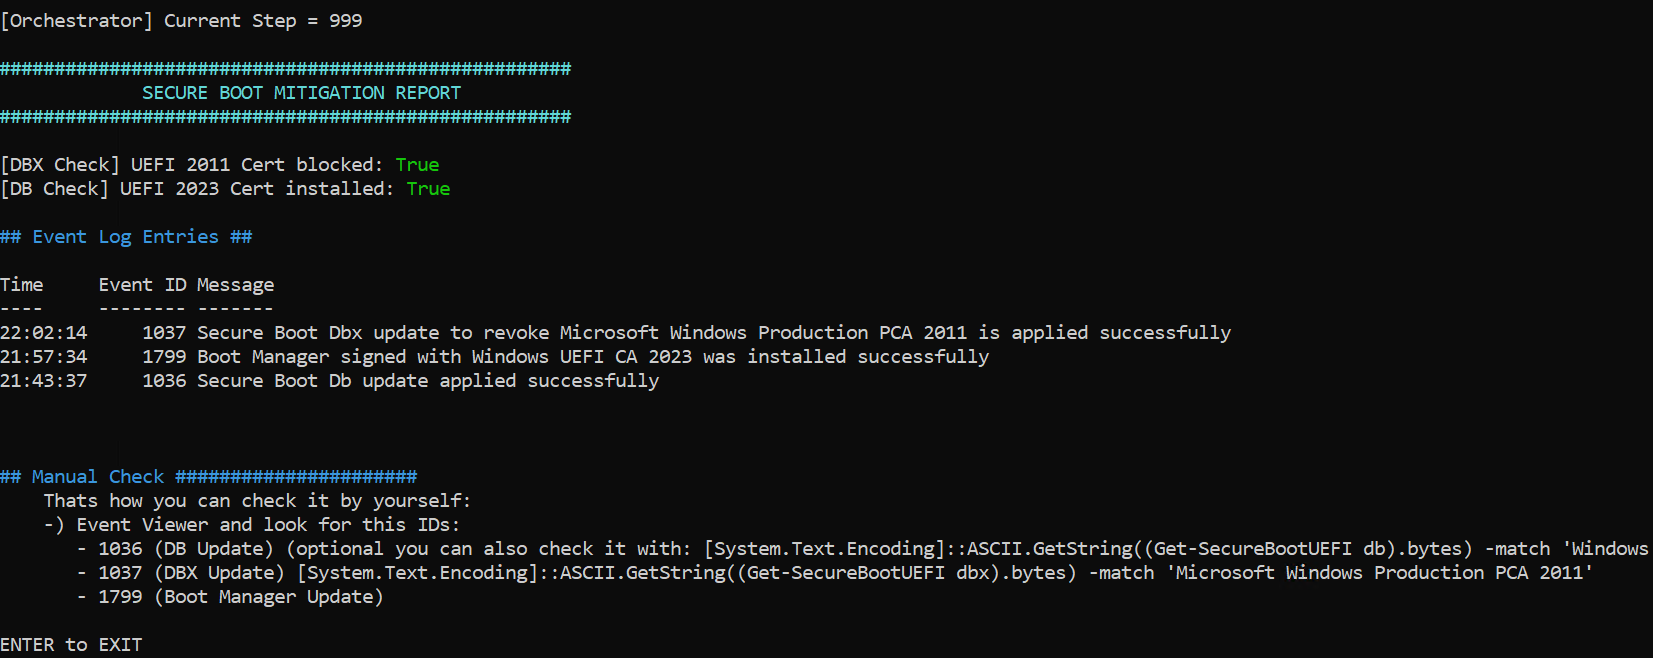 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
Traduction anglaise
 toohau/cve-2025-32462-32463-detection-script-
Vulnérabilités critiques de Sudo permettant aux utilisateurs locaux d'obtenir un accès root sur Linux, impactant les principales distributions
 salman-sec/patch-management-
Exercice de formation basé sur un scénario pour les administrateurs informatiques : identifier, approuver et déployer des correctifs critiques pour…
 jschauma/emudhra
Exemples de programmes en Go, Java, Node, Perl, Python, Ruby, Rust et curl qui vérifient si un magasin de confiance TLS rejette les connexions vers…