

nginx-rift-check
 cynepmyx/nginx-rift-check
Détecte le schéma de réécriture CVE-2026-42945 dans les configurations nginx : rewrite avec ? dans le remplacement plus une capture non nommée…
static-analysisvulnerability-scannersvulnerability-analysis+2
cynepmyx/nginx-rift-checkDétecte le schéma de réécriture CVE-2026-42945 dans les configurations nginx : rewrite avec ? dans le remplacement plus une capture non nommée…
 tugcantopaloglu/openclaw-dashboard
🔐 Tableau de bord de surveillance sécurisé et en temps réel pour les agents IA OpenClaw. Authentification, TOTP MFA, suivi des coûts, flux en…
 srlabs/certiception
Un honeypot ADCS pour attraper les attaquants dans votre réseau interne.
 owasp/iot-security-verification-standard-isvs
Norme de vérification de sécurité IoT OWASP (ISVS)
 c0axx/canaryhunter
Canary Hunter vise à être un script PowerShell rapide pour vérifier la présence de canaris courants dans divers formats générés gratuitement sur…
 intrinsec/comission
Scanner de sécurité CMS en boîte blanche qui audite les versions du noyau, des plugins et des thèmes, détecte les modifications non autorisées et…
 owasp/tcasvs
Norme OWASP de vérification de la sécurité des applications client lourd
 javuto/nbox-pwnage
Voici le paintrain !
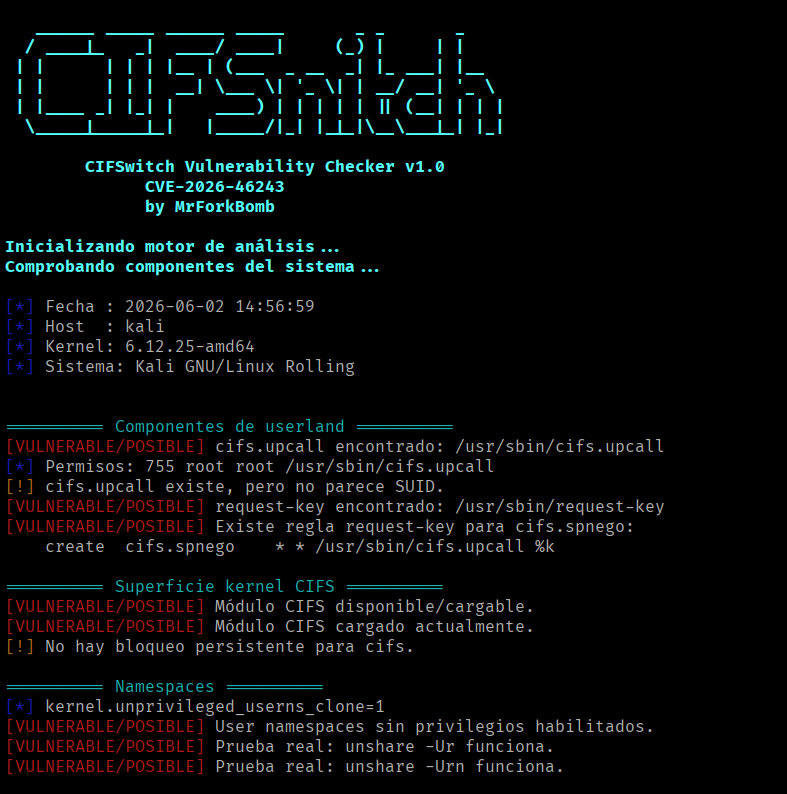 mrforkbomb/cifswitch-checker-cve-2026-46243
Script pour vérifier si la vulnérabilité Linux CIFSwitch (CVE-2026-46243) nous affecte. Détecte les configurations potentiellement vulnérables et les…
 rhymeswithmogul/set-zerologonmitigation
Protégez vos contrôleurs de domaine contre Zerologon (CVE-2020-1472).
 jrmurray000/cve-2020-8554
Modèles de politiques basés sur OPA Gatekeeper pour atténuer la CVE-2020-8554 en restreignant les adresses IP externes des services Kubernetes à une…
 dawnsmithcyber/azure-vulnerability-remediation-project
Cycle de vie complet de gestion des vulnérabilités sur Azure Windows Server 2025. Comprend les correctifs du système d'exploitation et des mesures de…
 chef-cft/inspec_cve_2019_15224
Exemple de profil InSpec pour détecter la présence d'un gem rest-client malveillant (CVE-2019-15224)
 arzaan789/keyguard
Analysez les bases de code et les projets GCP pour détecter les identifiants API exposés.
 lxkxc/vmxnet3hunter
Utilisez cet outil pour prioriser l'application des correctifs aux clusters concernant le récent avis VMware VMSA-2018-0027 lié aux CVE-2018-6981 et…
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 teedeedubya/bash-fix-exploit
Rôle Ansible pour vérifier la vulnérabilité CVE-2014-6271
 liamromanis101/cifswitch-check
Script de détection pour CIFSwitch - CVE-2026-46243