Ubuntu-CVE-2026-3888-patcher

Ce script est conçu pour être déployé sur des instances Ubuntu afin de corriger l'exploit CVE-2026-3888.

Ce script est conçu pour être déployé sur des instances Ubuntu afin de corriger l'exploit CVE-2026-3888.

Génère des politiques IAM AWS du moindre privilège basées sur les ARNs de ressources et les niveaux d'accès, automatisant la création sécurisée de…

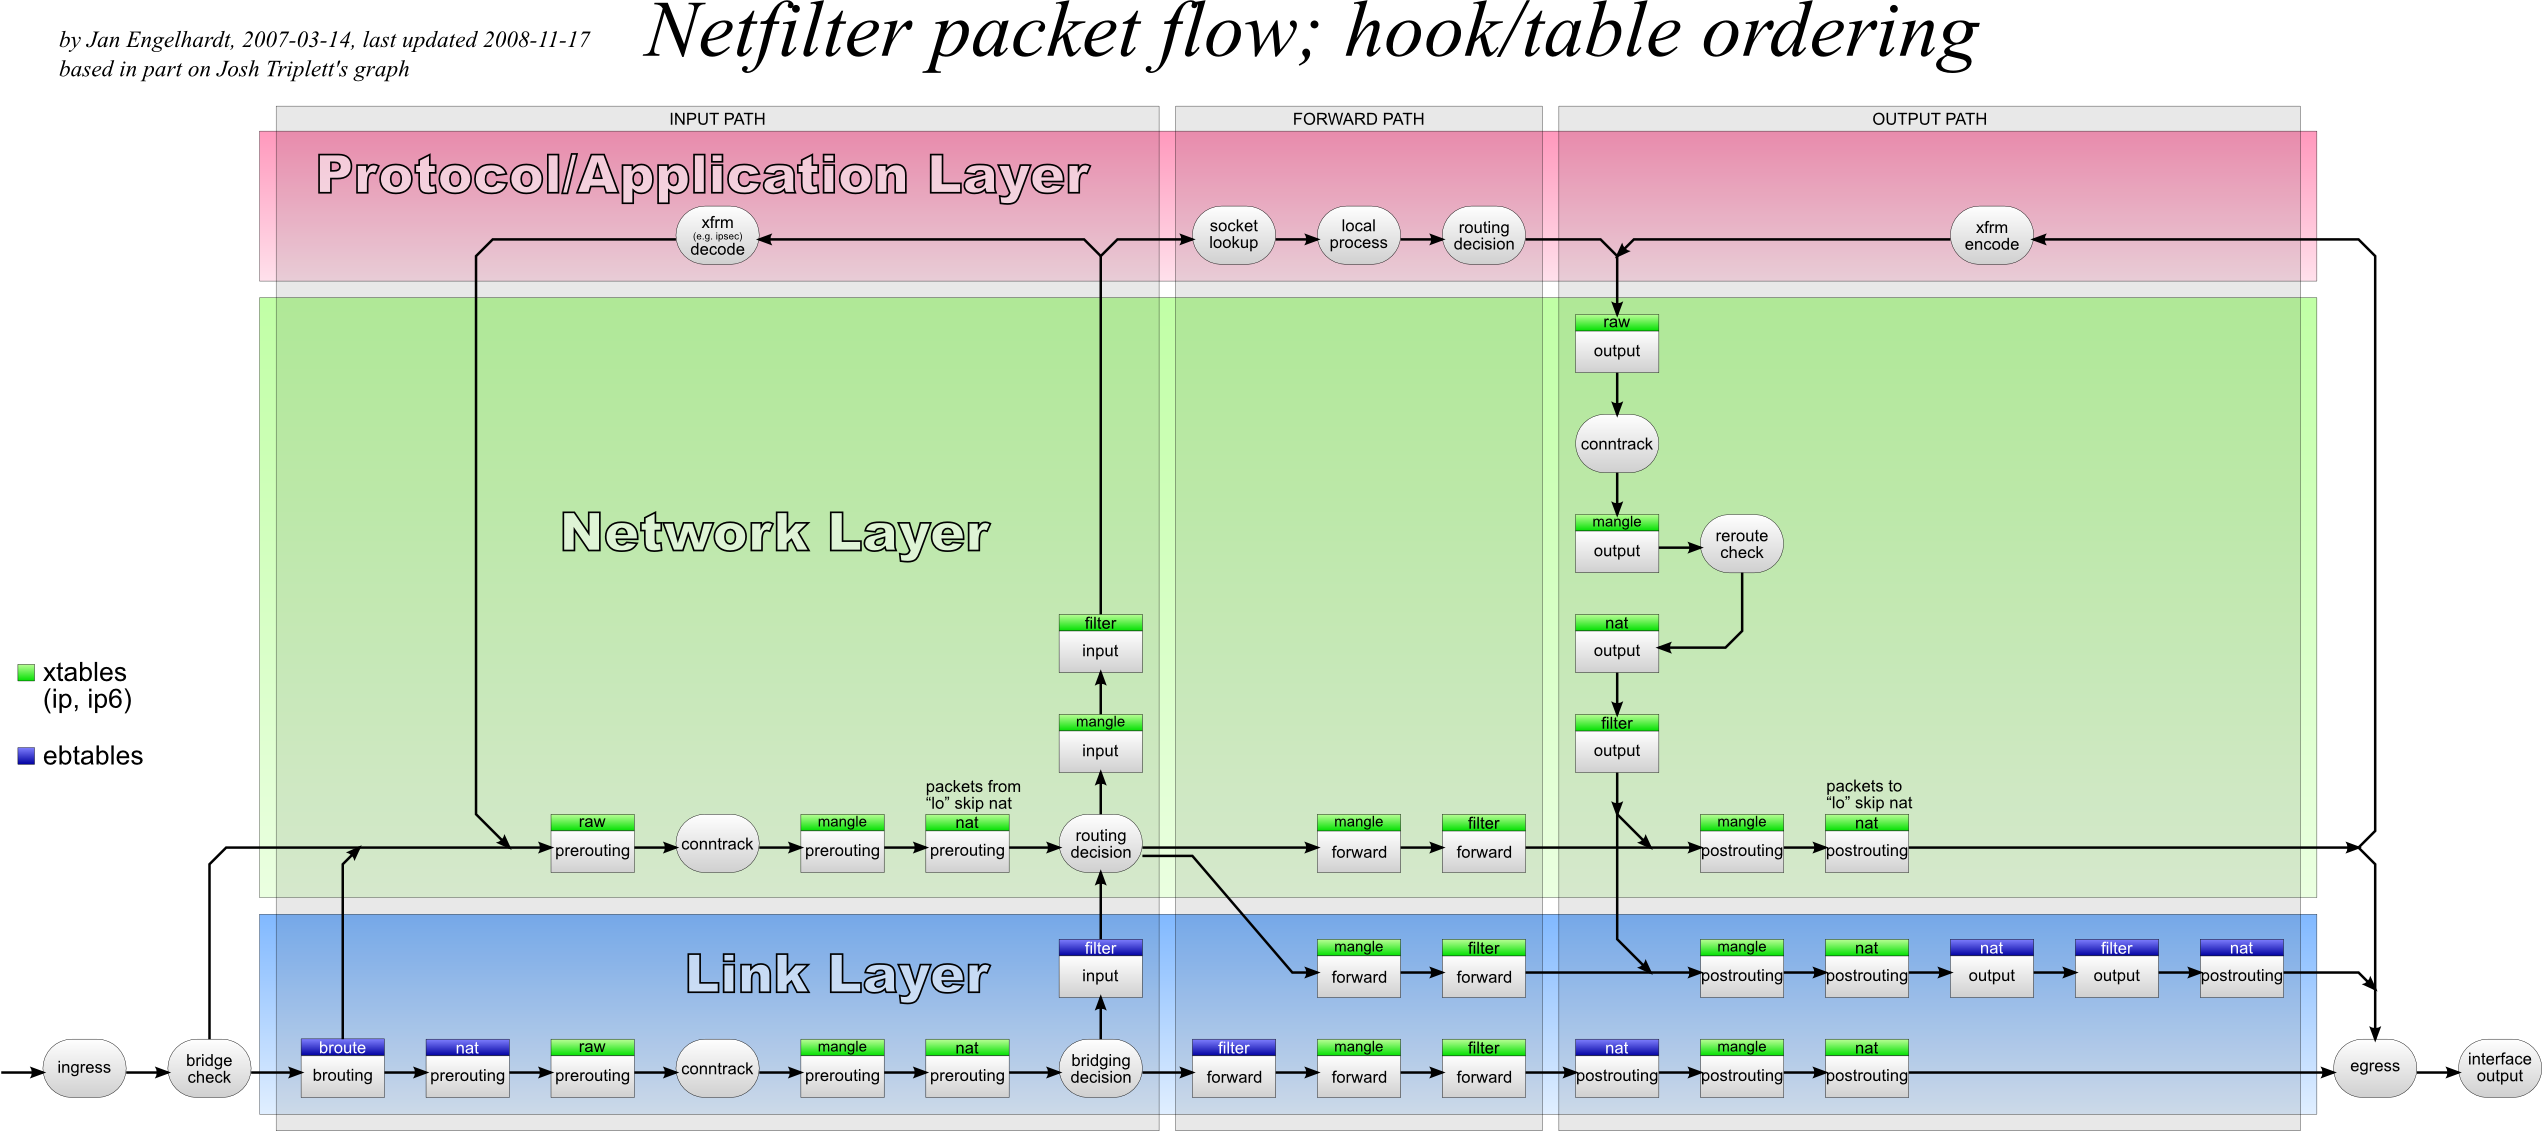
Iptables Essentials : Règles et commandes de pare-feu courantes.

Review Access - plugin kubectl pour afficher une matrice d'accès pour les ressources du serveur k8s

Scanneur de vulnérabilité et patch d'atténuation pour Log4j2 CVE-2021-44228

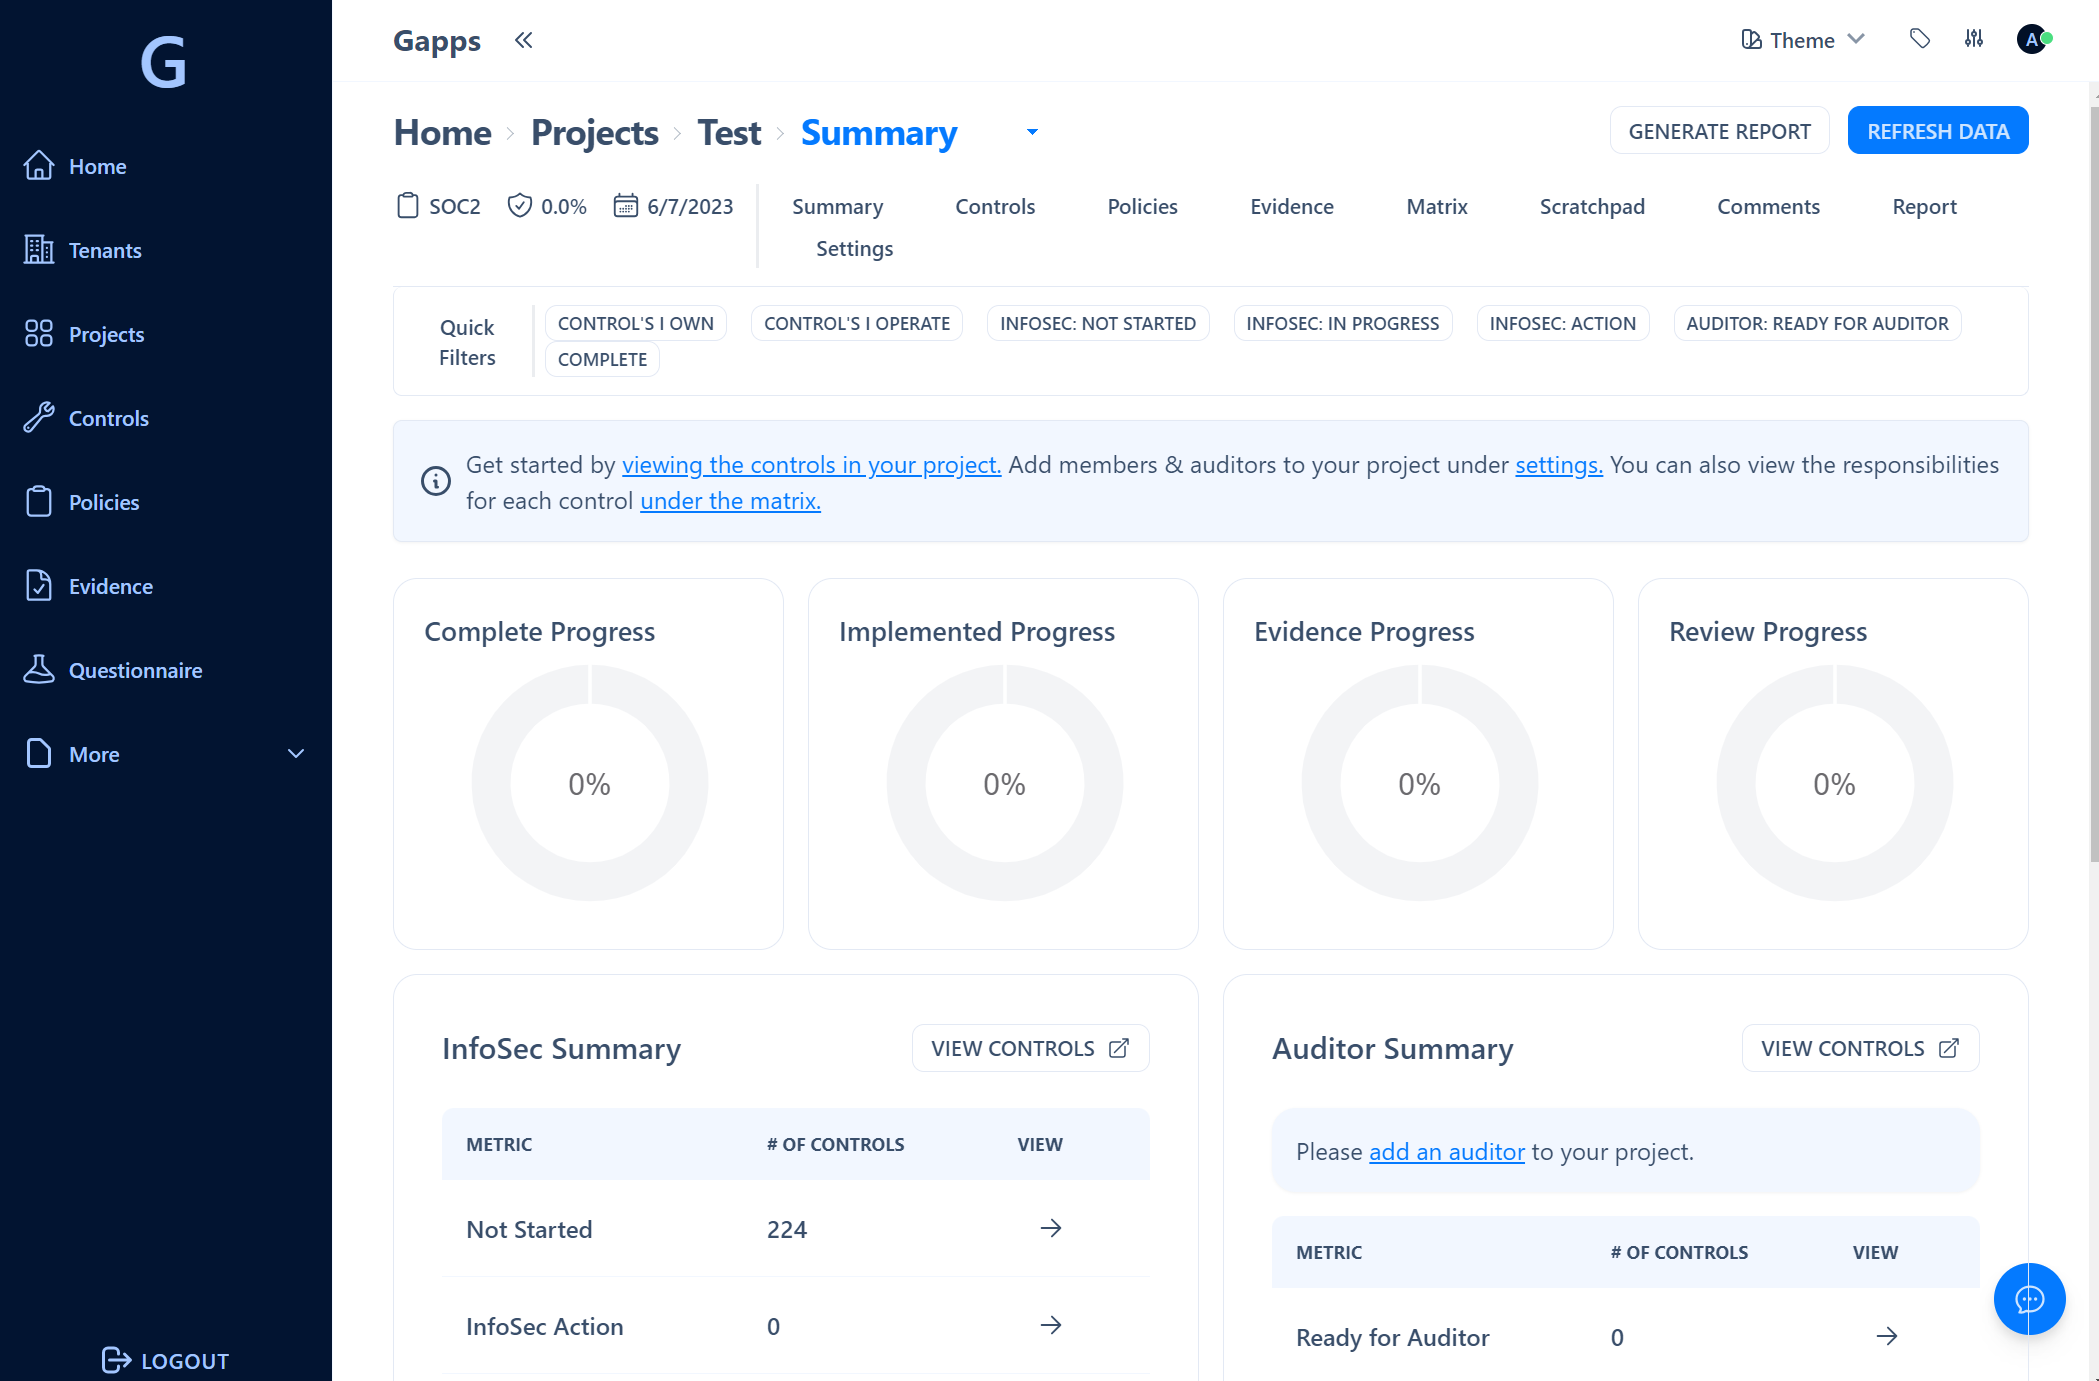
Plateforme de conformité de sécurité - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, suivi SSF

Modification de modèle de certificat ADCS et énumération des ACL

Outil d'analyse pour identifier les problèmes d'élévation de privilèges locaux dans les installateurs MSI vulnérables.

Obtenez une politique de mots de passe à granularité fine

Nix Audit rendu plus facile (RHEL, CentOS)

Outil web pour évaluer et suivre la maturité de la sécurité logicielle en utilisant les modèles OWASP SAMM et DSOMM, avec prise en charge de Docker…

Corelight-Ansible-Roles sont une collection de rôles Ansible et de playbooks qui installent, configurent, exécutent et gèrent une variété de…

Ceci applique les signatures pour CVE-2021-44228 sur toutes les politiques d'un appareil BIG-IP ASM.

DÉPRÉCIÉ : Chef cookbook pour auditer et corriger 'Shellshock' (BASH-CVE-2014-7169)

Vérifier l'ADC pour CVE-2019-19781

La détection des contrôles de sécurité internes au sein d'une entreprise

Outil d'énumération en lecture seule pour Azure DevOps qui interroge l'API REST pour exposer les projets, dépôts, connexions de service, builds,…

Correctif des solutions de contournement CVE-2022-30190-follina