

Kubestroyer
 rolix44/kubestroyer
Outil d'exploitation Kubernetes basé sur Go qui scanne les ports exposés et exploite les mauvaises configurations du cluster, y compris l'exécution…
vulnerability-scannerscontainer-securityexploitation+3
rolix44/kubestroyerOutil d'exploitation Kubernetes basé sur Go qui scanne les ports exposés et exploite les mauvaises configurations du cluster, y compris l'exécution…
 9rnt/poro
Analysez les actifs accessibles publiquement dans votre environnement cloud AWS
 professionallyevil/harpoon
Une collection de scripts, de trucs et astuces pour le hacking de clusters k8s et de conteneurs.
 specterops/githound
BloodHound OpenGraph collector pour GitHub qui cartographie la structure organisationnelle, les permissions et les chemins d'attaque inter-cloud dans…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 xmcyber/xmgoat
Lab de sécurité Azure basé sur Terraform avec des environnements intentionnellement mal configurés pour une pratique concrète d'attaque et de…
 boringtools/git-alerts
Outil pour détecter et surveiller les dépôts publics des utilisateurs d'une organisation GitHub à la recherche de secrets et de fichiers sensibles
 cybermaggedon/cyberprobe
Capture, analyse et réponse aux cyberattaques
 op7ic/blueteam.lab
Laboratoire de détection Blue Team créé avec Terraform et Ansible dans Azure.
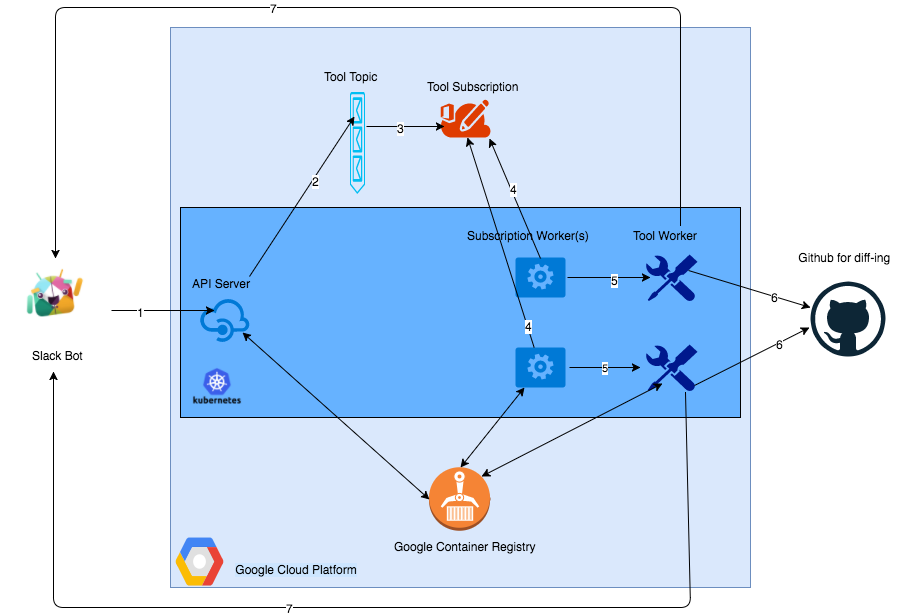 anshumanbh/kubebot
Un Slackbot de test de sécurité construit avec un backend Kubernetes sur la Google Cloud Platform
 litmuschaos/chaos-operator
Opérateur Kubernetes pour l'injection d'expériences de chaos dans les charges de travail cloud-native, automatisant les tests de résilience et le…
 cyberark/skywrapper
SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS
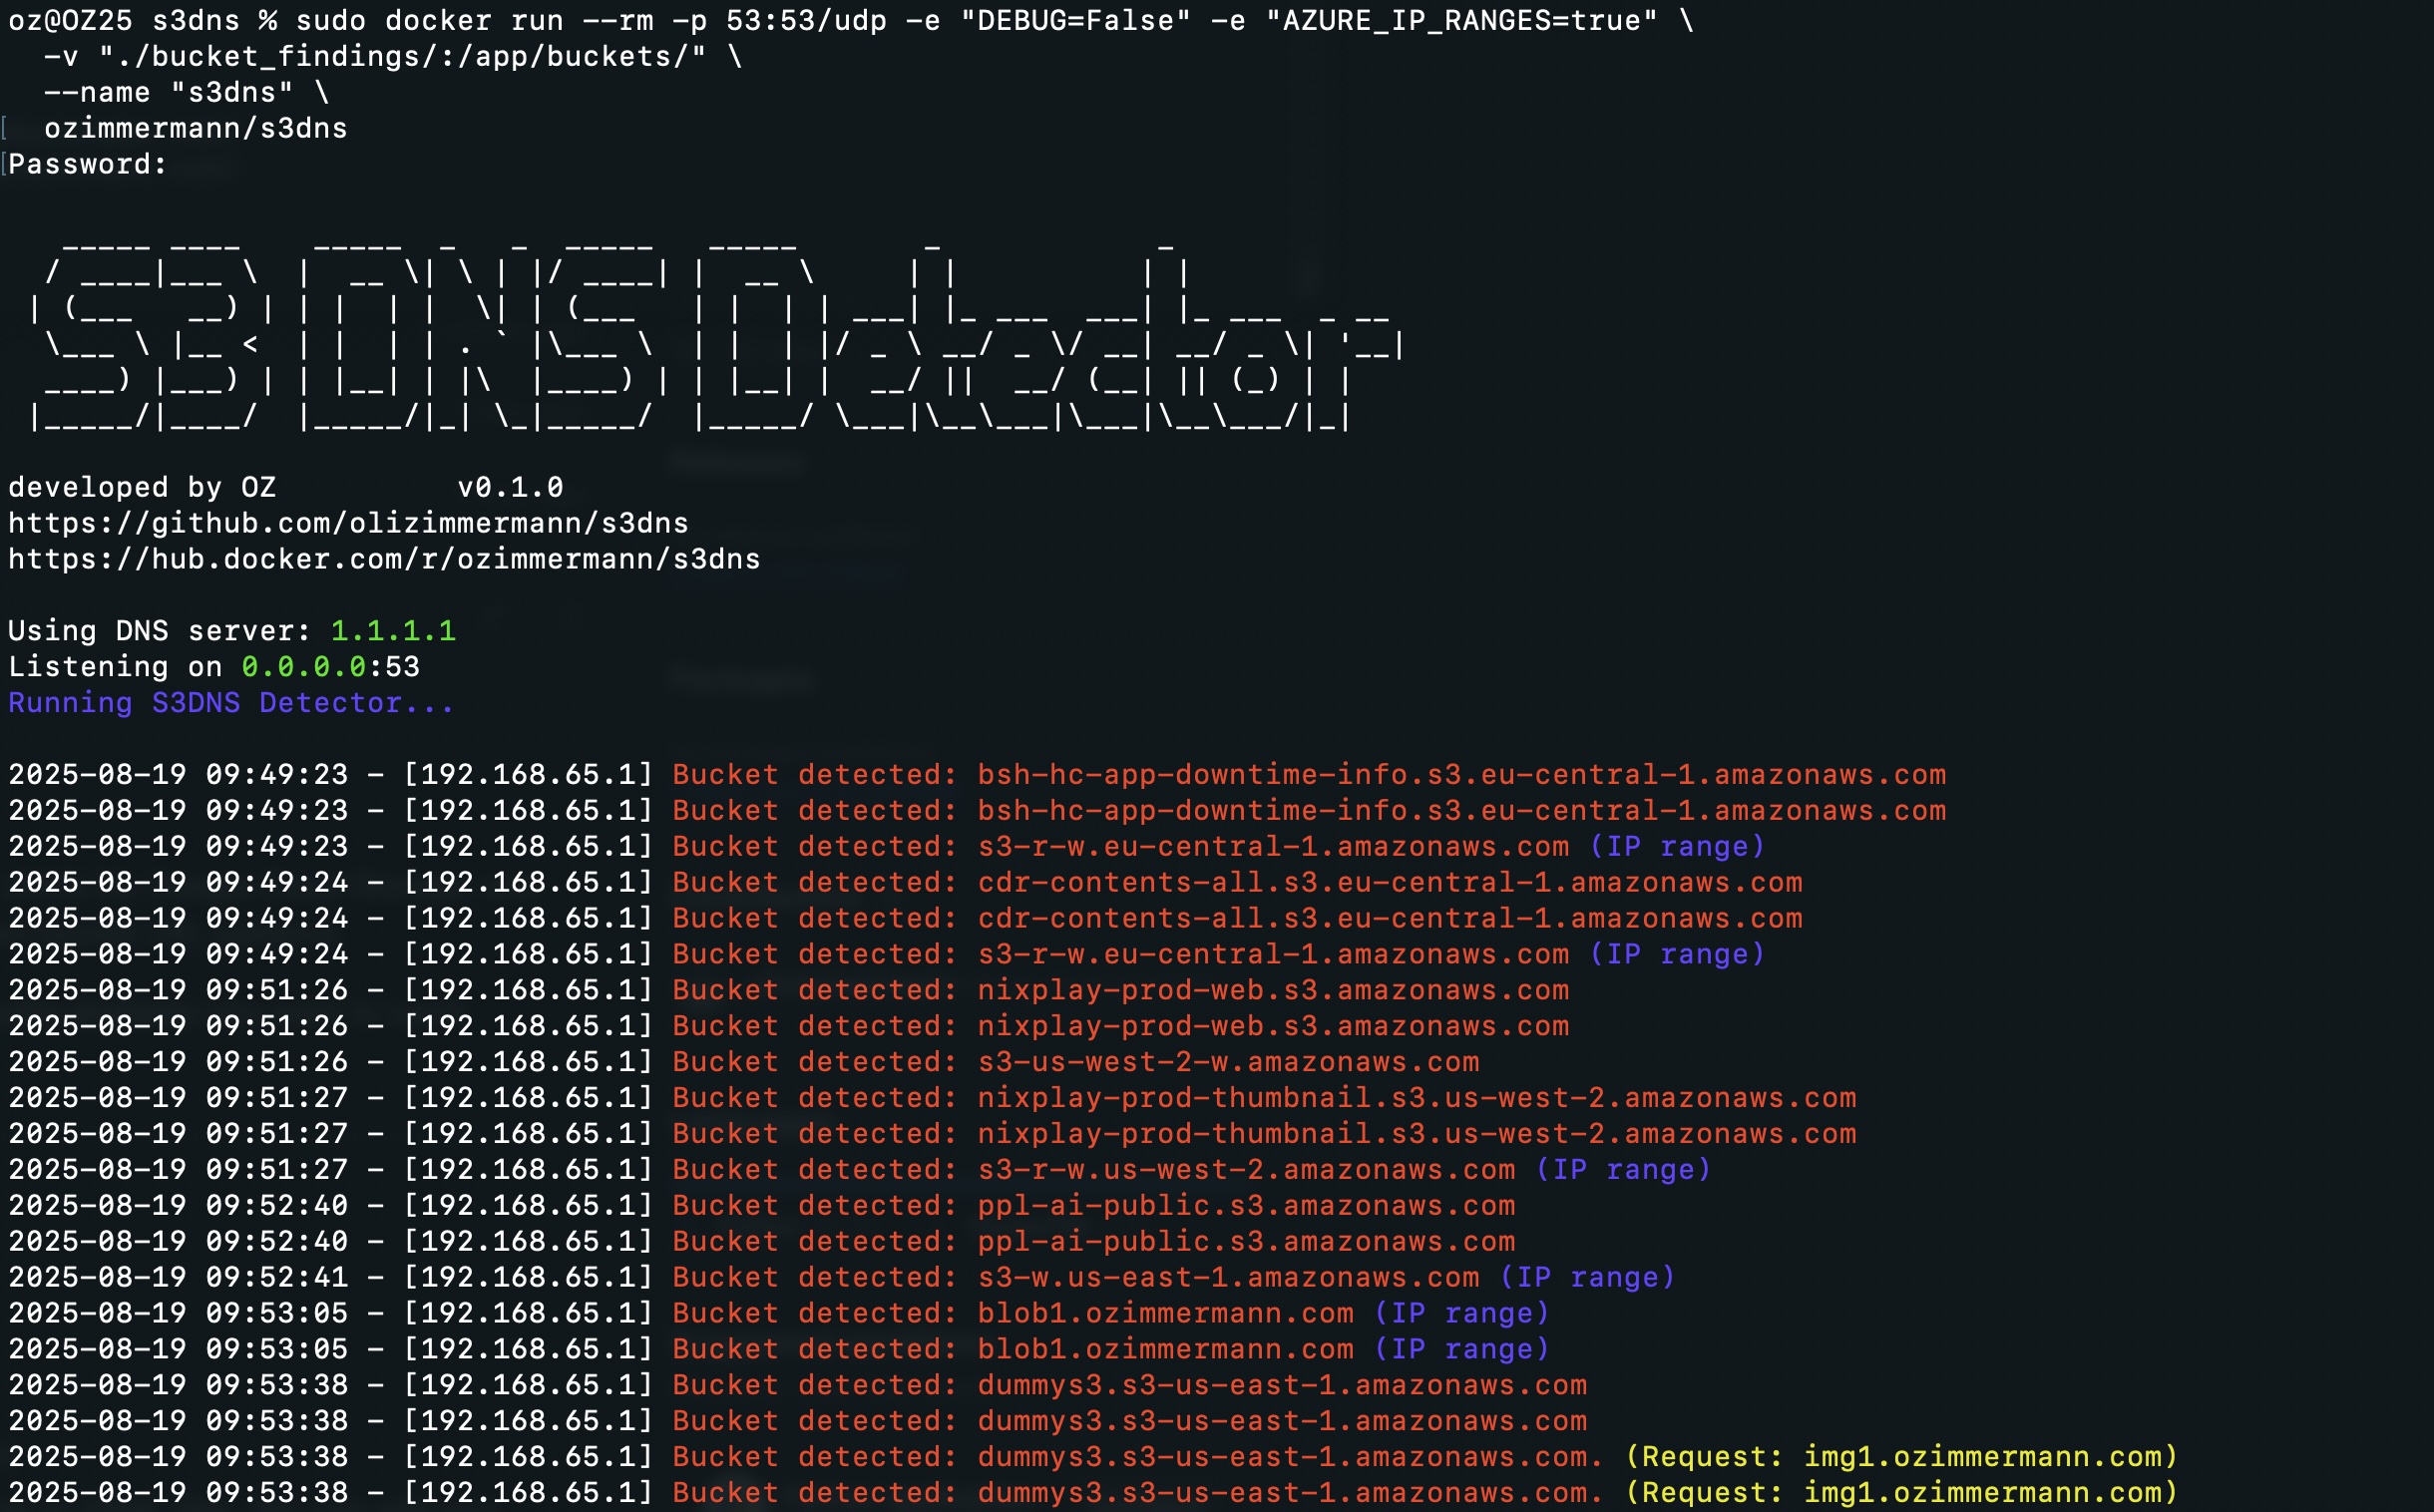 olizimmermann/s3dns
Serveur DNS passif qui détecte les buckets de stockage cloud exposés (AWS S3, GCP, Azure) en résolvant les requêtes DNS, en traçant les chaînes…
 mondoohq/installer
Scripts d'installation pour Linux, macOS et Windows pour cnquery & cnspec
 ttlab-research/awesome-wazuh
🛡️Listes impressionnantes sur toutes sortes de sujets intéressants de Wazuh XDR/SIEM
 redsiege/autofunkt
Script Python pour automatiser la création de redirecteurs cloud serverless à partir de profils Malleable C2 de Cobalt Strike
 iknowjason/bluecloud
Cyber Range incluant Velociraptor + système HELK avec une VM Windows pour les tests de sécurité et la R&D. Support Terraform pour Azure et AWS.
 redbyte1337/credspy
Énumération d'utilisateurs Entra ID et découverte de méthodes d'authentification via l'API publique GetCredentialType