
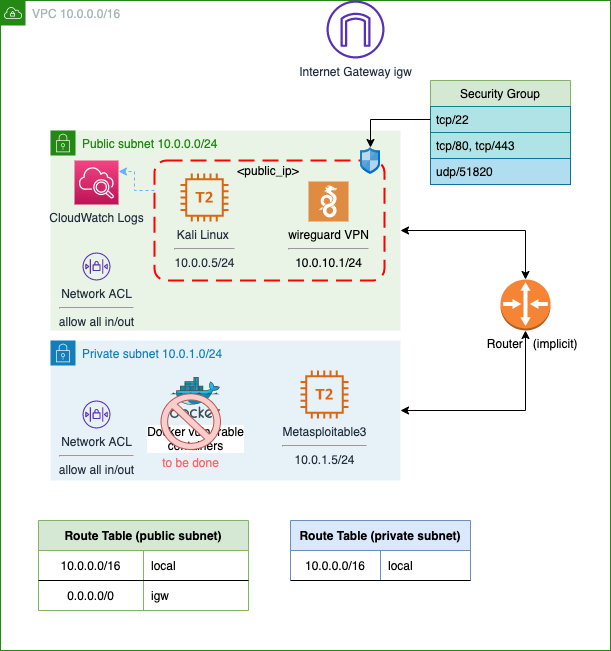
aws-pentesting-lab
 juanjosanz/aws-pentesting-lab
Laboratoire de pentesting avec une instance Kali Linux accessible via SSH et VPN WireGuard et avec des instances vulnérables dans un sous-réseau…
penetration-testingcloud-securityeducation+1
198
juanjosanz/aws-pentesting-labLaboratoire de pentesting avec une instance Kali Linux accessible via SSH et VPN WireGuard et avec des instances vulnérables dans un sous-réseau…
 koenrh/s3enum
Outil d'énumération rapide et furtive des buckets Amazon S3 pour pentesteurs.
 arnica/depsguard
Renforcez vos configurations de gestionnaire de paquets contre les attaques de la chaîne d'approvisionnement.
 mayyhem/maestro
Abuser des services Azure via C2
 mgeeky/azurert
AzureRT - Un module PowerShell implémentant diverses tactiques de Red Team Azure
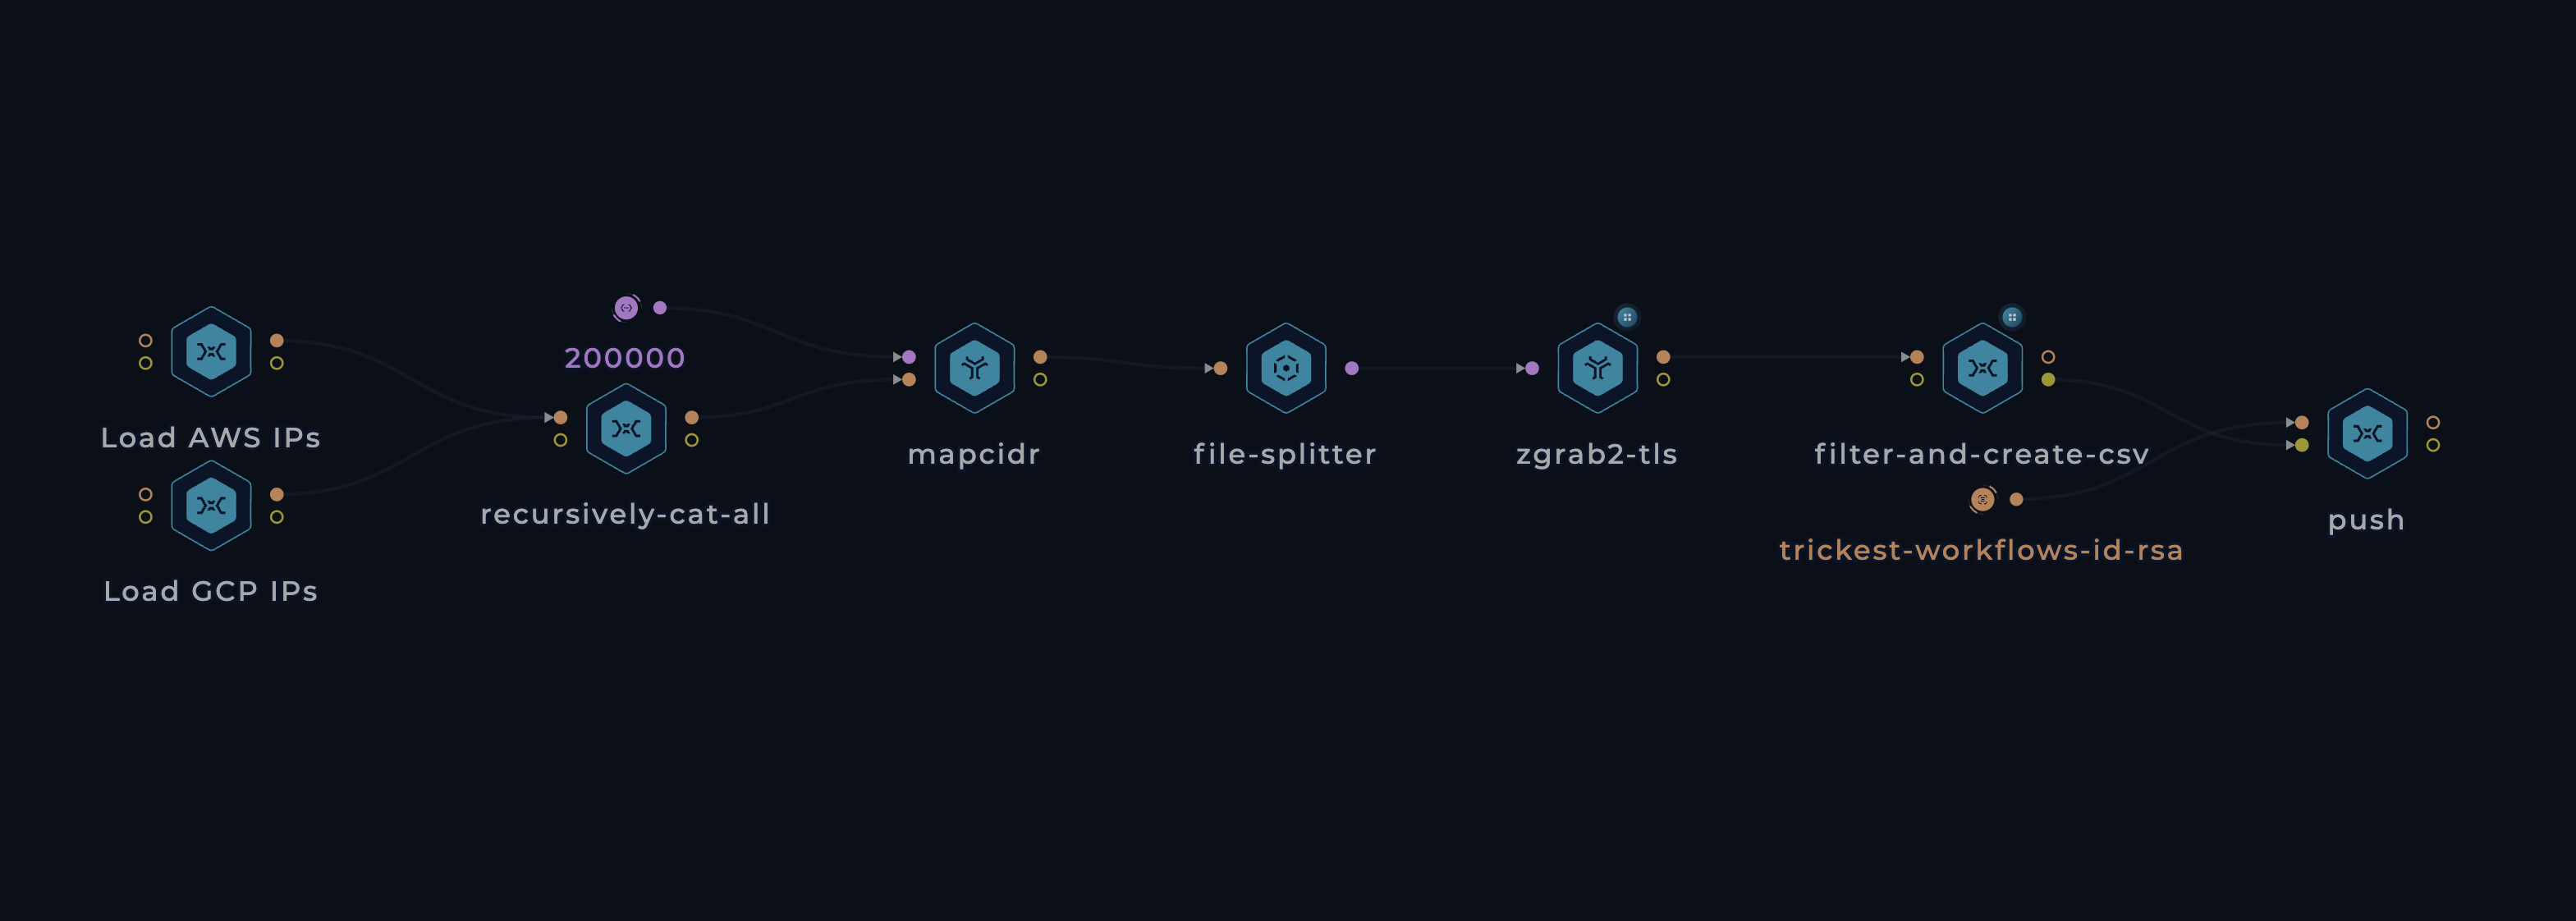
 mr-un1k0d3r/azureredops
Azure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.
 ustayready/python-pentesting
Juste un dépôt de scripts Python aléatoires pour initier les pentesteurs au langage Python lors d'engagements.
 c6fc/warcannon
Haute vitesse / Faible coût CommonCrawl RegExp sur Node.js
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 tenable/kaimonkey
Infrastructure Terraform volontairement vulnérable pour apprendre les erreurs de configuration de sécurité cloud et valider la détection des scanners…
 jumpseclabs/tokenflare
Framework Serverless de simulation AITM pour Entra ID et M365
 nheiniger/snaffpoint
Un outil pour les testeurs d'intrusion afin de trouver des bonbons dans SharePoint.
 pii-shield/pii-shield
Sidecar K8s sans code pour l'assainissement des logs. Détecte les secrets via l'analyse d'entropie, préserve l'intégrité JSON et masque les PII de…
 expl0itabl3/check_mdi
Script Python pour énumérer les domaines Microsoft 365 valides, récupérer le nom du tenant et vérifier la présence d'une instance MDI.
 hashicorp-forge/grove
Un framework de collecte de logs en mode Software as a Service (SaaS).
 greatscott/enject
enject : Cachez les secrets .env des regards indiscrets : les secrets vivent dans des stockages locaux cryptés (par projet) et sont injectés…
 kstenerud/yoloai
Votre agent est un risque de sécurité, alors traitez-le comme tel. yoloAI maîtrise le sandboxing des agents IA.