

omigod-lab
 craig-m-unsw/omigod-lab
Un laboratoire de test Vagrant VM pour apprendre sur CVE-2021-38647 dans l'agent Open Management Infrastructure (aka "omigod").
vulnerability-analysisexploitationpenetration-testing+3
1
craig-m-unsw/omigod-labUn laboratoire de test Vagrant VM pour apprendre sur CVE-2021-38647 dans l'agent Open Management Infrastructure (aka "omigod").
 devopstoday11/tarian
Anti-Virus pour K8s. Protégez vos applications exécutées sur Kubernetes contre les attaques malveillantes grâce à un code source pré-enregistré, une…
 abousteif/cve-2021-38647
https://github.com/corelight/CVE-2021-38647 sans le superflu
 marcosimioni/omigood
OMIGOD! OM I GOOD? Un scanner gratuit pour détecter les machines virtuelles vulnérables à l'une des vulnérabilités "OMIGOD" découvertes par l'équipe…
 rotemreiss/robusto
Outil robuste de prise de contrôle de sous-domaine
 averonesis/kubolt
Kubolt utilitaire pour scanner les clusters Kubernetes publics
 netflix/repokid
Moindre privilège AWS pour un déploiement distribué et à haute vélocité
 reverseclabs/awspx
Un outil basé sur des graphes pour visualiser les accès effectifs et les relations entre ressources dans les environnements AWS.
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
vérifier si Azure AD Connect est affecté par la vulnérabilité décrite dans CVE-2021-36949
 hyd3sec/azur3alph4
Module PowerShell pour le red teaming Azure post-intrusion, automatisant l'extraction de tokens, l'énumération des ressources et le mouvement latéral…
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
 jonrau1/syntheticsun
Cadre d'automatisation de la sécurité AWS sans serveur qui ingère des renseignements sur les menaces, applique une détection d'anomalies basée sur le…
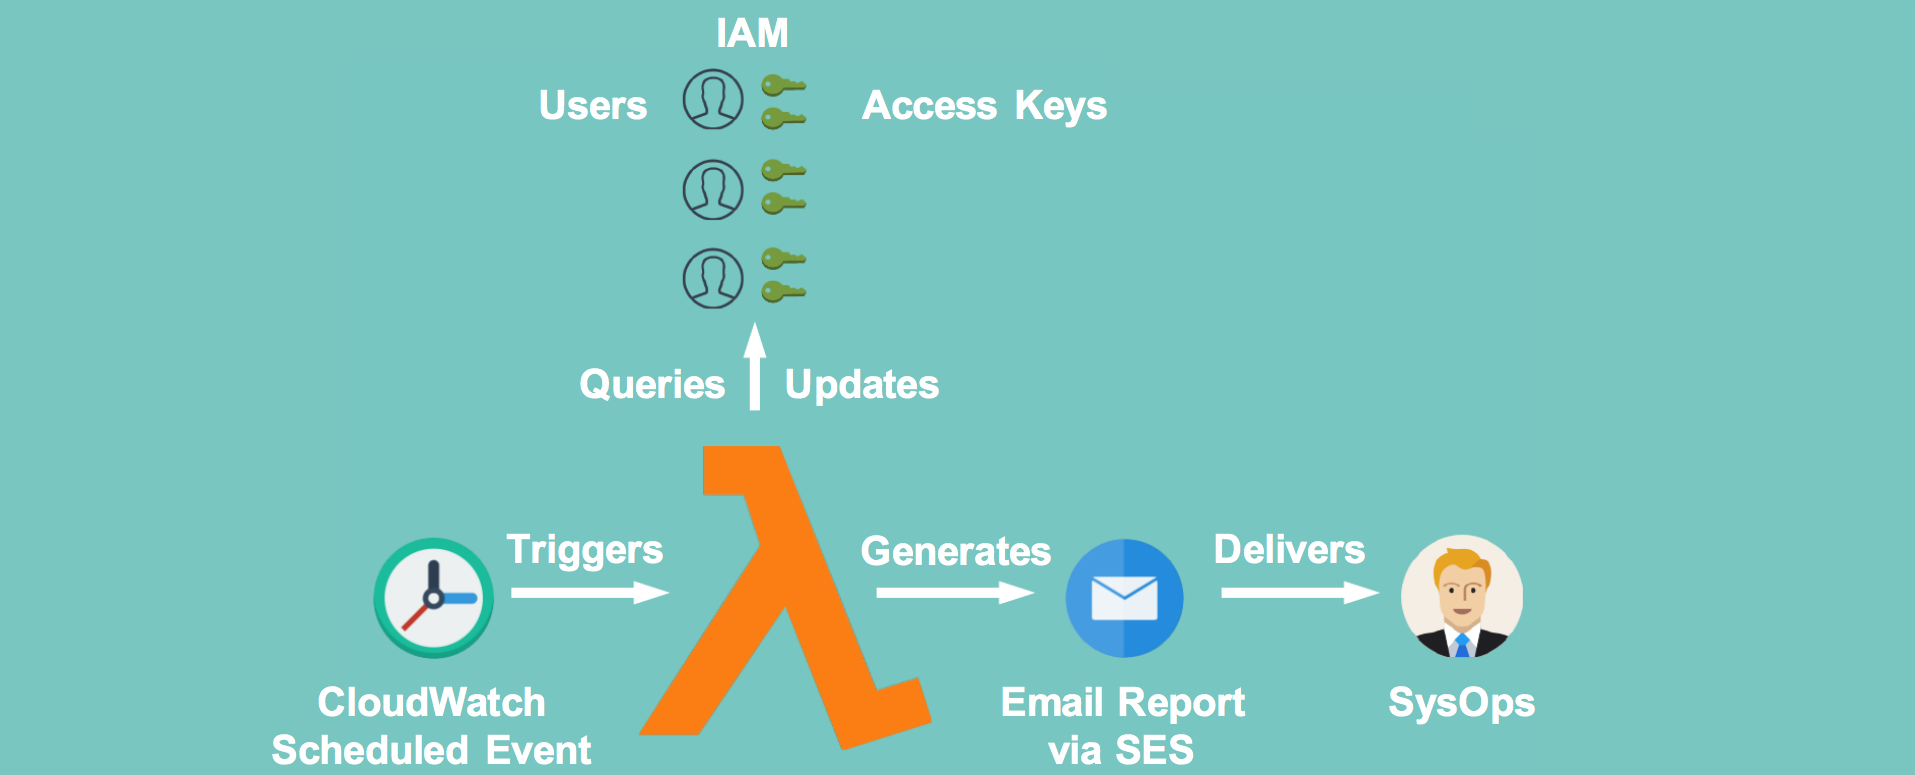 te-papa/aws-key-disabler
Un petit script lambda qui désactivera les clés d'accès plus anciennes qu'un nombre donné de jours.
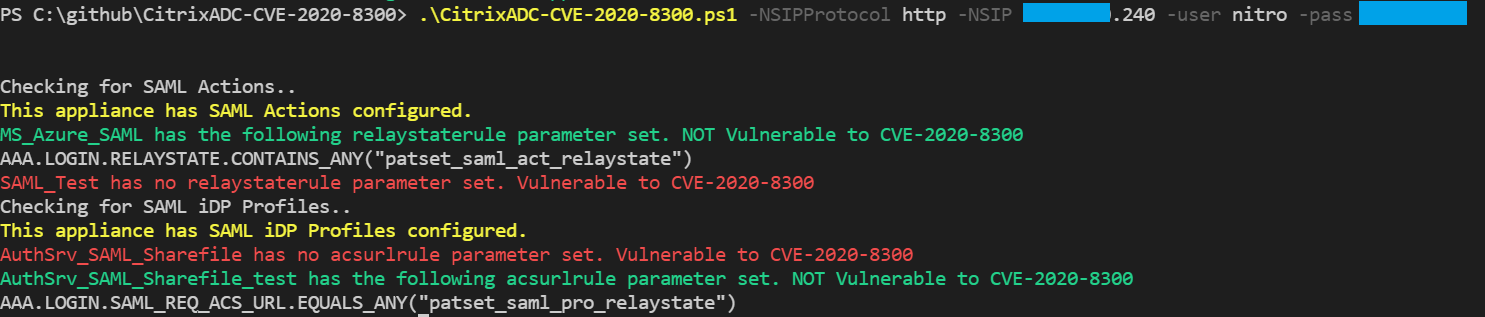 stuartcarroll/citrixadc-cve-2020-8300
Détecter la configuration d'action SAML ou de profil iDP SAML de Citrix ADC vulnérable à CVE-2020-8300 en utilisant l'API NITRO de Citrix ADC
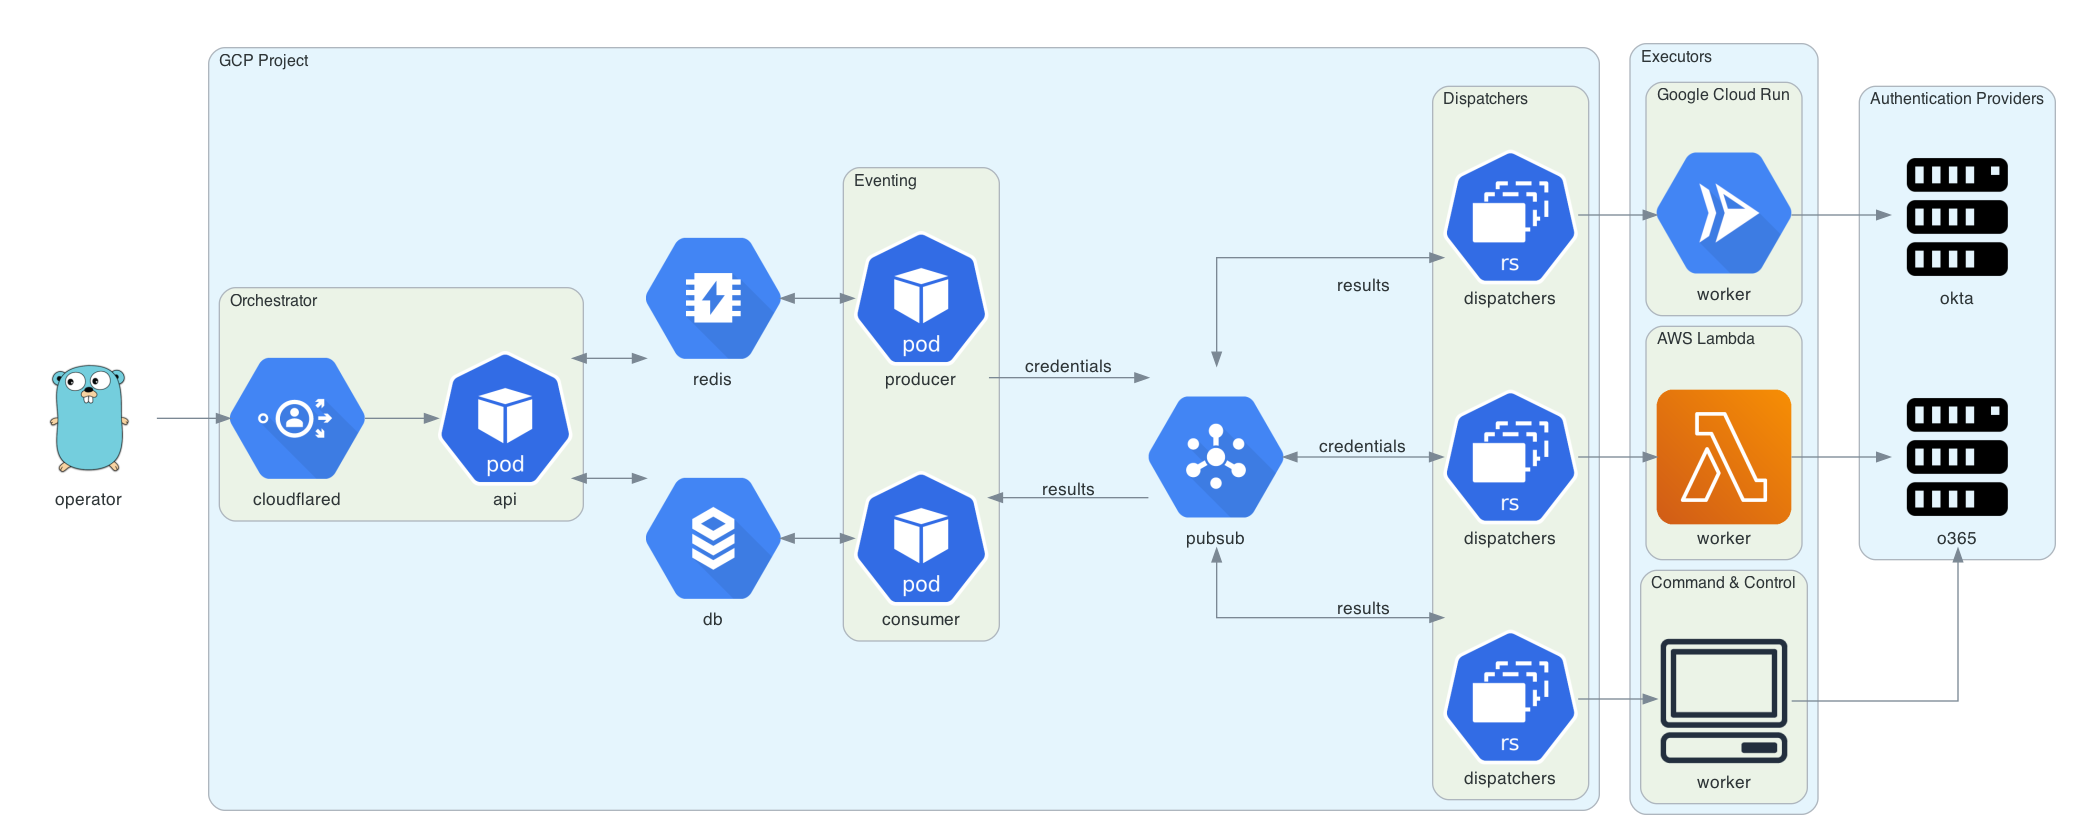 praetorian-inc/trident
Outil automatisé de pulvérisation de mots de passe
 lightspin-tech/red-kube
Émulation d'adversaire Red Team K8S basée sur kubectl
 nixwizard/kube-alien
Outil automatisé de test d'intrusion de cluster Kubernetes qui exploite les défauts de configuration dans l'API, Kubelet, etcd et Dashboard pour…
 nightwatchcybersecurity/airflowscan
Liste de contrôle et outils pour renforcer la sécurité d'Apache Airflow