

IPSpinner
 synacktiv/ipspinner
IPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.
password-attacksweb-proxies-interceptionids-ips-evasion+3
123
synacktiv/ipspinnerIPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.
 bloodhoundad/bark
Kit de recherche d'attaques BloodHound
 0xsha/cloudbrute
Découvrez l'infrastructure cloud, les fichiers et les applications d'une cible chez les principaux fournisseurs (AWS, Azure, GCP) grâce à une…
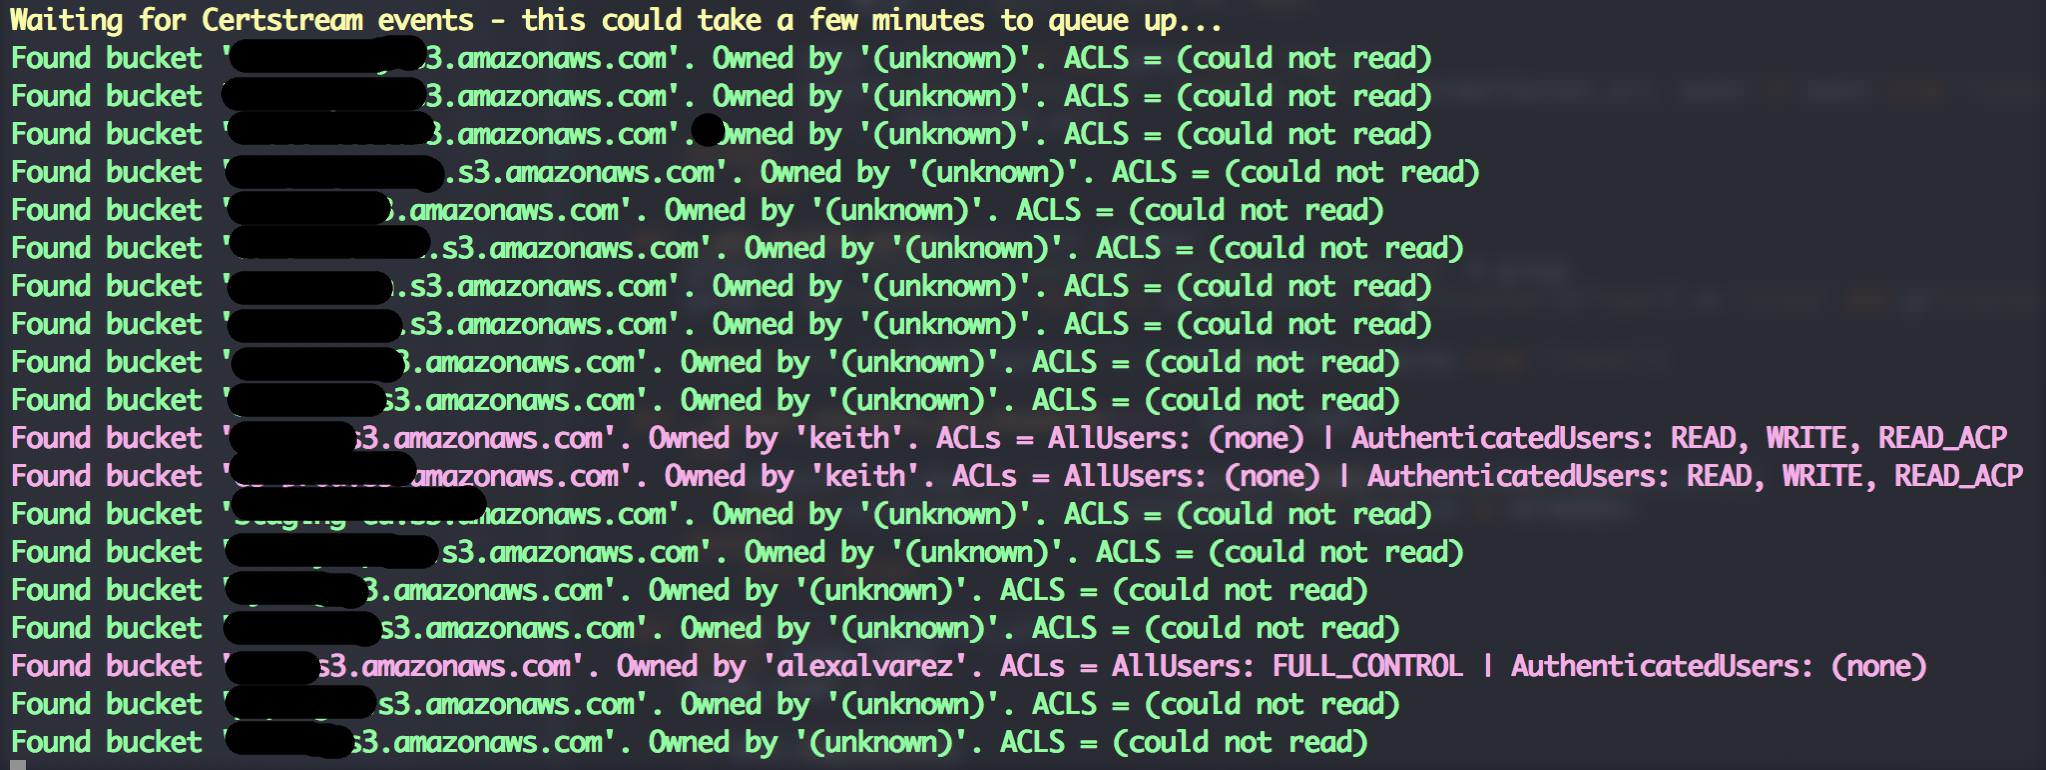 eth0izzle/bucket-stream
Trouvez des buckets Amazon S3 intéressants en surveillant les logs de transparence des certificats.
 t0pcyber/hawk
Outil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles
 trouble-1/vajra
Vajra est un outil basé sur une interface utilisateur (UI) avec plusieurs techniques d'attaque et d'énumération dans l'environnement Azure et AWS de…
 optiv/knockknock
Énumérer les utilisateurs valides dans Microsoft Teams et OneDrive avec une sortie propre.
 emtunc/slackpirate
Outil d'énumération et d'extraction pour Slack - extraire des informations sensibles d'un espace de travail Slack
 redhuntlabs/kubestalk
Outil de découverte de la surface d'attaque Kubernetes en boîte noire qui sonde les clusters non sécurisés, les tableaux de bord exposés et les…
 redhuntlabs/awesome-asset-discovery
Liste sélectionnée de ressources pour la découverte d'actifs et la reconnaissance de la surface d'attaque, couvrant l'énumération de sous-domaines,…
 quahac/azure-ad-password-checker
# Vérificateur de mots de passe Azure AD
 matanolabs/matano
Lac de données de sécurité open source pour la chasse aux menaces, la détection et la réponse, et l'analyse de cybersécurité à l'échelle du pétaoctet…
 domain-protect/domain-protect
OWASP Domain Protect - prévenir le détournement de sous-domaines
 cyberark/skyark
SkyArk aide à découvrir, évaluer et sécuriser les entités les plus privilégiées dans Azure et AWS
 rvrsh3ll/tokentactics
Ensemble d'outils de manipulation de jetons JWT Azure
 christophetd/adaz
:wrench: Déployez des laboratoires Active Directory personnalisables dans Azure - automatiquement.
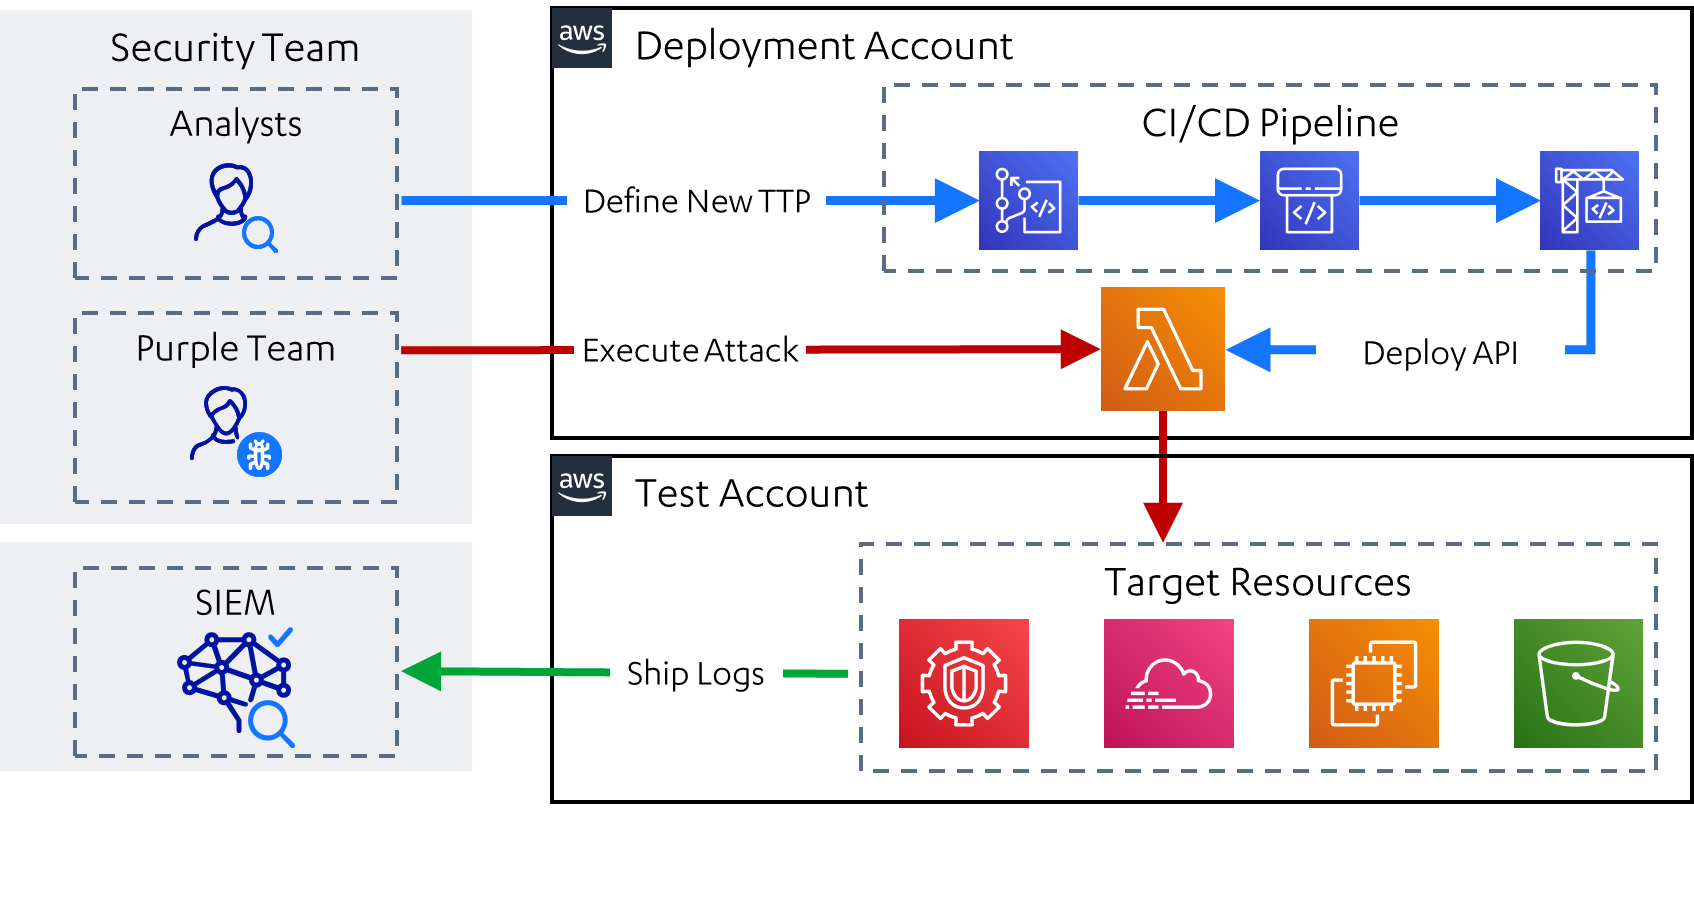 reverseclabs/leonidas
Simulation automatisée d'attaques dans le cloud, avec des cas d'utilisation de détection.
 op7ic/blueteam.lab
Laboratoire de détection Blue Team créé avec Terraform et Ansible dans Azure.