
bucket-brute
 randomrobbiebf/bucket-brute
Outil Tko pour AWS S3
cloud-infrastructure-securityvulnerability-analysisweb-security+3
randomrobbiebf/bucket-bruteOutil Tko pour AWS S3

 roxanne_ardary/securekit
Securekit est un noyau de sécurité agnostique au protocole qui impose une exécution sandboxée et zero-trust pour l'utilisation d'outils par l'IA. Il…
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
Solution open source de gestion des identités et des accès offrant l'authentification unique, la fédération d'utilisateurs et l'authentification…
 liamromanis101/cifswitch-check
Script de détection pour CIFSwitch - CVE-2026-46243
 yakovyakov/cve-2026-31431-mitigation
Outils de détection et d'atténuation pour CVE-2026-31431 (Copy Fail) sur les noyaux Linux. Comprend les scripts Phalanx-CCS et Silent4Labs ainsi…
 resellnom/litespeed-cpanel-cve-2026-54420-fix
Boîte à outils de mitigation défensive et d'audit pour CVE-2026-54420 dans le plugin LiteSpeed cPanel, fournissant la détection de liens symboliques,…
 astraljays/traditionaljay
Boutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
 niclas-zone/ci/trivy
Composant GitLab CI pour le scan Trivy
 dshamany/privatesphare
Une application de partage de fichiers chiffrés au repos avec plusieurs clients qui cherchent à partager de manière privée, sans pistage.
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
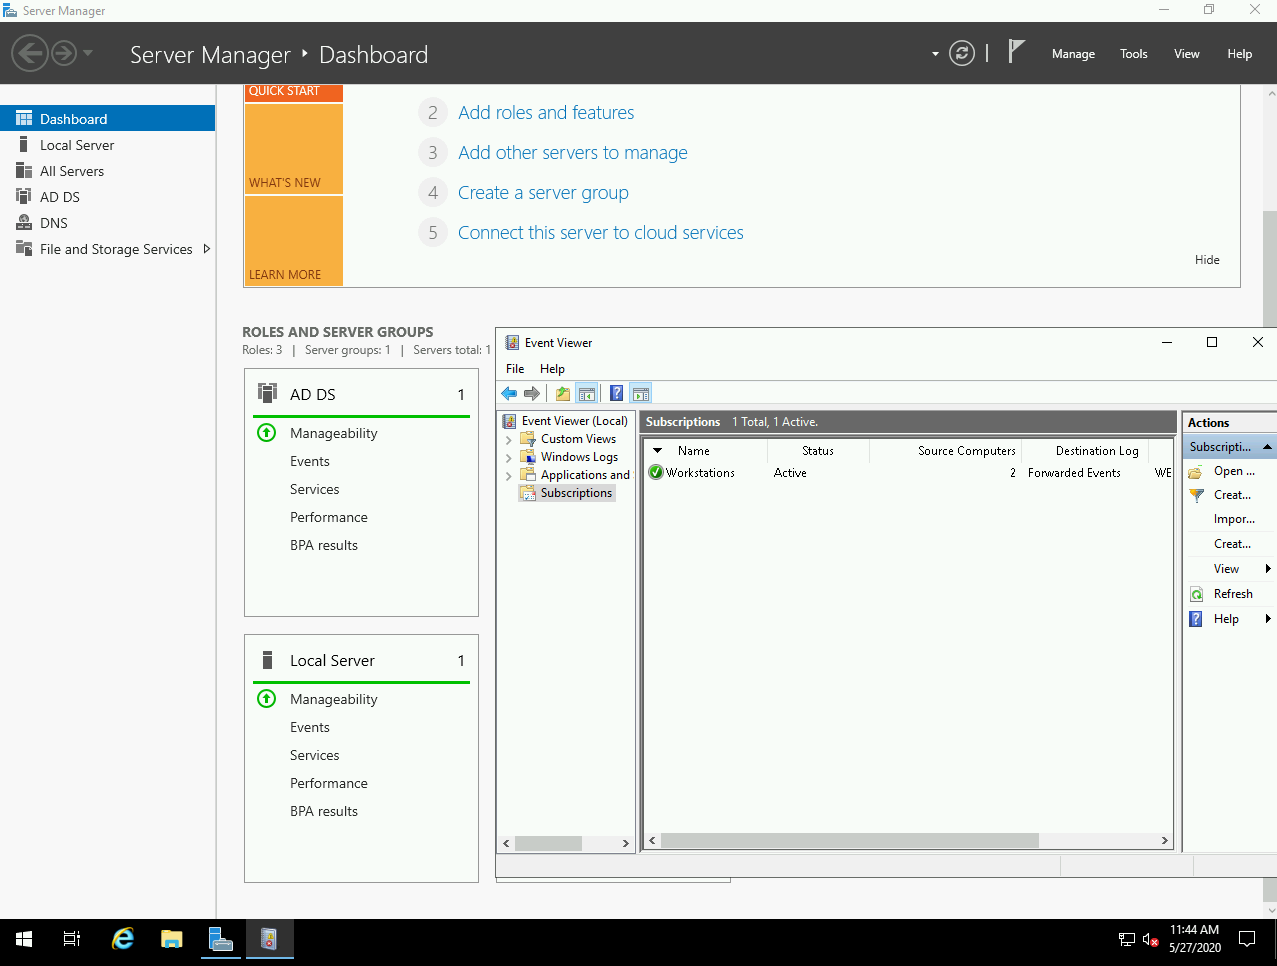 christophetd/adaz
:wrench: Déployez des laboratoires Active Directory personnalisables dans Azure - automatiquement.
 domain-protect/domain-protect
OWASP Domain Protect - prévenir le détournement de sous-domaines
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
 synacktiv/mindmaps
Mindmap Azure pour tests de pénétration
 expl0itabl3/check_mdi
Script Python pour énumérer les domaines Microsoft 365 valides, récupérer le nom du tenant et vérifier la présence d'une instance MDI.
 kvesta/vesta
Un toolkit d'analyse statique des vulnérabilités, de détection de configuration de clusters Docker et Kubernetes, basé sur la pénétration réelle du…
 treebuilder/aad-sso-enum-brute-spray
POC de la récente vulnérabilité de brute-force de mots de passe d'Azure Active Directory de SecureWorks