

AzureRedOps
 mr-un1k0d3r/azureredops
Azure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.
phishing-toolsprivilege-escalationreconnaissance+8
180
mr-un1k0d3r/azureredopsAzure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.
 kstenerud/yoloai
Votre agent est un risque de sécurité, alors traitez-le comme tel. yoloAI maîtrise le sandboxing des agents IA.
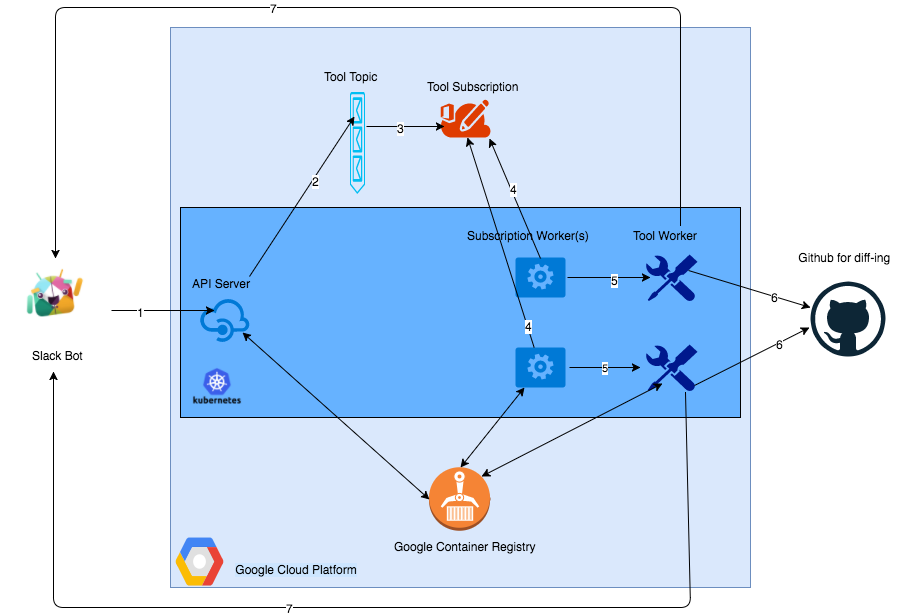 anshumanbh/kubebot
Un Slackbot de test de sécurité construit avec un backend Kubernetes sur la Google Cloud Platform
 microsoft/igvm
Bibliothèque Rust et spécification de format pour la création et le chargement de fichiers Independent Guest Virtual Machine (IGVM), prenant en…
 iknowjason/bluecloud
Cyber Range incluant Velociraptor + système HELK avec une VM Windows pour les tests de sécurité et la R&D. Support Terraform pour Azure et AWS.

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !
 hikari-systems/slater
Graphdb à faible empreinte mémoire avec prise en charge de Bolt+tls, chiffrement au repos et vecteurs conçus pour les cas d’utilisation de graphes en…
 hybridbrothers/hunting-queries-detection-rules
Le but de ce dépôt est de partager des requêtes KQL pour aider à identifier les mauvaises configurations de sécurité, rechercher des modèles…
 xenoncyber/envy
Un outil basé sur le terminal pour la gestion de secrets avec prise en charge à la fois de tui et de cli
 0xrlawrence/pribado
Plateforme de confidentialité zero-knowledge pour la gestion confidentielle de clés API, coffre-fort chiffré et chat sécurisé. Conçue sur les TEE…
 masahiro331/kube-trivy
Trivy pour Kubernetes
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 rootsecdev/microburstsecretshunter
Analyse les dumps de domaines Azure exportés à la recherche de mots de passe en clair, de chaînes de connexion, de clés de stockage et d'autres…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Plateforme de flux de données automatisée pour traiter et distribuer des données, avec suivi de provenance intégré, configuration sécurisée et…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Serveur de messagerie Java modulaire prenant en charge IMAP, SMTP, POP3 et JMAP avec déploiement Docker, architecture distribuée et gestion en ligne…
 istenrot/centos-dirty-cow-ansible
Playbook Ansible automatisant l'atténuation de CVE-2016-5195 (Dirty COW) sur CentOS/Scientific Linux en utilisant la génération de module noyau…
 nexaiceo/nexus-os
Le Système d'exploitation d'IA agentique gouvernée — Rust + Tauri 2.0 | 65 crates, 658 commandes, 84 pages, 5,029 tests, 10/10 OWASP