aws_exposable_resources

Catalogue organisé des types de ressources AWS pouvant être exposés publiquement, avec des commandes CLI pour créer et auditer les configurations…

Catalogue organisé des types de ressources AWS pouvant être exposés publiquement, avec des commandes CLI pour créer et auditer les configurations…

Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…

Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…

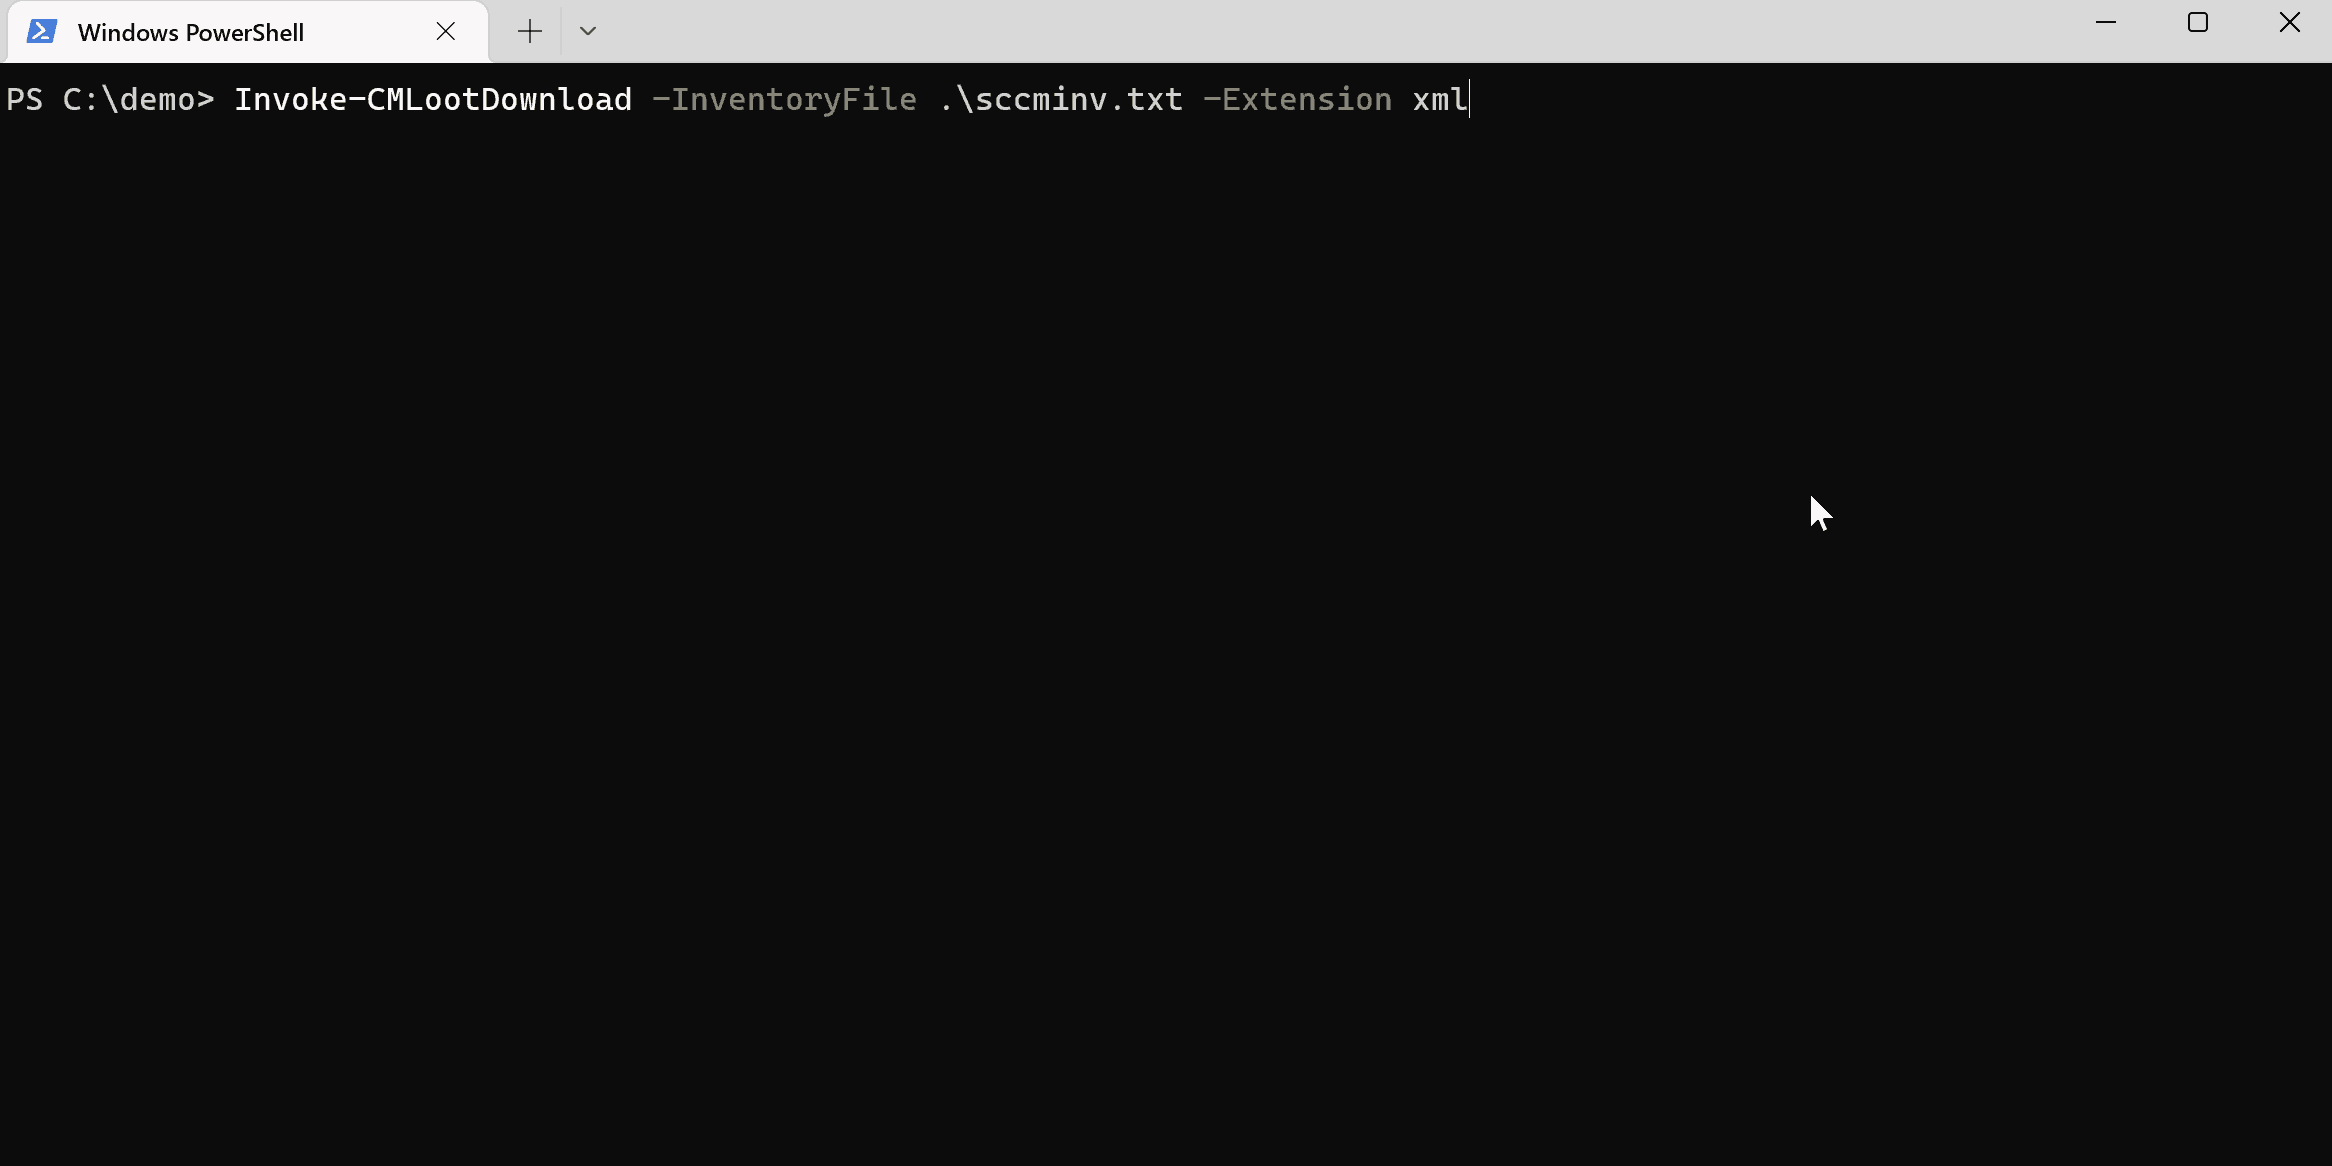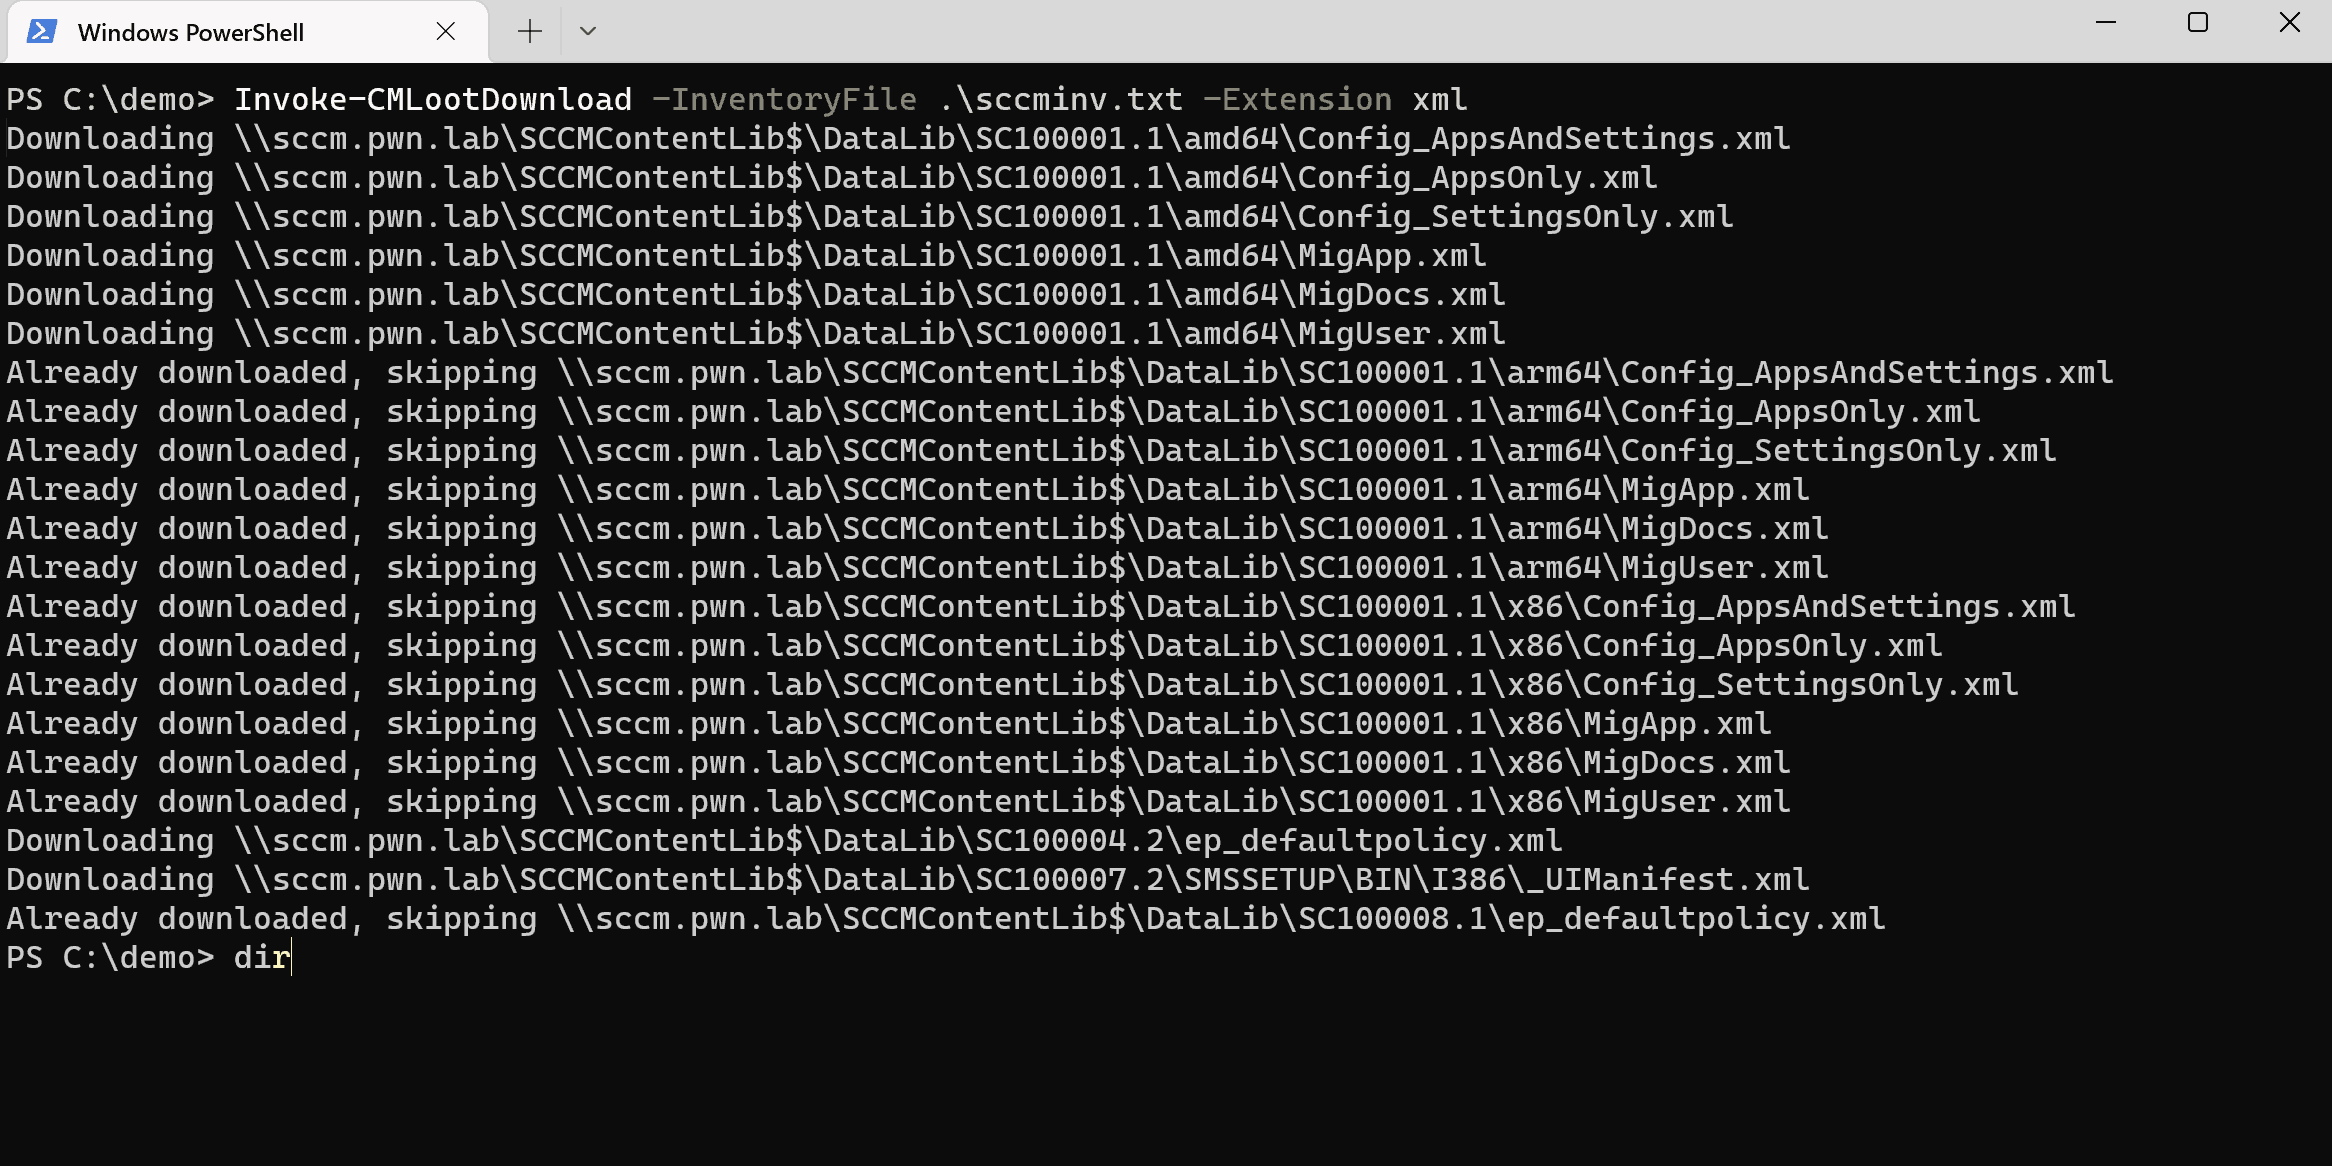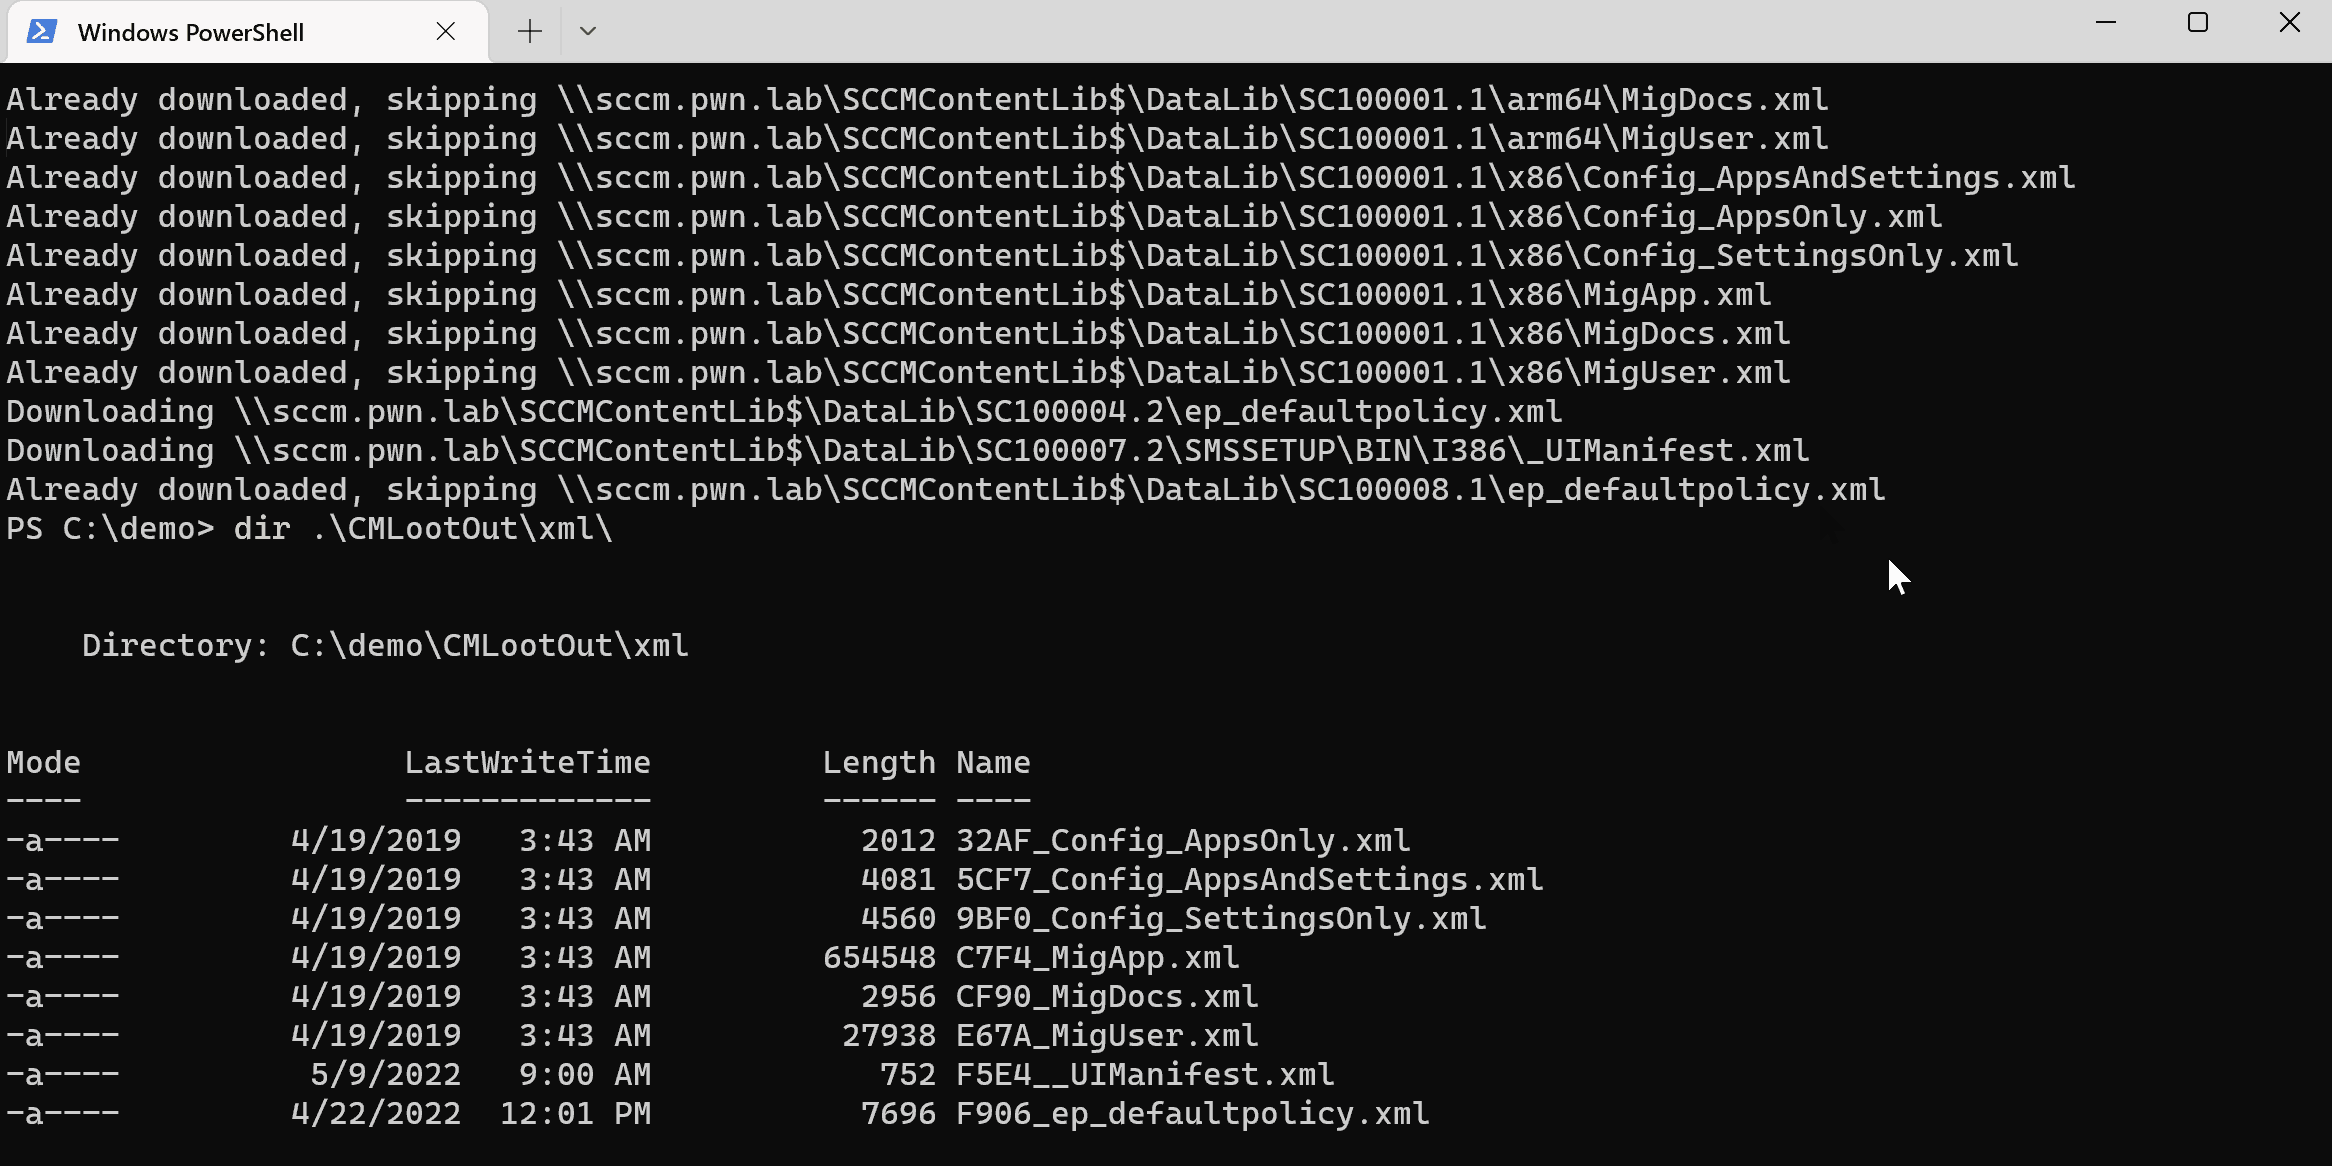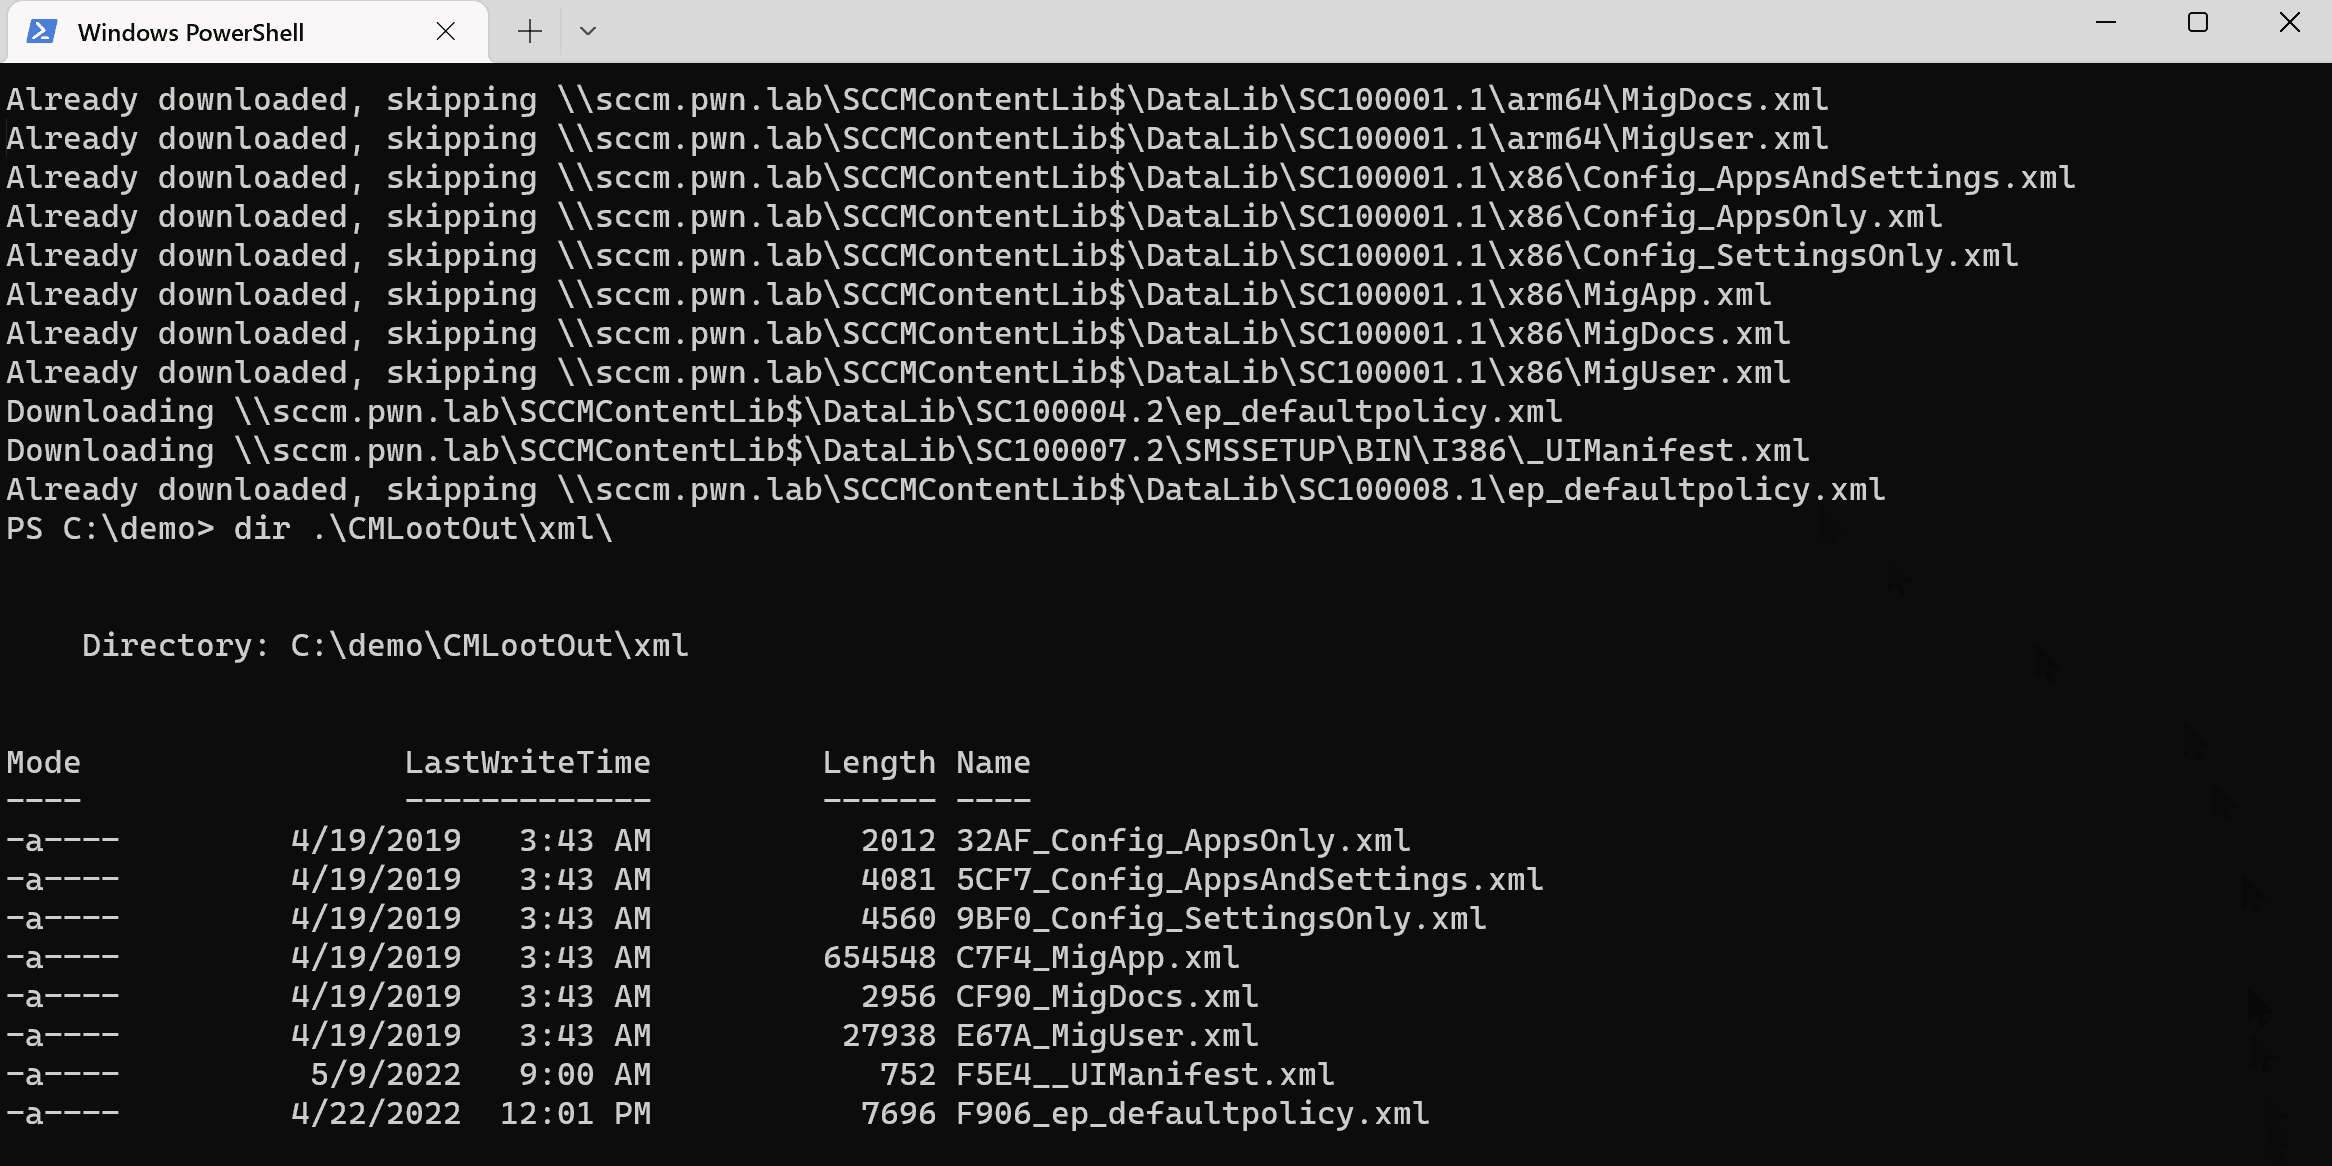
Trouvez des fichiers intéressants stockés sur les partages SMB de (System Center) Configuration Manager (SCCM/CM)

SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS

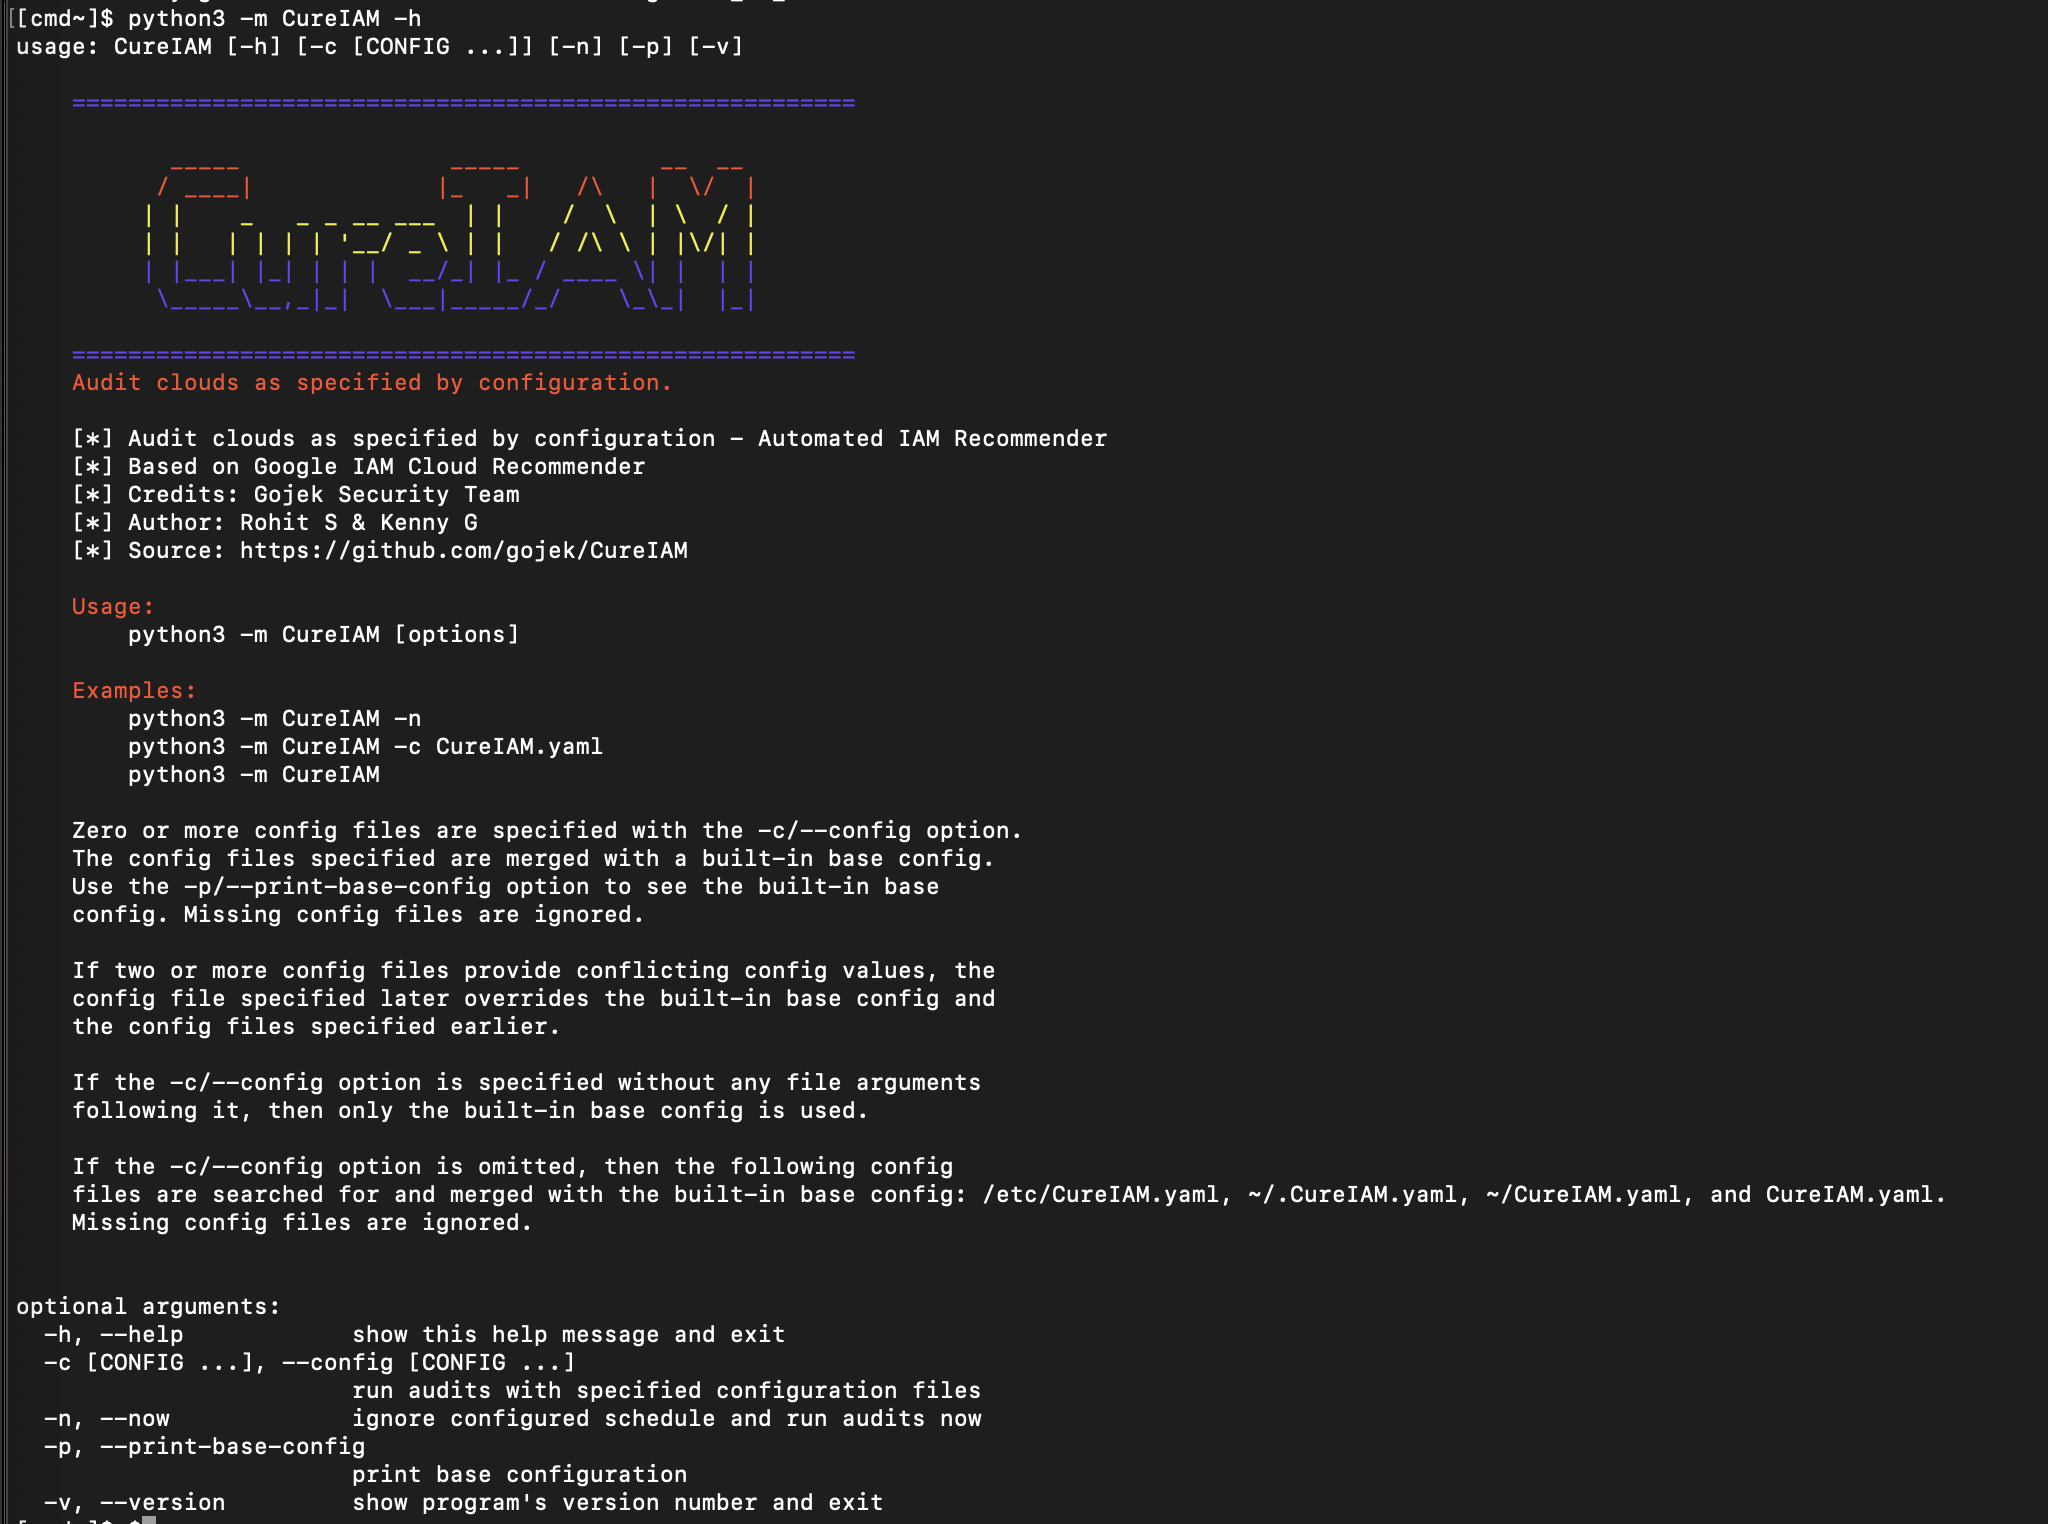
Nettoyer les comptes ayant des permissions excessives dans l'infrastructure GCP à grande échelle.

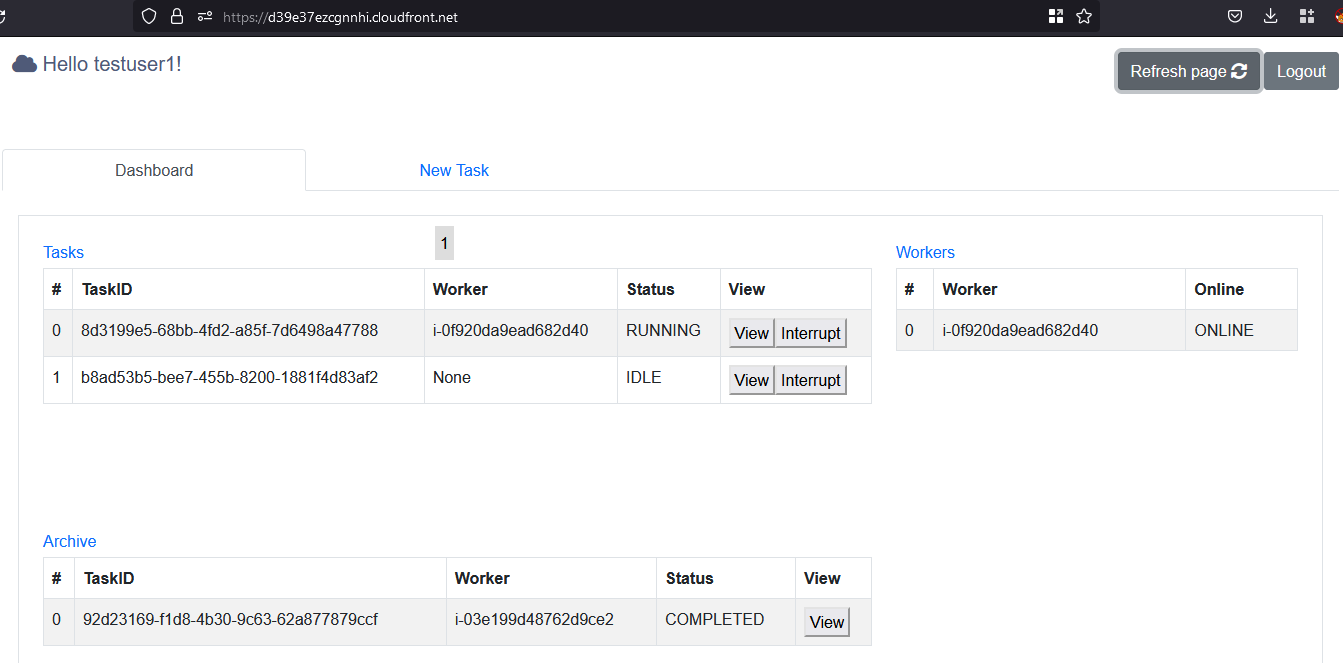
Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…

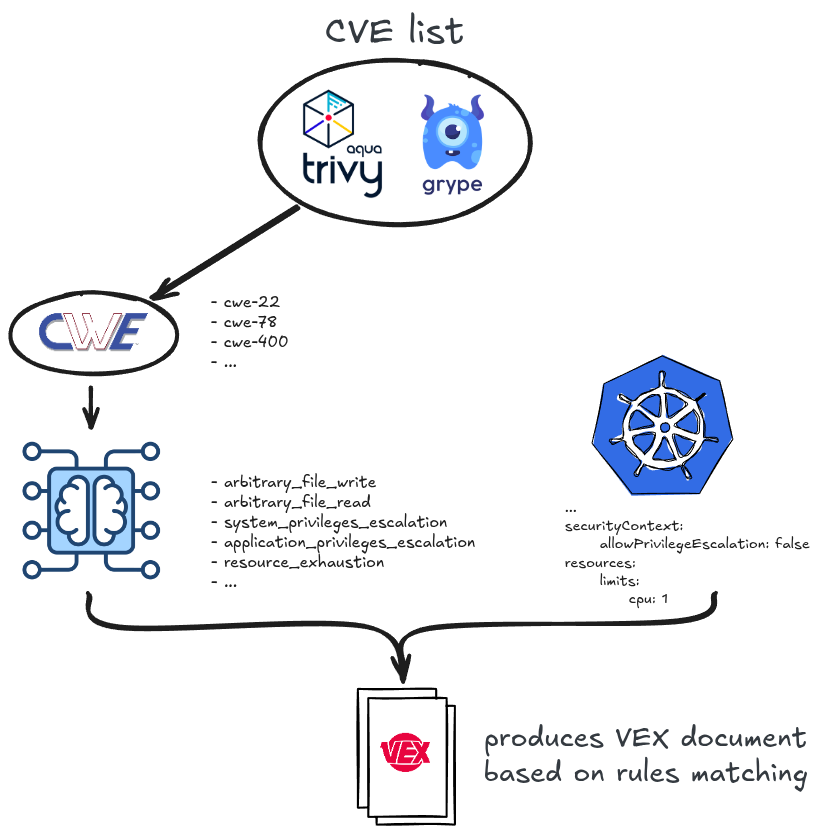
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.

Plugin pour intégrer Trivy à la plateforme Aqua Security afin d'analyser l'IaC, les pipelines et les dépendances à la recherche de vulnérabilités et…

Honeypot SSH/Telnet à interaction moyenne construit avec Cowrie, Loki, Promtail et Grafana - provisionné sur DigitalOcean via Terraform avec un…

Évaluation en lecture seule des informations d'identification d'applications Entra ID : énumère les autorisations Graph, l'Azure RBAC et les données…

Bibliothèque cliente Java pour l'API Kubernetes, permettant la gestion programmatique des clusters, pods, déploiements et autres ressources avec…

Le framework d'infrastructure dynamique pour tout le monde ! Répartissez facilement la charge de travail de nombreux outils de scan, dont nmap, ffuf,…

Outil d'audit de sécurité en boîte noire pour conteneurs : énumère la configuration de sécurité depuis l'intérieur du conteneur cible.

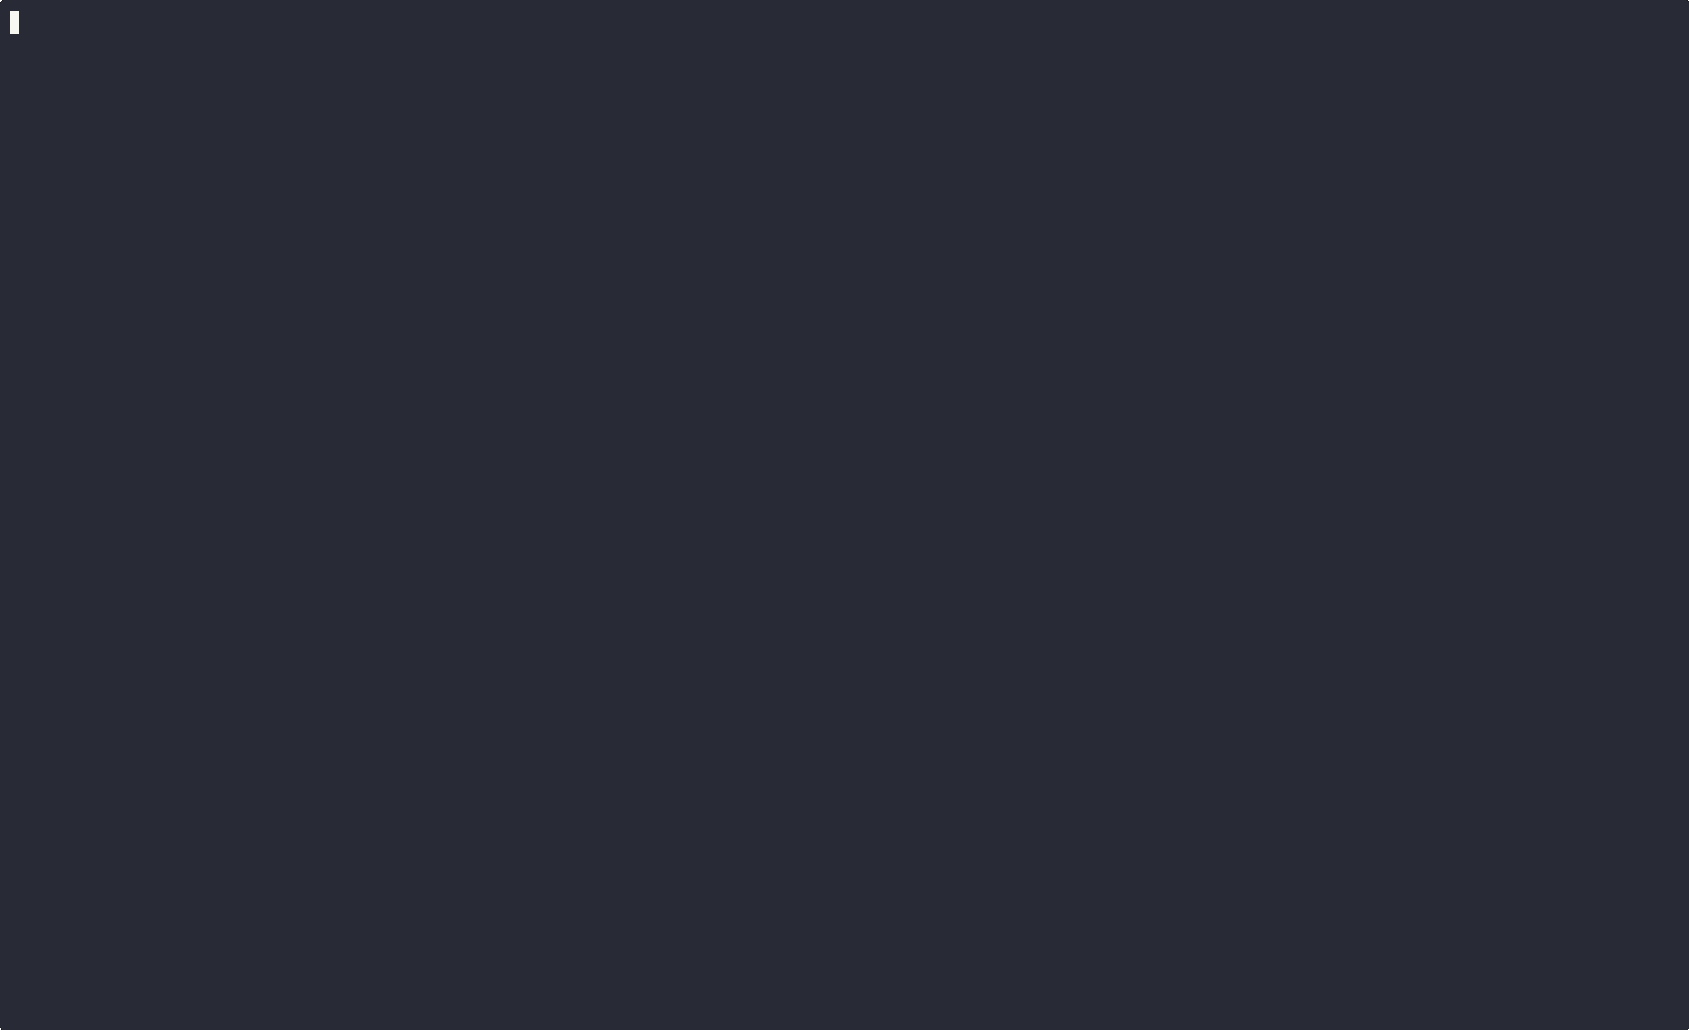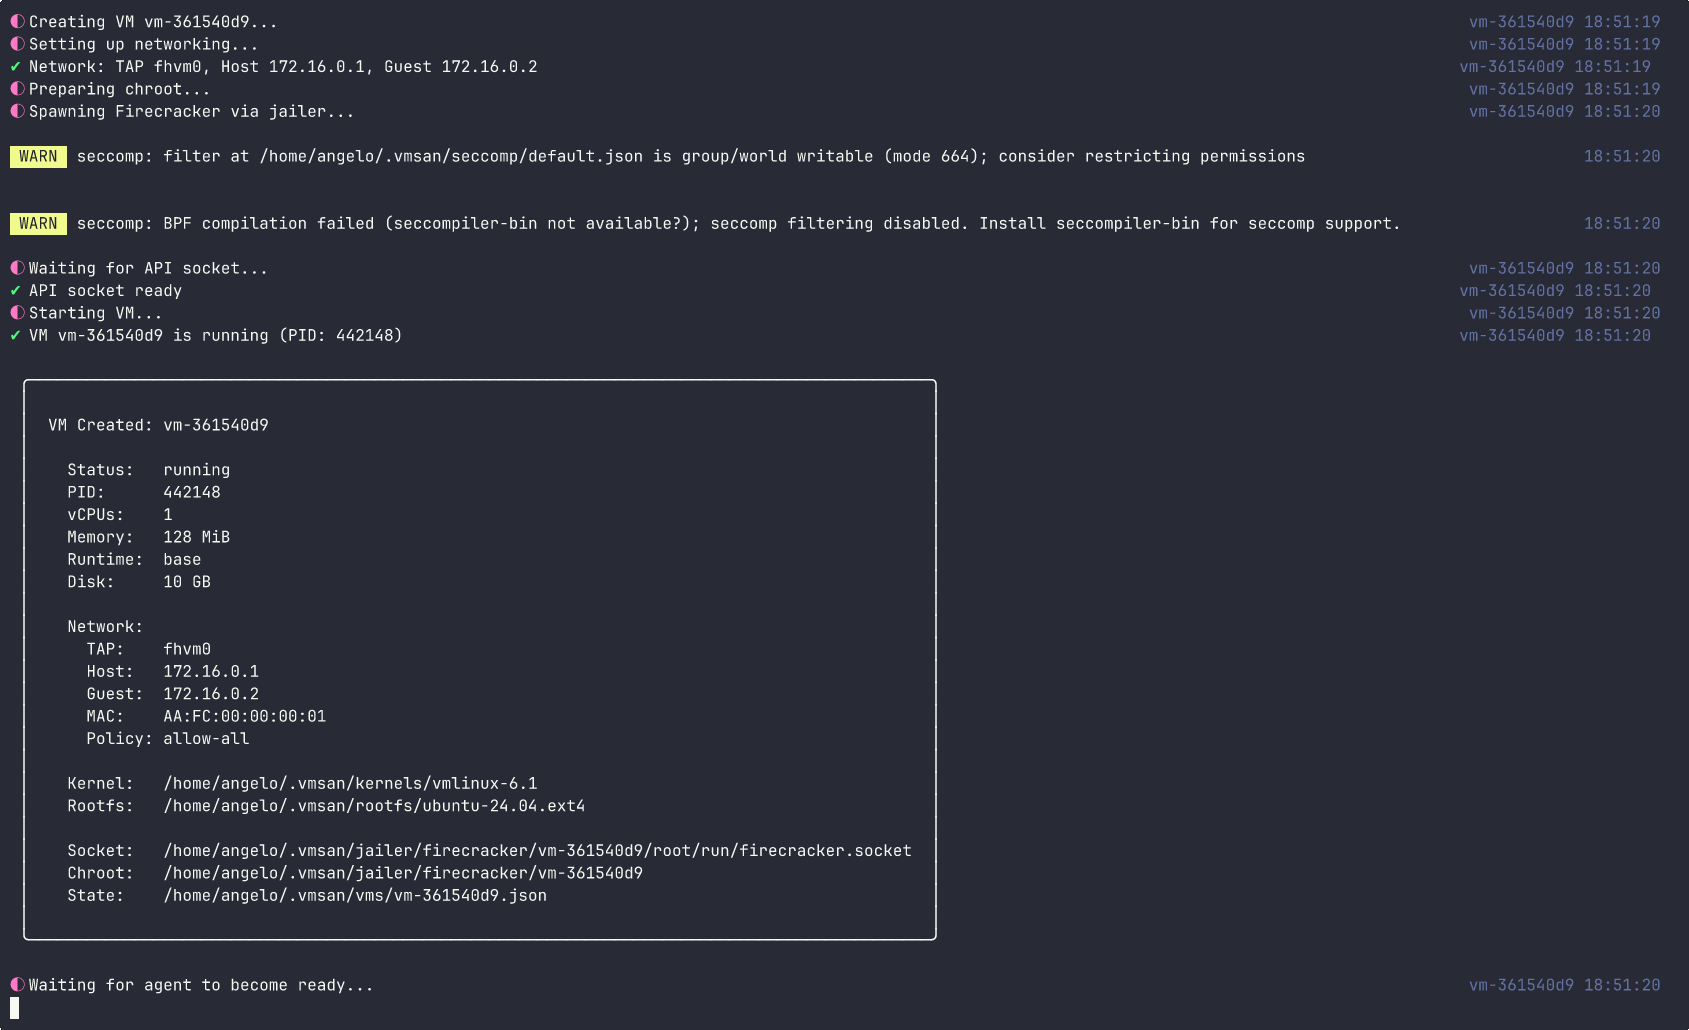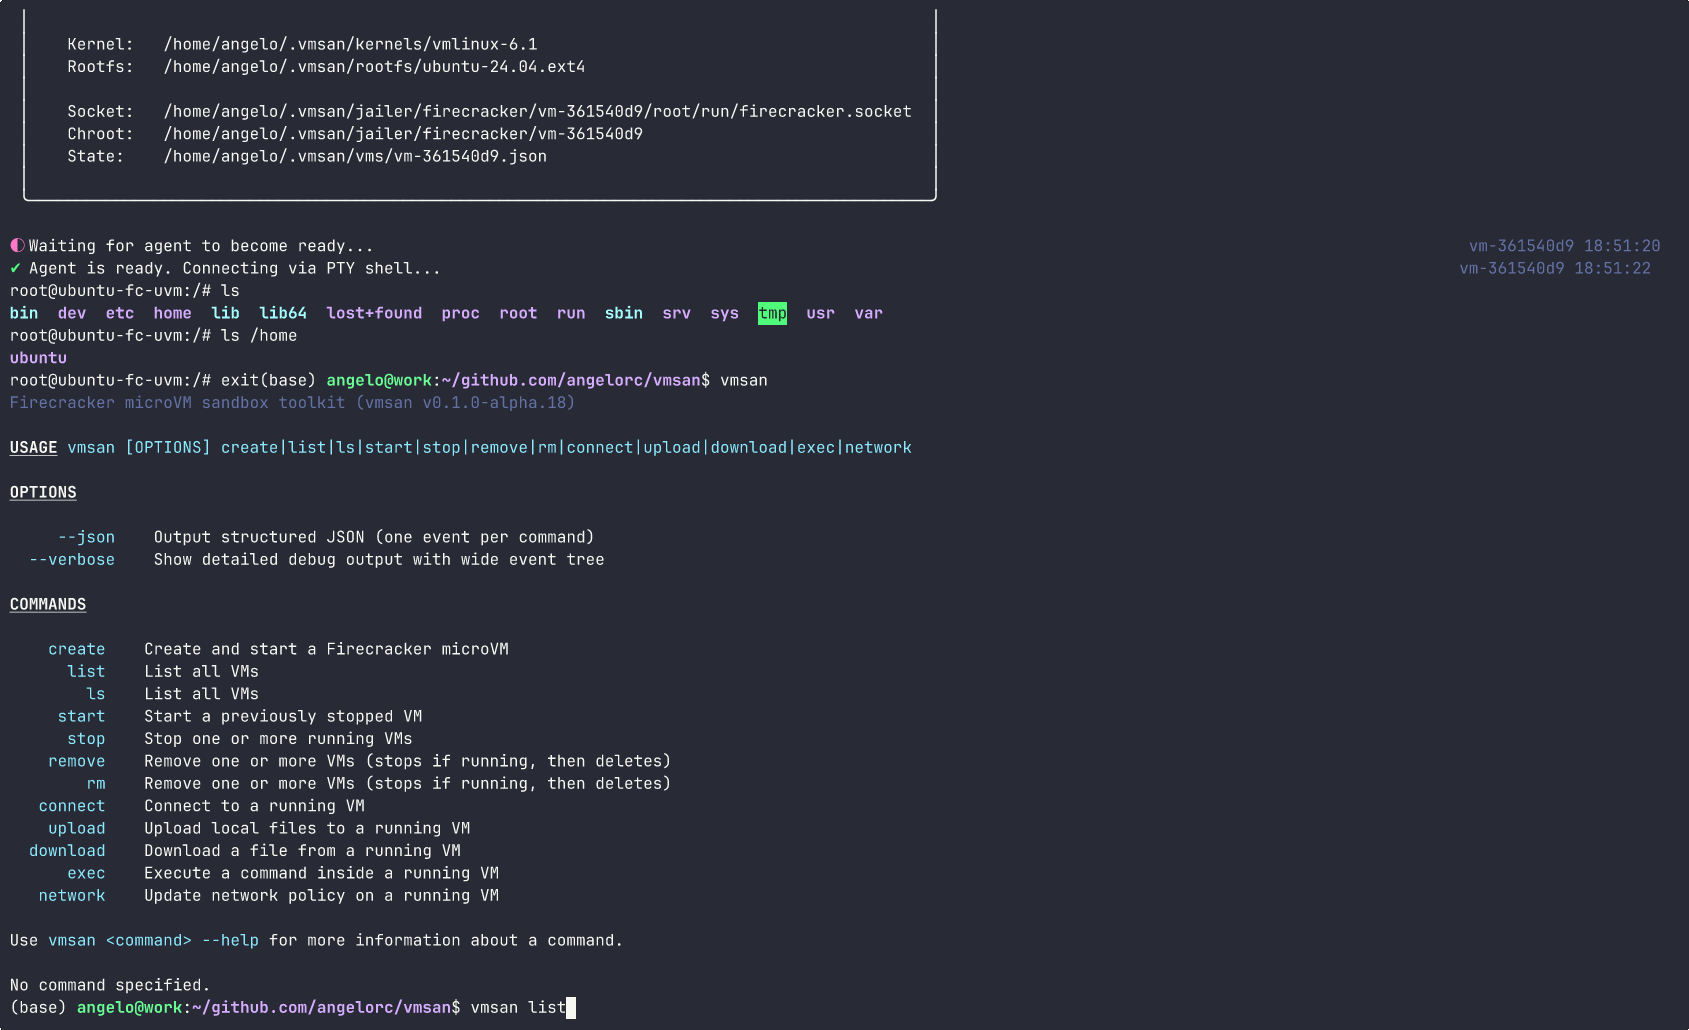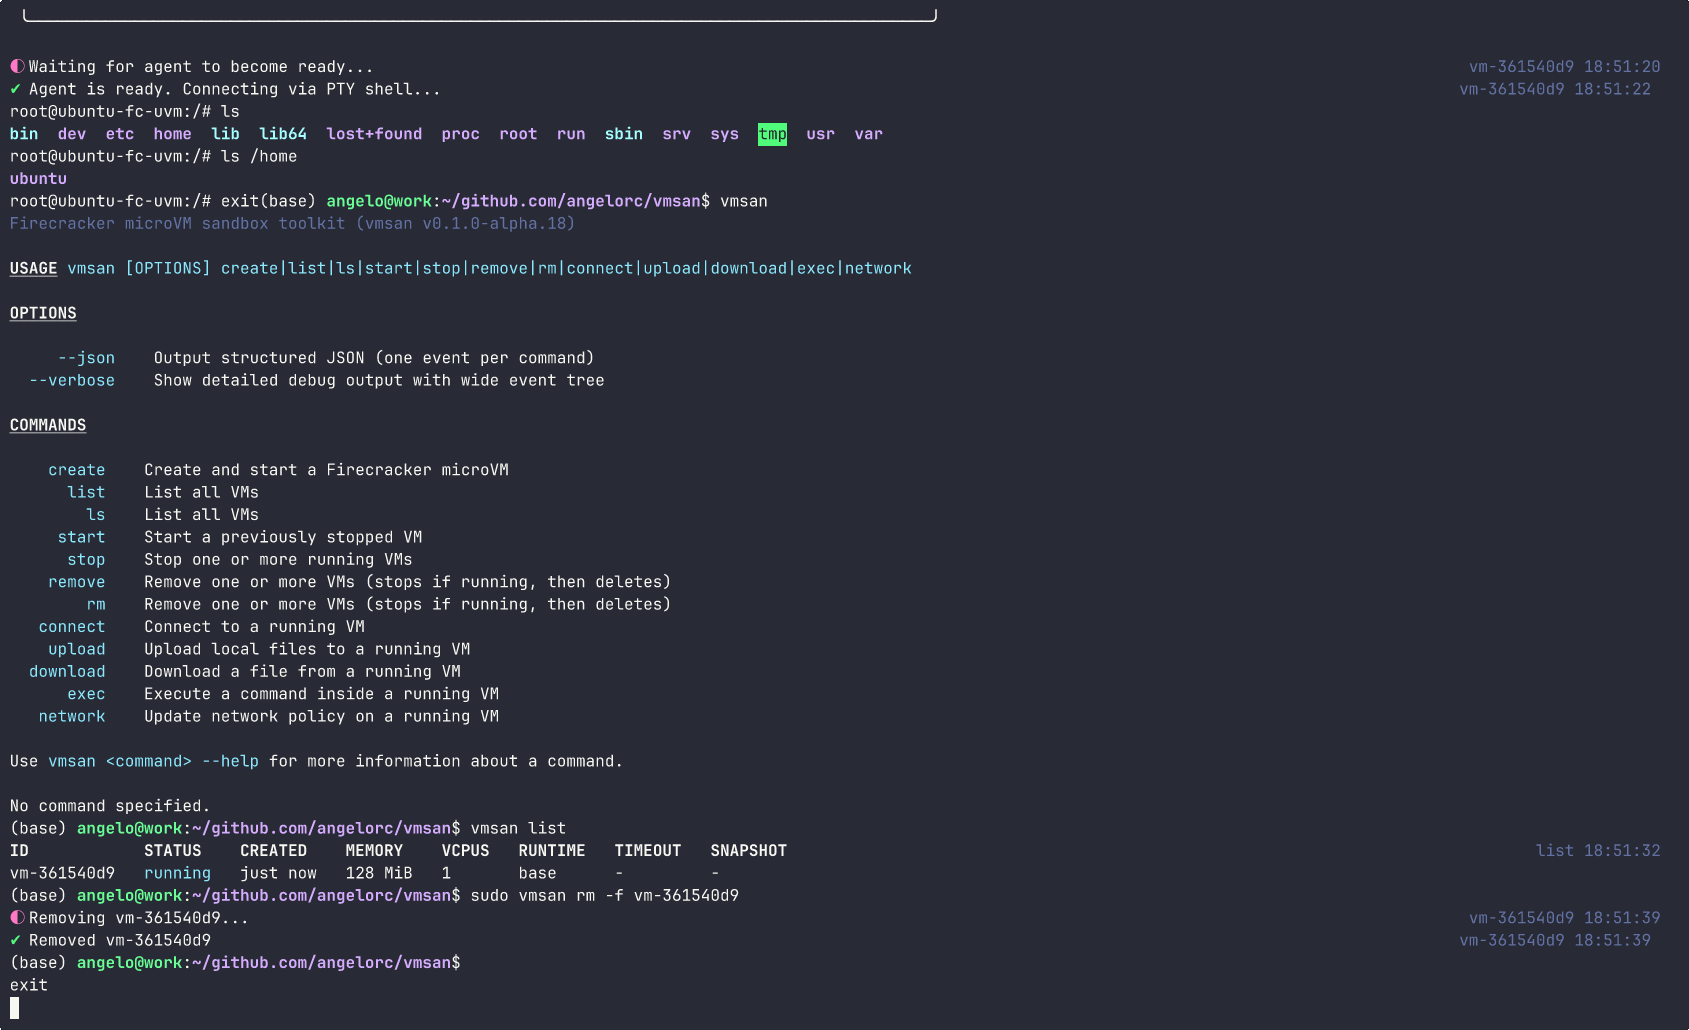
Firecracker simplifié. Déployez des microVM sécurisées en millisecondes, de l'installation au shell interactif en une seule commande.

Ansible playbook pour automatiser l'atténuation de CVE-2023-46747 (RCE non authentifié BIG-IP) en appliquant le script officiel de F5 sur plusieurs…

Outil CLI pour auditer la posture de sécurité Azure, les RBAC, les NSG, le stockage, l'identité et le chiffrement.

OPA Gatekeeper policy de contrainte qui détecte et empêche les clusters Kubernetes d'être vulnérables à CVE-2020-8554, en imposant une configuration…