CVE-2026-31431-mitigation-suite

Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…

Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…

Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…

Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…

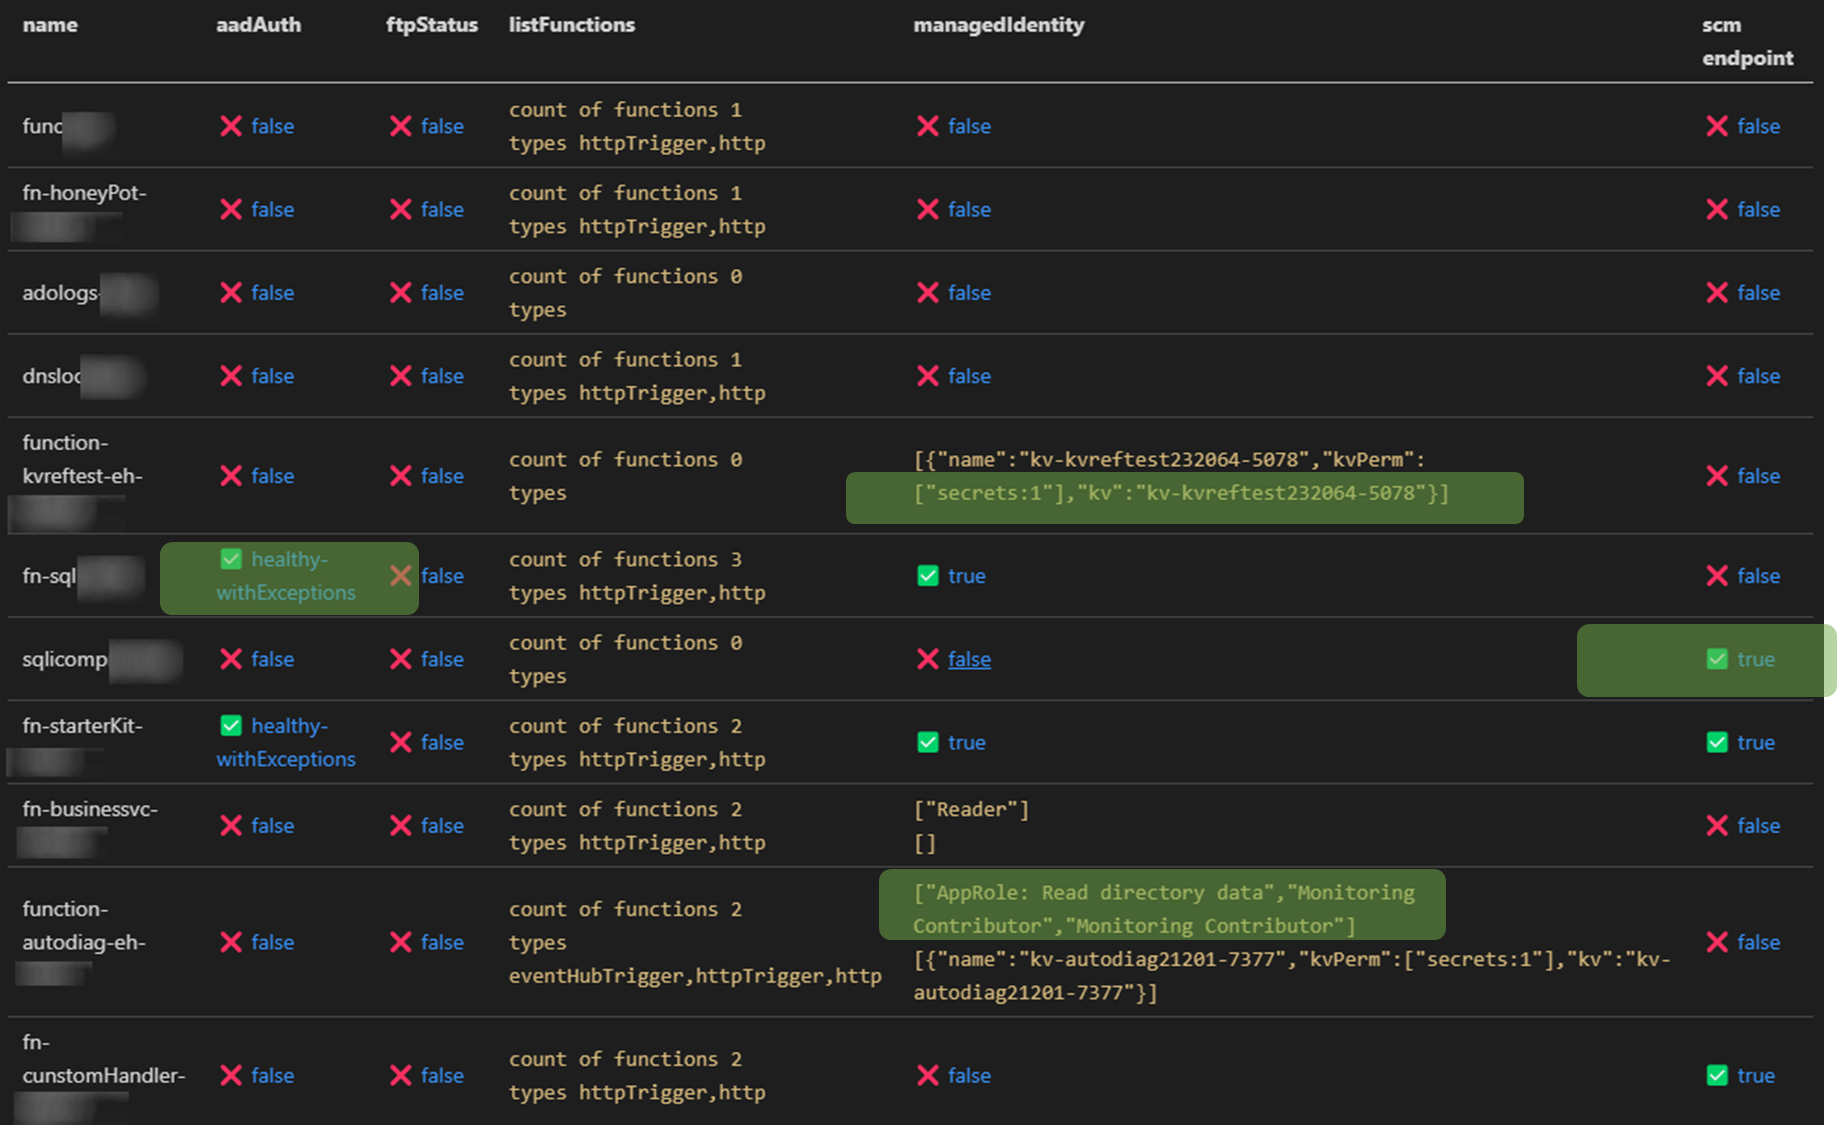
Une collection de scripts pour évaluer la sécurité de Microsoft Azure.

Outil d'audit de sécurité pour environnements AWS

Tâche de correction pour CVE-2018-15686, CVE-2018-16866 et CVE-2018-16888 affectant SystemD dans EL7

Kubernetes DaemonSet pour détecter et corriger CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — LPE algif_aead via la liste noire de modprobe

SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…

DaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)

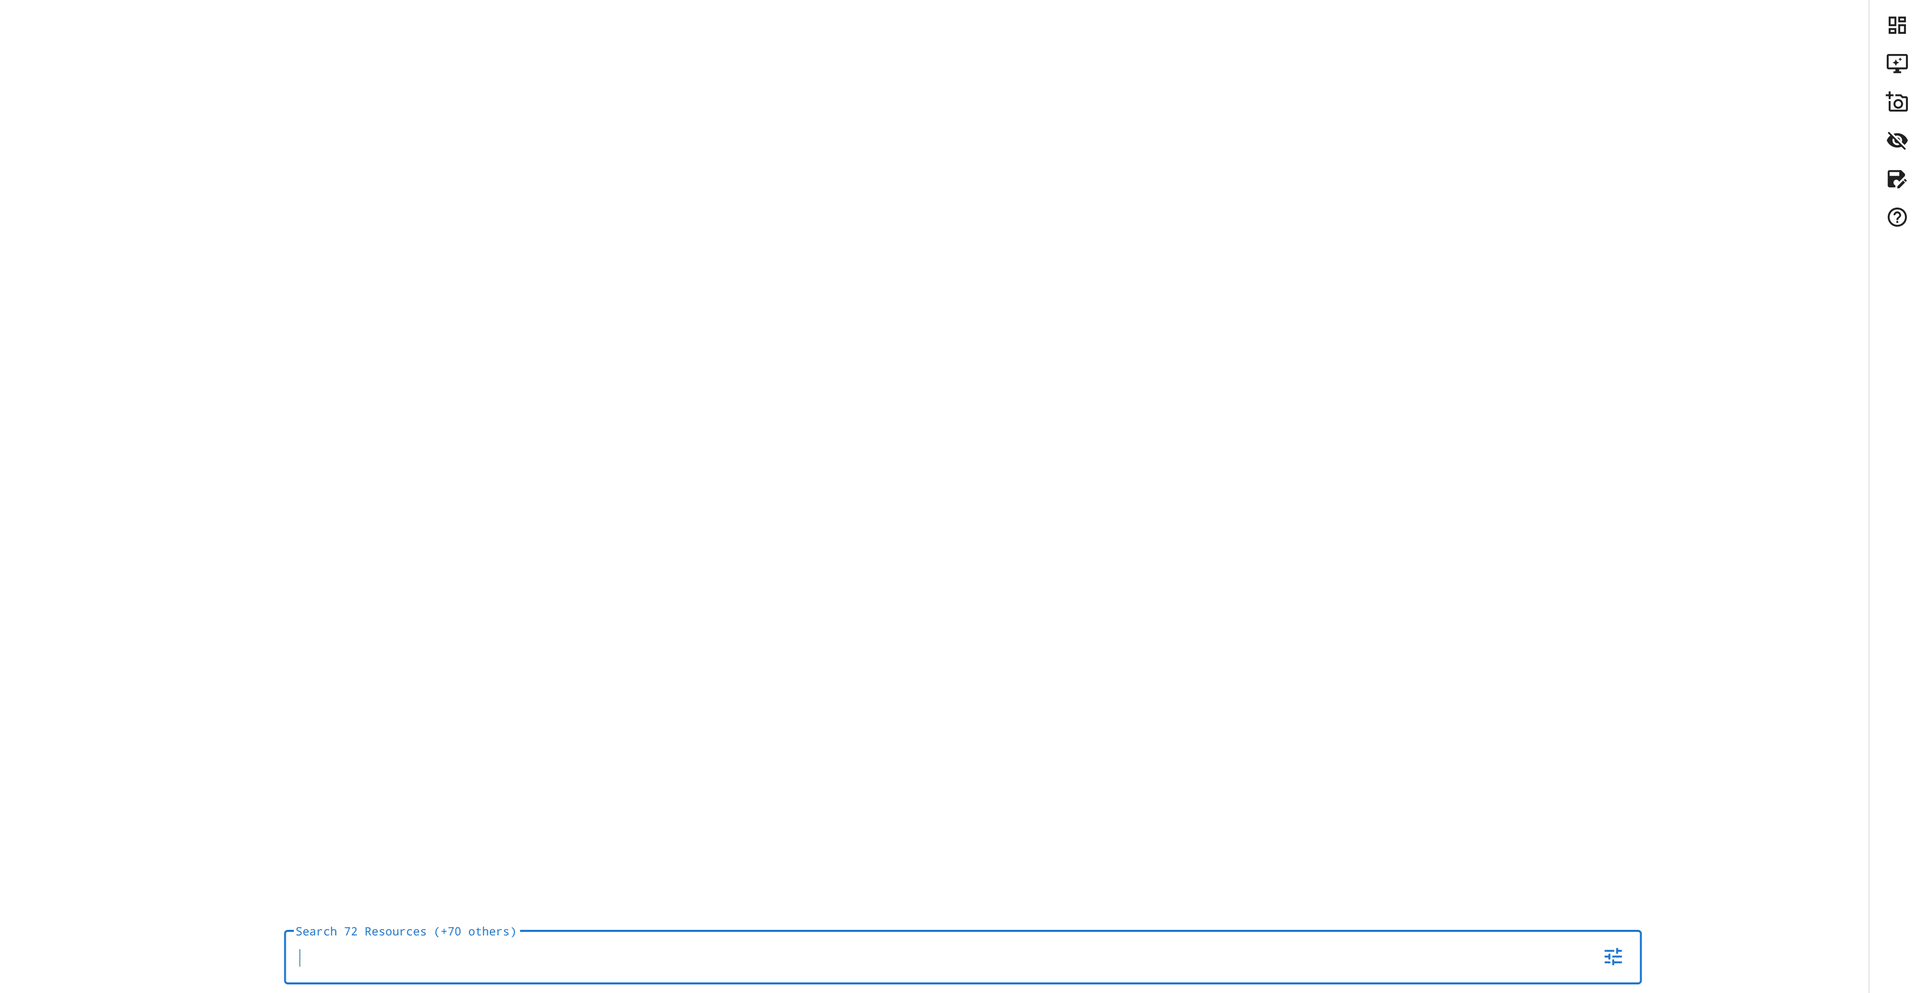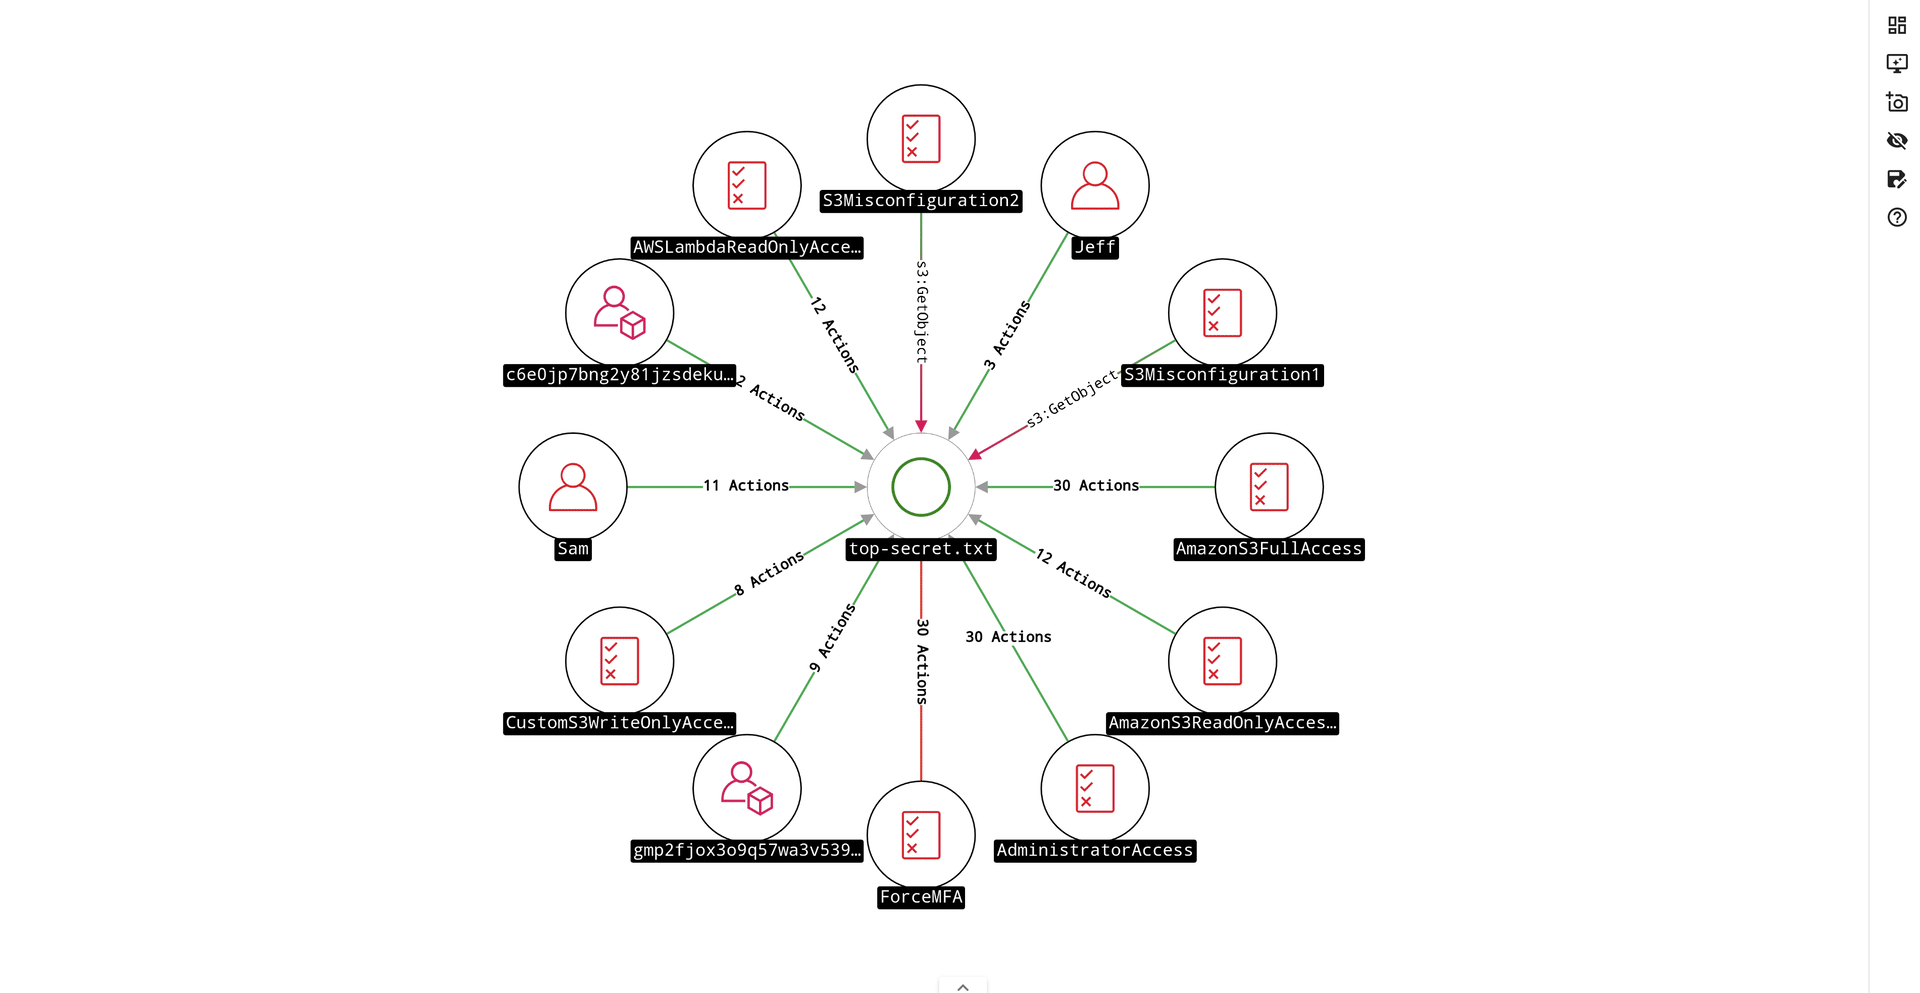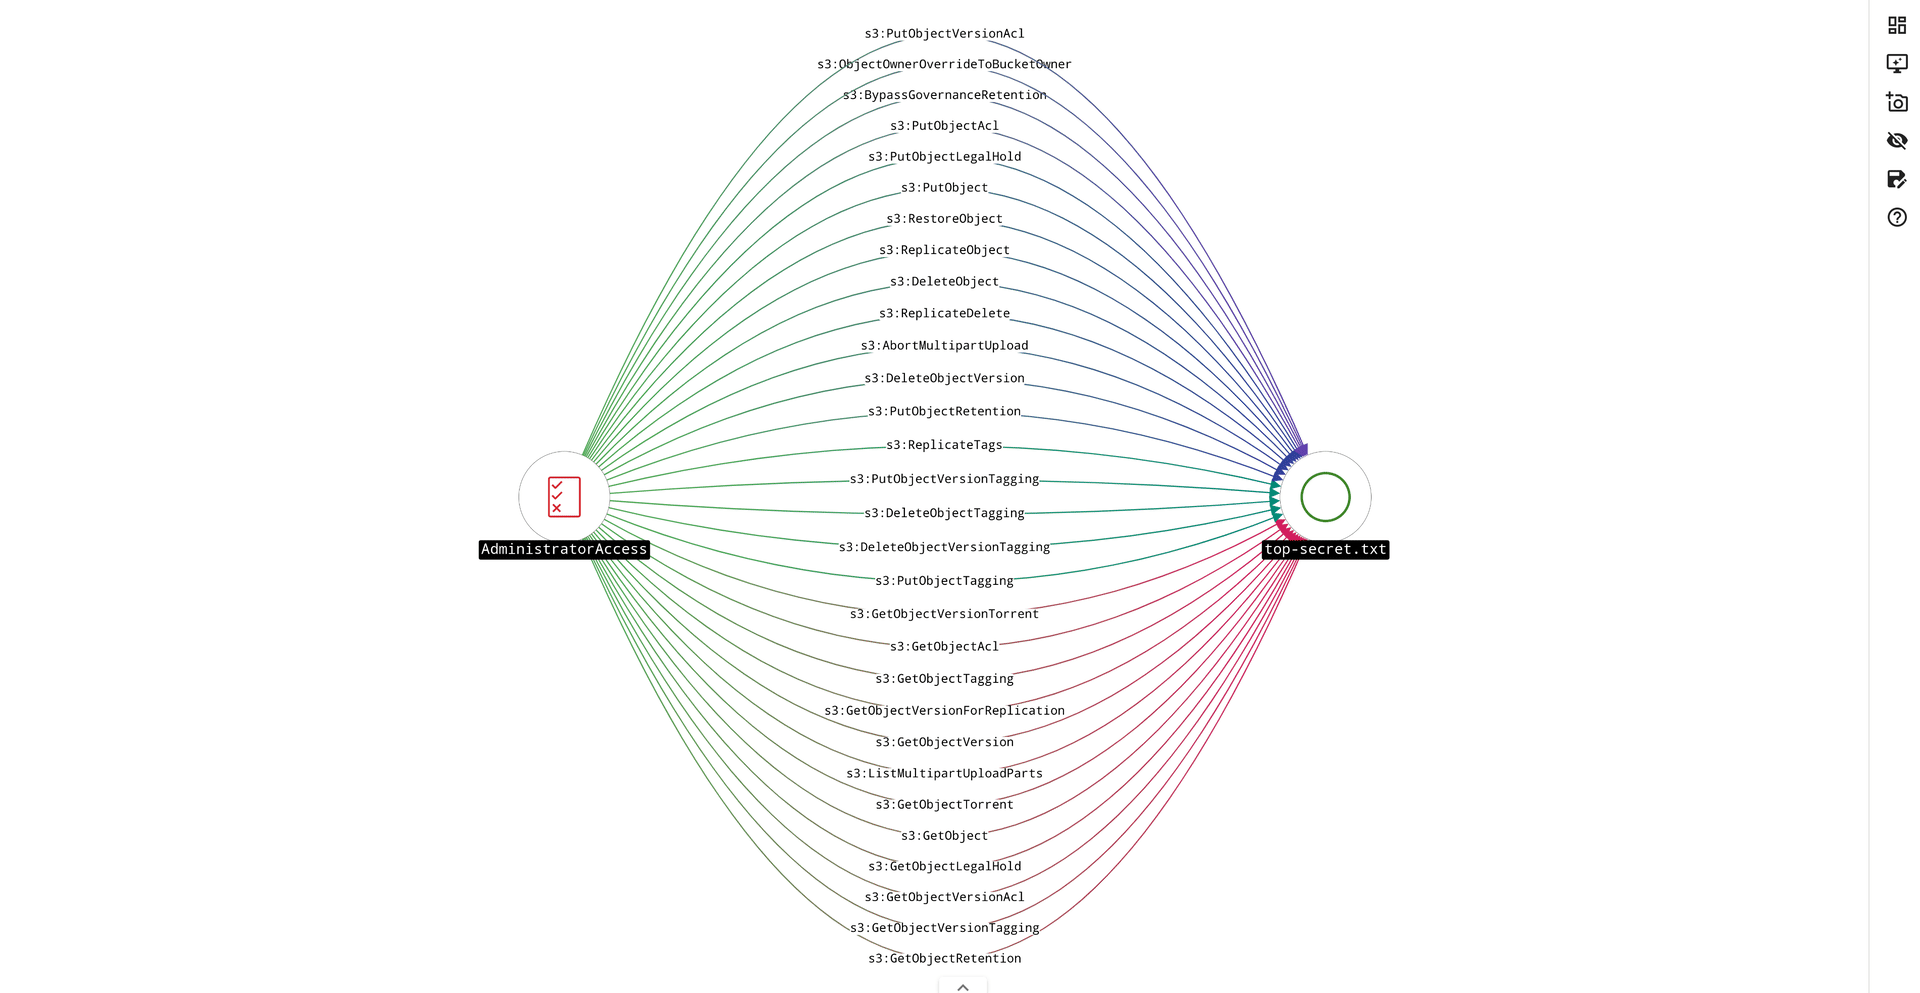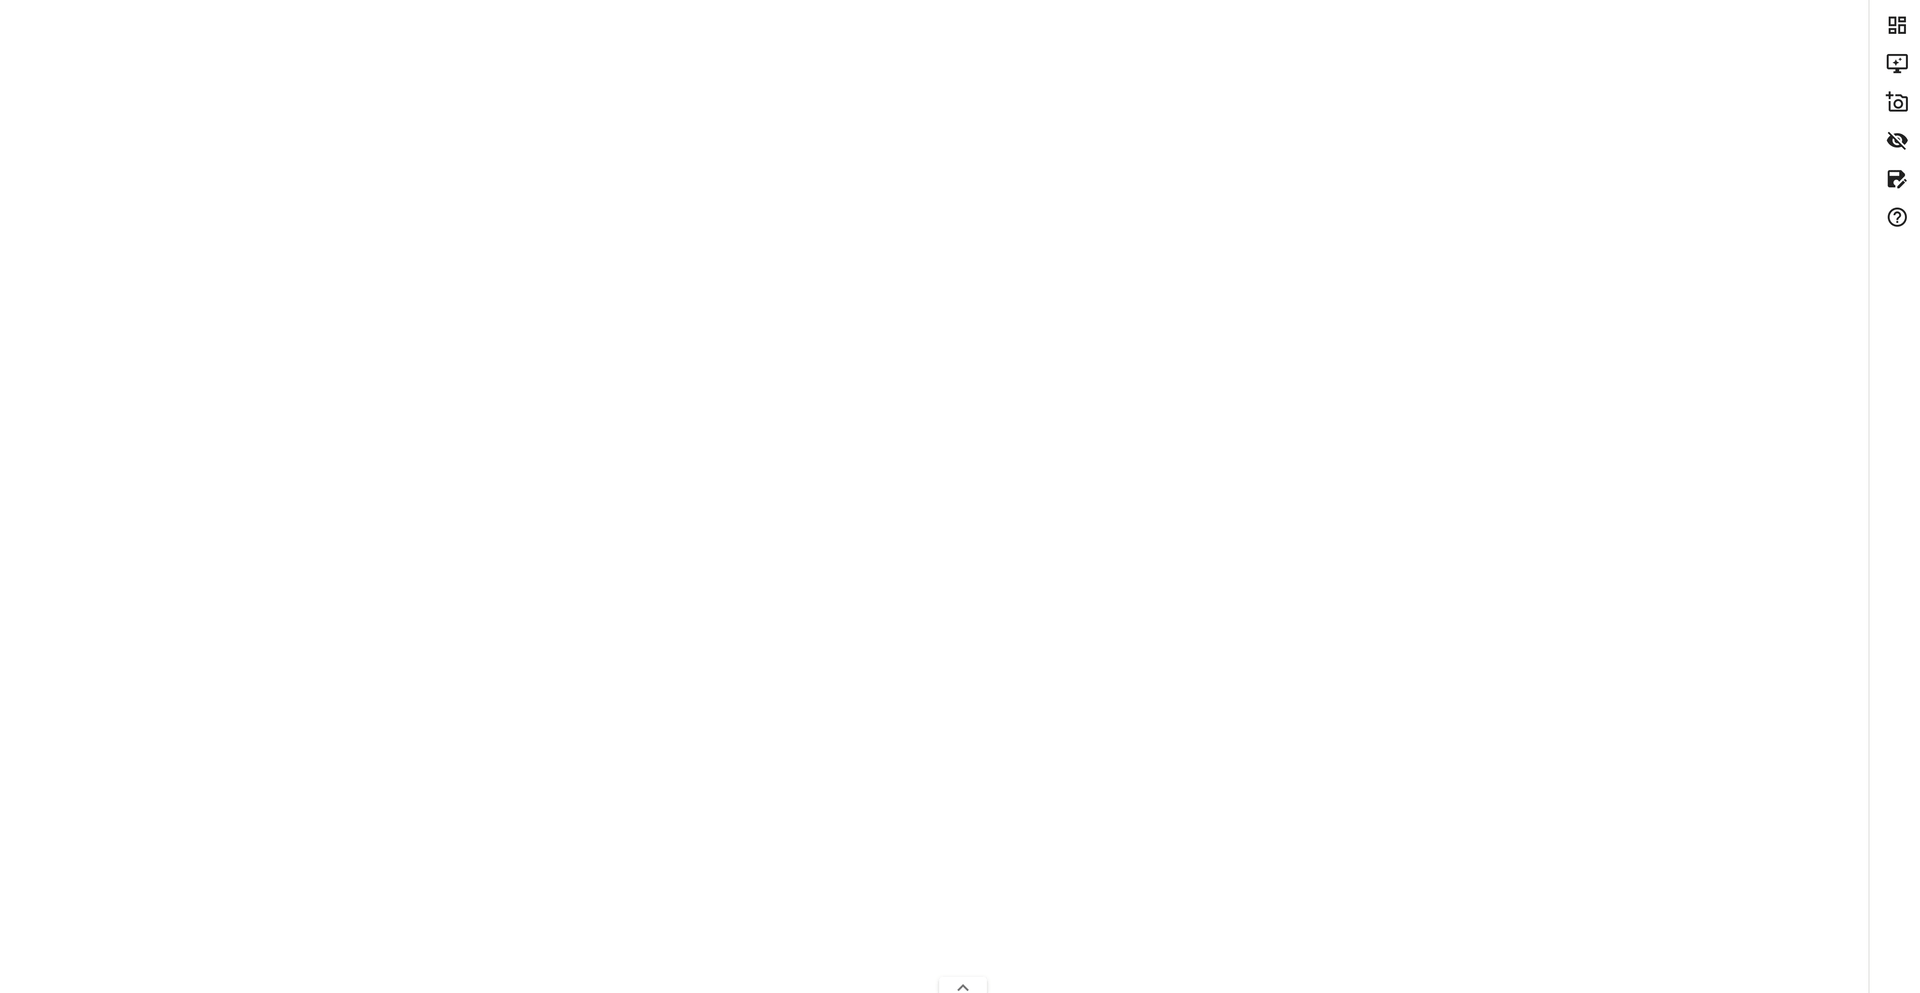
Un outil basé sur des graphes pour visualiser les accès effectifs et les relations entre ressources dans les environnements AWS.

une application serverless sacrément vulnérable

Un équilibreur de charge de couche 4 horizontalement évolutif avec retour direct du serveur (DSR) pour Linux, utilisant XDP/eBPF.

Déployez des agents de codage IA auto-hébergés (OpenClaw, Claude Code, Codex) dans votre compte AWS avec CloudFormation, des profils IAM et un…

ArmourBird CSF - Cadre de sécurité des conteneurs

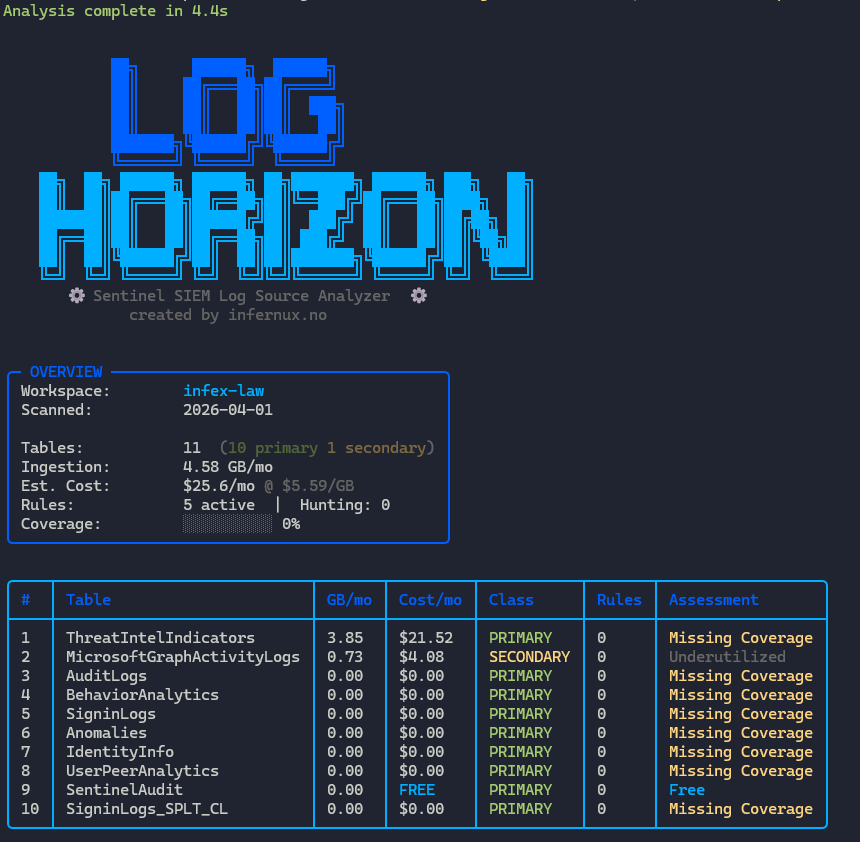
Analyseur de sources de logs SIEM Microsoft Sentinel

Atténuation Docker pour CVE-2026-31431 (« Copy Fail »). Inclut également des modèles Kubernetes.

Outil déclaratif d'orchestration de VM KVM/QEMU utilisant des fichiers de composition YAML. Gère des piles multi-VM avec cloud-init, SSH, PCI…