TerraformGoat
Outil de déploiement multi-cloud vulnérable par conception utilisant Terraform pour provisionner une infrastructure cloud intentionnellement non…

Outil de déploiement multi-cloud vulnérable par conception utilisant Terraform pour provisionner une infrastructure cloud intentionnellement non…

GCPGoat : Une infrastructure GCP délibérément vulnérable

Sécurité serverless AWS

Référentiel SSH DevSec - Profil InSpec

Lord Of Active Directory - création automatique d'un Active Directory vulnérable sur AWS

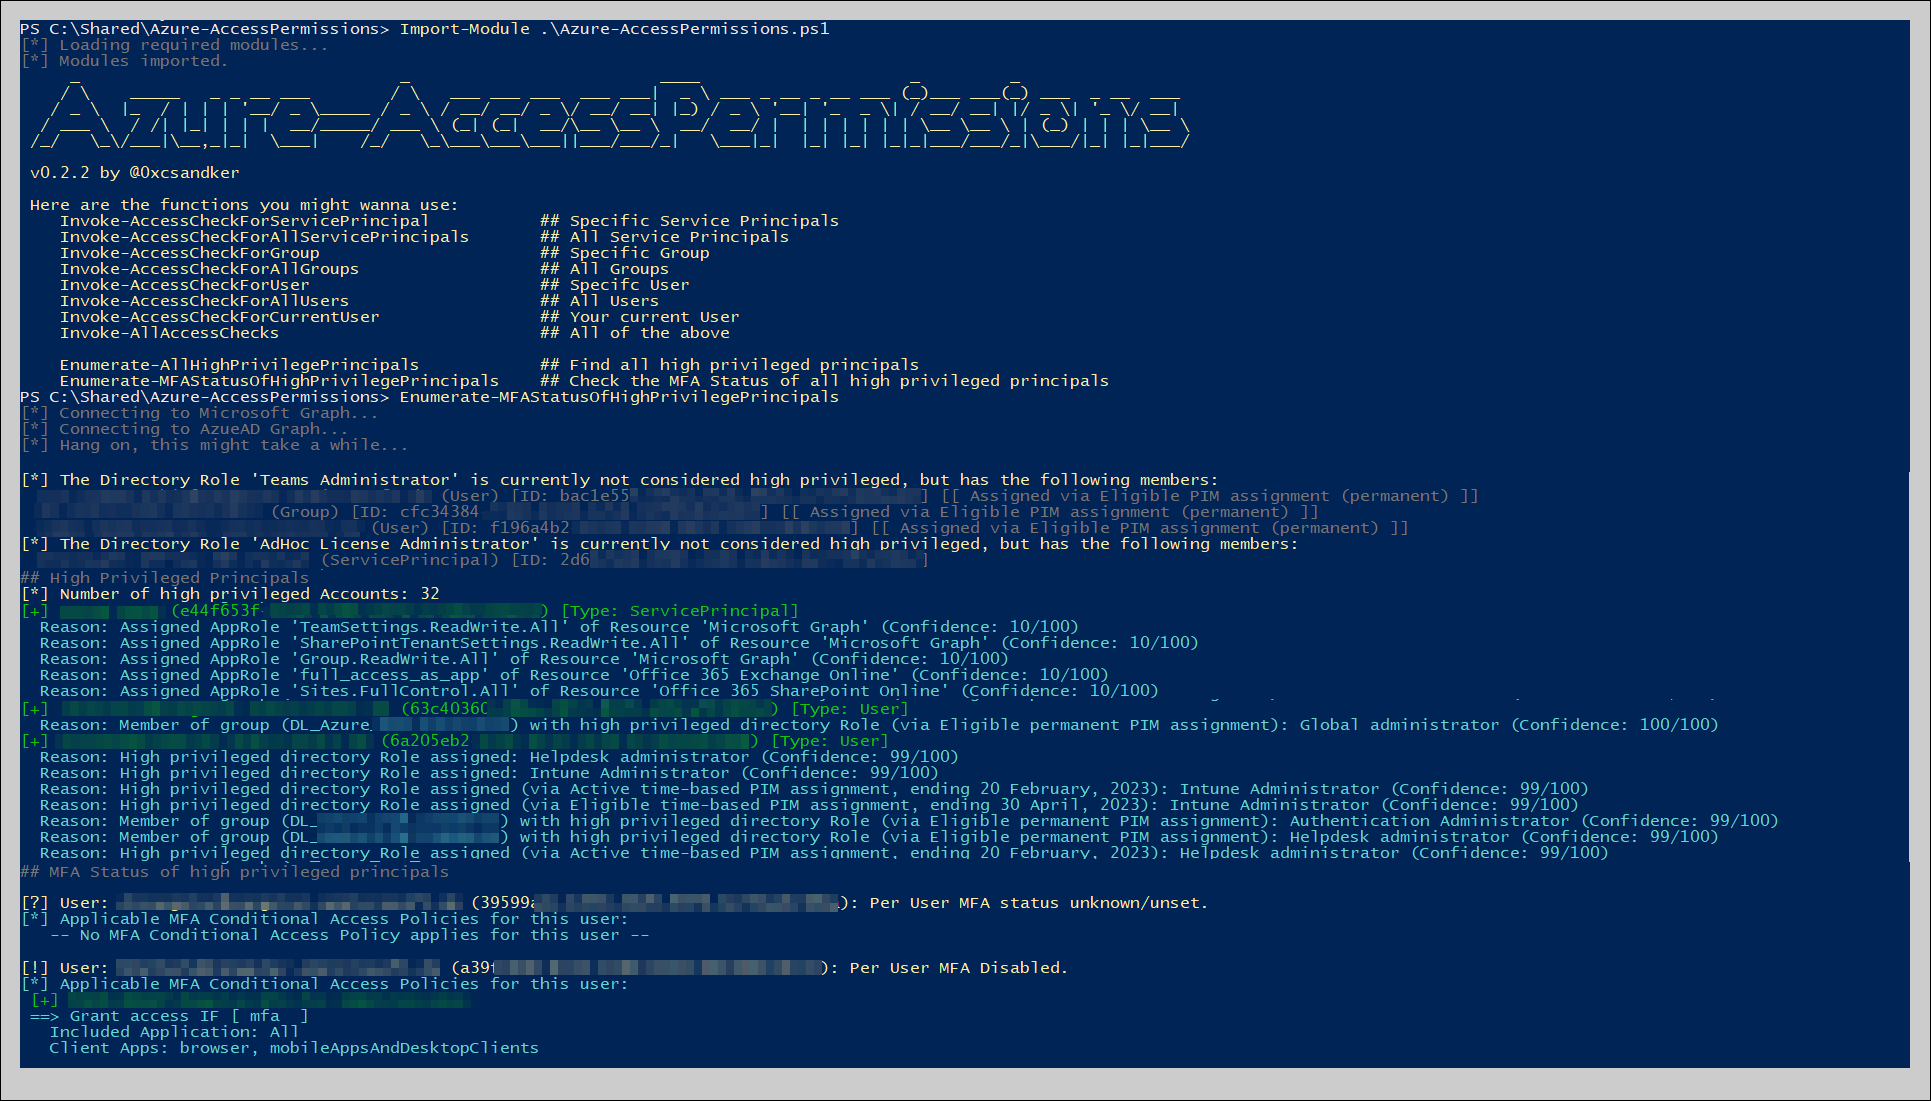
Script PowerShell pour énumérer les autorisations d'accès Azure Active Directory, y compris les attributions de rôles, les principaux de service et…

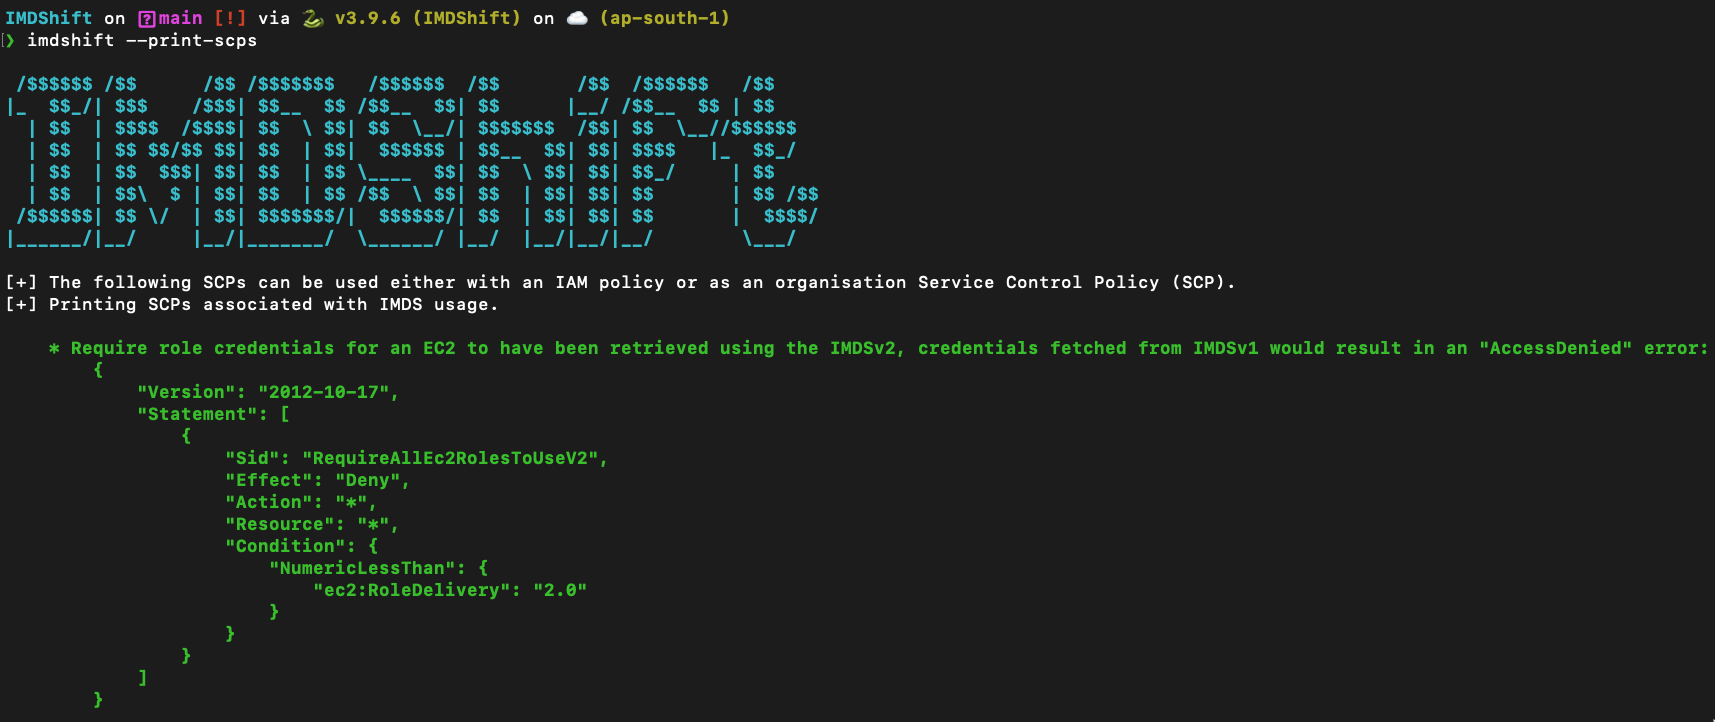
Automatise la migration des workloads AWS de IMDSv1 vers IMDSv2 pour atténuer les attaques SSRF. Détecte l'utilisation d'IMDSv1 sur EC2, ECS, EKS,…

Collecteur OpenGraph pour BloodHound qui cartographie les chemins d'attaque de l'infrastructure DevOps à l'infrastructure MLOps, en collectant les…

Scripts Bash et PowerShell pour les évaluations de sécurité Azure, couvrant l'escalade de privilèges IAM, l'exploitation de registre de conteneurs,…

CVE-2020-9483 OU CVE-2020-13921

Outil Tko pour AWS S3

SDK Java pour l'intégration avec Amazon Web Services, offrant un accès sécurisé aux API de S3, DynamoDB, EC2 et plus encore, avec prise en charge…

Cookbook Chef qui échouera si une vulnérabilité bash est trouvée selon CVE-2014-6271

Playbook Ansible pour corriger la CVE-2024-3094

Ce rôle Ansible fournit de nombreuses configurations SSH liées à la sécurité, offrant une protection de base complète.

# Playbook Ansible pour détecter et appliquer l’atténuation de la ligne de commande du noyau pour CVE-2026-31431 (Copy Fail) sur les flottes…

Source compagnon pour la vidéo YouTube « Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634) »

Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.