
LeitWacht
 leitwacht/leitwacht
Leitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
cloud-infrastructure-securitycontainer-securityconfiguration-auditing+9
leitwacht/leitwachtLeitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
Un playbook Ansible pour atténuer la vulnérabilité CVE-2026-31431 sur les OS basés sur RHEL et Debian.
 isagoakira/ghes-cve-scanner
Scanne les instances GitHub Enterprise Server à la recherche des CVE-2026-3854 et CVE-2026-4821, offrant une détection basée sur les versions avec…
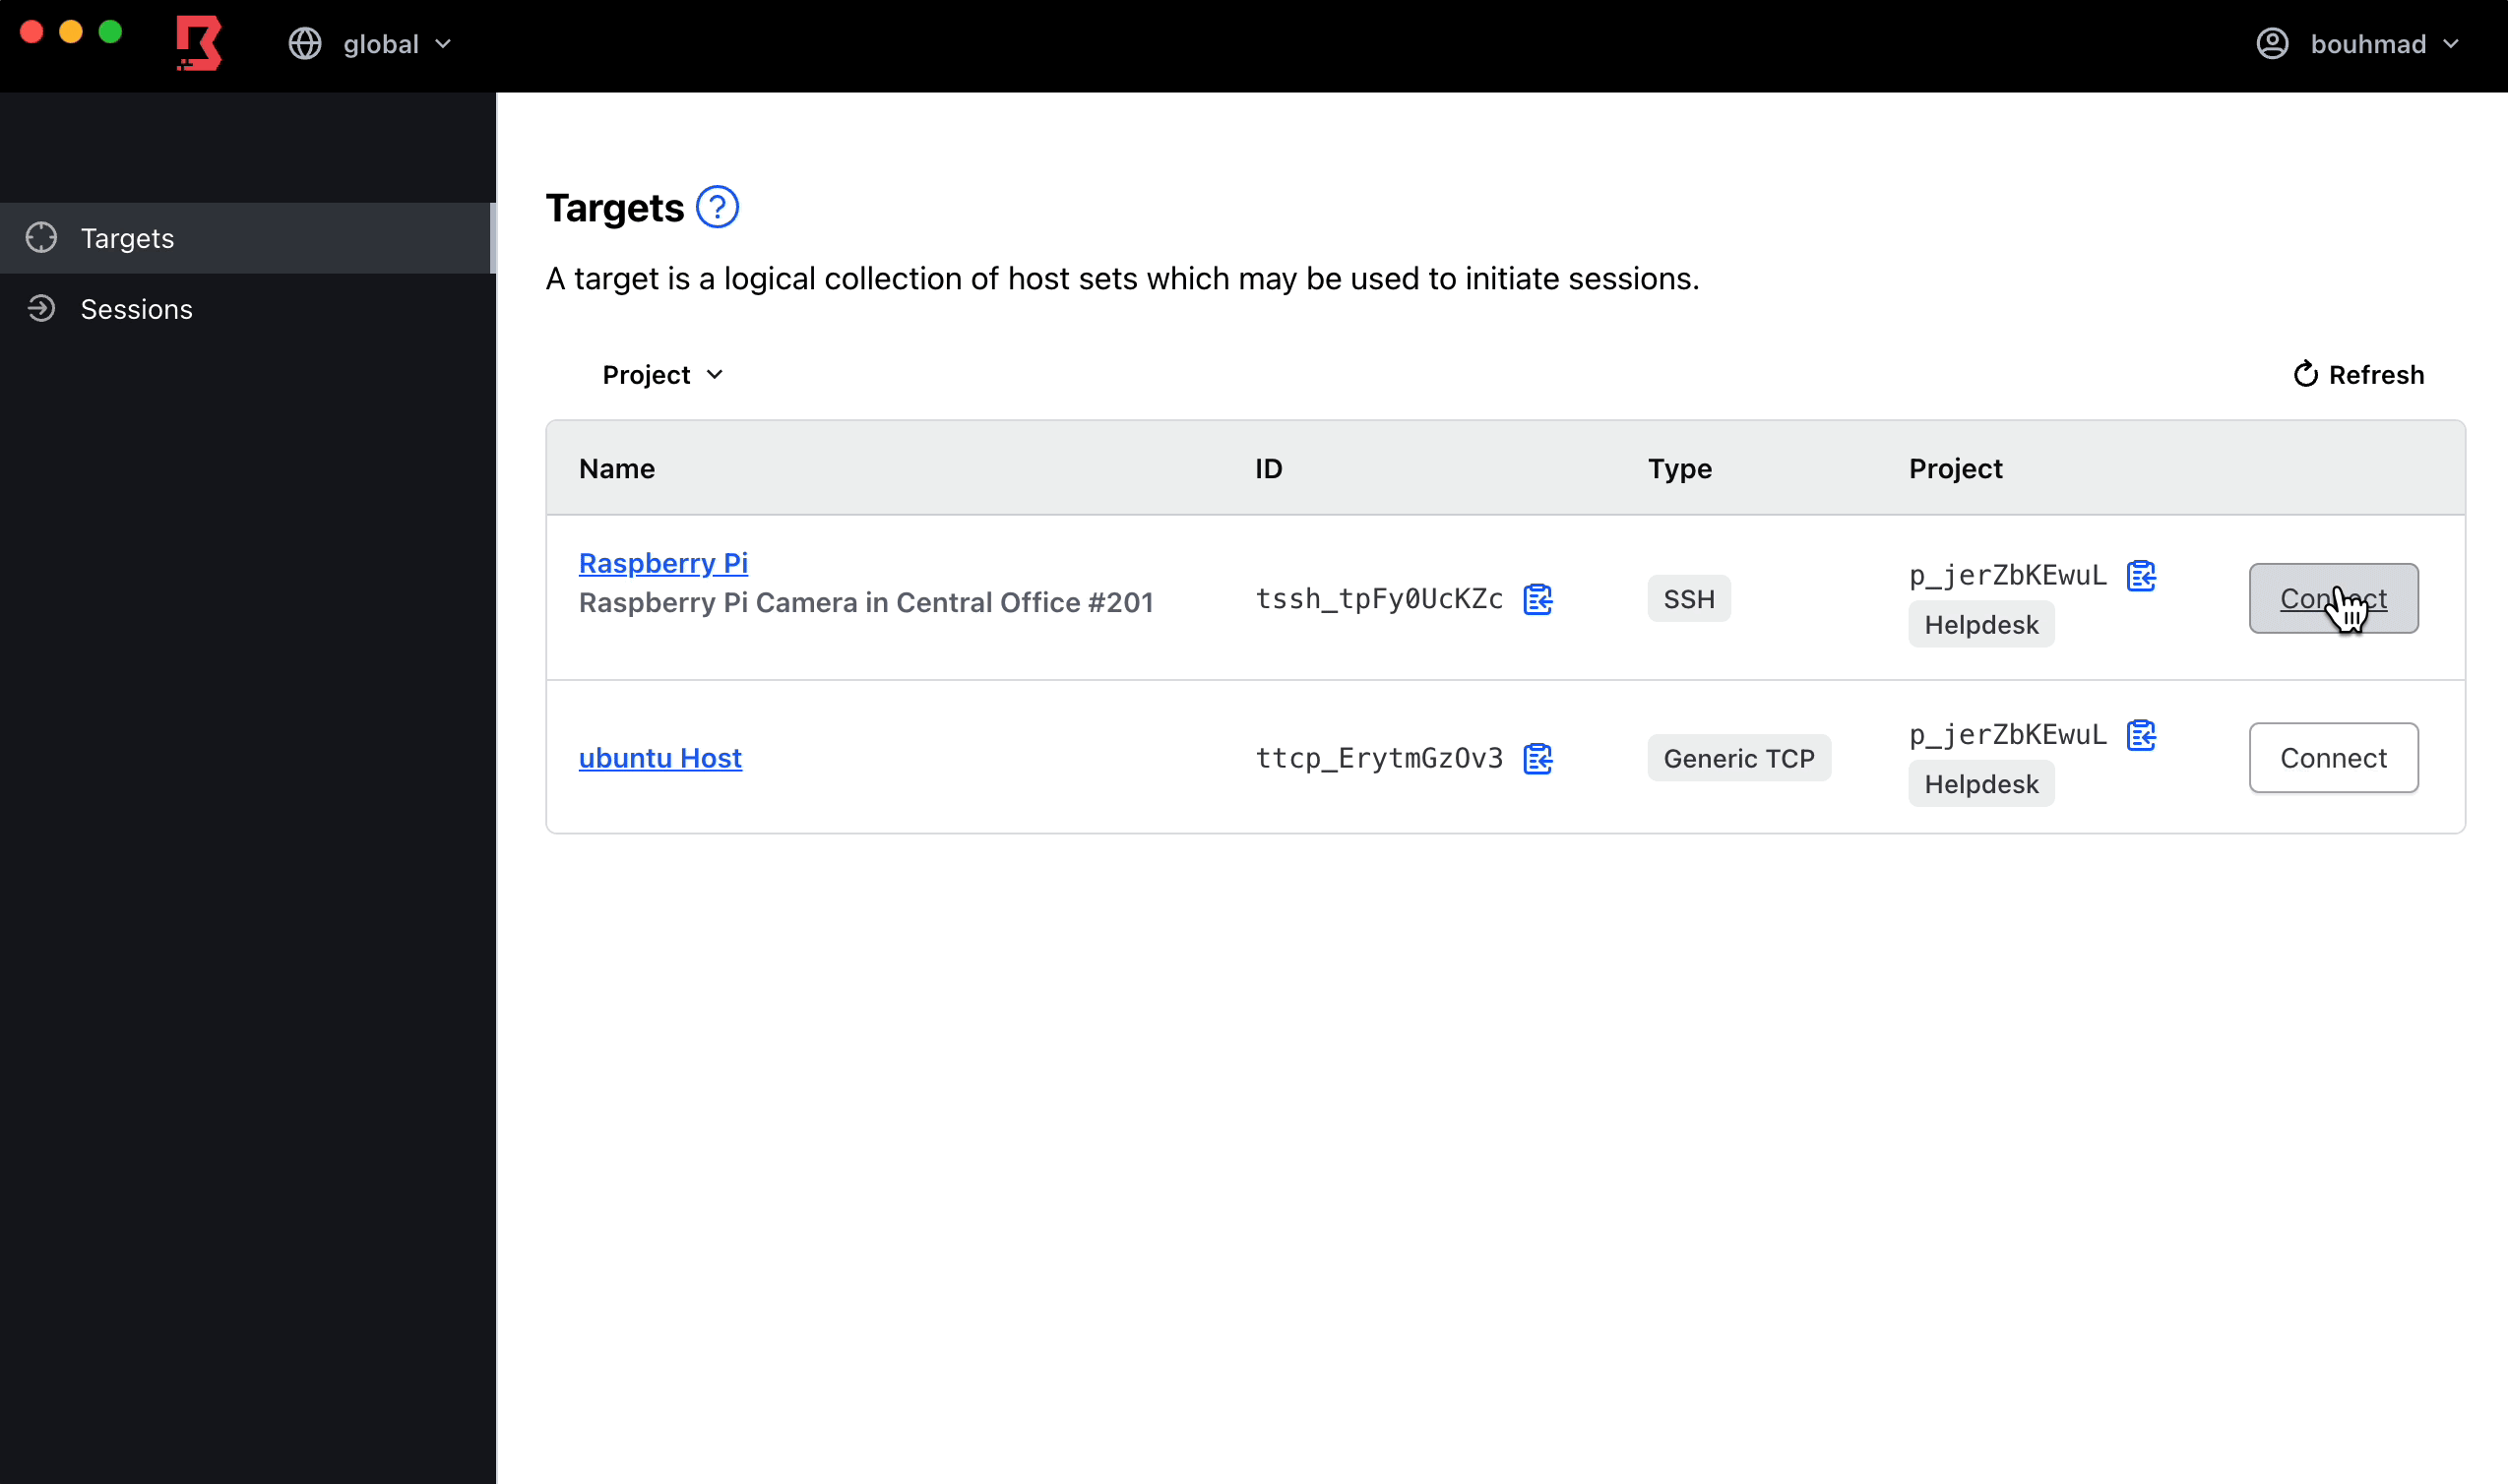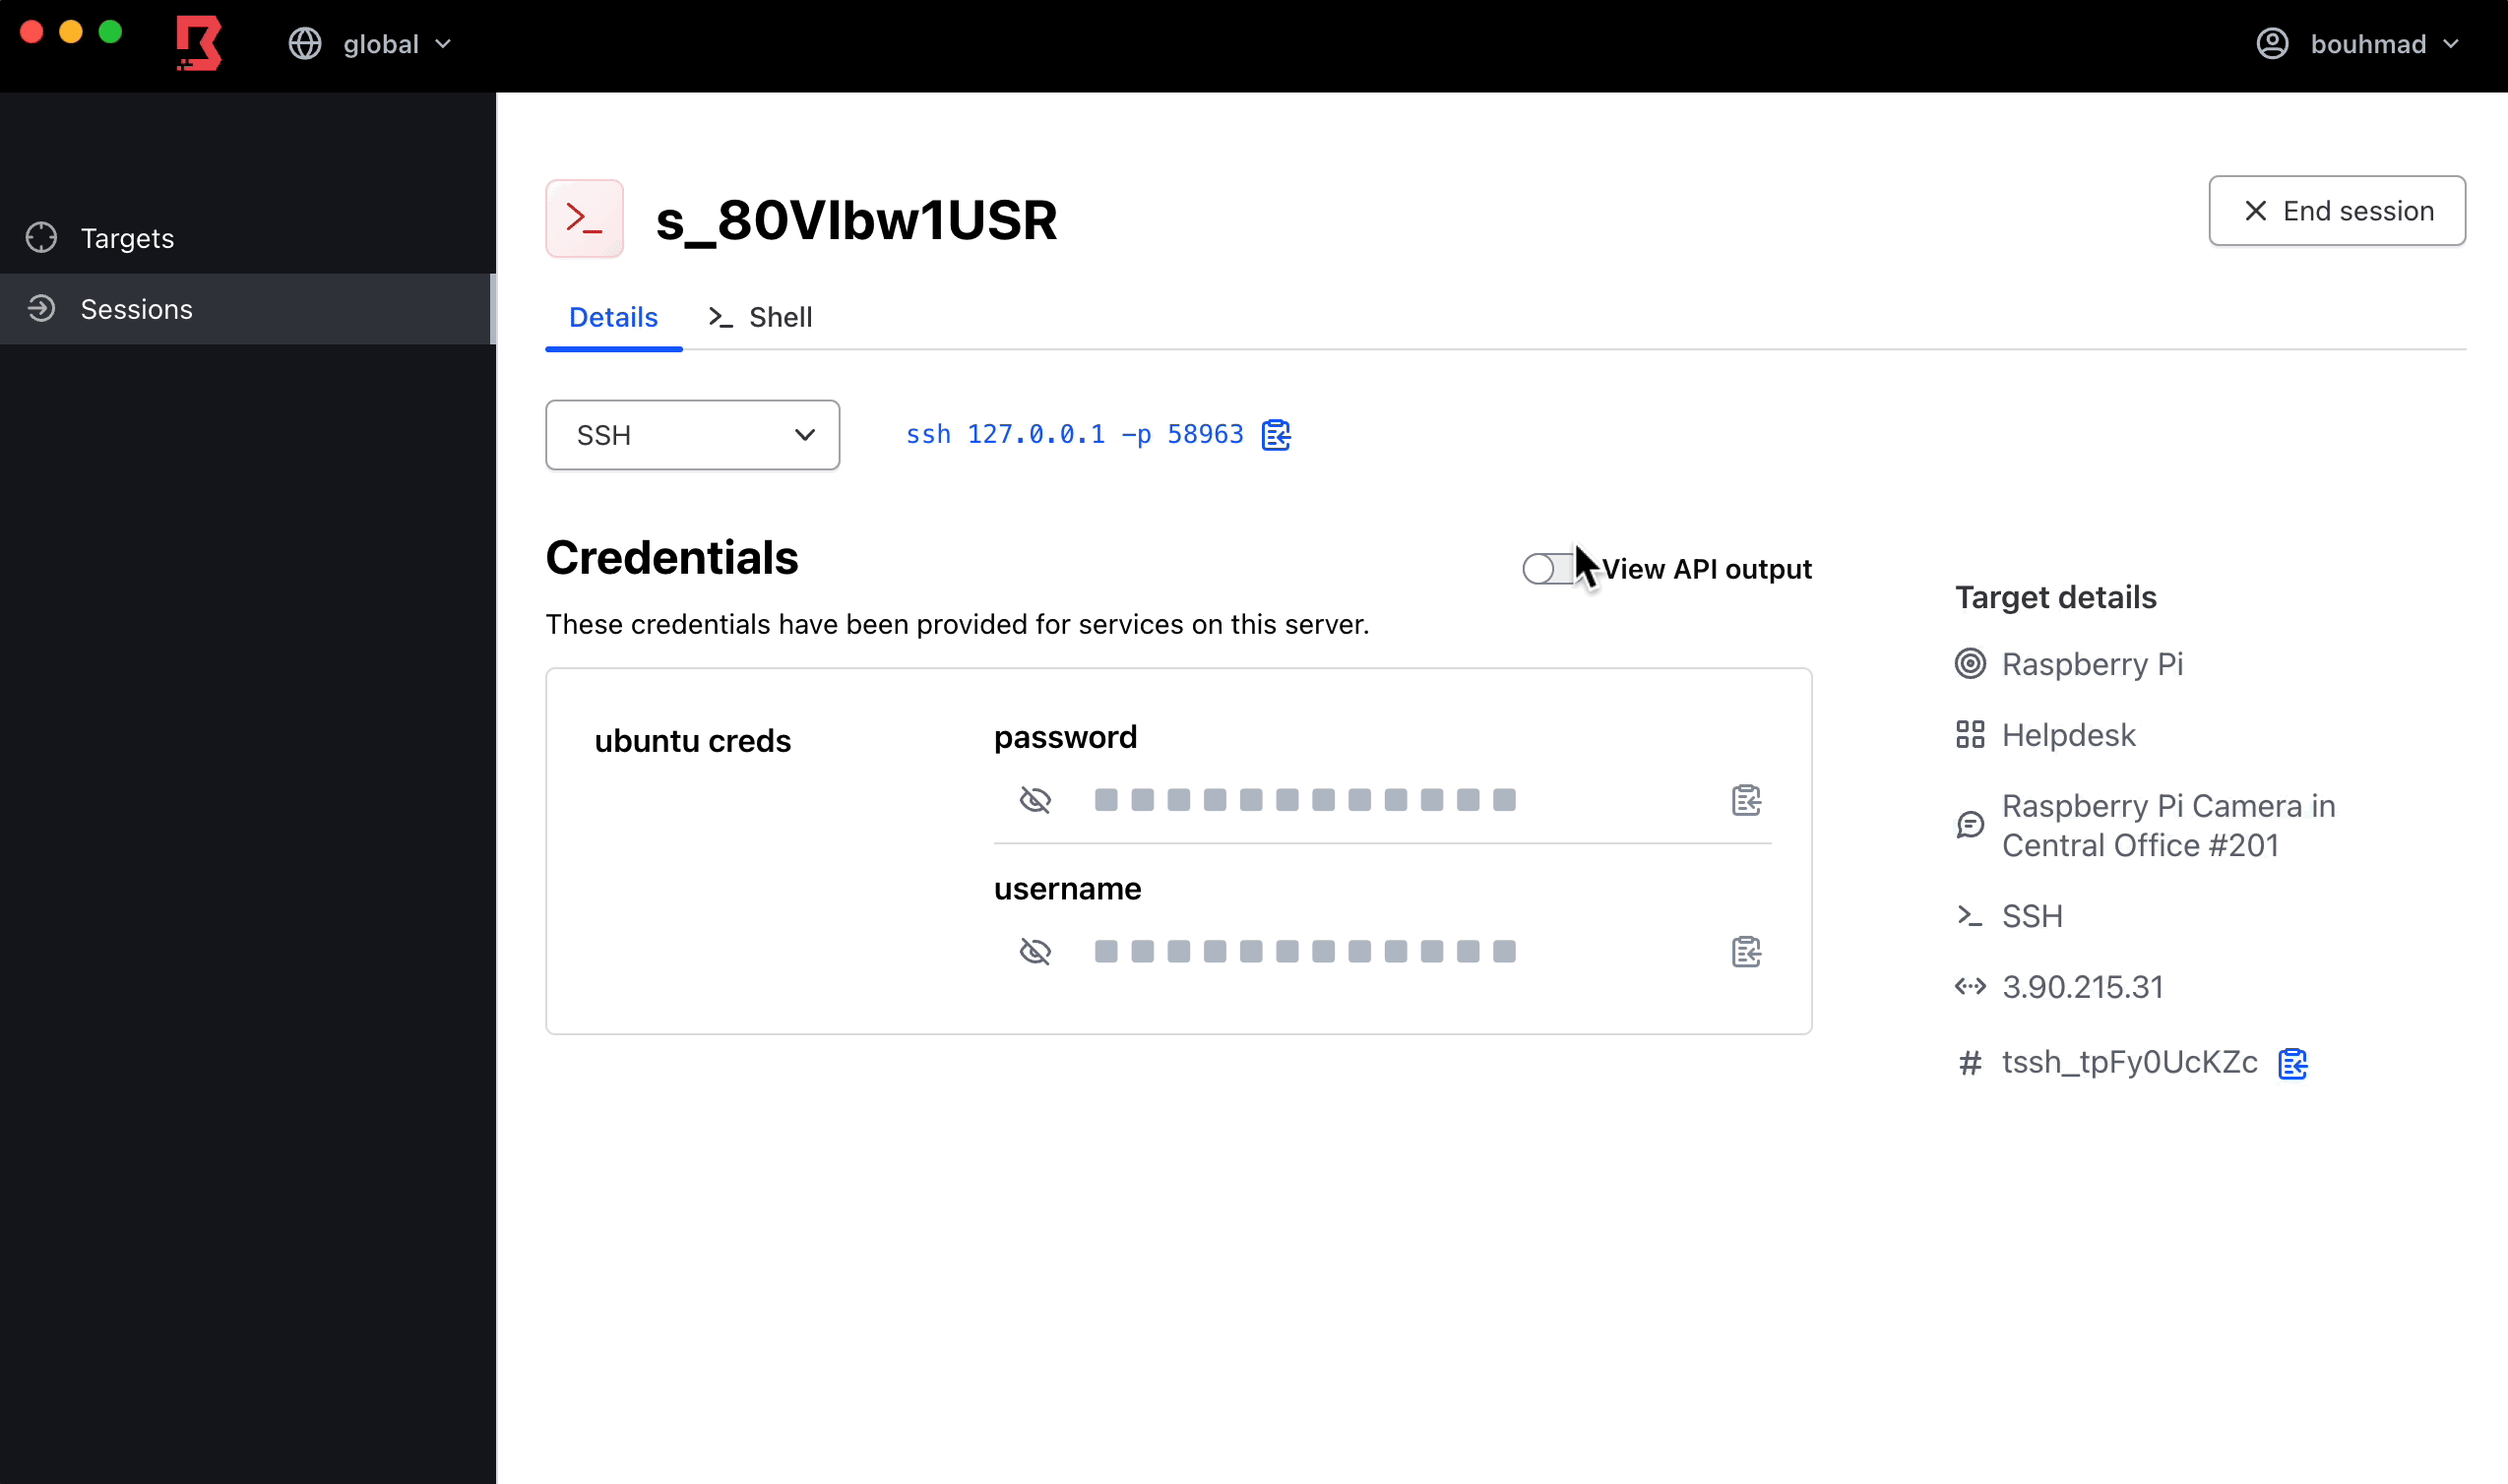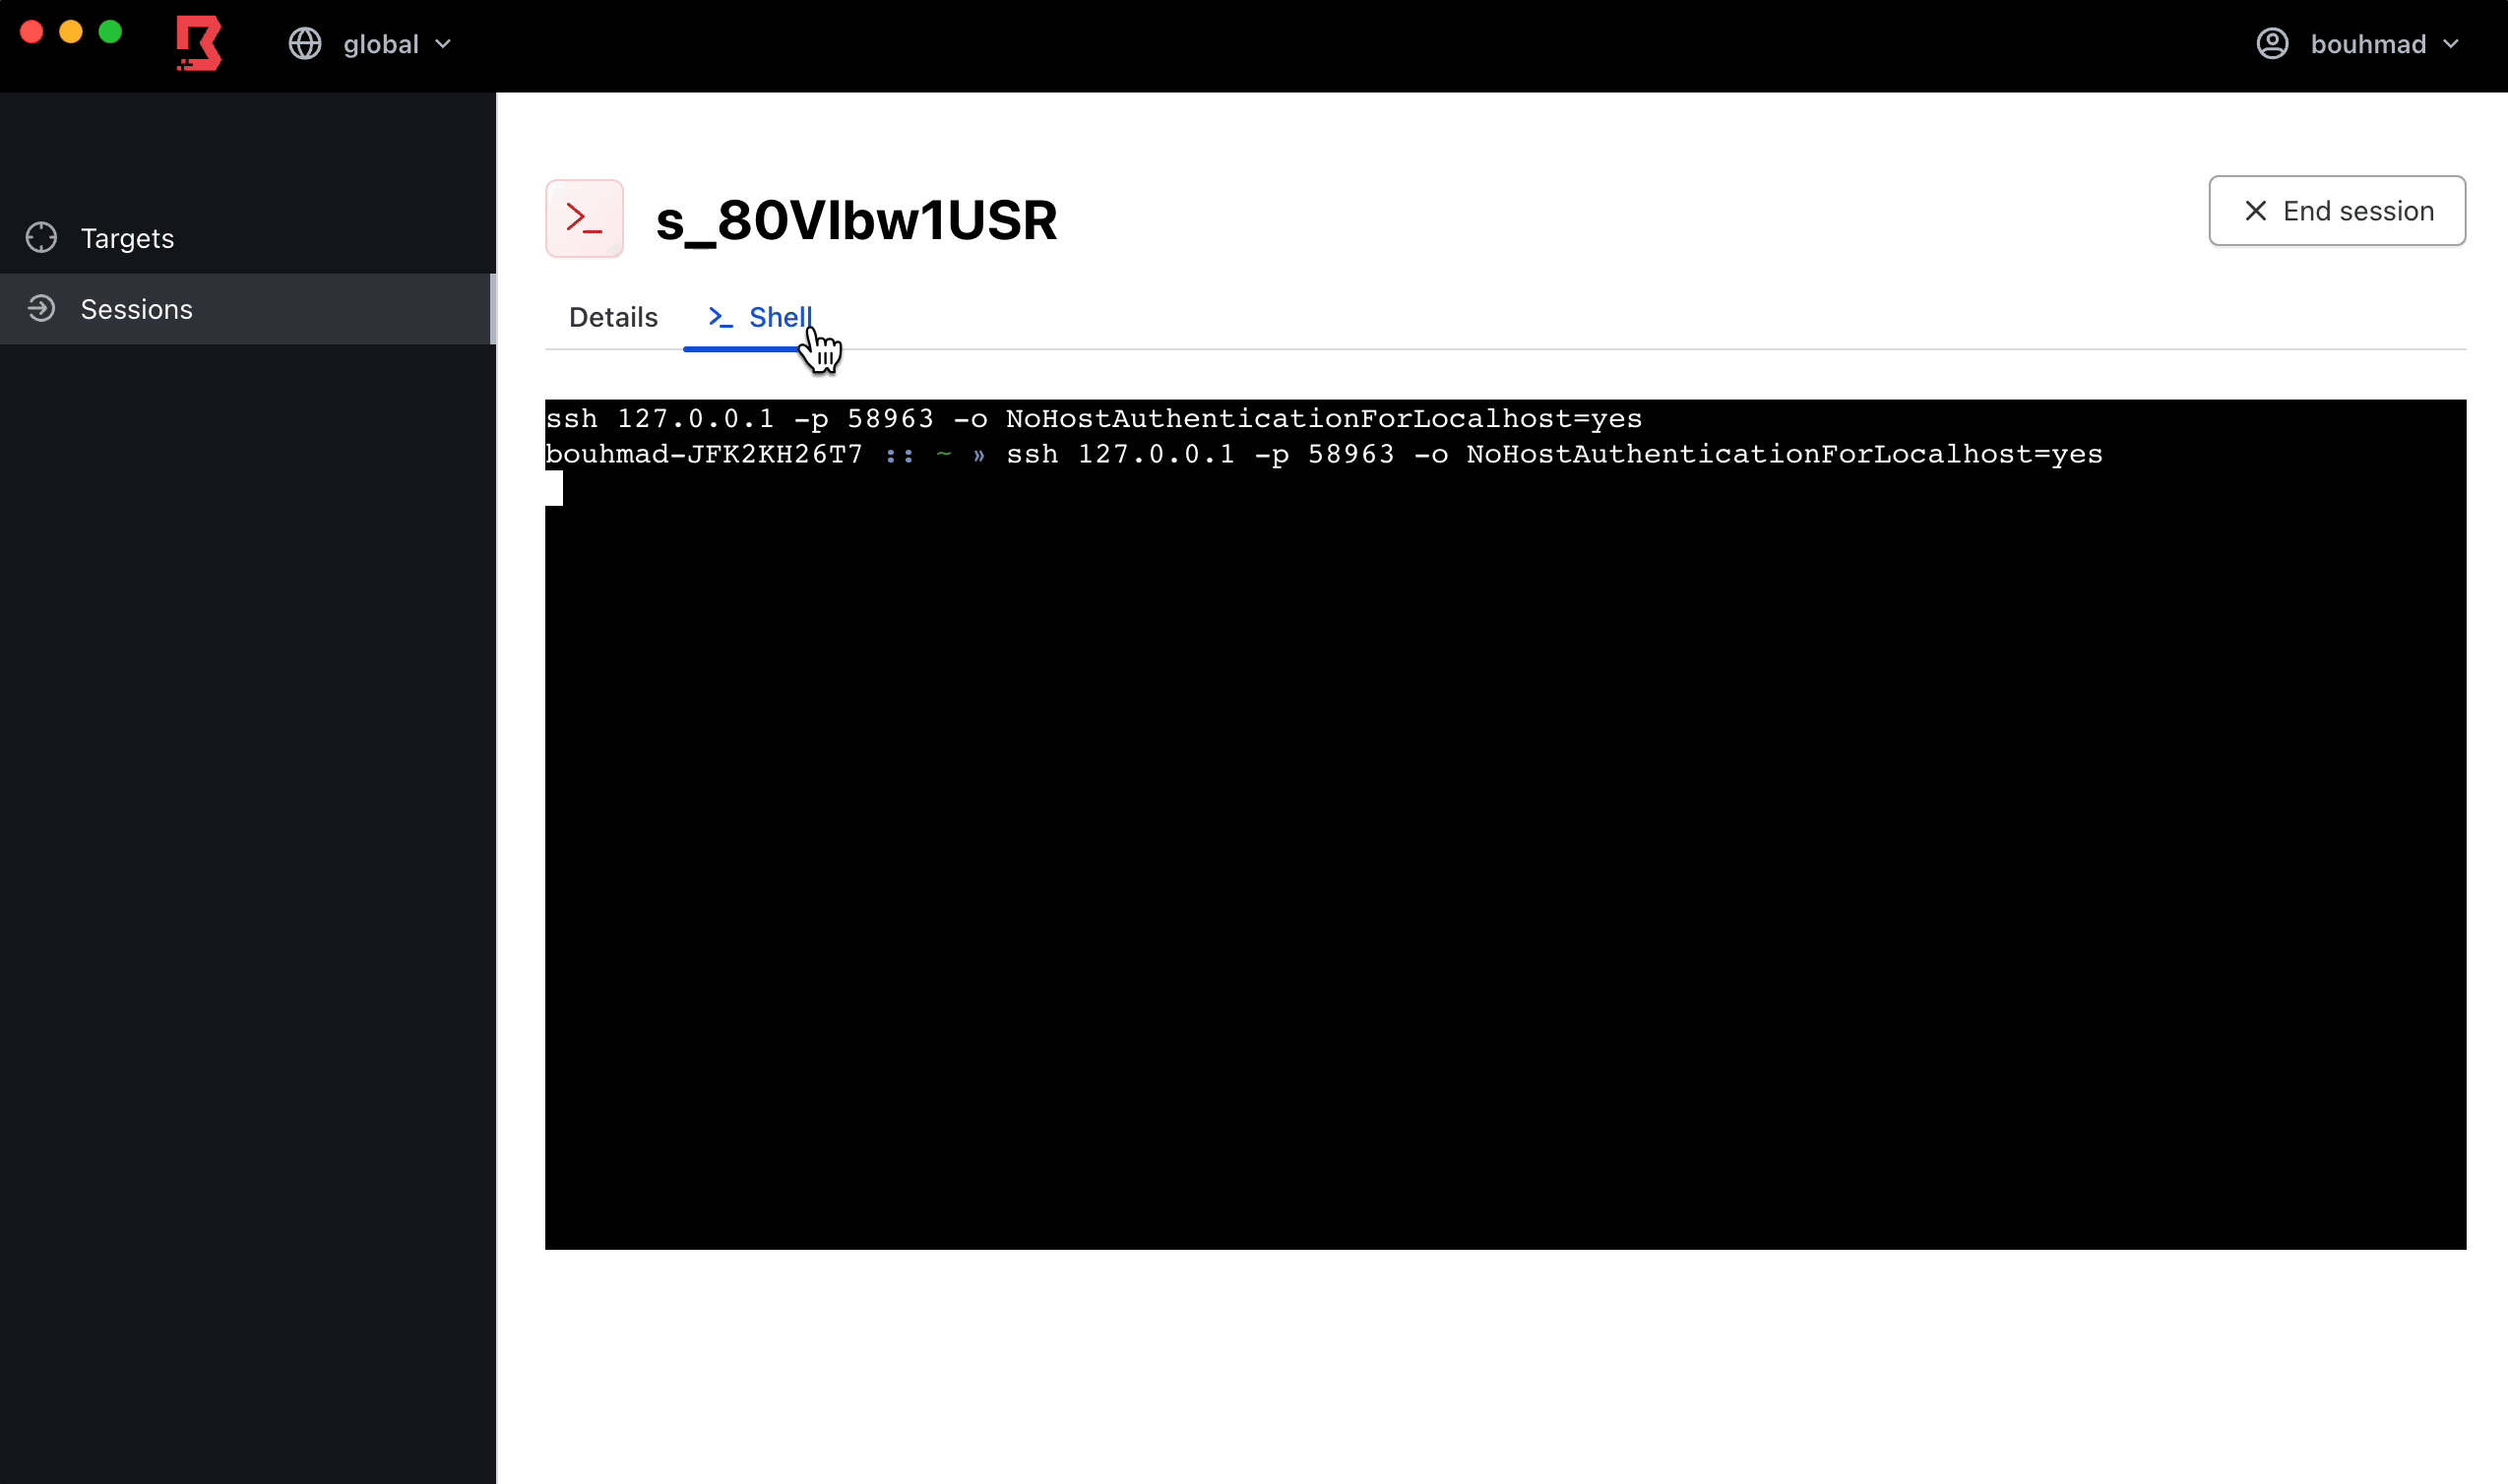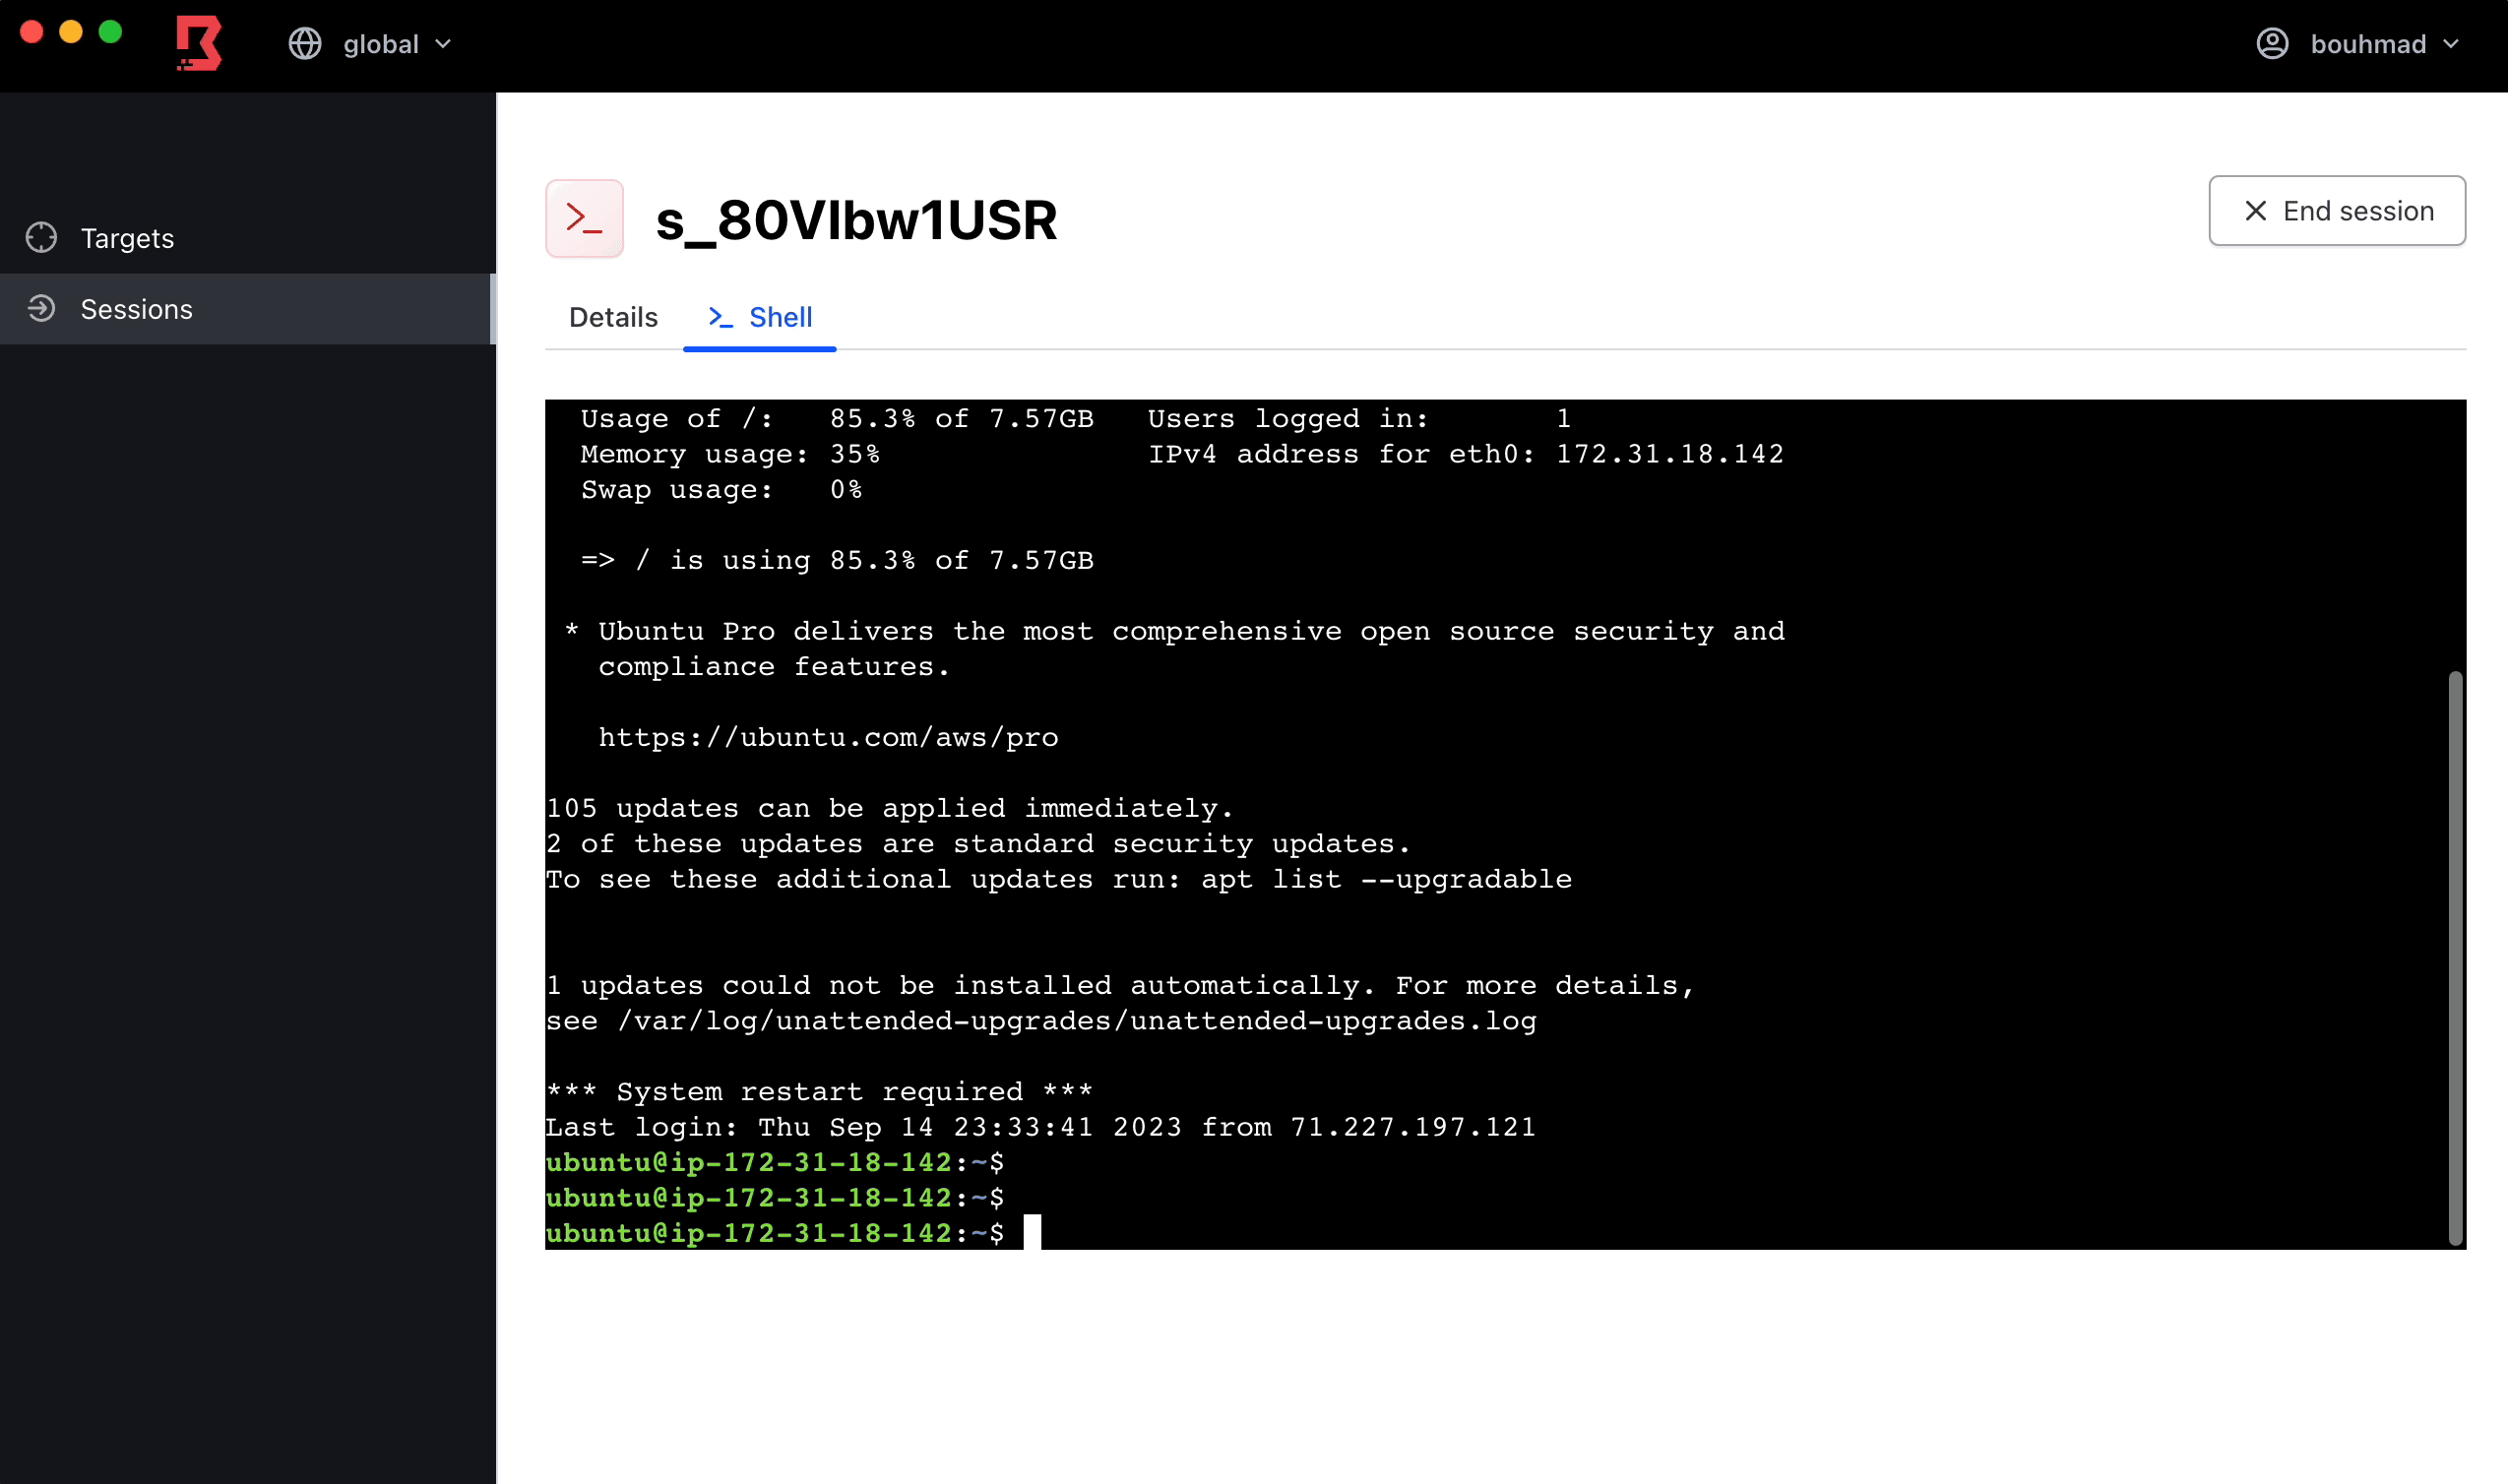 hashicorp/boundary
Boundary permet une gestion des accès basée sur l'identité pour une infrastructure dynamique.
 aker-gateway/aker
bastion SSH/hôte de rebond/serveur de rebond
 azuread/azure-ad-incident-response-powershell-module
Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…
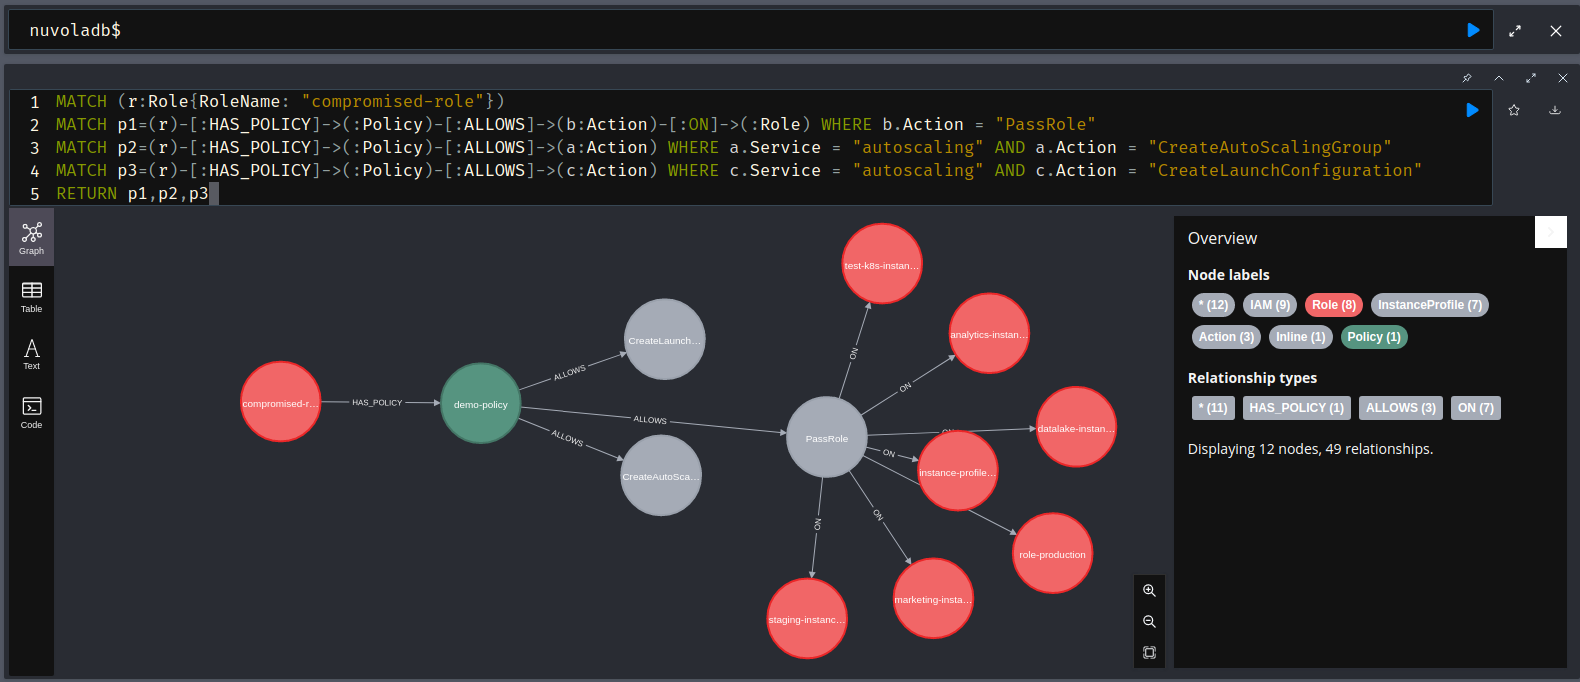 primait/nuvola
Outil d'analyse de sécurité AWS basé sur un graphe qui exporte les configurations cloud, détecte les mauvaises configurations et cartographie les…
 salesforce/metabadger
Prévenir les attaques SSRF sur AWS EC2 via des mises à niveau automatisées vers l'Instance Metadata Service v2 (IMDSv2) plus sécurisé.
 nccgroup/s3_objects_check
Évaluation en boîte blanche des permissions effectives des objets S3, pour identifier les fichiers accessibles publiquement.
 kalilinux/build-scripts/kali-cloud
# Scripts pour construire des images cloud Kali (fork de https://salsa.debian.org/cloud-team/debian-cloud-images)
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Jenkins plugin fournissant une API partagée pour la gestion des identifiants Docker, l'authentification aux registres, la configuration du démon et…
 siyad01/agentbox
Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) avec authentification Keycloak OAuth2 utilisant Strimzi - contourne la restriction de la liste blanche d'URL CVE-2025-27817
 radzarr/wsusresponder
Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)
 hacktricks-wiki/hacktricks-cloud
Community-driven knowledge base for pentesting cloud environments and CI/CD pipelines: attack techniques, enumeration, privilege escalation, and…
 pop3ret/awsome-pentesting
Mes notes d'antisèche pour pentester l'infrastructure AWS
 hxsecurity/terraformgoat
Outil de déploiement multi-cloud vulnérable par conception utilisant Terraform pour provisionner une infrastructure cloud intentionnellement non…