

MorphAES
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
exploitationids-ips-evasionshellcode+4
324
cryptolok/morphaesIDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 c0rel0ader/east
Framework d'exploits et d'outils de sécurité 2.0.1
 sektioneins/suidguard
SUIDGuard - une extension du noyau TrustedBSD qui ajoute des mitigations pour protéger un peu plus les processus SUID/SGID
 ubfx/bindiffhelper
Extension Ghidra pour intégrer BinDiff pour la correspondance de fonctions
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 boyan-milanov/ropium
Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…
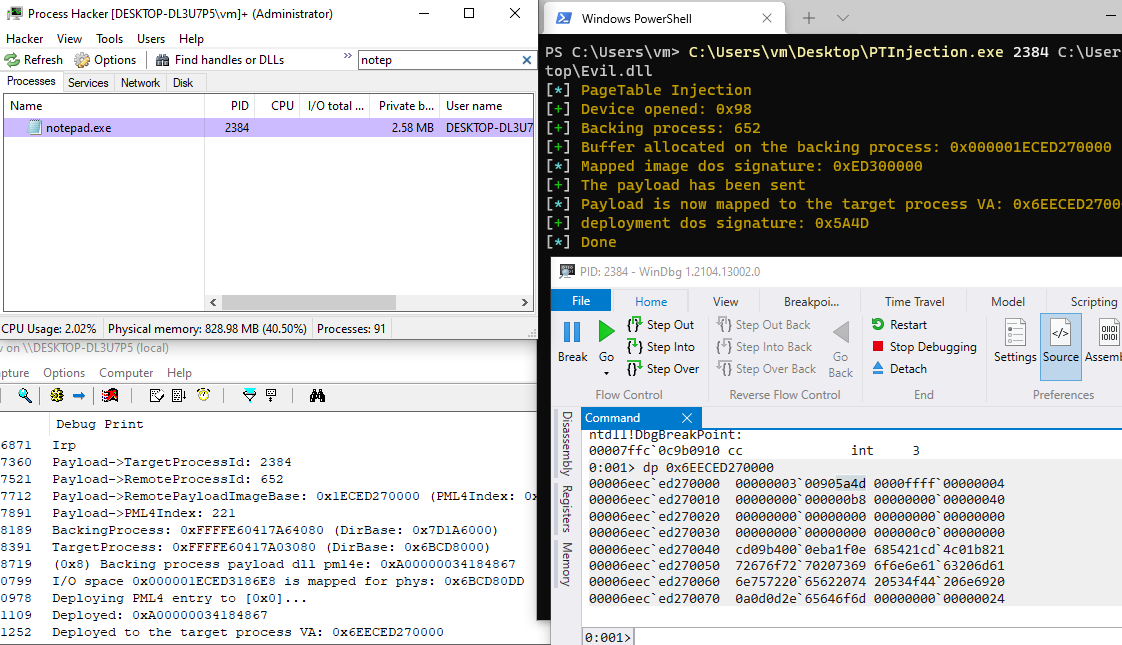 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 lyrebirds/sagemcom-fast-3890-exploit
Exploit pour le modem câble Sagemcom F@ST 3890 exploitant la vulnérabilité Cable Haunt pour obtenir une exécution de code à distance via un…
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
 s3cur3th1ssh1t/nim-runpe
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
 maldev-academy/remotetlscallbackinjection
Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
 yardenshafir/ioringreadwriteprimitive
Technique de post-exploitation pour transformer une écriture / incrément arbitraire du noyau en primitive complète de lecture / écriture sur Windows…
 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL
 octoberfest7/dropspawn_bof
BOF CobaltStrike pour générer des Beacons par détournement de répertoire d'application DLL.
 gand3lf/heappy
Un éditeur de heap convivial pour accompagner votre processus d'exploitation :slightly_smiling_face:
 connormcgarr/kernel-exploits
Exploits du noyau