
ASLRay
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
exploit-frameworksexploitationshellcode+4
cryptolok/aslrayLinux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 r3xmax/phantomctx
Outil d'évasion de détournement de contexte d'activation
 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 winterknife/pinkpanther
Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
 bee13oy/av_kernel_vulns
PoC pour les vulnérabilités du noyau des logiciels antivirus
 ps5dev/byepervisor
Un exploit de l'hyperviseur PS5 pour les firmwares 1.xx-2xx.
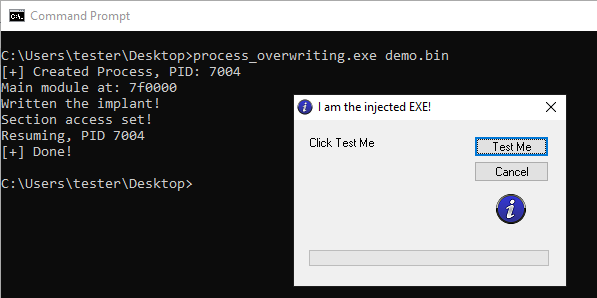 hasherezade/process_overwriting
Technique d'injection PE qui écrase l'exécutable d'un processus suspendu par une charge utile, permettant l'exécution de code sous l'identité d'un…
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
 kpwnz/def1nit3lyn0taja1lbr3aktool
Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1
 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 c0rel0ader/east
Framework d'exploits et d'outils de sécurité 2.0.1
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 mrphrazer/binary-cartography
Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
 sektioneins/suidguard
SUIDGuard - une extension du noyau TrustedBSD qui ajoute des mitigations pour protéger un peu plus les processus SUID/SGID
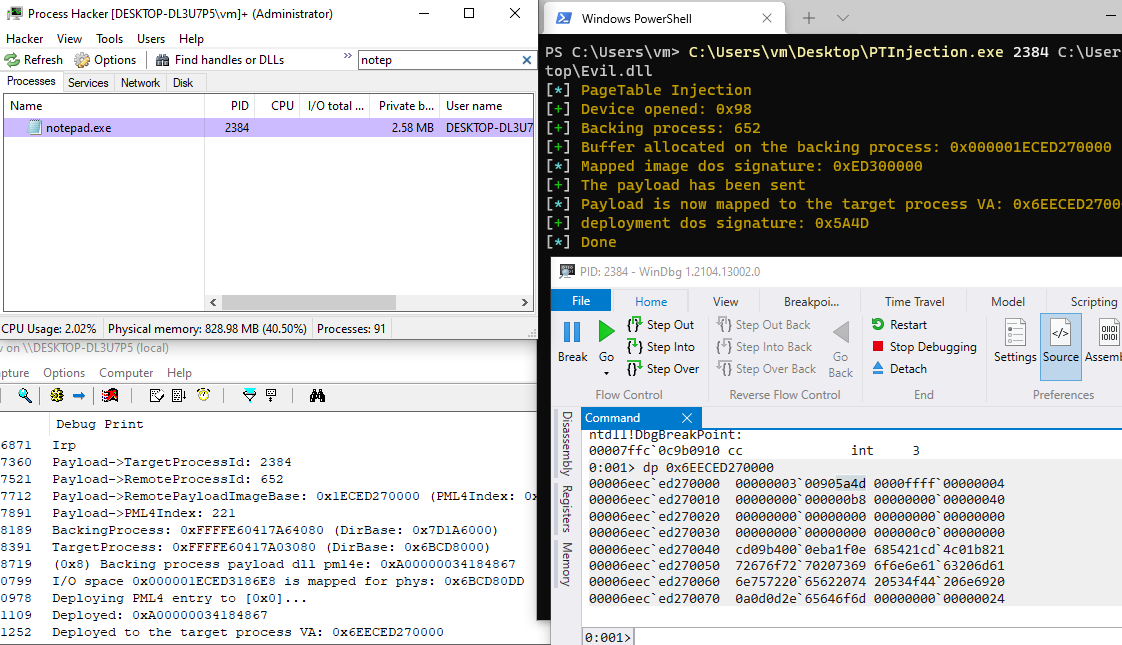 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
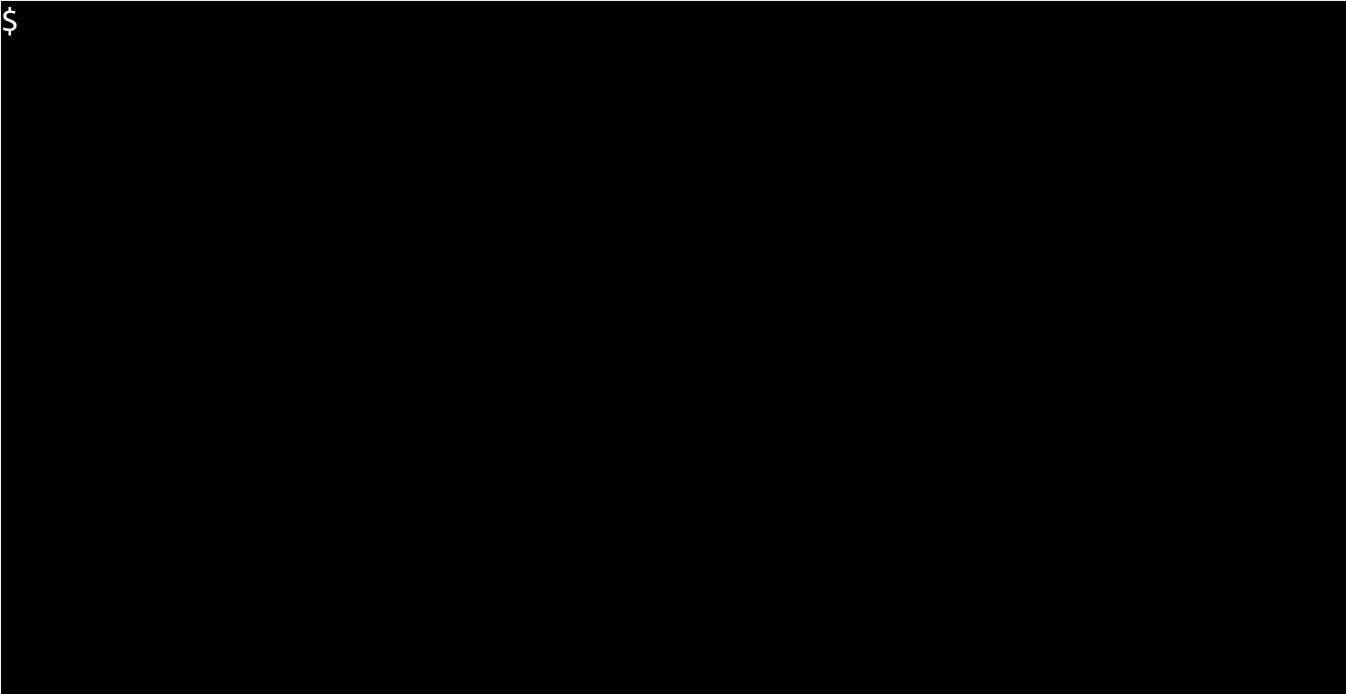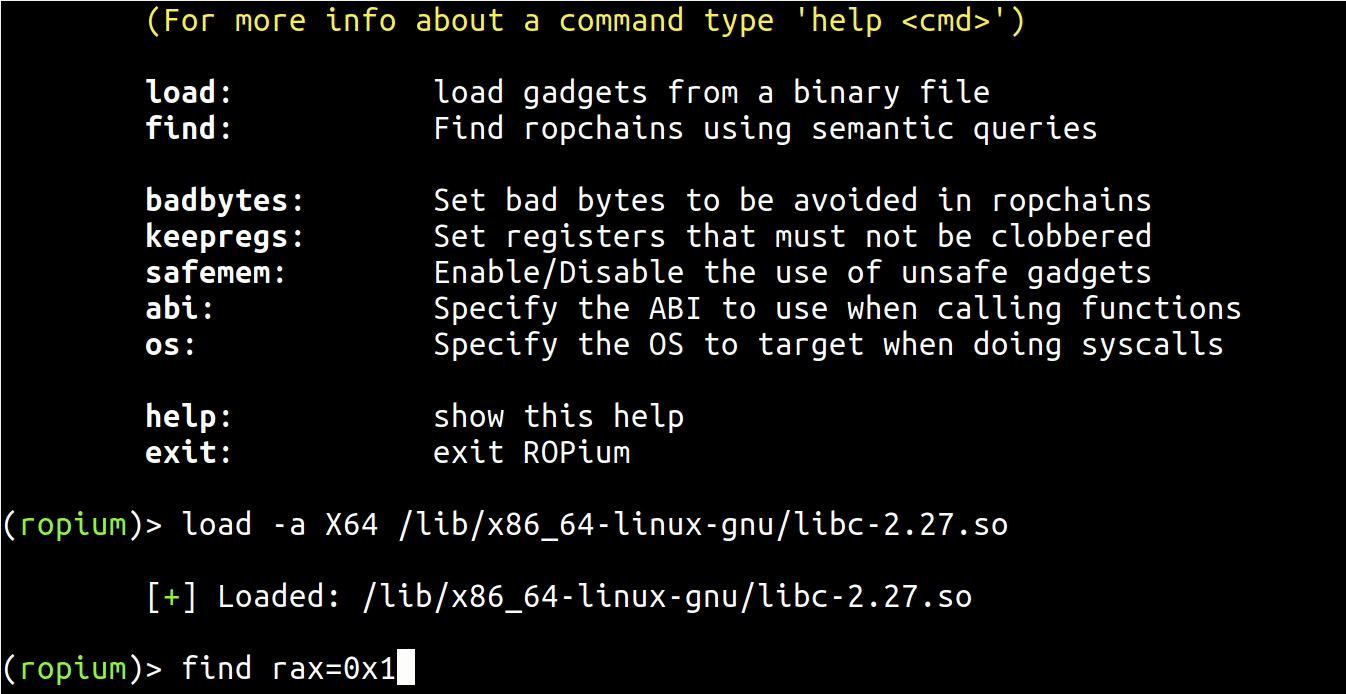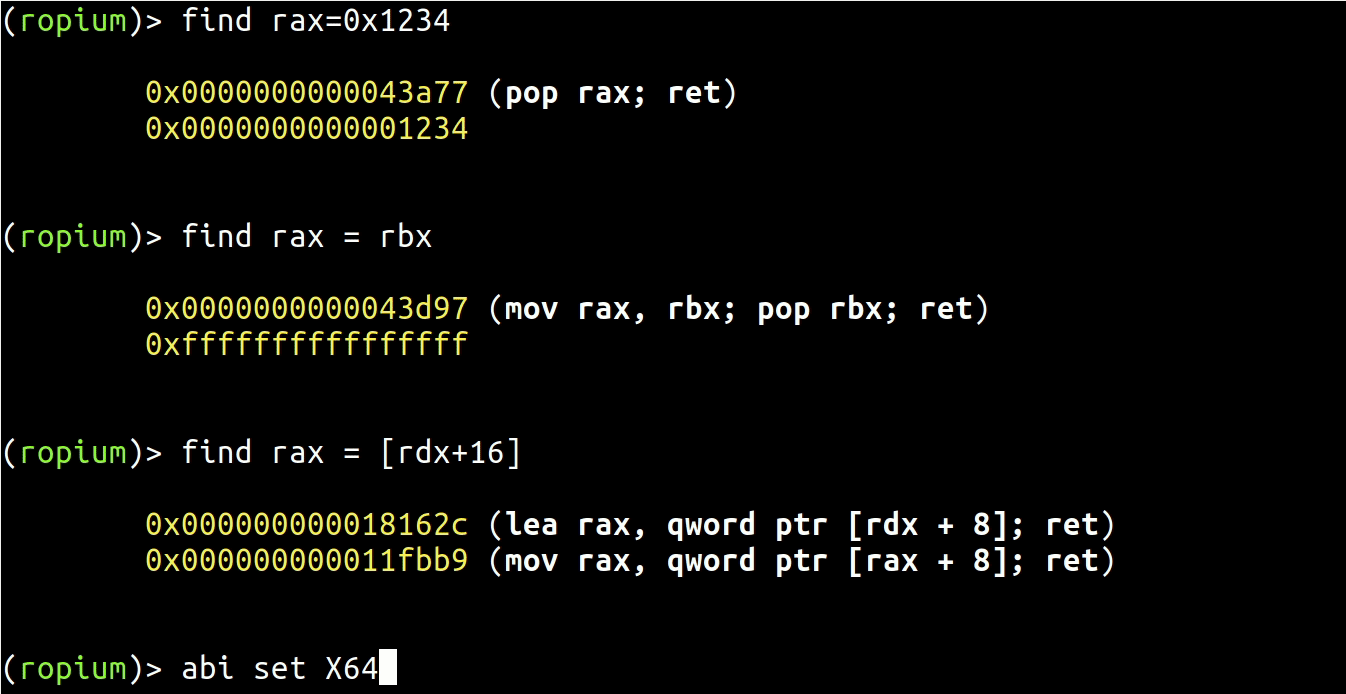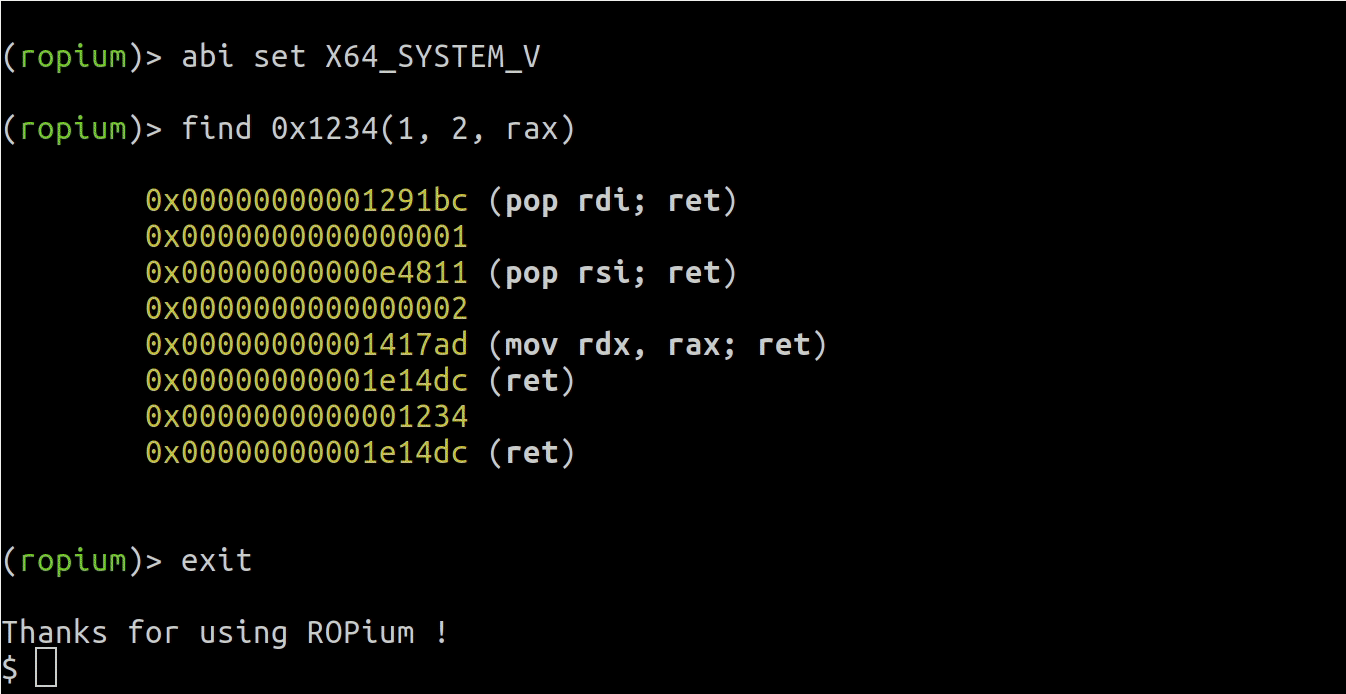 boyan-milanov/ropium
Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…