

h-encore
 theofficialflow/h-encore
Exploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68
embedded-systems-securityprivilege-escalationexploitation+2
1.1k
theofficialflow/h-encoreExploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68
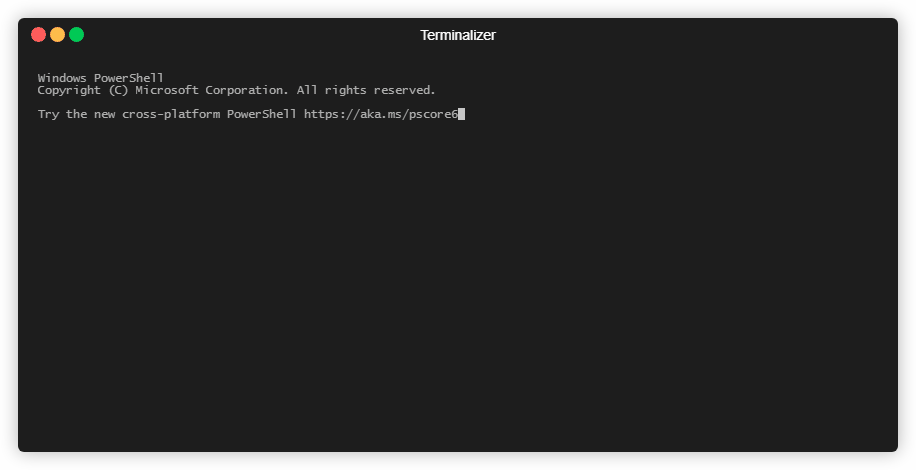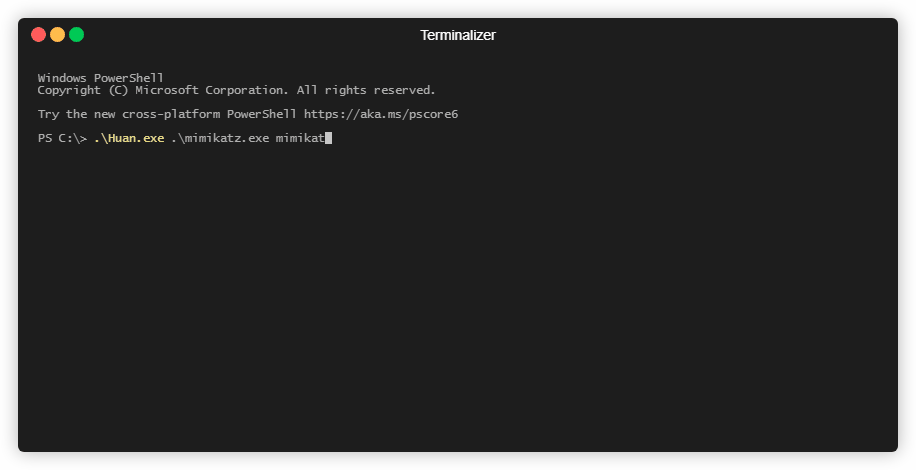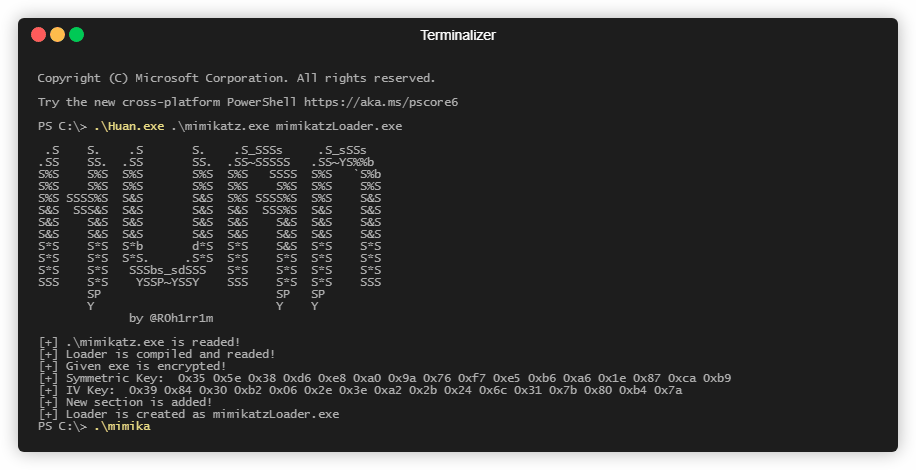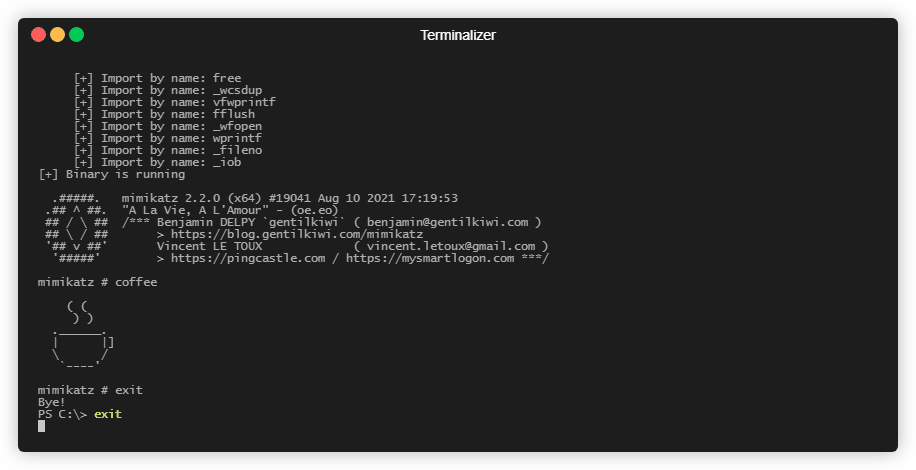 frkngksl/huan
Générateur de chargeur PE chiffré
 secrary/injectproc
InjectProc - Techniques d'injection de processus [Ce projet n'est plus maintenu]
 bcoles/kasld
KASLD dérandomise la disposition de la mémoire virtuelle et physique du noyau Linux depuis un processus local, en utilisant tout ce que son point de…
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
 nac-l/mergen
Désobfuscation par optimisation à l'aide de LLVM IR et de l'analyse de l'assembleur.
 lunixbochs/patchkit
patching binaire depuis Python
 orangetw/my-presentation-slides
Collections des diapositives de présentations publiques d'Orange Tsai.
 etahen/etahen
Payload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…
 phoenhex/files
Dépôt organisé d'exploits, de code de preuve de concept et de présentations de recherche sur les vulnérabilités de l'équipe phoenhex, axé sur…
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
 knight0x07/impulsivedllhijack
Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…
 0x00pf/0x00sec_code
Dépôt éducatif de code source de sécurité offensive : shells distants, injecteurs ELF, crypters, injection mémoire et droppers pour Linux,…
 edwardzpeng/presentations
Diapositives et présentations de conférences issues de la recherche en sécurité, couvrant les techniques d'exploitation de Windows, de la…
 census/shadow
framework d'exploitation du heap jemalloc
 cybereason/siofra
Simule le chargeur PE de Windows pour identifier les vulnérabilités de détournement de DLL, génère des DLL armées avec des charges utiles shellcode…
 hzphreak/vminjector
Outil d'injection DLL pour déverrouiller les machines virtuelles invitées