

kernel-CTF
 gmh5225/kernel-ctf
Collection de challenges CTF d'exploitation du noyau Linux couvrant les vulnérabilités de dépassement de tampon, d'utilisation après libération et de…
vulnerability-analysisexploitationreverse-engineering+5
gmh5225/kernel-ctfCollection de challenges CTF d'exploitation du noyau Linux couvrant les vulnérabilités de dépassement de tampon, d'utilisation après libération et de…
 heathen42/ctf
Collection organisée de solutions de challenges CTF couvrant l'exploitation binaire, le rétro-ingénierie et la sécurité système, avec des rapports…
 gmh5225/packer-kitsupe
Quelques bidouilles PE sur lesquelles je travaille (chargeur de shellcode, packer, tout en cours de développement)
 spiralbl0ck/rowhammer-exploit
Exploitation basée sur RowHammer
 spiralbl0ck/ruby_pricise_heap_spray
Utiliser des chaînes Ruby pour effectuer un heap spray précis dans un environnement win7
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe analysis for hacking team
 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
Attaque par débordement de tampon et prévention pour un système à processeur logiciel basé sur FPGA - 7e Conférence internationale sur l'innovation…

 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
Preuve de concept d'exploit pour CVE-2020-0137 ciblant la base du framework Android 10 (AOSP R33), démontrant une vulnérabilité d'élévation de…
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
Exploit de preuve de concept pour StarCraft utilisant une chaîne ROP et VirtualAlloc pour l'exécution de code arbitraire via des triggers EUD.
 h3x0v3rl0rd/dirtyc0w
Exploit pour Dirty COW (CVE-2016-5195) permettant une élévation de privilèges locale sur les noyaux Linux vulnérables via une condition de course…
 jedai47/cve-2018-7273
Exploit de proof-of-concept pour CVE-2018-7273, une vulnérabilité du pilote de disquette du noyau Linux permettant une escalade de privilèges locale…
 lee-sungyoung/cve-2019-5736-study
Preuve de concept pédagogique pour CVE-2019-5736, démontrant l'évasion d'un conteneur Docker via l'écrasement du binaire runc avec une charge utile…
 aurh1l-42-projects/woody-woodpacker
Packer binaire ELF qui chiffre les sections de code et injecte un stub de déchiffrement runtime pour les exécutables Linux 64 bits, démontrant des…
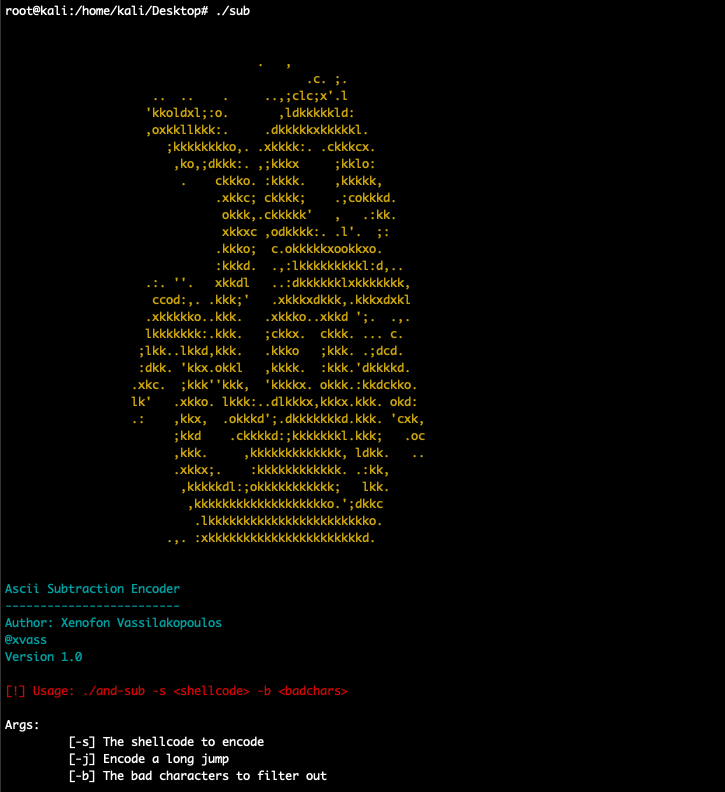 xen0vas/ascii-and-sub-encoder
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.
 synacktiv/bfs_challenge_2019
Solution pour le challenge BFS Ekoparty 2019