

vmp-devirt
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
static-analysisdynamic-analysis-sandboxingcode-analysis+8
rasetsuu/vmp-devirtPlateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…
 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 offensive-security/exploitdb-bin-sploits
# Le dépôt historique de l'Exploit Database - Nouveau dépôt situé à https://gitlab.com/exploit-database/exploitdb-bin-sploits
 pinauten/fugu15
Fugu15 est un jailbreak semi-untethered permasigné pour iOS 15
 itm4n/ppldump
Vider la mémoire d'un PPL avec un exploit userland.
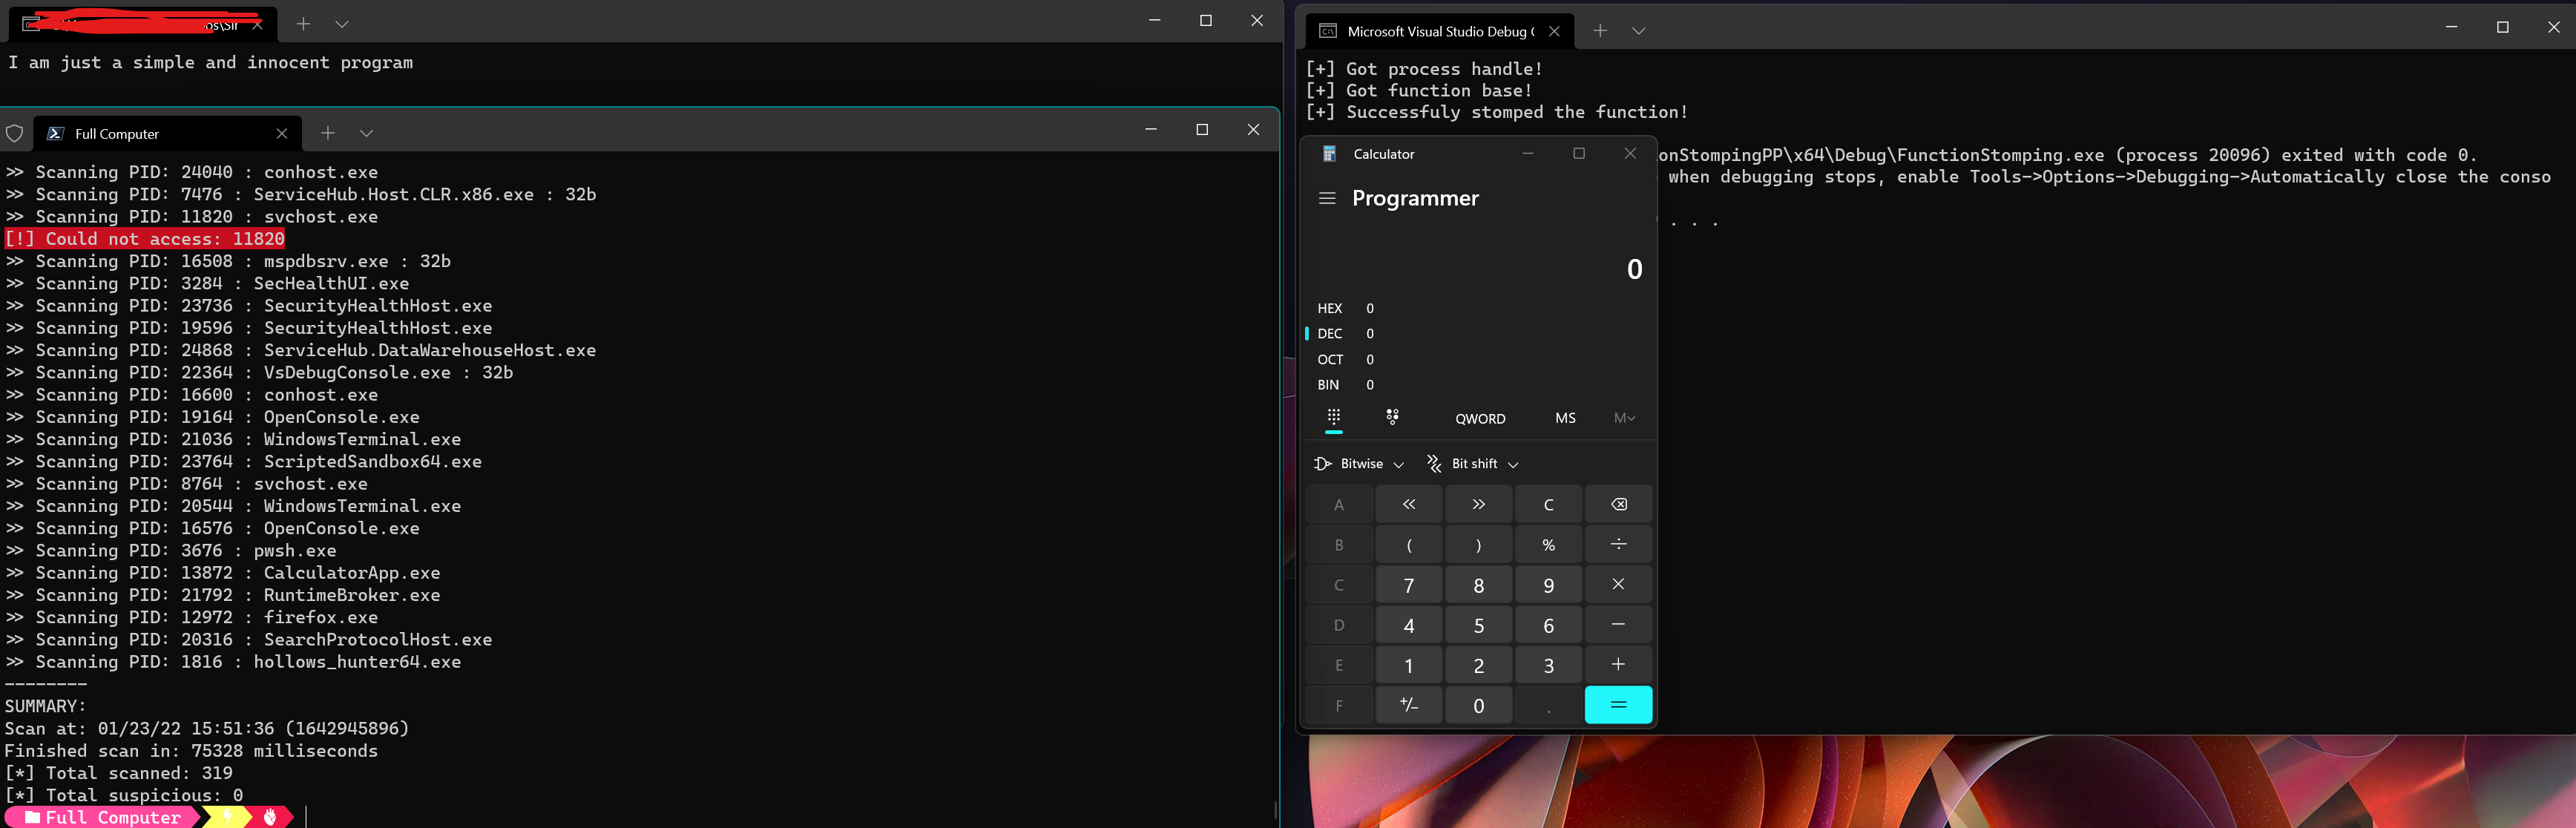 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.
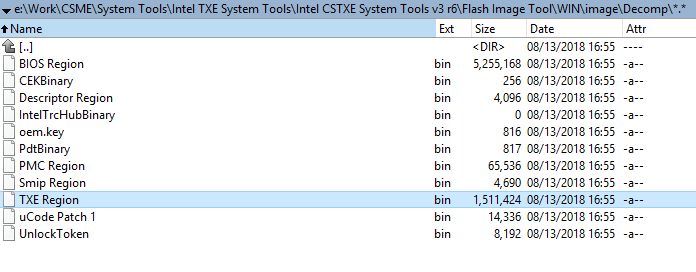 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 henkaku/henkaku
Enabler Homebrew pour PS Vita
 theofficialflow/trinity
Trinity Exploit - Évasion d'émulateur
 p1kachu/v0lt
Kit d'outils CTF de sécurité (N'est plus maintenu)
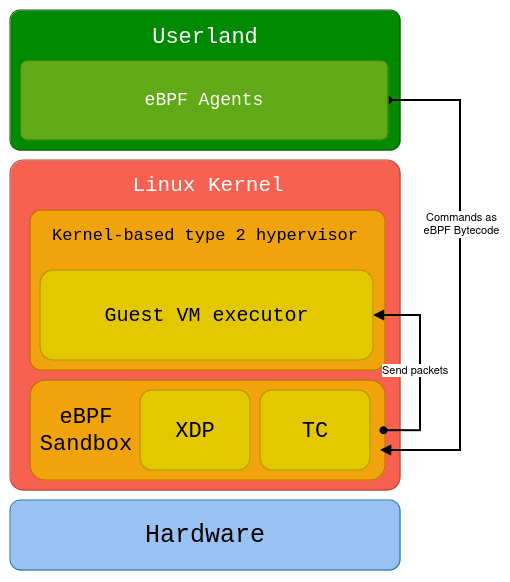 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 asdfugil/haxx
Exécution de code haxx untethered + non sandboxée en tant que root sur iOS 14 - iOS 14.8.1.
 bytereaper77/webmin_exploit_reverse_shell
Une vulnérabilité simple basée sur C dans les versions de Webmin 1.890 à 1.920.
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。