

rust-mordor-rs
 gmh5225/rust-mordor-rs
Bibliothèque Rusty Hell's Gate / Halo's Gate / Tartarus' Gate / FreshyCalls / Syswhispers2
exploitationids-ips-evasionreverse-engineering+6
32
gmh5225/rust-mordor-rsBibliothèque Rusty Hell's Gate / Halo's Gate / Tartarus' Gate / FreshyCalls / Syswhispers2

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)
 boxiaolanya2008/cve-2026-43499-neo11plus
Exploit LPE pour kernel Android arm64 pour CVE-2026-43499 utilisant une fuite KASLR et pipe_phys pour un R/W arbitraire du kernel, plus l'intégration…
 roddux/germy
GERMY est un n-day du noyau Linux dans la discipline de ligne N_GSM.
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 forrest-orr/exploitdev
Outils variés, PoC et expériences liés à mon blog sur https://www.forrest-orr.net/
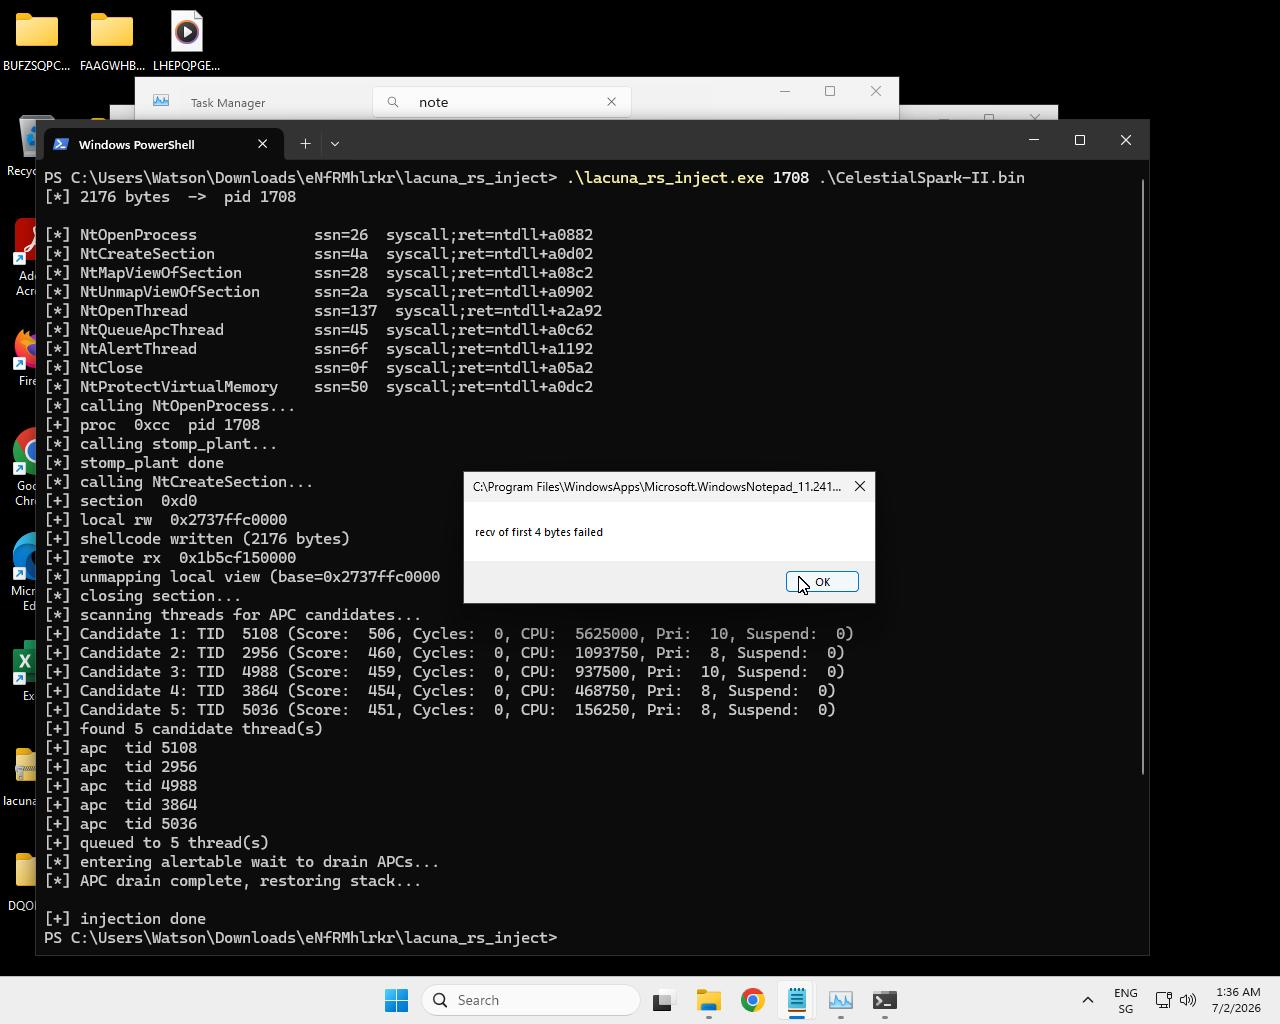 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 r3tr074/exploits
Collection personnelle d'exploits incluant des n-days, des 0-days, des CTF, des vulnérabilités noyau et navigateur pour la recherche en sécurité et…
 blacksnufkin/axhunter
PoCs pour la famille de pilotes xhunter de l'anti-triche Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 et xhunter2.sys v2026.6.1.192…
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 chichou/slides
Miroir de mes supports de présentation
 xteardx/diaphora-mcp
Serveur MCP pour le diffing binaire automatisé.
 st0rn/windows-10-exploit
Windows 10 Exploit
 synacktiv/canon-mf644
Boîte à outils d'analyse d'exploits et de firmware pour les vulnérabilités de l'imprimante Canon MF644, incluant des exploits Python, du shellcode…
 anvbis/browser_ctf
Une collection de défis CTF et de solutions pour navigateurs web.
 gmh5225/dse-patcher
Outil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
 jymcheong/injection
Méthodes d'injection de processus Windows
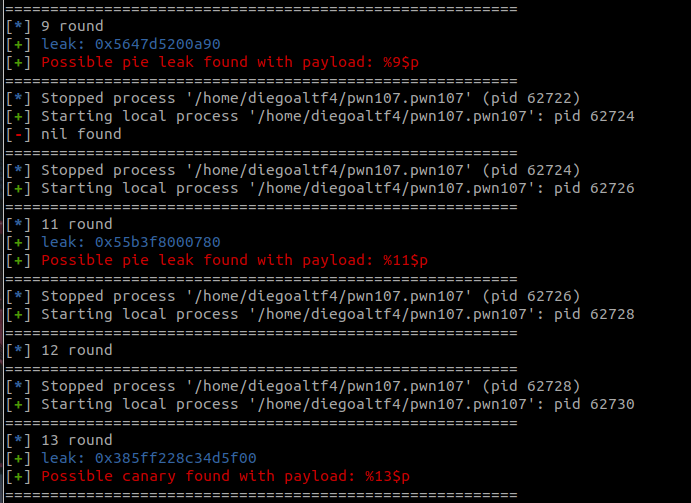 diego-altf4/glufs
Outil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…